

 Tiếng Việt
 English
 简体中文

DNS là gì và tại sao hệ thống này đóng vai trò quan trọng trong quá trình truy cập Internet? DNS (Domain Name System) giúp chuyển đổi tên miền thành địa chỉ IP tương ứng, cho phép thiết bị tìm đúng máy chủ cần kết nối. Trong bài viết này, VinaHost sẽ giúp bạn tìm hiểu tổng quan về DNS, từ chức năng, cơ chế hoạt động, các loại bản ghi phổ biến đến cách cấu hình và bảo mật DNS hiệu quả.
🌐 Bản chất: Đóng vai trò như “danh bạ Internet”, chuyển đổi tên miền dễ nhớ thành địa chỉ IP (IPv4/IPv6) để thiết bị kết nối chính xác đến máy chủ đích.
⚙️ Quy trình phân giải: Truy vấn tuần tự qua các tầng máy chủ: DNS Resolver (kiểm tra Cache) => Root Server => TLD Server (đuôi
.vn,.com) => Authoritative Server (chứa bản ghi gốc).📋 Bản ghi cốt lõi:
A / AAAA: Trỏ tên miền về IPv4 / IPv6.
CNAME: Bí danh trỏ tên miền phụ sang tên miền chính.
MX & TXT: Định tuyến máy chủ mail và xác thực bảo mật thư điện tử (SPF, DKIM).
PTR: Phân giải ngược từ IP ra tên miền.
🛡️ Bảo mật hạ tầng: Ngăn chặn tấn công giả mạo (Hijacking, Cache Poisoning) bằng chữ ký số DNSSEC và mã hóa đường truyền qua DoH / DoT.
Đảm bảo tốc độ phân giải nhanh chóng và vận hành website thông suốt cùng dịch vụ Đăng ký Tên miền & Hệ thống DNS Cao cấp tại VinaHost, hỗ trợ kỹ thuật 24/7.
1. DNS là gì? DNS là viết tắt của từ gì?
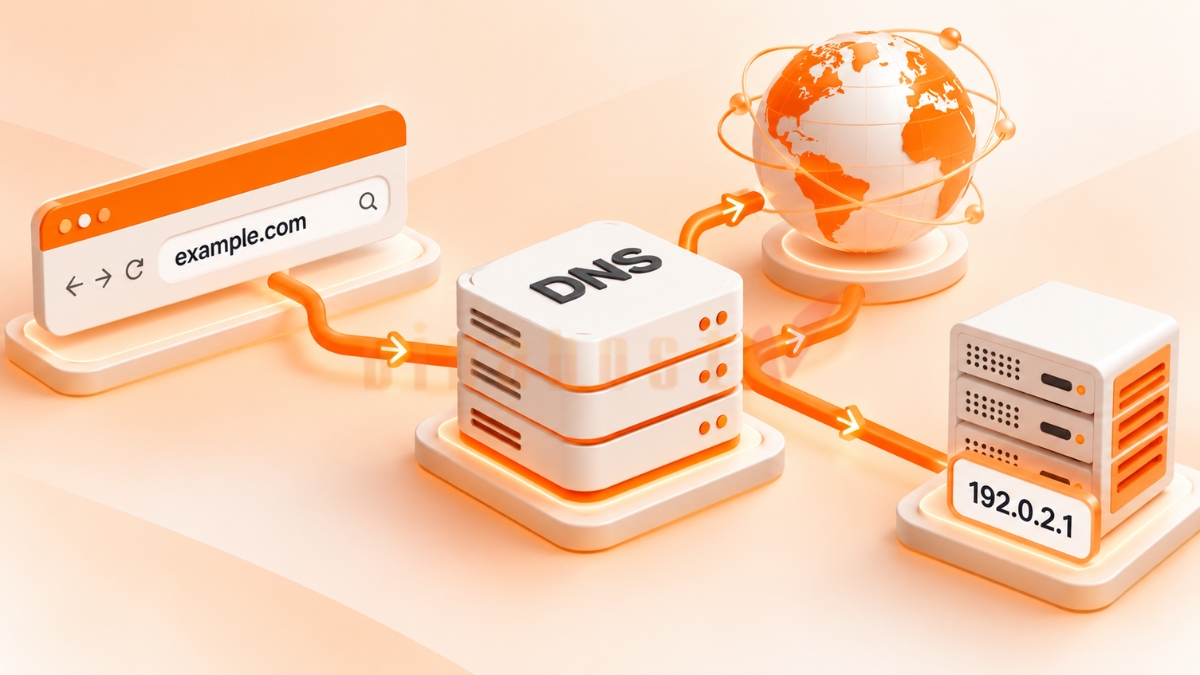
DNS là viết tắt của Domain Name System (Hệ thống phân giải tên miền), có chức năng chuyển đổi tên miền dễ nhớ thành địa chỉ IP tương ứng để máy tính và các thiết bị có thể xác định vị trí máy chủ, kết nối và giao tiếp với nhau trên Internet.
Nguyên lý hoạt động cốt lõi của DNS gồm:
- Chuyển đổi tên miền thành địa chỉ IP: Khi người dùng truy cập một tên miền như example.com, DNS sẽ phân giải tên miền này thành địa chỉ IP tương ứng, chẳng hạn 192.0.2.1, để thiết bị có thể kết nối đến máy chủ đích.
- Hỗ trợ truy cập Internet thuận tiện: Người dùng chỉ cần ghi nhớ tên miền thay vì phải nhớ các dãy số IP phức tạp.
- Hỗ trợ định tuyến dịch vụ: DNS không chỉ phân giải địa chỉ IP mà còn cung cấp các bản ghi phục vụ những dịch vụ khác như email thông qua bản ghi MX.
Có thể hình dung DNS giống như danh bạ điện thoại của Internet. Thay vì phải nhớ số điện thoại của từng người, bạn chỉ cần tìm theo tên để xác định số tương ứng. Tương tự, DNS giúp thiết bị tìm địa chỉ IP của máy chủ thông qua tên miền mà người dùng nhập vào trình duyệt.
2. Chức năng chính của DNS Server
DNS Server đảm nhiệm nhiều chức năng quan trọng trong việc phân giải tên miền, xác định địa chỉ máy chủ và điều hướng các dịch vụ trên Internet. Các chức năng chính bao gồm:
- Phân giải tên miền (Name Resolution): Chuyển đổi tên miền thành địa chỉ IP tương ứng để trình duyệt xác định máy chủ cần kết nối và tải nội dung website.
- Phân giải ngược (Reverse DNS Lookup): Tra cứu tên miền tương ứng từ một địa chỉ IP thông qua bản ghi PTR. Chức năng này thường được sử dụng để kiểm tra danh tính máy chủ gửi email, hỗ trợ tăng độ tin cậy và hạn chế tình trạng email bị đánh giá là thư rác (Spam).
- Quản lý bản ghi và điều hướng dịch vụ: Lưu trữ và cung cấp thông tin về tên miền thông qua các bản ghi DNS, giúp điều hướng yêu cầu đến đúng máy chủ hoặc dịch vụ tương ứng. Ví dụ, bản ghi MX xác định máy chủ nhận email, bản ghi CNAME ánh xạ một tên miền hoặc tên miền phụ (Subdomain) sang một tên miền khác, còn bản ghi A liên kết tên miền với địa chỉ IPv4.
3. Phân loại DNS Server và cấu trúc hệ thống
Hệ thống DNS được tổ chức theo cấu trúc phân cấp, trong đó mỗi loại máy chủ đảm nhiệm một vai trò riêng trong quá trình phân giải tên miền. Bên cạnh đó, DNS Server còn được phân loại theo phạm vi sử dụng, phổ biến nhất là Public DNS và Private DNS.
3.1. Các tầng máy chủ DNS trong quy trình phân giải
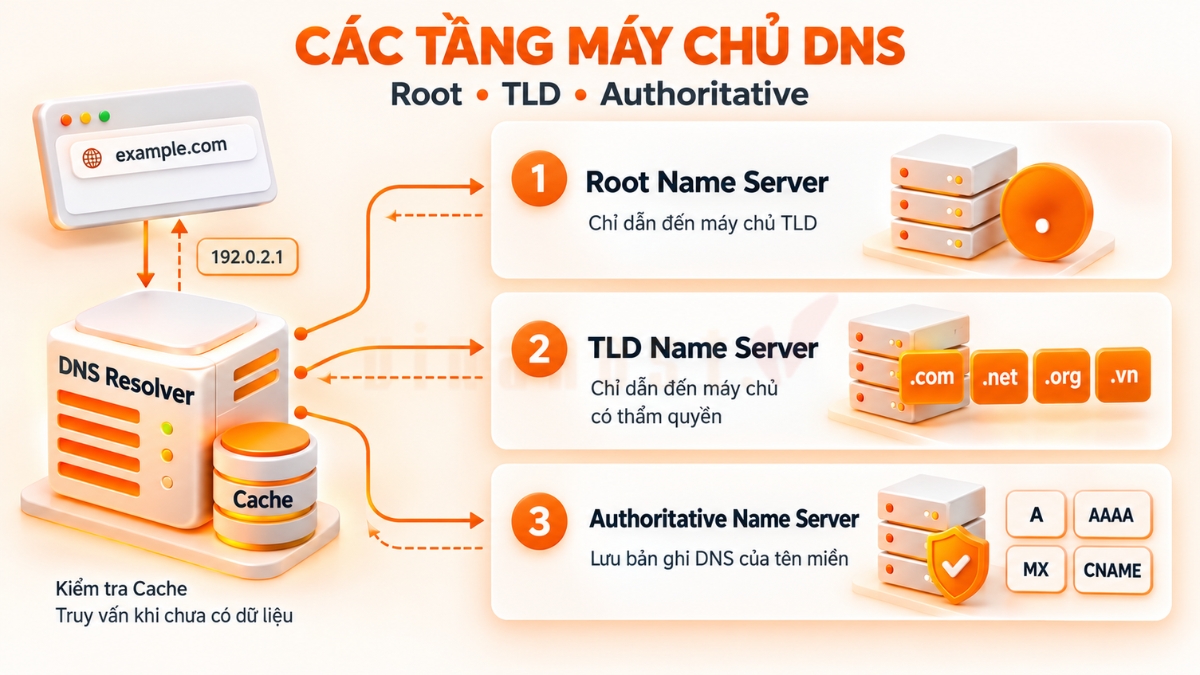
Trong quá trình phân giải tên miền, các máy chủ DNS phối hợp với nhau để tìm địa chỉ IP tương ứng với tên miền mà người dùng yêu cầu. Các thành phần chính bao gồm:
- Root Name Server (Máy chủ tên miền gốc): Là tầng cao nhất trong hệ thống phân cấp DNS, có nhiệm vụ hướng dẫn truy vấn đến máy chủ quản lý tên miền cấp cao (TLD) phù hợp, chẳng hạn .com hoặc .vn. Root Name Server không trực tiếp lưu trữ địa chỉ IP của mọi website.
- TLD Name Server (Máy chủ tên miền cấp cao): Quản lý thông tin về các tên miền cấp cao như .com, .net, .org hoặc tên miền quốc gia như .vn. Máy chủ này hướng dẫn truy vấn đến Authoritative Name Server chịu trách nhiệm quản lý tên miền cụ thể.
- Authoritative Name Server (Máy chủ DNS có thẩm quyền): Lưu trữ các bản ghi DNS chính thức của tên miền, chẳng hạn bản ghi A, AAAA, MX và CNAME. Khi nhận được truy vấn phù hợp, máy chủ sẽ trả về thông tin DNS tương ứng theo dữ liệu mà nó quản lý.
- Local Name Server / DNS Resolver (Máy chủ phân giải DNS): Tiếp nhận yêu cầu phân giải từ thiết bị người dùng, kiểm tra bộ nhớ đệm (Cache) và trả về kết quả nếu thông tin còn hợp lệ. Nếu chưa có dữ liệu phù hợp, Resolver sẽ thực hiện quá trình truy vấn các máy chủ DNS cần thiết để tìm kết quả cuối cùng.
Ví dụ, khi người dùng truy cập example.com, DNS Resolver có thể lần lượt truy vấn Root Name Server, TLD Name Server và Authoritative Name Server để tìm địa chỉ IP tương ứng. Nếu kết quả đã có trong Cache, Resolver có thể trả lời ngay mà không cần thực hiện lại toàn bộ quá trình.
3.2. So sánh Public DNS và Private DNS
Public DNS và Private DNS khác nhau chủ yếu về phạm vi truy cập, mục đích sử dụng và cách quản lý. Việc lựa chọn loại DNS phù hợp phụ thuộc vào nhu cầu truy cập Internet hoặc vận hành hệ thống mạng nội bộ.
| Tiêu chí | Public DNS | Private DNS |
| Khái niệm | Dịch vụ DNS công cộng, phục vụ người dùng trên Internet | Dịch vụ DNS riêng phục vụ mạng hoặc tổ chức cụ thể |
| Phạm vi truy cập | Có thể được sử dụng từ Internet nếu dịch vụ cho phép | Thường giới hạn trong mạng nội bộ, VPN hoặc các thiết bị được cấp quyền |
| Mục đích sử dụng | Phân giải tên miền Internet, hỗ trợ truy cập website và dịch vụ trực tuyến | Phân giải tên máy chủ nội bộ, quản lý tên miền nội bộ và hỗ trợ vận hành hệ thống doanh nghiệp |
| Quản lý | Do nhà cung cấp dịch vụ DNS vận hành | Do doanh nghiệp hoặc đơn vị quản trị hệ thống kiểm soát |
| Ví dụ | Google Public DNS (8.8.8.8, 8.8.4.4), Cloudflare DNS (1.1.1.1) | DNS Server nội bộ dùng để phân giải tên máy chủ, ứng dụng hoặc tài nguyên trong mạng doanh nghiệp |
Public DNS phù hợp với người dùng cá nhân và tổ chức cần một dịch vụ phân giải tên miền Internet. Một số nhà cung cấp phổ biến gồm Google Public DNS, Cloudflare DNS và OpenDNS.
Private DNS thường được triển khai trong doanh nghiệp để quản lý tên máy chủ nội bộ, hỗ trợ truy cập tài nguyên qua LAN hoặc VPN và kiểm soát truy vấn DNS theo chính sách bảo mật. Dịch vụ này không nhất thiết phải hoàn toàn tách biệt khỏi Internet, nhưng các vùng DNS nội bộ thường được giới hạn quyền truy cập để bảo vệ thông tin hệ thống.
4. Cơ chế và quy trình hoạt động của DNS
DNS hoạt động dựa trên cơ chế phân giải tên miền thành địa chỉ IP thông qua sự phối hợp giữa DNS Resolver và các máy chủ DNS phân cấp. Nhờ đó, trình duyệt có thể xác định địa chỉ máy chủ cần kết nối mà người dùng không phải ghi nhớ địa chỉ IP. Quy trình 6 bước phân giải tên miền
Bước 1: Người dùng nhập tên miền
Người dùng nhập tên miền, chẳng hạn example.com, vào trình duyệt để truy cập website.
Bước 2: DNS Resolver kiểm tra Cache
Yêu cầu phân giải được gửi đến DNS Resolver. Hệ thống kiểm tra bộ nhớ đệm (Cache) để xác định địa chỉ IP đã được lưu hay chưa. Nếu có kết quả còn hiệu lực, Resolver có thể trả lời ngay.
Bước 3: Resolver truy vấn Root Name Server
Nếu Cache không có dữ liệu phù hợp, Resolver bắt đầu quá trình truy vấn DNS bằng cách gửi yêu cầu đến Root Name Server để xác định máy chủ quản lý tên miền cấp cao tương ứng.
Bước 4: Root Server chỉ dẫn đến TLD Name Server
Root Name Server phản hồi thông tin chỉ dẫn đến máy chủ TLD quản lý phần mở rộng của tên miền, chẳng hạn .com, .org, .net hoặc .vn.
Bước 5: TLD Server chỉ dẫn đến Authoritative Name Server
TLD Name Server cung cấp thông tin về máy chủ DNS có thẩm quyền quản lý tên miền cần tra cứu. Resolver tiếp tục truy vấn máy chủ này để lấy bản ghi DNS tương ứng.
Bước 6: Trả về địa chỉ IP và kết nối website
Authoritative Name Server trả về bản ghi DNS phù hợp. Resolver gửi kết quả cho trình duyệt, sau đó trình duyệt sử dụng địa chỉ IP để kết nối đến Web Server và tải nội dung website.
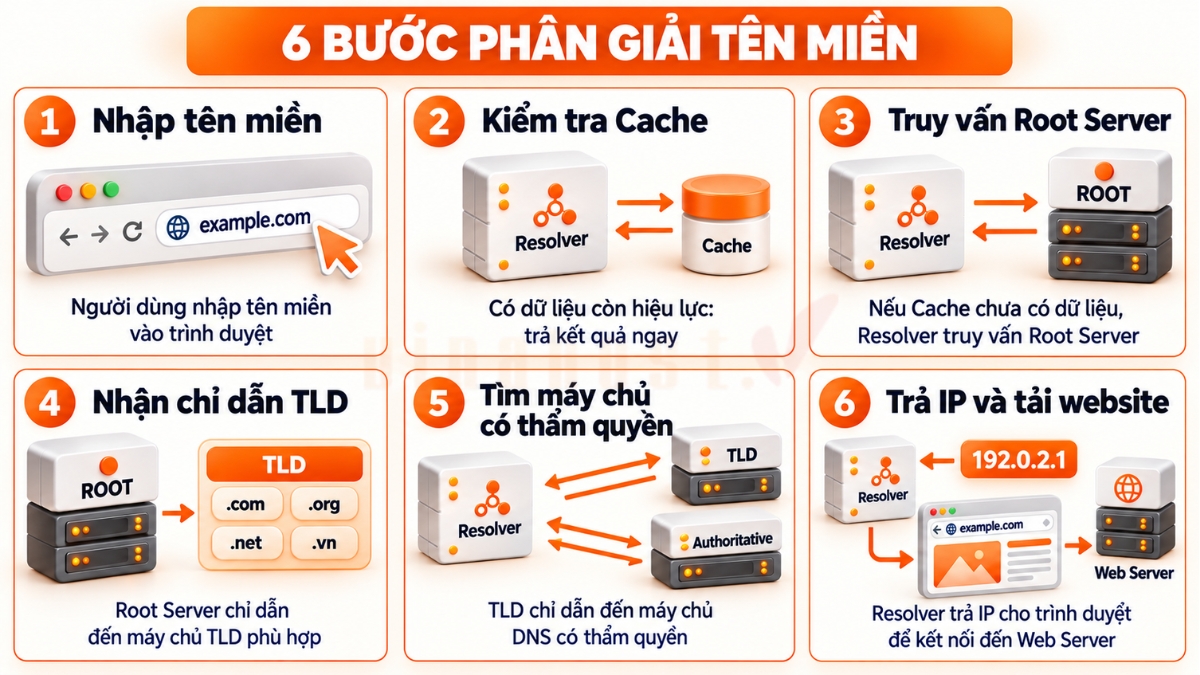
⚠️ Lưu ý: Quy trình trên mô tả trường hợp Resolver phải truy vấn đầy đủ các tầng DNS. Trên thực tế, một số bước có thể được bỏ qua nếu kết quả đã có trong Cache hoặc có thông tin chỉ dẫn còn hiệu lực.
Vai trò của DNS Cache
DNS Cache là bộ nhớ đệm lưu trữ tạm thời kết quả phân giải tên miền trong một khoảng thời gian nhất định, thường được xác định bởi thông số TTL (Time to Live) của bản ghi DNS.
DNS Cache mang lại các lợi ích chính:
- Tăng tốc độ truy cập: Giúp Resolver trả về địa chỉ IP nhanh hơn khi kết quả đã được lưu và còn hiệu lực.
- Giảm tải cho hệ thống DNS: Hạn chế các truy vấn lặp lại đến Root Name Server, TLD Name Server và Authoritative Name Server.
- Tối ưu tài nguyên mạng: Giảm số lượng truy vấn DNS cần thực hiện, góp phần nâng cao hiệu quả hoạt động của hệ thống.
Tuy nhiên, nếu bản ghi DNS thay đổi, kết quả cũ trong Cache có thể tiếp tục được sử dụng cho đến khi hết TTL hoặc bị xóa. Vì vậy, DNS Cache vừa giúp tăng hiệu suất phân giải, vừa là yếu tố cần lưu ý khi cập nhật cấu hình tên miền.
Xem thêm: Cách trỏ tên miền về Hosting [Hiệu Quả 100%] & Cách trỏ tên miền về VPS chi tiết, đơn giản
5. Các loại bản ghi DNS (DNS Records) phổ biến nhất
Bản ghi DNS (DNS Record) là các thông tin được lưu trữ trên DNS Server, giúp xác định địa chỉ máy chủ và định hướng các dịch vụ liên quan đến tên miền. Mỗi loại bản ghi đảm nhiệm một chức năng riêng, phục vụ việc truy cập website, vận hành email và cấu hình các dịch vụ mạng.
Các loại bản ghi DNS phổ biến gồm:
- A Record (Address Record): Ánh xạ tên miền hoặc tên miền phụ đến một địa chỉ IPv4 cụ thể. Ví dụ, bản ghi A có thể trỏ example.com đến địa chỉ 192.0.2.1, giúp trình duyệt xác định máy chủ website.
- AAAA Record (IPv6 Address Record): Ánh xạ tên miền đến địa chỉ IPv6, cho phép thiết bị kết nối với máy chủ thông qua giao thức IPv6. Bản ghi này có chức năng tương tự A Record nhưng sử dụng địa chỉ IPv6.
- CNAME Record (Canonical Name Record): Tạo bí danh cho một tên miền bằng cách trỏ tên miền đó đến một tên miền khác. Ví dụ, www.example.com có thể được cấu hình CNAME trỏ đến example.com. CNAME trỏ đến tên miền khác thay vì trực tiếp đến địa chỉ IP.
- MX Record (Mail Exchange Record): Xác định máy chủ tiếp nhận email gửi đến tên miền. Bản ghi MX có thể chứa nhiều máy chủ với các giá trị ưu tiên khác nhau, giúp hệ thống lựa chọn máy chủ nhận thư phù hợp.
- TXT Record (Text Record): Lưu trữ thông tin dạng văn bản gắn với tên miền, thường được sử dụng để xác minh quyền sở hữu tên miền và thiết lập các cơ chế bảo mật email như SPF, DKIM. TXT Record cũng có thể chứa những thông tin xác thực khác theo yêu cầu của từng dịch vụ.
- NS Record (Name Server Record): Chỉ định các máy chủ DNS có thẩm quyền quản lý vùng DNS của một tên miền. Bản ghi này giúp hệ thống DNS xác định nơi cần truy vấn để lấy thông tin chính thức về tên miền hoặc tên miền phụ.
- SRV Record (Service Record): Xác định máy chủ cung cấp một dịch vụ cụ thể, bao gồm tên máy chủ đích, cổng kết nối (port), mức ưu tiên và trọng số. Bản ghi này thường được sử dụng để định vị các dịch vụ mạng như VoIP, nhắn tin hoặc những ứng dụng cần xác định máy chủ và cổng dịch vụ.
Việc cấu hình chính xác các bản ghi DNS giúp website hoạt động ổn định, email được định tuyến đúng máy chủ và các dịch vụ liên quan đến tên miền vận hành hiệu quả. Khi quản lý DNS, cần kiểm tra kỹ giá trị bản ghi, tên máy chủ đích và thời gian TTL để hạn chế lỗi phân giải hoặc gián đoạn dịch vụ.
6. Top các Public DNS phổ biến và hướng dẫn đổi DNS
Public DNS là dịch vụ phân giải tên miền công cộng, cho phép người dùng sử dụng máy chủ DNS của các nhà cung cấp bên ngoài thay vì DNS mặc định của nhà mạng. Việc lựa chọn DNS phù hợp có thể giúp cải thiện tốc độ phản hồi truy vấn, tăng cường quyền riêng tư hoặc hỗ trợ lọc các tên miền không mong muốn, tùy theo chính sách của nhà cung cấp.
6.1. Danh sách địa chỉ DNS công cộng miễn phí phổ biến
Dưới đây là các địa chỉ DNS thường được sử dụng, bao gồm dịch vụ DNS quốc tế và DNS của một số nhà mạng tại Việt Nam.
| Nhà cung cấp | DNS ưu tiên (Primary) | DNS thay thế (Secondary) | Đặc điểm |
| Google Public DNS | 8.8.8.8 | 8.8.4.4 | Dịch vụ phổ biến, ổn định, hỗ trợ IPv4 và IPv6. |
| Cloudflare DNS | 1.1.1.1 | 1.0.0.1 | Chú trọng tốc độ phản hồi và quyền riêng tư. |
| OpenDNS | 208.67.222.222 | 208.67.220.220 | Có các tùy chọn lọc nội dung và bảo vệ người dùng tùy dịch vụ. |
| VNPT | 203.162.4.191 | 203.162.4.190 | DNS được cung cấp trong hệ thống mạng VNPT; cần kiểm tra tình trạng hoạt động hiện tại. |
| Viettel | 203.113.131.1 | 203.113.131.2 | Địa chỉ DNS được liệt kê cho mạng Viettel; cần xác nhận với nhà mạng trước khi cấu hình. |
| FPT | 210.245.24.20 | 210.245.24.22 | Địa chỉ DNS được liệt kê cho mạng FPT; cần xác nhận khả năng sử dụng hiện tại. |
⚠️ Lưu ý: Các địa chỉ DNS của VNPT, Viettel và FPT trong bảng chưa được xác nhận về tình trạng hoạt động hiện tại. Bạn nên kiểm tra với nhà mạng trước khi sử dụng. Ngoài ra, tốc độ DNS thực tế phụ thuộc vào vị trí địa lý, tuyến mạng và chất lượng kết nối; DNS phản hồi nhanh hơn không đồng nghĩa tốc độ tải toàn bộ website luôn nhanh hơn.
6.2. Hướng dẫn đổi địa chỉ DNS trên máy tính Windows và macOS
Người dùng có thể thay đổi địa chỉ DNS trực tiếp trong phần cài đặt mạng của máy tính. Trước khi thực hiện, nên ghi lại cấu hình DNS hiện tại để có thể khôi phục nếu gặp sự cố.
Cách đổi DNS trên Windows 10/11
Các bước thực hiện:
- Bước 1: Mở Control Panel, chọn Network and Internet.
- Bước 2: Chọn Change adapter settings, sau đó nhấp chuột phải vào kết nối Wi-Fi hoặc Ethernet đang sử dụng và chọn Properties.
- Bước 3: Chọn Internet Protocol Version 4 (TCP/IPv4) rồi nhấn Properties.
- Bước 4: Chọn Use the following DNS server addresses và nhập địa chỉ DNS vào hai trường:
- Preferred DNS server: DNS ưu tiên.
- Alternate DNS server: DNS thay thế.
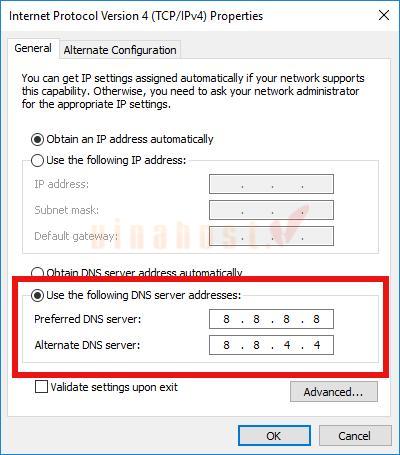
- Bước 5: Nhấn OK để lưu cấu hình, sau đó kiểm tra khả năng truy cập website.
Ví dụ, nếu muốn sử dụng Google Public DNS, hãy nhập 8.8.8.8 vào ô Preferred DNS server và 8.8.4.4 vào ô Alternate DNS server.
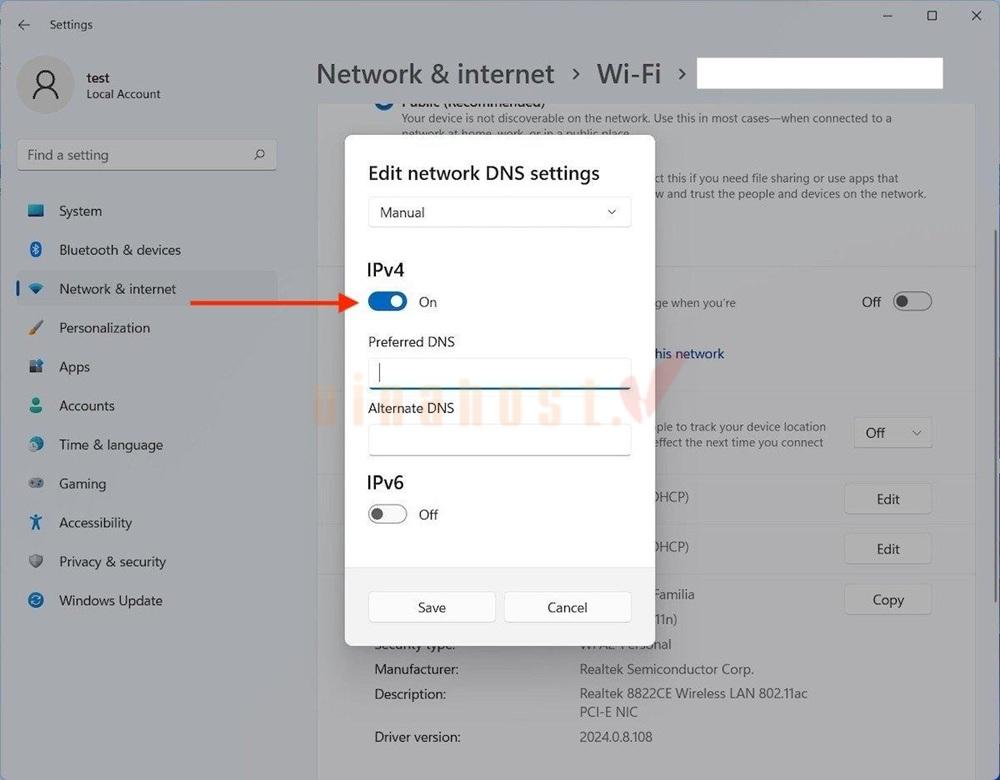
Trên Windows 11, bạn cũng có thể vào Settings → Network & internet → chọn Wi-Fi hoặc Ethernet → DNS server assignment → Edit, chuyển sang chế độ Manual, bật IPv4 và nhập các địa chỉ DNS tương ứng.
Cách đổi DNS trên macOS
Các bước thực hiện:
- Bước 1: Mở menu Apple, chọn System Settings.
- Bước 2: Chọn Network, sau đó chọn kết nối Wi-Fi hoặc Ethernet đang sử dụng.
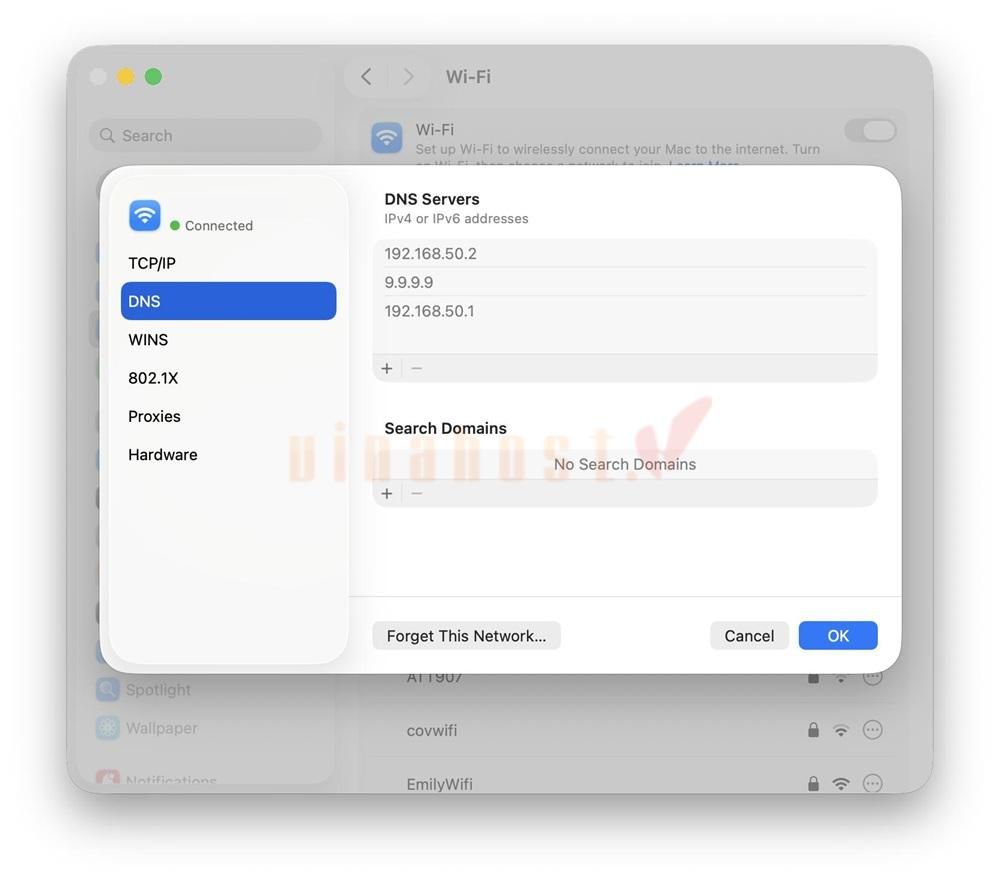
- Bước 3: Nhấn Details (hoặc Advanced trên một số phiên bản macOS), rồi mở mục DNS.
- Bước 4: Nhấn nút thêm địa chỉ DNS (+) và nhập địa chỉ máy chủ DNS muốn sử dụng, chẳng hạn 1.1.1.1 và 1.0.0.1 của Cloudflare.
- Bước 5: Nhấn OK hoặc Done, sau đó áp dụng thay đổi nếu hệ thống yêu cầu.
Cách xóa DNS Cache trên Windows (Flush DNS)
Khi gặp tình trạng không truy cập được website sau khi thay đổi DNS hoặc cập nhật bản ghi tên miền, bạn có thể xóa DNS Cache cục bộ để hệ thống thực hiện truy vấn lại.
Các bước thực hiện
- Mở menu Start, nhập cmd.
- Chọn Command Prompt.
- Nhập lệnh sau và nhấn Enter:
ipconfig /flushdns- Kiểm tra thông báo xác nhận Windows đã xóa bộ nhớ đệm DNS thành công.
Lệnh ipconfig /flushdns xóa bộ nhớ đệm DNS của Windows, giúp loại bỏ các kết quả phân giải đã lưu trên máy tính. Tuy nhiên, thao tác này không xóa Cache trên DNS Resolver của nhà mạng hoặc các máy chủ DNS bên ngoài. Nếu website vẫn không truy cập được, bạn nên kiểm tra kết nối mạng, cấu hình DNS và trạng thái hoạt động của máy chủ đích.
7. Bảo mật DNS và sự cố rò rỉ DNS
Nếu hệ thống DNS bị cấu hình sai hoặc không có cơ chế bảo vệ phù hợp, người dùng có thể đối mặt với nguy cơ bị chuyển hướng đến website giả mạo, lộ thông tin truy vấn hoặc bị theo dõi hoạt động trực tuyến. Vì vậy, việc hiểu rõ các mối đe dọa và giải pháp bảo mật DNS là cần thiết để bảo vệ hệ thống mạng.
7.1. Nguyên nhân khiến DNS dễ bị tấn công
DNS được thiết kế theo mô hình phân tán, sử dụng nhiều máy chủ phối hợp để phân giải tên miền. Một số truy vấn DNS truyền thống không được mã hóa, khiến dữ liệu có thể bị quan sát hoặc giả mạo nếu thiếu biện pháp bảo vệ phù hợp.
Các nguyên nhân và hình thức tấn công DNS phổ biến gồm:
- Đầu độc bộ nhớ đệm DNS (DNS Cache Poisoning): Kẻ tấn công tìm cách đưa dữ liệu DNS giả mạo vào Cache của DNS Resolver, khiến người dùng bị chuyển hướng đến địa chỉ IP không hợp lệ hoặc website độc hại.
- Tấn công trung gian (Man-in-the-Middle – MITM): Kẻ tấn công chặn hoặc can thiệp vào quá trình trao đổi dữ liệu DNS giữa thiết bị và máy chủ phân giải, từ đó có thể theo dõi truy vấn hoặc giả mạo phản hồi nếu các biện pháp bảo vệ không đủ.
- Chiếm quyền điều khiển DNS (DNS Hijacking): Kẻ tấn công thay đổi cấu hình DNS trên thiết bị, router, tài khoản quản lý tên miền hoặc hệ thống DNS để chuyển hướng truy cập đến máy chủ do chúng kiểm soát.
- Khai thác DNS để lừa đảo và đánh cắp dữ liệu: Khi người dùng bị chuyển hướng đến website giả mạo, họ có thể bị lừa cung cấp thông tin đăng nhập, dữ liệu cá nhân hoặc thông tin thẻ thanh toán.
- Tấn công từ chối dịch vụ (DNS DDoS): Kẻ tấn công gửi lượng lớn truy vấn hoặc lưu lượng bất thường nhằm làm quá tải DNS Server, gây gián đoạn khả năng phân giải tên miền.
Một điểm cần lưu ý là DNS Resolver có bộ nhớ đệm không mặc nhiên là một lỗ hổng bảo mật. Rủi ro xuất hiện khi cơ chế xác thực phản hồi, kiểm soát truy cập hoặc cấu hình bảo vệ không đủ mạnh.
7.2. Rò rỉ DNS (DNS Leak) là gì và cách xử lý
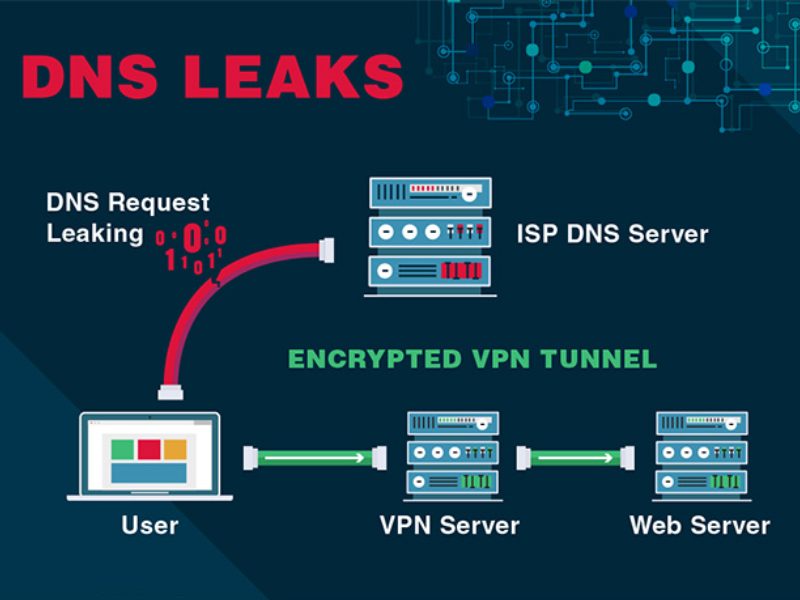
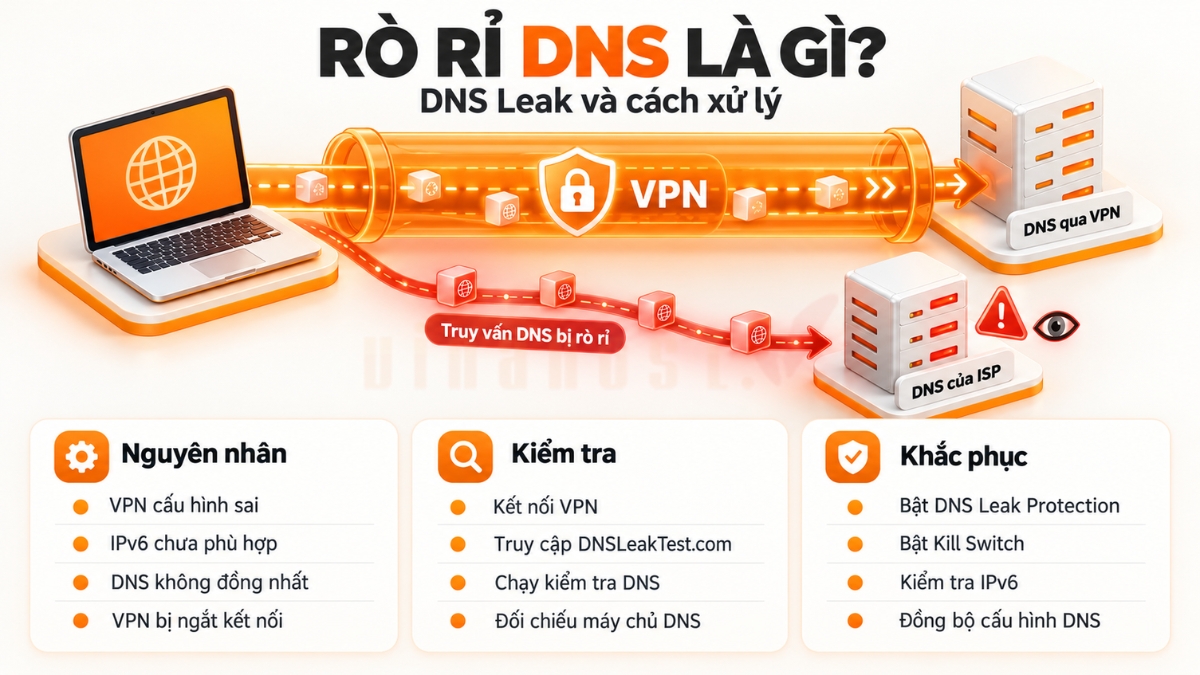
Rò rỉ DNS (DNS Leak) là hiện tượng các truy vấn DNS được gửi ra ngoài đường truyền VPN dự kiến, chẳng hạn chuyển đến DNS Server của nhà cung cấp Internet (ISP) thay vì DNS Resolver được cấu hình qua VPN. Điều này có thể khiến ISP hoặc bên quản lý DNS nhìn thấy các tên miền người dùng đang truy cập, làm giảm mức độ riêng tư khi sử dụng VPN.
Nguyên nhân gây rò rỉ DNS:
- VPN cấu hình sai: Thiết bị vẫn sử dụng DNS mặc định của hệ điều hành hoặc ISP thay vì DNS được VPN chỉ định.
- Không xử lý IPv6 phù hợp: VPN không hỗ trợ hoặc không định tuyến IPv6 đúng cách, khiến một số truy vấn DNS đi ra ngoài đường hầm VPN.
- Cấu hình DNS không đồng nhất: Trình duyệt, hệ điều hành hoặc ứng dụng sử dụng một DNS Resolver riêng không đi qua VPN.
- VPN bị ngắt kết nối: Nếu không có cơ chế ngắt kết nối Internet khi VPN gặp sự cố (Kill Switch), lưu lượng mạng có thể chuyển sang kết nối thông thường.
Cách kiểm tra DNS Leak:
- Kết nối VPN và truy cập DNSLeakTest.com.
- Chạy kiểm tra tiêu chuẩn (Standard Test) hoặc kiểm tra mở rộng (Extended Test).
- Xem danh sách DNS Server được phát hiện và đối chiếu với nhà cung cấp VPN, vị trí máy chủ VPN và cấu hình DNS dự kiến.
- Nếu phát hiện DNS Server không mong muốn, kiểm tra lại cấu hình VPN, IPv6 và DNS trên thiết bị rồi thực hiện kiểm tra lại.
Bạn cũng có thể sử dụng IPMagnet để kiểm tra địa chỉ IP công khai mà một số kết nối BitTorrent có thể tiết lộ. Tuy nhiên, công cụ này không thay thế bài kiểm tra DNS Leak chuyên dụng.
Cách khắc phục DNS Leak:
- Bật tính năng DNS Leak Protection nếu VPN hỗ trợ.
- Bật Kill Switch để hạn chế lưu lượng thoát ra ngoài VPN khi kết nối bị gián đoạn.
- Kiểm tra và cấu hình IPv6 phù hợp với khả năng hỗ trợ của VPN.
- Đảm bảo trình duyệt và hệ điều hành sử dụng DNS theo cấu hình bảo vệ mong muốn.
7.3. Giải pháp tăng cường an toàn DNS
Để giảm nguy cơ giả mạo phản hồi DNS, lộ thông tin truy vấn và chuyển hướng trái phép, người dùng và quản trị viên hệ thống có thể áp dụng các giải pháp sau:
- Sử dụng DNSSEC (DNS Security Extensions): DNSSEC sử dụng chữ ký số để xác thực tính toàn vẹn và nguồn gốc dữ liệu DNS, giúp DNS Resolver phát hiện các phản hồi giả mạo hoặc dữ liệu bị chỉnh sửa trên đường truyền. Tuy nhiên, DNSSEC không mã hóa truy vấn DNS và cần được triển khai, xác thực đúng cách trên các vùng tên miền liên quan.
- Mã hóa truy vấn bằng DoH (DNS-over-HTTPS): DoH truyền truy vấn DNS thông qua giao thức HTTPS, giúp hạn chế khả năng bên trung gian quan sát hoặc chỉnh sửa nội dung truy vấn trên đường truyền giữa thiết bị và DNS Resolver.
- Sử dụng DoT (DNS-over-TLS): DoT mã hóa truy vấn DNS bằng giao thức TLS, bảo vệ dữ liệu trao đổi giữa thiết bị và DNS Resolver khỏi việc bị đọc hoặc can thiệp trái phép trên đường truyền.
- Bảo vệ tài khoản quản trị tên miền: Sử dụng mật khẩu mạnh, xác thực đa yếu tố (MFA) và phân quyền phù hợp để hạn chế nguy cơ kẻ tấn công thay đổi bản ghi DNS trái phép.
- Cập nhật và giám sát DNS Server: Thường xuyên cập nhật phần mềm, hạn chế truy cập đệ quy từ các nguồn không được phép, giám sát truy vấn bất thường và triển khai cơ chế chống tấn công từ chối dịch vụ phù hợp.
Tóm lại, DNSSEC tập trung vào xác thực dữ liệu DNS, trong khi DoH và DoT bảo vệ tính riêng tư của truy vấn trên đường truyền giữa thiết bị và DNS Resolver. Kết hợp các cơ chế này với cấu hình VPN đúng cách và biện pháp bảo vệ DNS Server sẽ giúp tăng cường an toàn cho hệ thống mạng.
Một số câu hỏi liên quan đến DNS
Thay đổi DNS có giúp tăng tốc độ mạng không?
Có, thay đổi DNS có thể giúp rút ngắn thời gian phân giải tên miền nếu máy chủ DNS mới phản hồi nhanh hơn, nhưng không trực tiếp làm tăng tốc độ đường truyền Internet.
Khi nào cần xóa Cache DNS (Flush DNS)?
Bạn nên xóa Cache DNS khi website không truy cập được do thông tin phân giải cũ, vừa thay đổi bản ghi DNS hoặc gặp lỗi phân giải tên miền.
8. Tổng kết
DNS là thành phần quan trọng giúp Internet vận hành hiệu quả, từ phân giải tên miền, kết nối website đến hỗ trợ các dịch vụ email. Hiểu rõ DNS là gì, cách hoạt động, các loại bản ghi và phương pháp bảo mật sẽ giúp bạn quản lý tên miền tốt hơn, hạn chế sự cố truy cập và nâng cao an toàn hệ thống. Hy vọng những kiến thức VinaHost chia sẻ trong bài viết sẽ giúp bạn chủ động hơn khi cấu hình và sử dụng DNS.
Đừng ngần ngại liên hệ với VinaHost để được tư vấn chi tiết các dịch vụ như: Mua tên miền , bảng giá tên miền và theo dõi thêm nhiều bài viết liên quan khác tại đây.
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/chat.php
Xem thêm một số bài viết khác:
- DNS Security là gì? | Tính năng nổi bật của DNS Security
- DNS Failover là gì? | Hướng dẫn cấu hình DNS Failover
- DNS Sinkhole là gì? | Vì sao nên sử dụng DNS Sinkhole
- Bản ghi SOA là gì? | Cấu trúc & Kiểm tra SOA Record chi tiết
- TLSA Record là gì? | Hướng Dẫn Cách Tạo Bản Ghi TLSA Chuẩn Nhất
- DNAME Record là gì? | Cách tạo và cấu hình DNAME record
- Cách sửa lỗi DNS server isn’t responding [Hiệu Quả]
- Lỗi DNS_PROBE_STARTED là gì? | Cách khắc phục lỗi hiệu quả nhất
- Cách khắc phục lỗi DNS_PROBE_FINISHED_BAD_CONFIG hiệu quả
- Cách sửa lỗi dns_probe_finished_nxdomain hiệu quả 99%


VinaHost là nhà cung cấp hàng đầu trong lĩnh vực Máy Chủ – Hosting – Cloud nói riêng cùng các dịch vụ công nghệ khác nói chung tại thị trường Việt Nam và quốc tế. Được chính thức thành lập vào 5 – 2008, VinaHost đã nhanh chóng mở rộng hoạt động trên toàn cầu và phục vụ cho hàng ngàn khách hàng tại Việt Nam, Trung Quốc, Mỹ, Hàn Quốc, Nhật Bản, Singapore, Thái Lan và nhiều quốc gia khác trên toàn cầu.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



