

 Tiếng Việt
 English
 简体中文

Phát hiện spam mail với Exim là bước quan trọng giúp quản trị viên nhanh chóng xác định nguồn phát tán thư rác trên Mail Server/VPS. Khi Exim bị lợi dụng, Mail Queue có thể tăng bất thường, tài nguyên server bị tiêu hao và IP có nguy cơ bị blacklist. Bài viết này sẽ hướng dẫn cách kiểm tra Mail Queue, Header, Exim Log, xác định website hoặc tài khoản liên quan và xử lý spam đúng cách, hạn chế ảnh hưởng đến hệ thống email.
🛑 Bản chất & Dấu hiệu: Exim bị lợi dụng phát tán thư rác hàng loạt; nhận biết qua Mail Queue tăng vọt, CPU/RAM tăng cao và nguy cơ IP bị dính Blacklist.
⚠️ Nguyên nhân chính: Mã nguồn website/plugin dính mã độc chèn script gửi thư, tài khoản email bị lộ mật khẩu, hoặc form website bị bot khai thác.
🔍 Lệnh truy vết cốt lõi:
exim -bpc: Đếm số lượng thư trong Queue.exim -bp: Liệt kê danh sách Message ID.exim -Mvh <ID>: Soi Header tìm file PHP (X-PHP-Script) hoặc tài khoản gửi.grep "<ID>" /var/log/exim_mainlog: Tra cứu log để khoanh vùng nguồn phát.
🛠️ Quy trình xử lý: Cô lập file độc hại → Đổi mật khẩu tài khoản liên quan → Làm sạch Mail Queue → Gỡ Blacklist IP sau khi đã triệt tiêu nguồn phát.
Bảo vệ danh tiếng IP gửi thư và vận hành hệ thống thông suốt với giải pháp Email Hosting & Cloud VPS an toàn tại VinaHost, tích hợp bộ lọc spam đa lớp và hỗ trợ kỹ thuật 24/7.
1. Spam mail trên Exim là gì?
Exim là phần mềm Mail Transfer Agent (MTA) mã nguồn mở, được sử dụng để gửi, nhận và chuyển tiếp email trên các Mail Server chạy Linux/Unix.
Spam mail trên Exim là tình trạng Mail Server/VPS sử dụng Exim bị lợi dụng để gửi hàng loạt email không mong muốn, thường do tài khoản email bị lộ mật khẩu, website có mã độc hoặc máy chủ bị khai thác. Khi đó, server có thể tiêu tốn nhiều tài nguyên, ảnh hưởng đến khả năng gửi nhận email và uy tín địa chỉ IP.
Cần phân biệt hai trường hợp:
- Email spam gửi đến người dùng: Người dùng nhận được email quảng cáo, lừa đảo hoặc nội dung không mong muốn từ nhiều nguồn khác nhau.
- Server doanh nghiệp bị lợi dụng để phát tán spam: Exim trên Mail Server/VPS bị khai thác để gửi số lượng lớn email ra ngoài, có thể khiến IP máy chủ bị đánh dấu spam hoặc đưa vào blacklist.
1.1. Dấu hiệu Exim đang phát tán spam mail
Một số dấu hiệu thường gặp gồm:
- Mail Queue tăng bất thường: Hàng nghìn email chờ gửi dù doanh nghiệp không thực hiện chiến dịch email lớn.
- Lượng email gửi ra tăng cao: Số lượng kết nối hoặc email outbound tăng đột biến so với mức sử dụng thông thường.
- Email không đến được người nhận: Email hợp lệ có thể bị từ chối, trả về hoặc rơi vào thư mục Spam.
- IP server bị đưa vào blacklist: Địa chỉ IP có thể bị các hệ thống chống spam đánh dấu do phát sinh lưu lượng email bất thường.
- CPU/RAM hoặc tài nguyên server tăng bất thường: Exim phải xử lý quá nhiều tác vụ gửi mail, khiến CPU, RAM hoặc I/O tăng cao.
2. Nguyên nhân khiến Exim phát tán spam mail
Exim có thể bị lợi dụng để phát tán spam khi website, tài khoản email hoặc cấu hình máy chủ tồn tại lỗ hổng bảo mật. Một số nguyên nhân phổ biến gồm:
2.1. Website hoặc mã nguồn bị nhiễm mã độc
- Script PHP bị chèn mã độc: Kẻ tấn công có thể chèn hoặc sửa mã PHP để gửi email hàng loạt thông qua chức năng mail của server.
- Website sử dụng mã nguồn hoặc plugin lỗi thời: Lỗ hổng bảo mật có thể bị khai thác để thực thi mã trái phép và phát tán spam.
2.2. Tài khoản email bị lộ thông tin đăng nhập
- Mật khẩu email bị đánh cắp: Kẻ tấn công sử dụng tài khoản hợp lệ để đăng nhập và gửi lượng lớn email thông qua Exim.
- Mật khẩu yếu hoặc sử dụng lại ở nhiều dịch vụ: Làm tăng nguy cơ tài khoản bị chiếm quyền khi thông tin đăng nhập bị lộ.
2.3. Form hoặc ứng dụng trên website bị khai thác
- Form liên hệ, đăng ký hoặc gửi email bị lợi dụng: Kẻ xấu có thể sử dụng chức năng gửi mail của website để chuyển tiếp spam.
- Không giới hạn tần suất gửi: Ứng dụng có thể bị khai thác để gửi số lượng lớn email trong thời gian ngắn.
2.4. Cấu hình server hoặc ứng dụng không an toàn
- Cấu hình Exim không chặt chẽ: Thiết lập xác thực hoặc quyền gửi mail không phù hợp có thể tạo điều kiện cho việc lạm dụng.
- Phân quyền file và thư mục không an toàn: Tạo cơ hội để mã độc hoặc người dùng trái phép can thiệp vào ứng dụng.
- Thiếu các biện pháp bảo mật: Không cập nhật phần mềm, không giới hạn kết nối hoặc thiếu cơ chế giám sát có thể khiến hoạt động phát tán spam khó được phát hiện.
3. Kiểm tra Mail Queue để phát hiện spam trên Exim
Mail Queue là nơi Exim lưu tạm các email chưa được gửi thành công hoặc đang chờ xử lý. Khi server bị phát tán spam, số lượng message trong Queue thường tăng bất thường. Kiểm tra Mail Queue là bước đầu giúp xác định server có đang phát sinh lượng email đáng ngờ hay không.
⚠️ Lưu ý: Các lệnh dưới đây nên được thực hiện bởi người có quyền quản trị root hoặc quyền phù hợp trên Mail Server/VPS. Cần thận trọng khi thực hiện các thao tác xóa hoặc can thiệp vào Queue để tránh ảnh hưởng email hợp lệ.
3.1. Kiểm tra số lượng Mail Queue
Sử dụng lệnh:
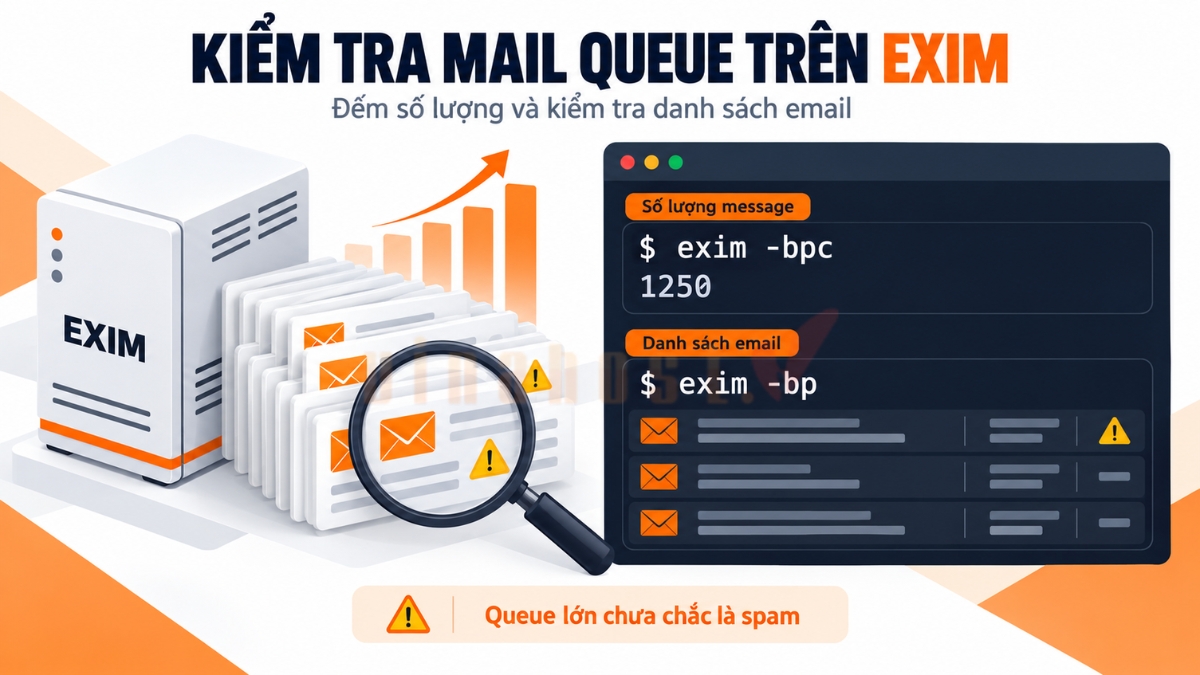
exim -bpcLệnh exim -bpc dùng để đếm tổng số message hiện đang có trong Mail Queue và trả về một giá trị số.
Ví dụ:
# exim -bpc
1250
Kết quả 1250 nghĩa là hiện có 1.250 message đang nằm trong Queue.
Mục đích kiểm tra:
- Xác định quy mô Mail Queue hiện tại.
- Phát hiện Queue tăng cao bất thường so với mức sử dụng thông thường.
- Làm cơ sở để tiếp tục kiểm tra danh sách email và xác định nguồn phát sinh spam.
⚠️ Lưu ý: Queue lớn không đồng nghĩa chắc chắn server đang phát tán spam. Có thể tồn tại email hợp lệ bị trì hoãn do lỗi DNS, máy chủ nhận hoặc vấn đề kết nối.
3.2. Kiểm tra danh sách email trong Queue
Sử dụng lệnh:
exim -bpLệnh này hiển thị danh sách các message đang nằm trong Mail Queue, bao gồm các thông tin như Message ID, thời gian, kích thước, người gửi và người nhận.
Ví dụ:
# exim -bpThông qua danh sách này, quản trị viên có thể:
- Kiểm tra các Message ID đáng ngờ.
- Xác định địa chỉ gửi và nhận có dấu hiệu bất thường.
- Quan sát số lượng message được tạo từ cùng một tài khoản hoặc nguồn gửi.
- Lấy Message ID để tiếp tục kiểm tra nội dung, log và nguồn phát sinh email.
Hai lệnh exim -bpc và exim -bp thường được sử dụng như bước kiểm tra ban đầu để đánh giá tình trạng Mail Queue trước khi phân tích sâu nguyên nhân Exim phát tán spam.
4. Kiểm tra Header và nội dung email để tìm nguồn spam
Sau khi xác định được Message ID đáng ngờ trong Mail Queue, bước tiếp theo là kiểm tra Header và nội dung của message để tìm dấu vết về tài khoản, ứng dụng hoặc script tạo email. Các thông tin này giúp khoanh vùng nguồn phát sinh trước khi thực hiện biện pháp xử lý.
⚠️ Lưu ý: Các lệnh dưới đây nên được thực hiện bởi người có quyền root hoặc quyền quản trị Exim trên server.
4.1. Kiểm tra Header email
Sử dụng lệnh:
exim -Mvh <message_id>Trong đó, <message_id> được thay bằng Message ID lấy từ lệnh exim -bp.
Header có thể cung cấp các thông tin hữu ích như:
- Địa chỉ From, To và thông tin định tuyến của email.
- Thời gian message được tạo hoặc tiếp nhận.
- Các trường Received giúp theo dõi quá trình email đi qua hệ thống.
- Thông tin xác thực hoặc tài khoản gửi nếu hệ thống có ghi nhận.
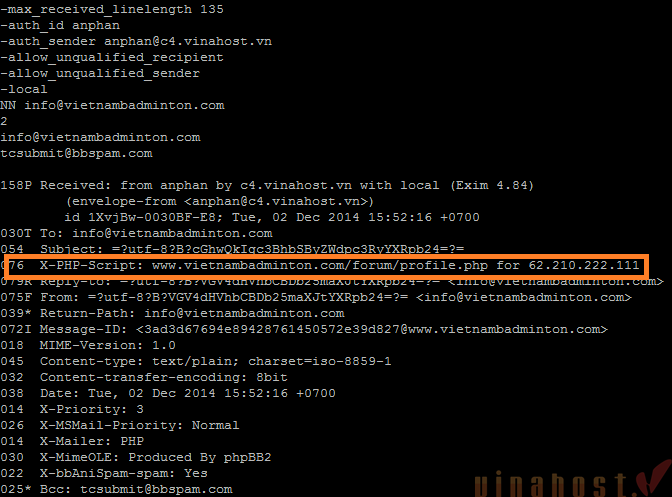
- Các header tùy chỉnh, chẳng hạn X-PHP-Script, nếu Exim/PHP được cấu hình để bổ sung thông tin này.
Những dữ liệu trên có thể giúp xác định email được tạo từ tài khoản, website hoặc ứng dụng nào.
4.2. Kiểm tra nội dung email
Sử dụng lệnh:
exim -Mvl <message_id>Lệnh này giúp kiểm tra log và thông tin liên quan đến message để tìm thêm dấu vết về quá trình xử lý email.
Kết hợp thông tin thu được với Header, quản trị viên có thể:
- Xác định nội dung email đang được gửi.
- Kiểm tra người gửi, người nhận và thời điểm phát sinh.
- Đối chiếu với hoạt động của website hoặc tài khoản email.
- Khoanh vùng nguồn phát sinh message đáng ngờ.
4.3. Kiểm tra thông tin PHP Script
Nếu email được gửi thông qua PHP, Header có thể chứa thêm dấu vết về script tạo email, chẳng hạn trường X-PHP-Script khi hệ thống được cấu hình ghi nhận thông tin này.
Ví dụ:
X-PHP-Script: example.com/index.phpThông tin này có thể giúp quản trị viên xác định file PHP liên quan để tiếp tục kiểm tra mã nguồn, log và hoạt động của website.
Tuy nhiên, không nên mặc định mọi email được gửi từ PHP đều là spam. Cần đối chiếu X-PHP-Script và các thông tin trong Header với Exim log, mã nguồn website và hoạt động thực tế để xác định chính xác nguồn phát sinh.
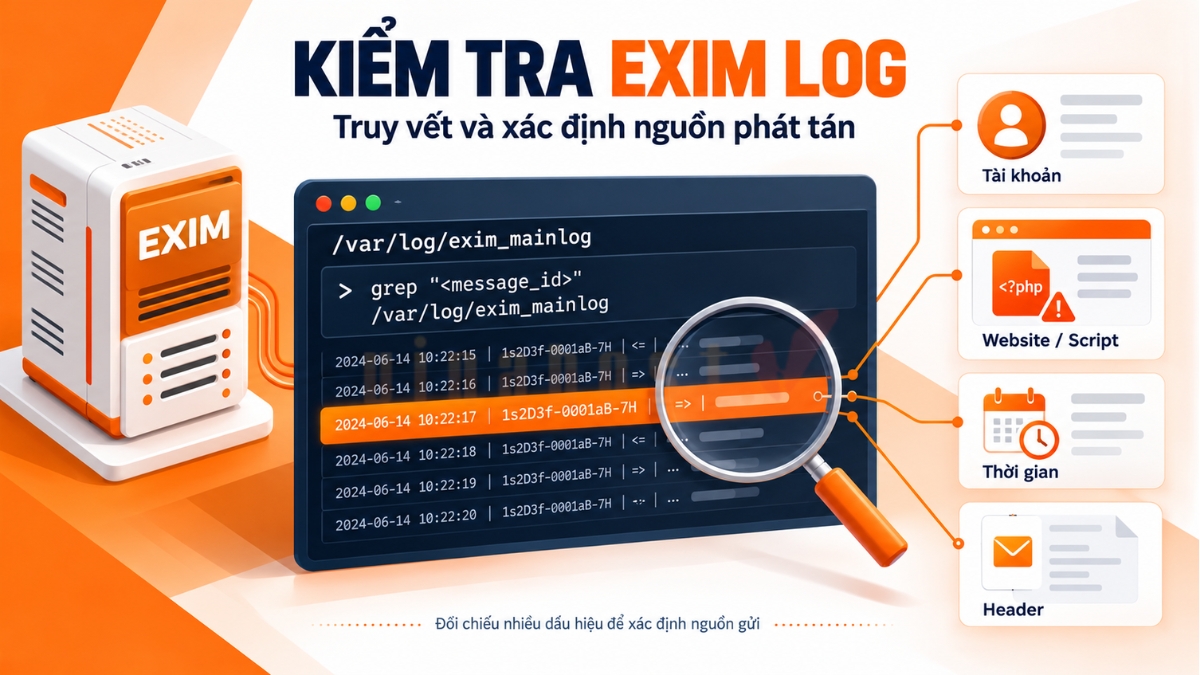
5. Kiểm tra Exim Log để xác định nguồn phát tán
Sau khi kiểm tra Mail Queue và Header, Exim Log là nguồn dữ liệu quan trọng để truy vết quá trình tạo và gửi email. Log giúp quản trị viên đối chiếu thời gian, tài khoản, địa chỉ email và các hoạt động bất thường để khoanh vùng nguồn phát tán spam.
5.1. Xác định vị trí Exim Log
Trên hệ thống sử dụng Exim, log thường được lưu tại:
/var/log/exim_mainlogNgoài ra, tùy hệ điều hành hoặc cấu hình Mail Server, Exim có thể sử dụng các file log khác như:
/var/log/exim_paniclog
/var/log/exim_rejectlog
Các log này ghi nhận nhiều thông tin liên quan đến quá trình tiếp nhận, xử lý, chuyển tiếp và gửi email, qua đó hỗ trợ phát hiện các hoạt động bất thường.
⚠️ Lưu ý: Đường dẫn log có thể khác tùy hệ điều hành, control panel và cấu hình Exim thực tế.
5.2. Kiểm tra hoạt động gửi mail
Có thể xem log để đối chiếu các thông tin như:
- Thời gian gửi: Xác định thời điểm lượng email bất thường bắt đầu phát sinh.
- Tài khoản liên quan: Kiểm tra tài khoản email hoặc user có liên quan đến hoạt động gửi.
- Địa chỉ gửi/nhận: Xác định các địa chỉ email xuất hiện với tần suất bất thường.
- Hoạt động bất thường: Phát hiện việc gửi hàng loạt, lặp lại liên tục hoặc phát sinh vào thời điểm không phù hợp.
Ví dụ, có thể tìm các dòng log liên quan đến một Message ID cụ thể bằng:
grep "<message_id>" /var/log/exim_mainlogTrong đó, thay <message_id> bằng Message ID cần kiểm tra.
5.3. Kiểm tra thư mục hoặc website có dấu hiệu bất thường
Nếu chưa xác định được nguồn phát tán từ Header, tiếp tục đối chiếu Exim Log với website, thư mục mã nguồn và các tiến trình đang chạy trên server.
Đặc biệt cần chú ý:
- File PHP mới được tạo hoặc bị chỉnh sửa bất thường.
- Thư mục website có file không rõ nguồn gốc.
- Script có hoạt động gửi email với tần suất cao.
- Website hoặc ứng dụng xuất hiện request bất thường tại cùng thời điểm spam phát sinh.
- Tiến trình hoặc user hệ thống có hoạt động liên quan đến việc gửi mail.
Việc đối chiếu Exim Log + Header + mã nguồn website + hoạt động tài khoản giúp xác định chính xác hơn nguồn phát tán thay vì chỉ dựa vào một dấu hiệu đơn lẻ.
6. Xác định website, tài khoản hoặc IP đang gửi spam
Sau khi thu thập dấu vết từ Header và Exim Log, cần tiếp tục khoanh vùng nguồn phát tán để xác định email spam xuất phát từ website, script, tài khoản email hay một nguồn truy cập đáng ngờ.
6.1. Xác định website/script gửi email
Kiểm tra các thành phần có khả năng tạo và gửi email:
- File PHP: Tìm các file mới tạo, bị chỉnh sửa hoặc chứa đoạn mã gửi email bất thường.
- Form gửi email: Kiểm tra form liên hệ, đăng ký, đặt hàng hoặc các chức năng có khả năng gửi mail.
- Plugin/theme: Rà soát plugin, theme mới cài đặt hoặc phiên bản có lỗ hổng bảo mật.
- Mã nguồn bất thường: Chú ý các file, đoạn mã hoặc hàm không thuộc mã nguồn hợp lệ của website.
- Thời gian file thay đổi: Đối chiếu thời gian chỉnh sửa file với thời điểm spam bắt đầu phát sinh trong Exim Log.
6.2. Xác định tài khoản email liên quan
Đối chiếu thông tin trong Exim Log, Header và Mail Queue để xác định tài khoản có lượng email gửi ra bất thường. Nếu một tài khoản liên tục xuất hiện trong các message đáng ngờ, cần kiểm tra lịch sử đăng nhập và thay đổi thông tin xác thực khi cần thiết.
6.3. Kiểm tra IP truy cập
Phân tích access log của website để tìm các IP có hoạt động đáng ngờ, đặc biệt tại thời điểm Exim ghi nhận lượng email bất thường.
Có thể đối chiếu:
- IP truy cập website.
- Thời gian request.
- URL hoặc file được truy cập.
- Tần suất request.
- Các request liên quan đến form hoặc chức năng gửi email.
Việc đối chiếu thời gian giữa access log và Exim Log có thể giúp xác định IP hoặc request liên quan đến quá trình phát tán spam.
6.4. Kiểm tra mã độc trong thư mục
Khi đã xác định được website hoặc thư mục nghi ngờ, tiến hành rà soát file và mã nguồn để tìm dấu hiệu mã độc.
Tập trung kiểm tra:
- File PHP mới xuất hiện hoặc không rõ nguồn gốc.
- File bị chỉnh sửa bất thường.
- Mã được mã hóa hoặc làm rối khó xác định mục đích.
- Các đoạn mã có khả năng thực hiện gửi email.
- File có thời gian thay đổi trùng với thời điểm spam phát sinh.
Không nên xóa ngay các file nghi ngờ trước khi sao lưu hoặc thu thập bằng chứng, vì việc này có thể làm mất dấu vết cần thiết để xác định nguyên nhân và phạm vi ảnh hưởng.
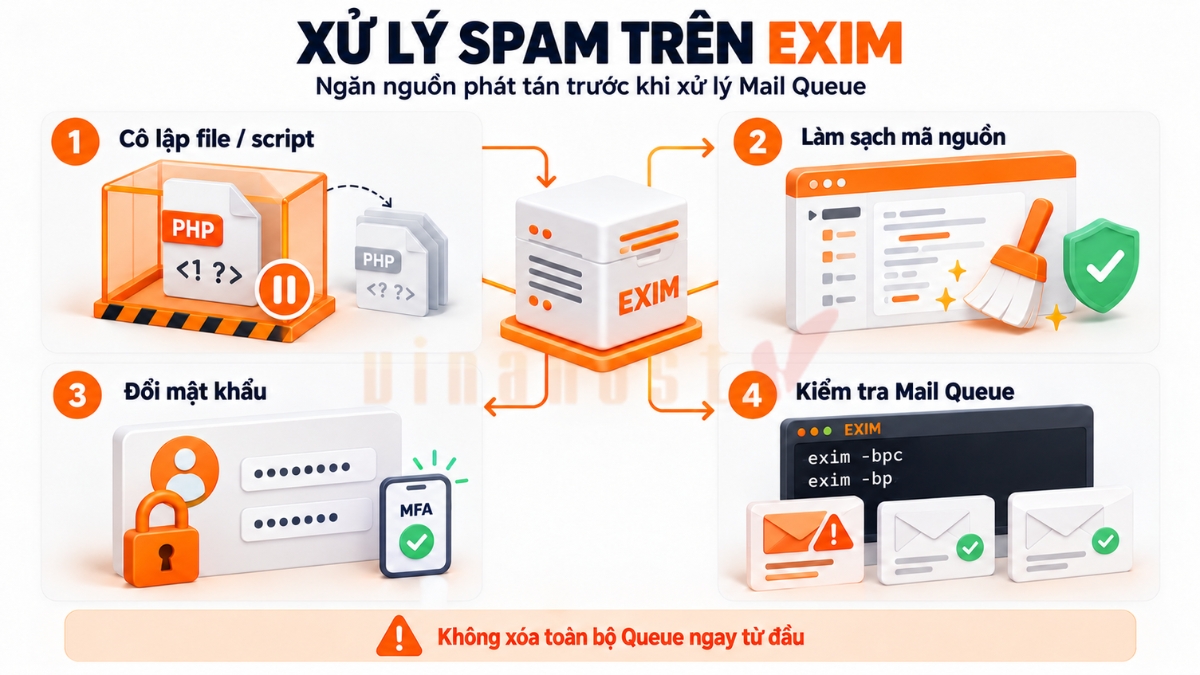
7. Cách xử lý khi phát hiện Exim bị lợi dụng để gửi spam
Sau khi xác định được nguồn phát tán, cần ưu tiên ngăn spam tiếp tục phát sinh, sau đó làm sạch nguyên nhân và xử lý các email còn tồn đọng trong Mail Queue. Không nên xóa toàn bộ Queue ngay từ đầu vì có thể làm mất các email hợp lệ và không giải quyết được nguyên nhân gốc.
7.1. Vô hiệu hóa file/script nghi ngờ
Nếu đã xác định chính xác file hoặc script đang bị lợi dụng để gửi spam, có thể tạm thời cô lập hoặc vô hiệu hóa thành phần đó để ngăn email tiếp tục được tạo.
Trước khi vô hiệu hóa, nên sao lưu file và ghi nhận thông tin liên quan để phục vụ quá trình phân tích, đặc biệt khi chưa xác định đầy đủ phạm vi ảnh hưởng.
7.2. Rà soát và làm sạch mã nguồn
Tiến hành kiểm tra toàn bộ website hoặc khu vực có liên quan, tập trung vào:
- File PHP bất thường: File mới xuất hiện, bị sửa đổi hoặc không thuộc mã nguồn chính thức.
- Plugin/theme: Kiểm tra plugin, theme không rõ nguồn gốc hoặc có phiên bản lỗi thời.
- File mới được tạo: Đối chiếu thời gian tạo/chỉnh sửa với thời điểm spam bắt đầu phát sinh.
- Mã độc được chèn vào website: Tìm các đoạn mã bất thường có khả năng thực thi lệnh hoặc gửi email trái phép.
Sau khi xác định mã độc, cần loại bỏ hoặc khôi phục file từ bản sao lưu sạch và cập nhật các thành phần liên quan lên phiên bản an toàn.
7.3. Đổi mật khẩu các tài khoản liên quan
Nếu có khả năng thông tin đăng nhập đã bị lộ, nên thay đổi mật khẩu ngay cho các tài khoản liên quan, ưu tiên:
- Email account.
- Hosting/VPS.
- FTP/SFTP.
- CMS/Admin.
- Các tài khoản quản trị khác.
Nên sử dụng mật khẩu mạnh, không dùng lại mật khẩu giữa nhiều dịch vụ và bật xác thực đa yếu tố (MFA) nếu hệ thống hỗ trợ.
7.4. Kiểm tra và xử lý Mail Queue
Sau khi đã xác định nguồn → ngăn chặn việc phát sinh spam → xử lý nguyên nhân, kiểm tra lại Mail Queue để xác định các message bất thường còn tồn đọng.
Có thể sử dụng:
exim -bpcđể kiểm tra lại số lượng message và:
exim -bpđể xem danh sách message trong Queue.
Sau đó, dựa trên Message ID và kết quả phân tích, xử lý các email spam còn tồn đọng theo từng message hoặc nhóm message phù hợp.
⚠️ Lưu ý: Không nên xóa toàn bộ Mail Queue ngay từ đầu. Cách làm này có thể khiến email hợp lệ bị mất trong khi nguồn phát tán spam vẫn chưa được xử lý.
8. Làm gì khi IP server bị blacklist do spam mail?
Khi IP Mail Server bị đưa vào blacklist do phát tán spam, không nên chỉ tập trung vào việc yêu cầu gỡ IP. Trước tiên cần xác định và xử lý nguồn spam, sau đó theo dõi hoạt động gửi mail để hạn chế nguy cơ IP tiếp tục bị đánh dấu.
8.1. Xác định nguyên nhân trước khi xử lý blacklist
Trước khi gửi yêu cầu gỡ blacklist, cần xác định nguyên nhân khiến IP phát sinh lượng email bất thường và xử lý triệt để nguồn phát tán.
Có thể kiểm tra:
- Tài khoản email có dấu hiệu bị chiếm quyền.
- Website hoặc PHP script bị khai thác.
- Mã độc tồn tại trên server.
- Form hoặc ứng dụng bị lợi dụng để gửi mail.
- Cấu hình Exim hoặc hệ thống xác thực có vấn đề.
Chỉ yêu cầu gỡ blacklist sau khi đã xử lý nguyên nhân và kiểm soát được hoạt động gửi mail, tránh tình trạng IP bị đưa vào blacklist trở lại.
8.2. Kiểm tra lại hoạt động gửi mail
Sau khi xử lý nguồn spam, tiếp tục theo dõi hệ thống để đảm bảo hoạt động gửi mail đã trở lại bình thường:
- Theo dõi Mail Queue: Kiểm tra số lượng và nội dung các message còn tồn đọng.
- Kiểm tra Exim Log: Theo dõi các hoạt động gửi mail mới và phát hiện dấu hiệu bất thường.
- Theo dõi lượng email gửi ra: Đối chiếu với lưu lượng gửi mail thông thường của doanh nghiệp.
- Đảm bảo không còn script/tài khoản bất thường: Kiểm tra lại website, tài khoản email và các thành phần liên quan sau khi xử lý.
8.3. Kiểm tra tình trạng IP
Nếu IP đã bị đưa vào blacklist, cần xác định tổ chức blacklist nào đang chặn IP và kiểm tra nguyên nhân, điều kiện gỡ chặn theo quy trình của tổ chức đó.
Tùy từng blacklist, quy trình có thể yêu cầu:
- Xác nhận nguồn spam đã được xử lý.
- Chờ hệ thống tự động cập nhật trạng thái.
- Gửi yêu cầu xem xét.
- Cung cấp thông tin liên quan đến quá trình xử lý sự cố.
Sau khi thực hiện delist, tiếp tục giám sát Mail Queue, Exim Log và lưu lượng email để đảm bảo IP không tiếp tục phát sinh hoạt động gửi spam.
9. Cách phòng ngừa Exim bị lợi dụng để gửi spam
Chủ động bảo mật Mail Server, website và tài khoản email giúp giảm nguy cơ Exim bị lợi dụng để phát tán spam, đồng thời hạn chế ảnh hưởng đến uy tín IP và khả năng gửi email.
9.1. Rà soát mã nguồn định kỳ
Kiểm tra mã nguồn, file và thư mục website thường xuyên, đặc biệt với server chạy nhiều website. Chú ý các file mới xuất hiện, file bị thay đổi bất thường hoặc đoạn mã không thuộc mã nguồn hợp lệ.
9.2. Cập nhật CMS, Plugin và Theme
Luôn cập nhật CMS, plugin và theme lên phiên bản phù hợp để hạn chế nguy cơ bị khai thác lỗ hổng. Chỉ sử dụng các thành phần có nguồn gốc rõ ràng và được hỗ trợ cập nhật.
9.3. Sử dụng mật khẩu mạnh
Sử dụng mật khẩu đủ mạnh cho tài khoản email, Hosting/VPS, FTP/SFTP và CMS/Admin. Nên thay đổi mật khẩu định kỳ, không sử dụng cùng một mật khẩu cho nhiều dịch vụ và bật MFA nếu được hỗ trợ.
9.4. Theo dõi Mail Queue và Exim Log
Thường xuyên kiểm tra Mail Queue và Exim Log để phát hiện sớm lượng email gửi ra tăng bất thường, tài khoản gửi quá nhiều mail hoặc các hoạt động không phù hợp với nhu cầu sử dụng.
9.5. Kiểm soát chức năng gửi mail của website
Rà soát các form, PHP script và ứng dụng có khả năng gửi email. Nên giới hạn tần suất gửi và bổ sung cơ chế chống lạm dụng phù hợp để giảm nguy cơ bị lợi dụng phát tán spam.
9.6. Cấu hình xác thực email phù hợp
Có thể triển khai các cơ chế như SPF, DKIM và DMARC để hỗ trợ xác thực nguồn gửi, phát hiện hoặc xử lý email không đáp ứng chính sách xác thực và cải thiện độ tin cậy của hệ thống email. Tuy nhiên, các cơ chế này không thay thế việc bảo mật Exim, website và tài khoản email.
FAQ về phát hiện spam mail với Exim
Làm sao biết Exim đang gửi spam mail?
Kiểm tra Mail Queue, Exim Log và Header của các Message ID đáng ngờ; Queue tăng đột biến, lượng mail gửi ra bất thường hoặc IP bị blacklist có thể là dấu hiệu cần điều tra.
Mail Queue tăng cao có phải luôn là spam không?
Không. Mail Queue tăng có thể do lỗi kết nối, DNS, máy chủ nhận hoặc email hợp lệ bị trì hoãn, vì vậy cần kiểm tra thêm Header và Exim Log trước khi kết luận.
Làm sao tìm tài khoản đang gửi spam?
Đối chiếu Message ID, Header và Exim Log để xác định tài khoản xuất hiện thường xuyên trong các message đáng ngờ, sau đó kiểm tra lịch sử đăng nhập và hoạt động gửi mail.
Làm sao tìm PHP script đang phát tán spam?
Kiểm tra Header, đặc biệt các thông tin như X-PHP-Script nếu hệ thống có ghi nhận, sau đó đối chiếu với Exim Log, access log và thời gian thay đổi file PHP để xác định script liên quan.
Không tìm thấy mã độc trong Header thì phải kiểm tra gì?
Tiếp tục kiểm tra Exim Log, access log website, tài khoản email, file PHP, plugin/theme và các tiến trình liên quan để tìm nguồn phát sinh spam.
Có nên xóa toàn bộ Mail Queue khi phát hiện spam không?
Không nên xóa ngay toàn bộ Queue. Cần xác định và ngăn nguồn phát sinh spam trước, sau đó phân loại và xử lý các message bất thường còn tồn đọng để tránh ảnh hưởng email hợp lệ.
Làm gì khi IP server bị blacklist do spam mail?
Trước tiên cần xác định và xử lý nguồn spam, kiểm tra lại Mail Queue và Exim Log, đảm bảo hoạt động gửi mail đã ổn định rồi thực hiện quy trình kiểm tra hoặc yêu cầu delist theo tổ chức blacklist tương ứng.
Làm sao hạn chế server bị lợi dụng để gửi spam?
Rà soát mã nguồn định kỳ, cập nhật CMS/plugin/theme, sử dụng mật khẩu mạnh, kiểm soát form và script gửi mail, đồng thời thường xuyên theo dõi Mail Queue và Exim Log.
KẾT LUẬN
Phát hiện spam mail với Exim cần được thực hiện theo từng bước, từ kiểm tra Mail Queue, Header, Exim Log đến xác định website, tài khoản hoặc script gây phát tán. Sau khi xử lý nguồn spam, hãy tiếp tục theo dõi hệ thống, kiểm tra IP và tăng cường các biện pháp bảo mật để hạn chế tái diễn. Chủ động giám sát giúp duy trì hoạt động email ổn định và giảm nguy cơ IP server bị blacklist.
Mời bạn truy cập vào blog của VinaHost TẠI ĐÂY để theo dõi thêm nhiều bài viết mới. Hoặc nếu bạn muốn được tư vấn thêm về dịch vụ thì có thể liên hệ với VinaHost qua:
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/chat.php


 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



