

 Tiếng Việt
 English
 简体中文

WAF vs Firewall là hai giải pháp bảo mật quan trọng nhưng hoạt động ở các lớp khác nhau trong hệ thống, với WAF tập trung bảo vệ ứng dụng web còn Firewall kiểm soát lưu lượng mạng tổng thể. Sự khác biệt này ảnh hưởng trực tiếp đến cách ngăn chặn tấn công, triển khai và tối ưu chi phí. Việc hiểu rõ từng công nghệ giúp bạn tránh lựa chọn sai lầm khi xây dựng hệ thống bảo mật. Hãy tiếp tục đọc để hiểu rõ hơn về WAF vs Firewall.
- Khác biệt cốt lõi: Firewall kiểm soát lưu lượng ở tầng mạng (Layer 3–4) dựa trên IP, cổng và giao thức kết nối. Trong khi đó, WAF hoạt động ở tầng ứng dụng (Layer 7), chuyên phân tích sâu nội dung HTTP/HTTPS để ngăn chặn các lỗ hổng web như SQL Injection, XSS hay lạm dụng API.
- Nguyên lý phòng thủ theo chiều sâu: WAF và Firewall không thay thế mà bổ trợ cho nhau. Firewall đóng vai trò chốt chặn vòng ngoài bảo vệ toàn bộ hạ tầng mạng, còn WAF là lá chắn chuyên sâu bảo vệ logic ứng dụng và dữ liệu bên trong.
- Sự tiến hóa tất yếu lên WAAP: Trước sự phát triển của kiến trúc microservices và API hiện đại, WAAP ra đời như phiên bản nâng cấp toàn diện của WAF trên nền tảng đám mây. WAAP tích hợp 4 năng lực cốt lõi: Next-Gen WAF, bảo mật API, quản lý bot độc hại và giảm thiểu DDoS tầng ứng dụng.
- Quy trình triển khai có cấu trúc: Để tối ưu hóa hiệu quả bảo vệ và giảm thiểu cảnh báo nhầm, doanh nghiệp cần áp dụng quy trình chặt chẽ. Quy trình này kết hợp từ kiểm kê tài sản, cấu hình luật cơ sở, tinh chỉnh dương tính giả đến tích hợp SIEM, pentest định kỳ và liên tục cập nhật thông tin về mối đe dọa.
1. WAF vs Firewall là gì?
WAF (Web Application Firewall) là tường lửa ứng dụng web, một giải pháp bảo mật hoạt động ở tầng ứng dụng (Layer 7), có chức năng kiểm tra, lọc và kiểm soát các yêu cầu HTTP/HTTPS giữa người dùng và ứng dụng nhằm phát hiện, ngăn chặn các cuộc tấn công khai thác lỗ hổng web như SQL Injection, XSS hoặc truy cập trái phép.
Firewall (tường lửa mạng) là một hệ thống bảo mật mạng có chức năng kiểm soát, giám sát và lọc lưu lượng (traffic) ra vào giữa các mạng dựa trên tập luật định sẵn, nhằm ngăn chặn truy cập trái phép và bảo vệ hệ thống khỏi các mối đe dọa từ bên ngoài.
2. Bảng so sánh tổng quan WAF vs Firewall
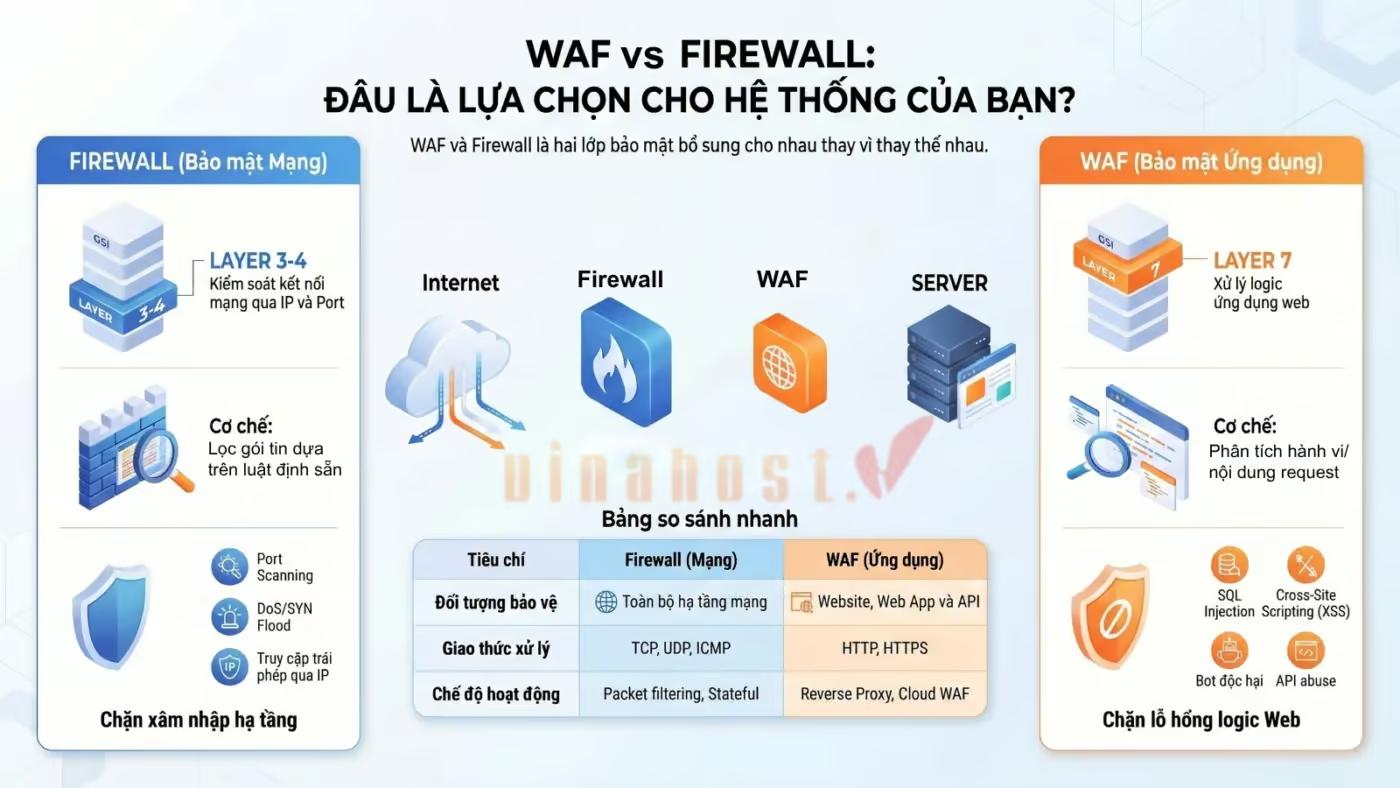
Khác biệt cốt lõi giữa WAF vs Firewall nằm ở phạm vi bảo vệ: WAF tập trung bảo vệ ứng dụng web ở tầng ứng dụng, trong khi Firewall kiểm soát toàn bộ lưu lượng mạng ở các tầng thấp hơn. Để hiểu rõ sự khác nhau này, bảng dưới đây sẽ giúp bạn so sánh trực quan theo từng tiêu chí quan trọng:
| Tiêu chí | WAF (Web Application Firewall) | Firewall (Tường lửa mạng) |
| OSI Layer | Hoạt động ở Layer 7 (Application) – xử lý dữ liệu ở mức nội dung ứng dụng web | Hoạt động từ Layer 3–4 (Network/Transport), một số firewall thế hệ mới có thể lên Layer 7 |
| Đối tượng bảo vệ | Ứng dụng web, website, API | Toàn bộ hệ thống mạng, máy chủ, thiết bị |
| Vị trí triển khai | Đặt trước web server hoặc tích hợp qua CDN/Reverse Proxy | Đặt tại gateway mạng, giữa các vùng mạng (internal – external) |
| Tấn công ngăn chặn | SQL Injection, XSS, CSRF, bot độc hại, tấn công vào logic ứng dụng | DDoS (tầng mạng: SYN/UDP Flood), port scanning, truy cập trái phép qua IP/cổng không hợp lệ, brute force vào cổng dịch vụ quản trị hạ tầng |
| Thuật toán / Cách hoạt động | Phân tích nội dung HTTP/HTTPS, rule-based, signature, behavior-based | Dựa trên rule IP, port, protocol, stateful inspection |
| Chế độ hoạt động | Reverse proxy hoặc inline (chặn trực tiếp trước ứng dụng) | Packet filtering, stateful firewall, next-gen firewall |
| Bảo vệ DDoS | Chủ yếu ở tầng ứng dụng (HTTP flood), thường kết hợp với CDN | Hiệu quả ở tầng mạng (SYN flood, UDP flood) |
| Kiểm soát truy cập | Kiểm soát theo URL, session, hành vi người dùng | Kiểm soát theo IP, port, giao thức |
| Giao thức xử lý | HTTP, HTTPS | TCP, UDP, ICMP và các giao thức mạng khác |
| Use case | Bảo vệ website, API khỏi khai thác lỗ hổng ứng dụng | Bảo vệ hạ tầng mạng, phân tách vùng mạng, kiểm soát truy cập tổng thể |
Có thể thấy WAF vs Firewall không thay thế mà bổ sung cho nhau trong một hệ thống bảo mật hoàn chỉnh: Firewall bảo vệ vòng ngoài của hạ tầng mạng, còn WAF đi sâu vào bảo vệ ứng dụng web trước các khai thác tinh vi. Mỗi giải pháp đảm nhiệm một lớp phòng thủ riêng, tạo thành mô hình bảo mật nhiều tầng.
👉 Xem thêm: Bot là gì? Giải pháp chặn Bad Bot hiệu quả
3. Một vài điểm khác biệt quan trọng giữa WAF vs Firewall
Để hiểu rõ hơn sự khác biệt này ở mức kỹ thuật và cách chúng hoạt động trong thực tế, hãy cùng đi sâu vào từng khía cạnh quan trọng dưới đây.
3.1. WAF hoạt động tại Layer 7, Firewall hoạt động tại Layer 3-4
WAF hoạt động tại Layer 7 (Application Layer) của mô hình OSI, nơi xử lý trực tiếp các yêu cầu HTTP/HTTPS và logic ứng dụng, nên đây cũng là nơi diễn ra phần lớn các cuộc tấn công nguy hiểm nhất. Cơ chế này cho phép WAF “thấu hiểu” nội dung chi tiết bên trong từng request thay vì chỉ nhìn vào địa chỉ IP hay cổng truyền tải thông thường.
ℹ️ Layer 7 là tầng gần người dùng nhất, nó chứa toàn bộ logic nghiệp vụ của ứng dụng (như đăng nhập, thanh toán, tìm kiếm…). Vì xử lý trực tiếp nội dung và hành vi người dùng, nên nếu tồn tại lỗ hổng, hacker có thể khai thác trực tiếp vào chức năng của hệ thống thay vì chỉ tấn công hạ tầng.
OWASP Tổ chức phi lợi nhuận toàn cầu chuyên nâng cao bảo mật phần mềmTrích dẫn từ Chuyên giaTheo OWASP Top 10:2025, A02:2025 Security Misconfiguration đã leo từ vị trí #5 lên #2. 100% ứng dụng được kiểm tra đều có ít nhất một dạng cấu hình sai, với tỷ lệ xuất hiện trung bình là 3,00%. Điều này cho thấy Layer 7 là chiến trường khốc liệt nhất.
Firewall hoạt động tại Layer 3 (Network Layer) và Layer 4 (Transport Layer) của mô hình OSI, tập trung kiểm soát lưu lượng mạng dựa trên địa chỉ IP nguồn/đích, số cổng (port) và giao thức như TCP/UDP. Nhờ đó, Firewall có thể ngăn chặn các truy cập trái phép, hạn chế port scanning và kiểm soát các kết nối ra vào hệ thống trước khi chúng tiếp cận sâu hơn vào bên trong.
Để làm được điều này, Firewall sử dụng hai cơ chế chính, khác nhau ở khả năng “hiểu” kết nối. Mỗi cơ chế mang lại mức độ kiểm soát và tốc độ xử lý lưu lượng khác nhau tùy theo cấu hình của hệ thống:
| Cơ chế | Cách hoạt động | Đặc điểm chính |
| Packet Filtering | Kiểm tra từng gói tin riêng lẻ dựa trên IP, port, protocol | Nhanh, đơn giản nhưng không hiểu ngữ cảnh → dễ bị qua mặt |
| Stateful Inspection | Theo dõi toàn bộ phiên kết nối (session) từ đầu đến cuối | Hiểu trạng thái kết nối → phát hiện bất thường chính xác hơn |
⚠️ Lưu ý: Mặc dù Firewall kiểm tra trạng thái (Stateful) ghi nhớ được các phiên TCP/UDP hợp lệ, nó vẫn không thể phân biệt được hành vi đăng nhập đúng với hành vi tấn công vét cạn tài khoản (Brute Force). Việc theo dõi số lần thử đăng nhập sai trên form web là trách nhiệm xử lý logic của WAF.
3.2. WAF vs Firewall ngăn chặn những loại tấn công nào?
Sự khác biệt về tầng hoạt động dẫn đến việc WAF vs Firewall xử lý các loại tấn công hoàn toàn khác nhau. WAF tập trung vào các cuộc tấn công khai thác ứng dụng web, trong khi Firewall ngăn chặn các mối đe dọa ở hạ tầng mạng và kết nối.
Các loại tấn công WAF có thể ngăn chặn (Layer 7)
| Loại tấn công | Mô tả |
| SQL Injection | Chèn mã SQL độc hại vào input để truy cập hoặc thao túng cơ sở dữ liệu |
| XSS (Cross-Site Scripting) | Chèn script độc hại vào website để đánh cắp cookie hoặc chiếm quyền người dùng |
| CSRF (Cross-Site Request Forgery) | Giả mạo yêu cầu từ người dùng hợp lệ để thực hiện hành động trái phép |
| SSRF (Server-Side Request Forgery) | Ép server gửi request đến hệ thống nội bộ hoặc dịch vụ bên ngoài |
| DDoS HTTP Flood | Gửi lượng lớn request HTTP nhằm làm quá tải ứng dụng web |
| Bot Attack | Bot tự động thực hiện spam, brute force, scraping dữ liệu |
| API Abuse | Lạm dụng API (gửi request quá mức, sai logic) để gây lỗi hoặc khai thác hệ thống |
Các loại tấn công Firewall có thể ngăn chặn (Layer 3–4)
| Loại tấn công | Mô tả ngắn |
| Port Scanning | Chặn các hành vi rà quét thăm dò cổng (TCP SYN scan, UDP scan) bằng cách drop (hủy) gói tin thăm dò hoặc ẩn phản hồi cổng. |
| Unauthorized Access | Chặn các kết nối đến từ IP/dải IP độc hại nằm trong blacklist hoặc từ chối kết nối tới các cổng/dịch vụ không được phép mở. |
| Network DDoS / DoS | Ngăn chặn hiện tượng nghẽn băng thông và cạn kiệt bảng trạng thái (state table) bằng cơ chế SYN cookies, rate limiting hoặc lọc lưu lượng rác L3/L4. |
| IP Spoofing | Ngăn chặn gói tin giả mạo IP nguồn thông qua các bộ lọc kiểm tra tính hợp lệ của tuyến đường (Ingress/Egress Filtering, uRPF). |
| Brute Force dịch vụ hạ tầng | Hạn chế tấn công vét cạn mật khẩu trên các cổng quản trị mạng bằng cách giới hạn tần suất tạo phiên TCP mới (Connection Rate Limiting) từ một IP. |
✅ Mẹo phân định DDoS: Khi hệ thống gặp nghẽn băng thông do SYN Flood hoặc UDP Flood (hàng triệu gói tin rác dồn vào card mạng), Firewall và hạ tầng biên là nơi chặn đứng hiệu quả nhất. Ngược lại, nếu lưu lượng vào rất nhỏ nhưng máy chủ cơ sở dữ liệu bị treo đơ do HTTP GET/POST Flood liên tục gọi API nặng, bạn bắt buộc phải dùng tính năng Rate Limiting của WAF.
3.3. WAF vs Firewall sử dụng các kiến trúc hoạt động nào?
WAF và Firewall khác nhau rõ rệt ở cách “ra quyết định” khi xử lý traffic: WAF thiên về phân tích hành vi ở tầng ứng dụng, trong khi Firewall tập trung kiểm soát luồng dữ liệu ở tầng mạng. Sự phân hóa này quy định trực tiếp khả năng bóc tách dữ liệu và mức độ tiêu tốn tài nguyên xử lý của từng công nghệ.
So sánh kiến trúc hoạt động WAF vs Firewall
| Tiêu chí | WAF (Web Application Firewall) | Firewall (Network Firewall) |
| Signature-based / Packet Filtering | So khớp mẫu tấn công đã biết (SQLi, XSS, payload độc hại) | Lọc gói tin dựa trên IP, port, protocol |
| Anomaly Detection / Stateful Inspection | Phát hiện hành vi bất thường trong request HTTP/API | Theo dõi trạng thái kết nối (session) để xác định traffic hợp lệ |
| Heuristic / Proxy-based | Phân tích hành vi request để đánh giá mức độ rủi ro | Chuyển tiếp traffic qua proxy để kiểm soát và lọc sâu hơn |
| AI / Machine Learning (nâng cao) | Học hành vi người dùng và ứng dụng để phát hiện tấn công mới | Ít phổ biến hoặc hạn chế trong firewall truyền thống |
Trong các thế hệ WAF hiện đại, xu hướng đang chuyển mạnh sang AI-powered security, thay vì chỉ dựa vào rule tĩnh như trước đây. Sự hỗ trợ từ trí tuệ nhân tạo giúp hệ thống tự động học hỏi hành vi và thích ứng linh hoạt với các vector tấn công mới:
- WAF có khả năng học hành vi truy cập bình thường của người dùng và ứng dụng
- Tự động phát hiện các mẫu tấn công chưa từng biết (zero-day)
- Giảm phụ thuộc vào việc cấu hình rule thủ công
- Phát hiện các hành vi tinh vi như API abuse, credential stuffing hoặc bot nâng cao
3.4. WAF vs Firewall được đặt ở đâu?
WAF và Firewall khác nhau rõ rệt ở vị trí triển khai, tương ứng với lớp bảo vệ mà chúng đảm nhiệm.
- WAF được đặt ngay trước web server, hoạt động như một Reverse Proxy để kiểm tra toàn bộ request HTTP/HTTPS trước khi vào ứng dụng. Ngoài triển khai nội bộ, WAF còn phổ biến dưới dạng Cloud (WAF-as-a-Service), giúp bảo vệ website mà không cần thay đổi hạ tầng phía sau.
- Firewall được đặt ở biên mạng (network perimeter) hoặc giữa các vùng mạng nội bộ, nhằm kiểm soát toàn bộ lưu lượng ra vào hệ thống và chặn các kết nối không hợp lệ từ bên ngoài. Vị trí này tạo thành một bức tường vững chắc, loại bỏ sớm các mối đe dọa trước khi lưu lượng kịp tiếp cận đến các dịch vụ bên trong.
Sơ đồ luồng xử lý
Internet → Firewall (Network Perimeter) → WAF (Application Layer) → Web Server
4. Khi nào nên dùng WAF vs Firewall?
Bạn nên dùng WAF khi cần bảo vệ ứng dụng web và API khỏi các tấn công khai thác logic, và dùng Firewall khi cần kiểm soát, bảo vệ toàn bộ hệ thống mạng khỏi truy cập trái phép. Trong thực tế, mỗi giải pháp giải quyết một lớp rủi ro khác nhau, nên việc lựa chọn phụ thuộc vào mục tiêu bảo mật cụ thể.
Dưới đây là các trường hợp sử dụng phổ biến để bạn dễ hình dung. Tùy thuộc vào quy mô hạ tầng và mô hình dịch vụ, doanh nghiệp có thể cân nhắc phối hợp linh hoạt để đạt hiệu quả cao nhất:
| Loại doanh nghiệp | Giải pháp khuyến nghị | Lý do |
| Website cá nhân, blog | WAF (thường đủ) | Chủ yếu đối mặt với tấn công web phổ biến như SQL Injection, XSS |
| Startup có web/app | WAF + Firewall | Cần bảo vệ cả ứng dụng và hạ tầng khi bắt đầu mở rộng |
| Doanh nghiệp SMB | Firewall + WAF (tùy nhu cầu) | Có cả hệ thống nội bộ và dịch vụ web cần bảo vệ |
| E-commerce, SaaS | WAF + Firewall | Xử lý dữ liệu người dùng, là mục tiêu phổ biến của tấn công Layer 7 |
| Doanh nghiệp nội bộ (không public web) | Firewall (thường là chính) | Tập trung kiểm soát truy cập và bảo vệ mạng nội bộ |
| Tổ chức lớn, hệ thống phức tạp | WAF + Firewall + giải pháp khác | Cần mô hình bảo mật nhiều lớp (defense-in-depth) |
Trong hầu hết các hệ thống hiện đại, WAF và Firewall nên được sử dụng kết hợp thay vì chọn một trong hai. Firewall bảo vệ lớp mạng bên ngoài, còn WAF bảo vệ lớp ứng dụng bên trong — khi kết hợp, chúng tạo thành hệ thống phòng thủ nhiều tầng, giúp giảm thiểu rủi ro toàn diện hơn.
5. WAAP – Sự tiến hóa tất yếu của WAF trong kỷ nguyên API 2026
WAAP (Web Application and API Protection) là thế hệ kế thừa của WAF, được tích hợp nhiều dịch vụ bảo mật trong một hệ thống duy nhất (cloud-native) đa lớp, nhằm bảo vệ toàn diện ứng dụng web và API trước các mối đe dọa ở tầng ứng dụng (Layer 7), đặc biệt trong môi trường API-first và microservices hiện đại.
Một giải pháp WAAP tiêu chuẩn bao gồm 4 năng lực bảo mật cốt lõi:
- Next-Gen WAF (Web & API Protection): Phân tích và kiểm soát lưu lượng HTTP/HTTPS và API theo thời gian thực, ngăn chặn các tấn công phổ biến như OWASP Top 10.
- DDoS Mitigation (Layer 7): Phát hiện và giảm thiểu các cuộc tấn công từ chối dịch vụ nhắm vào ứng dụng, đảm bảo tính sẵn sàng của hệ thống.
- API Security: Kiểm soát truy cập, xác thực, phát hiện lỗ hổng và giám sát hành vi API để ngăn chặn lạm dụng.
- Bot Management: Nhận diện và ngăn chặn bot độc hại, botnet và các hành vi tự động như credential stuffing, scraping.
ℹ️ WAF truyền thống không còn đủ trong bối cảnh hiện nay: Ngày nay, ứng dụng hiện đại dựa trên API và kiến trúc microservices, lưu lượng chủ yếu là các request API với payload phức tạp như JSON, XML, GraphQL. Điều này đặt ra thách thức lớn cho WAF truyền thống, vốn được thiết kế để phân tích request HTTP dạng form tĩnh. Kết quả là WAF dần bộc lộ những hạn chế nghiêm trọng.
Gartner Công ty nghiên cứu và tư vấn công nghệ hàng đầu thế giớiTrích dẫn từ Chuyên giaTheo Gartner, từ năm 2021, Magic Quadrant WAF đã được nâng cấp thành WAAP, phản ánh xu hướng tất yếu: WAF phải tích hợp API Security, Bot Management và Client-side Protection.
Hạn chế của WAF truyền thống
- Chủ yếu được thiết kế để kiểm tra các tham số URL và form web cổ điển dựa trên mẫu chữ ký (signature); khó khăn trong việc xác thực lược đồ API (Schema Validation), xử lý các payload API lồng nhau phức tạp (JSON, XML, GraphQL) và không nhận diện được các lỗi khai thác logic API như BOLA/BFLA.
- Dựa vào rule tĩnh, không hiểu ngữ cảnh và cấu trúc API hiện đại.
- Không kiểm soát tốt các API nội bộ (Shadow API), dễ bị hacker khai thác.
- Khó phát hiện hành vi lạm dụng API hoặc các cuộc tấn công tự động từ botnet.
- Phụ thuộc vào cấu hình thủ công, khó theo kịp tốc độ thay đổi liên tục của ứng dụng trong môi trường DevOps/CI-CD.
WAAP giải quyết những hạn chế này
- Phân tích sâu payload API theo thời gian thực, hiểu cấu trúc dữ liệu và hành vi người dùng.
- Bảo vệ không chỉ bề mặt web mà còn toàn bộ hệ thống API và microservices phía sau.
- Tích hợp cơ chế nâng cao:
- Chống bot: nhận diện và ngăn chặn bot độc hại.
- Giảm thiểu DDoS: bảo vệ ứng dụng trước tấn công quy mô lớn ở Layer 7.
- Phát hiện Zero-day: đối phó với các mối đe dọa chưa từng được biết đến.
- Hỗ trợ tích hợp vào quy trình DevSecOps, đảm bảo bảo mật song song với tốc độ phát triển ứng dụng.
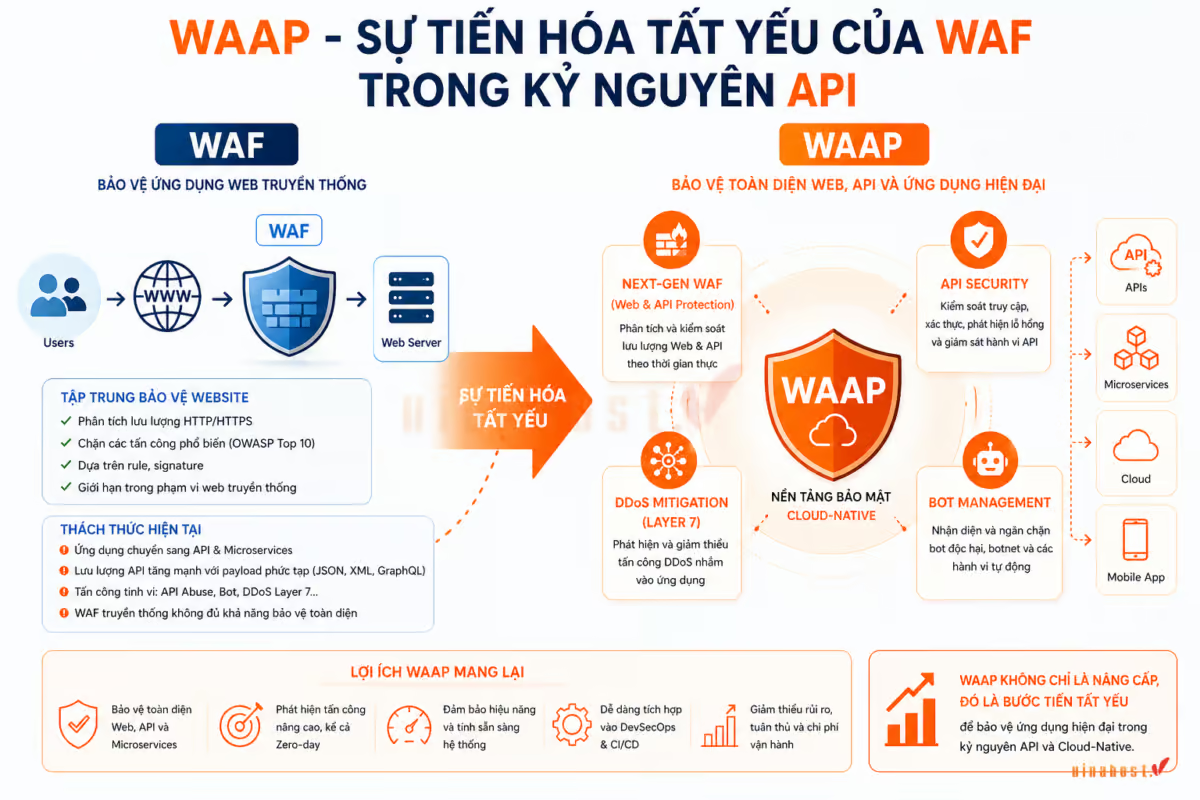
So sánh WAF truyền thống vs WAAP
| Năng lực bảo mật | WAF truyền thống | WAAP |
| Bảo vệ ứng dụng web | Bảo vệ lớp HTTP/HTTPS cơ bản, tập trung vào request web truyền thống | Bảo vệ toàn diện ứng dụng web với phân tích sâu theo thời gian thực |
| Bảo vệ API | Hạn chế, khó hiểu và kiểm soát payload JSON/XML | Hiểu và kiểm soát sâu API (REST, JSON, XML, GraphQL) |
| Chống tấn công ứng dụng (Layer 7) | Dựa trên rule/signature cố định, khó phát hiện biến thể mới | Kết hợp AI/ML và phân tích hành vi để phát hiện tấn công nâng cao |
| Chống bot & tự động hóa | Nhận diện cơ bản dựa trên IP và user-agent | Phân tích hành vi, phân biệt bot tốt/xấu, phát hiện botnet tinh vi |
| Chống DDoS ứng dụng | Giới hạn ở mức cơ bản Layer 7 | Mitigation đa lớp, mở rộng theo lưu lượng thực tế |
| Kiến trúc triển khai | On-premise hoặc cloud đơn lẻ, ít linh hoạt | Cloud-native, tích hợp DevSecOps, tự động mở rộng (auto-scaling) |
6. WAAP VinaHost – Giải pháp bảo mật toàn diện cho doanh nghiệp
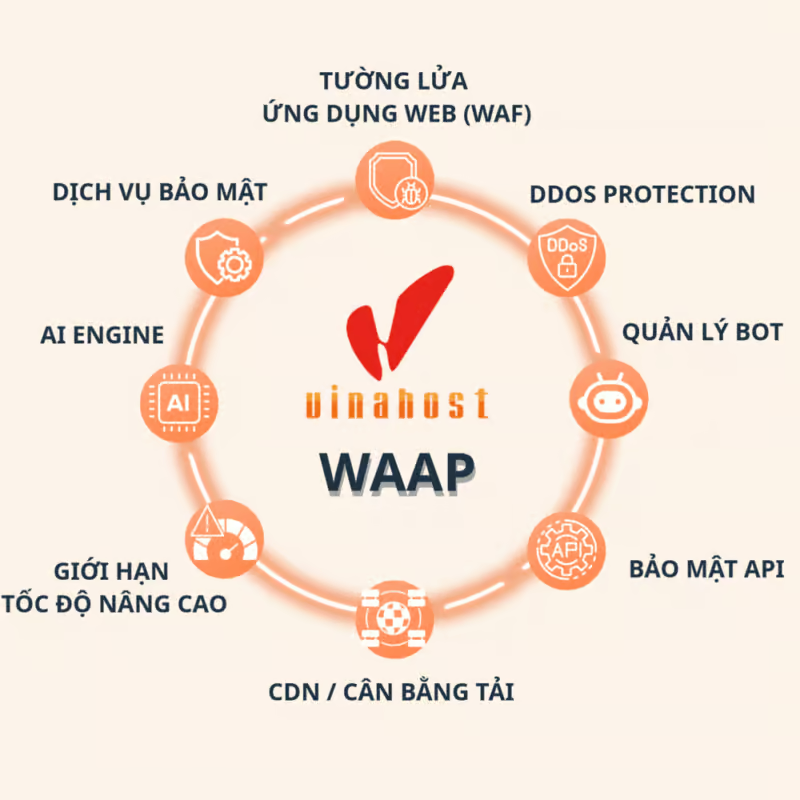
Trong kỷ nguyên chuyển đổi số, khi các doanh nghiệp không chỉ vận hành website mà còn kết nối sâu rộng qua hệ thống API và microservices, các lớp tường lửa truyền thống dần bộc lộ những lỗ hổng. WAAP (Web Application and API Protection) do VinaHost cung cấp chính là sự tiến hóa tất yếu, mang đến một hệ sinh thái bảo mật dựa trên điện toán đám mây (Cloud-native), bảo vệ toàn diện tài sản số của doanh nghiệp trong một nền tảng hợp nhất.
Năng lực bảo mật cốt lõi: Nền tảng Cloud Security 2.0
Giải pháp WAAP được xây dựng trên kiến trúc Cloud Security 2.0 với Cơ chế phòng thủ hợp nhất (Unified Protection Engine). Thay vì phải quản lý rời rạc nhiều công cụ, doanh nghiệp sở hữu một “lá chắn” đa lớp tích hợp sẵn:
DDoS Protection (Layer 3–7): Ngăn chặn hiệu quả các cuộc tấn công từ chối dịch vụ từ tầng mạng cho đến tầng ứng dụng, giúp hệ thống duy trì chỉ số uptime cao và độ trễ thấp ngay cả khi bị tấn công dồn dập.
WAF & API Security: Bảo vệ website và các điểm cuối API khỏi những mối đe dọa phổ biến như SQL Injection, Cross-Site Scripting (XSS), hay các hành vi khai thác logic ứng dụng phức tạp.
Bot Management nâng cao: Sử dụng công nghệ nhận diện dấu vân tay trình duyệt (browser fingerprinting) và phân tích hành vi để phân loại chính xác bot tốt (như Googlebot) và bot độc hại (như bot đánh cắp dữ liệu, spam), giúp tiết kiệm tài nguyên server.
Tối ưu hiệu năng: Bảo mật đi đôi với Tốc độ
Một điểm khác biệt quan trọng của WAAP VinaHost là khả năng tăng cường trải nghiệm người dùng cuối thông qua các tính năng tối ưu hệ thống:
Mạng phân phối nội dung (CDN): Giảm thiểu khoảng cách địa lý giữa người dùng và máy chủ, giúp tốc độ tải trang nhanh hơn đáng kể.
SSL/TLS & Smart Routing: Toàn bộ dữ liệu truyền tải được mã hóa an toàn, kết hợp với cơ chế định tuyến thông minh (Smart Routing) và cân bằng tải (Load Balancing) để đảm bảo traffic luôn đi qua con đường ổn định nhất.
Chuyên sâu cho kỷ nguyên API và Zero-day
Với sự bùng nổ của các ứng dụng di động và liên kết bên thứ ba, bảo mật API trở thành ưu tiên hàng đầu:
Thư viện Rule khổng lồ: Tích hợp hơn 1.000 quy tắc WAF dựa trên tiêu chuẩn OWASP Core Ruleset, liên tục được cập nhật để đối phó với các biến thể tấn công mới.
API Discovery: Tự động nhận diện các API “ẩn” (Shadow API) hoặc API chưa được kiểm soát trong hệ thống, giúp quản trị viên có cái nhìn toàn cảnh về bề mặt tấn công.
Threat Intelligence: Sử dụng trí tuệ về mối đe dọa để phát hiện và ngăn chặn các cuộc tấn công Zero-day (những lỗ hổng chưa có bản vá) dựa trên các mẫu hành vi bất thường.
Sự lựa chọn “Thực chiến” cho Doanh nghiệp Việt
WAAP VinaHost được tinh chỉnh để giải quyết trực tiếp các bài toán thực tế tại thị trường Việt Nam:
Tuân thủ pháp lý: Dịch vụ được thiết kế nhằm hỗ trợ doanh nghiệp đáp ứng các tiêu chuẩn nghiêm ngặt của Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân. Điều này đặc biệt quan trọng đối với các ngành Tài chính, Thương mại điện tử và Y tế.
Hỗ trợ chuyên sâu: Là đơn vị có kinh nghiệm vận hành hạ tầng Hosting và VPS lâu năm tại Việt Nam, VinaHost hiểu rõ các đặc thù về hạ tầng mạng trong nước để đưa ra các cấu hình bảo mật “thực chiến”, giảm thiểu tối đa tình trạng chặn nhầm (dương tính giả) mà vẫn đảm bảo an toàn tuyệt đối.
7. Quy trình triển khai WAF vs Firewall chuẩn, hiệu quả 2026
Để WAF vs Firewall phát huy đúng vai trò trong hệ thống bảo mật, doanh nghiệp cần triển khai theo một quy trình có cấu trúc rõ ràng. Dưới đây là 7 bước triển khai chuẩn, áp dụng cho cả môi trường on-premise và cloud.
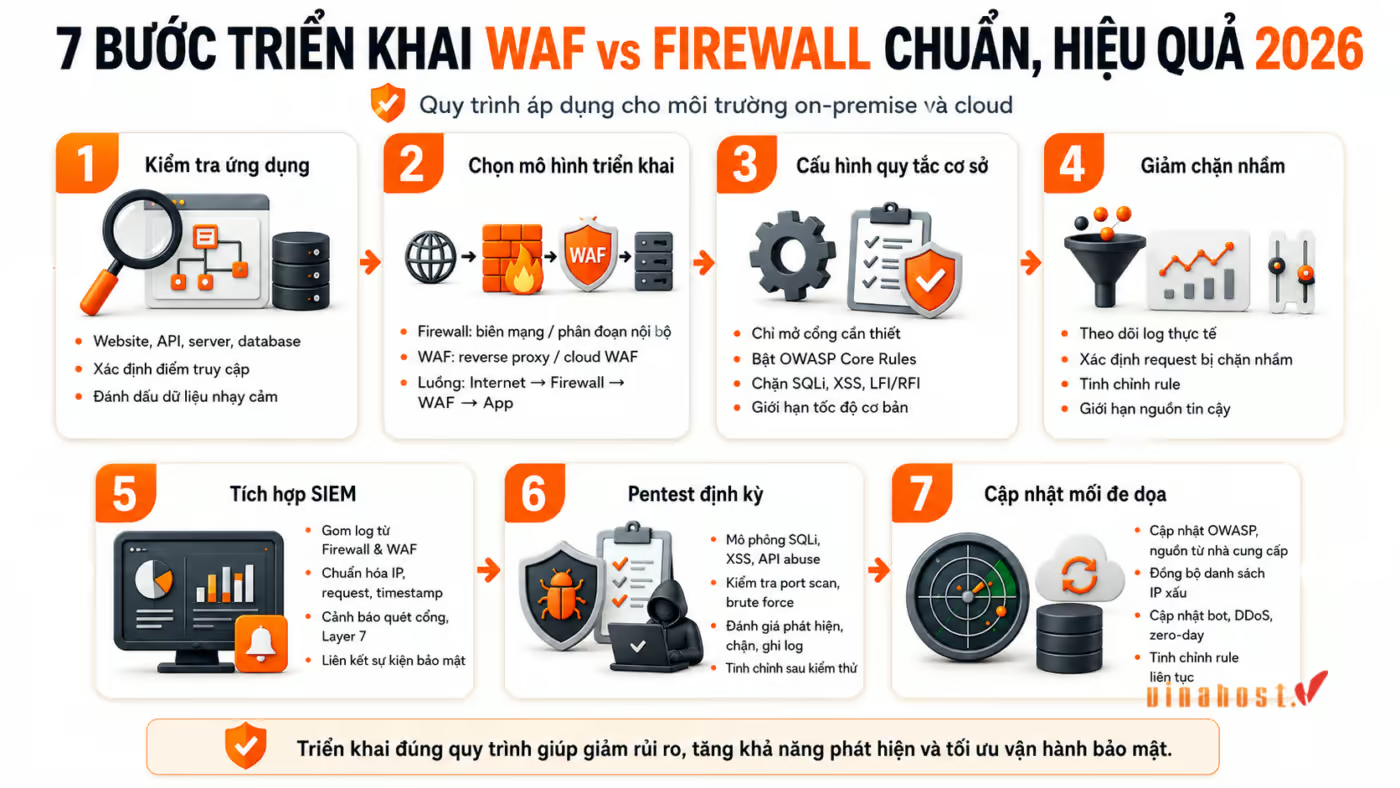
7.1. Bước 1: Kiểm tra ứng dụng
- Liệt kê toàn bộ tài sản: website, API, server, database, dịch vụ nội bộ
- Ghi nhận các điểm truy cập từ Internet (entry points)
- Xác định luồng traffic chính: user → app, API → backend, admin → hệ thống
- Đánh dấu các thành phần có dữ liệu nhạy cảm hoặc dễ bị khai thác
7.2. Bước 2: Chọn mô hình triển khai
- Firewall đặt tại:
- Biên mạng (edge) để lọc traffic từ Internet
- Hoặc phân đoạn nội bộ (segmentation)
- WAF triển khai:
- Reverse proxy trước web server
- Hoặc tích hợp CDN / cloud WAF
- Thiết kế luồng bảo vệ: Internet → Firewall → WAF → Application
7.3. Bước 3: Cấu hình quy tắc cơ sở
- Firewall:
- Chỉ mở port cần thiết (80, 443, SSH giới hạn IP)
- Chặn toàn bộ traffic không xác định
- WAF:
- Bật OWASP Core Rule Set
- Chặn SQL Injection, XSS, LFI, RFI
- Giới hạn request bất thường (rate limit cơ bản)
7.4. Bước 4: Điều chỉnh dương tính giả
- Theo dõi log trong giai đoạn chạy thực tế
- Ghi nhận các request hợp lệ bị chặn nhầm
- Điều chỉnh rule theo từng nhóm:
- API nội bộ
- IP đối tác/trusted
- luồng user hợp lệ
- Tránh mở whitelist quá rộng gây lỗ hổng
7.5. Bước 5: Tích hợp SIEM
- Kết nối log từ Firewall và WAF về SIEM
- Chuẩn hóa log format (IP, request, rule trigger, timestamp)
- Thiết lập cảnh báo:
- Scan port liên tục
- Tấn công Layer 7 tăng đột biến
- Hành vi bất thường theo IP/user
- Kết hợp correlation giữa nhiều sự kiện
7.6. Bước 6: Pentest định kỳ
- Mô phỏng tấn công:
- SQL Injection, XSS, API abuse (WAF)
- Port scanning, brute force, spoofing (Firewall)
- Kiểm tra khả năng:
- phát hiện
- chặn
- ghi log
- Điều chỉnh rule sau mỗi lần kiểm thử
7.7. Bước 7: Cập nhật thông tin về mối đe dọa
- Cập nhật signature tấn công mới (OWASP, vendor feeds)
- Đồng bộ danh sách IP độc hại (blacklist/reputation)
- Cập nhật pattern bot, DDoS, zero-day mới
- Tinh chỉnh rule theo xu hướng tấn công thực tế
Câu hỏi thường gặp
WAF có thay thế được Firewall không?
Không. WAF và Firewall hoạt động ở hai lớp khác nhau trong mô hình bảo mật, nên không thể thay thế lẫn nhau.
- Firewall (Layer 3–4): kiểm soát kết nối mạng dựa trên IP, port và giao thức.
- WAF (Layer 7): kiểm tra nội dung request HTTP/HTTPS để phát hiện các tấn công vào ứng dụng như SQL Injection, XSS hay API abuse.
NGFW (Next-Generation Firewall) có bao gồm chức năng WAF không?
Có, nhưng không thay thế hoàn toàn WAF chuyên dụng.
NGFW (Next-Generation Firewall) có tích hợp một phần chức năng giống WAF, nhưng ở mức cơ bản để hỗ trợ bảo vệ ứng dụng web.
- NGFW có thể:
- Nhận diện và chặn một số tấn công Layer 7 phổ biến (như SQL Injection, XSS ở mức đơn giản)
- Lọc traffic theo ứng dụng (application-aware filtering)
- Kết hợp IPS/IDS để phát hiện hành vi bất thường
Tuy nhiên:
- NGFW không chuyên sâu về bảo vệ ứng dụng web và API
- Khả năng phân tích payload (JSON, API, business logic) không mạnh bằng WAF
- Thiếu các tính năng chuyên biệt như:
- API Security nâng cao
- Bot Management chi tiết
- Rule tuning theo ứng dụng web cụ thể
WAF có chặn được tấn công DDoS không?
Có, nhưng chỉ chặn được một phần tấn công DDoS.
WAF có thể xử lý các tấn công DDoS ở tầng ứng dụng (Layer 7), nhưng không phải tất cả các loại DDoS.
- WAF có thể chặn:
- HTTP Flood (gửi lượng lớn request vào web/API)
- Bot tấn công tự động làm quá tải ứng dụng
- Request bất thường theo hành vi hoặc rate limit
- WAF không hiệu quả với:
- DDoS ở tầng mạng (Layer 3–4) như SYN Flood, UDP Flood quy mô lớn
- Các cuộc tấn công làm nghẽn băng thông (volumetric attack)
Cloud-based WAF có tốt hơn On-premise WAF không?
Hai mô hình này khác nhau về cách triển khai và mục tiêu sử dụng, nên “tốt hơn” phụ thuộc vào nhu cầu hệ thống.
- Cloud-based WAF mạnh về:
- Triển khai nhanh, không cần hạ tầng riêng
- Tự động mở rộng theo lưu lượng
- Cập nhật threat intelligence liên tục
→ Phù hợp website, SaaS, hệ thống cloud-first
- On-premise WAF mạnh về:
- Kiểm soát dữ liệu và chính sách bảo mật nội bộ
- Phù hợp môi trường yêu cầu tuân thủ cao (ngân hàng, chính phủ)
- Tùy chỉnh sâu theo hệ thống riêng
WAF có tác động đến tốc độ website không?
Có, nhưng mức độ ảnh hưởng phụ thuộc vào cách triển khai WAF.
WAF có thể làm tăng độ trễ nhẹ do phải kiểm tra request trước khi vào hệ thống. Tuy nhiên, trong các kiến trúc hiện đại (CDN, cloud WAF), tác động này rất nhỏ và thường được bù lại bằng khả năng tối ưu phân phối lưu lượng, thậm chí có thể cải thiện hiệu năng tổng thể nếu triển khai đúng cách.
Kết luận
Firewall, WAF và WAAP không phải là giải pháp thay thế nhau, mà là các lớp bảo mật bổ sung trong kiến trúc phòng thủ hiện đại. Firewall bảo vệ hạ tầng mạng, WAF tập trung vào ứng dụng web, còn WAAP mở rộng sang API, bot và các mối đe dọa nâng cao trong môi trường cloud-first. Doanh nghiệp cần kết hợp hợp lý các giải pháp này để đạt được sự an toàn bền vững.
Để theo dõi thêm nhiều bài viết mới nhất của VinaHost, bạn có thể truy cập blog TẠI ĐÂY. Hoặc nếu bạn muốn được tư vấn thêm thì có thể liên hệ với chúng tôi qua:
- Email: cskh@vinahost.vn
- Hotline: 1900 6046 phím 1
- Livechat: https://livechat.vinahost.vn/chat.php
Xem thêm các bài viết liên quan


Mình là Ngô Thị Yến, sở hữu hơn 1 năm kinh nghiệm viết về lĩnh vực như: Cloud Server, VPS, hosting, domain,.. Mục tiêu của mình là mang đến cho người đọc những nội dung chất lượng, giá trị và dễ dàng tiếp cận giúp bản thân mình có thể xây dựng lòng tin từ cộng đồng người dùng tại VinaHost.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



