

 Tiếng Việt
 English
 简体中文

RESTful API đã trở thành tiêu chuẩn phổ biến trong phát triển phần mềm nhờ khả năng tận dụng HTTP và dễ tích hợp với nhiều hệ thống. Nhưng khi yêu cầu về mở rộng, hiệu năng và bảo mật ngày càng cao, một API thiết kế sai chuẩn có thể khiến toàn bộ hệ thống trở nên khó bảo trì và kém linh hoạt. Vì vậy, thiết kế API đúng chuẩn không còn là lựa chọn, mà là nền tảng để xây dựng hệ thống bền vững.
- Bản chất kiến trúc: RESTful API là chuẩn giao tiếp giữa các hệ thống dựa trên các nguyên tắc của kiến trúc REST qua giao thức HTTP, sử dụng định dạng JSON gọn nhẹ giúp tối ưu băng thông và kết nối đa nền tảng.
- Nguyên tắc nền tảng: Hệ thống vận hành dựa trên 6 nguyên tắc cốt lõi, trong đó việc phân tách độc lập Client – Server, tính chất phi trạng thái (Stateless) và chuẩn hóa giao diện là các yếu tố quyết định khả năng mở rộng.
- Quy chuẩn thiết kế: Một API chuẩn mực cần đặt tên URI bằng danh từ số nhiều đại diện cho tài nguyên, dùng đúng phương thức HTTP (GET, POST, PUT, DELETE), quản lý phiên bản (Versioning) rõ ràng và tối ưu truy vấn bằng Cursor Pagination.
- Bảo mật và hạ tầng: Đảm bảo an toàn cho tài nguyên hệ thống thông qua các cơ chế xác thực phổ biến (API Key, JWT, OAuth2) kết hợp hạ tầng chịu tải cao gồm API Gateway, Load Balancer và các giải pháp bảo vệ chuyên dụng.
1. RESTful API là gì?
RESTful API là API được thiết kế theo các nguyên tắc của kiến trúc REST (Representational State Transfer), cho phép các hệ thống giao tiếp với nhau thông qua giao thức HTTP. Nhờ cơ chế này, các ứng dụng có thể dễ dàng trao đổi, xử lý và đồng bộ dữ liệu một cách linh hoạt, độc lập với nền tảng công nghệ phía dưới.
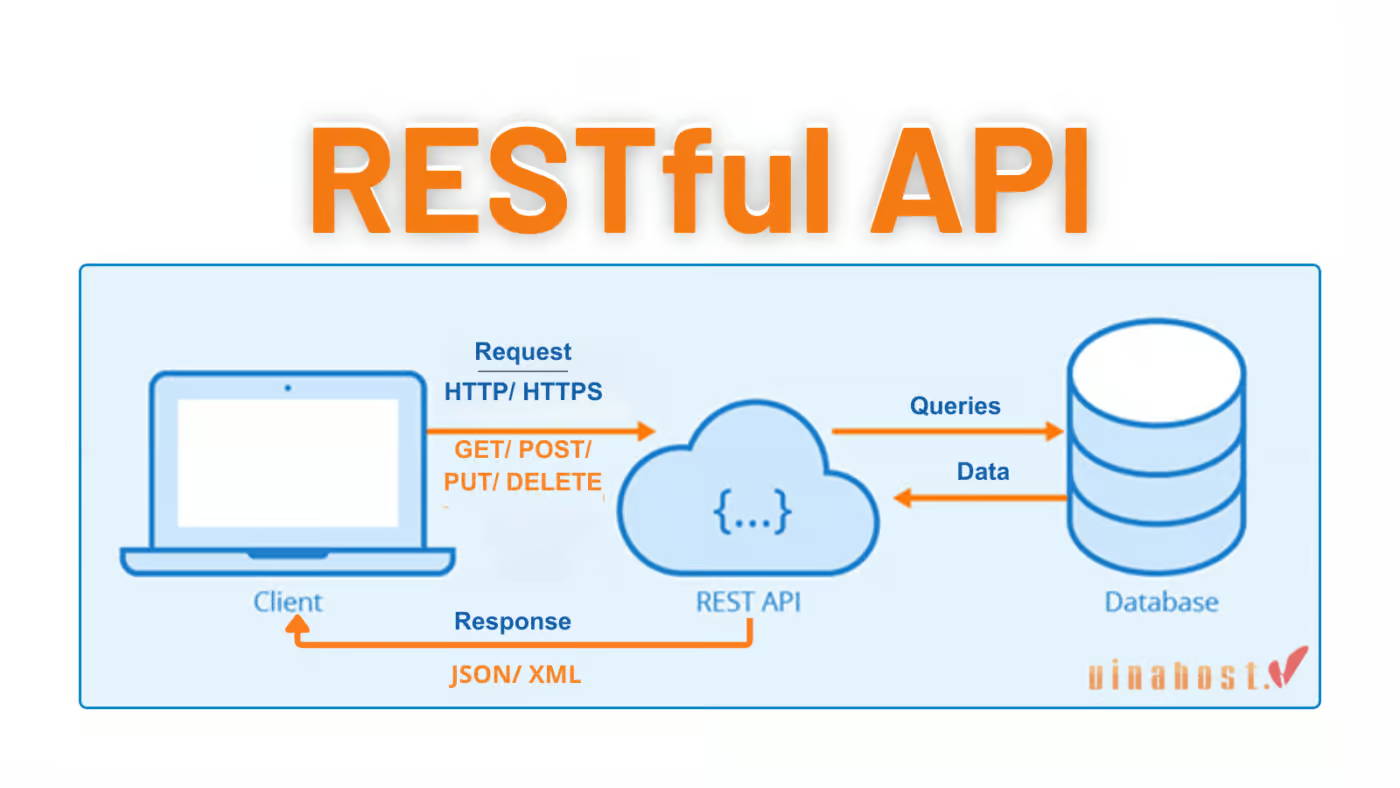
Một RESTful API hoạt động dựa trên các tài nguyên (resources) của hệ thống. Bất kỳ đối tượng dữ liệu nào như người dùng, bài viết hay sản phẩm đều được xem là tài nguyên độc lập để client thao tác.
Mỗi tài nguyên được định danh bằng URL và được thao tác bằng các phương thức HTTP phổ biến:
GET – Lấy dữ liệu
POST – Tạo dữ liệu mới
PUT / PATCH – Cập nhật dữ liệu
DELETE – Xóa dữ liệu
Định dạng dữ liệu phổ biến:
JSON (được sử dụng nhiều nhất hiện nay)
XML hoặc các định dạng khác tùy hệ thống
⚠️ Lưu ý: REST là một phong cách kiến trúc, không phải là một giao thức (Protocol) hay tiêu chuẩn phần mềm bắt buộc. Trong khi HTTP cung cấp các quy tắc truyền nhận dữ liệu qua mạng, REST định ra tập hợp các ràng buộc giúp bạn tận dụng HTTP một cách tối ưu và mạch lạc nhất.
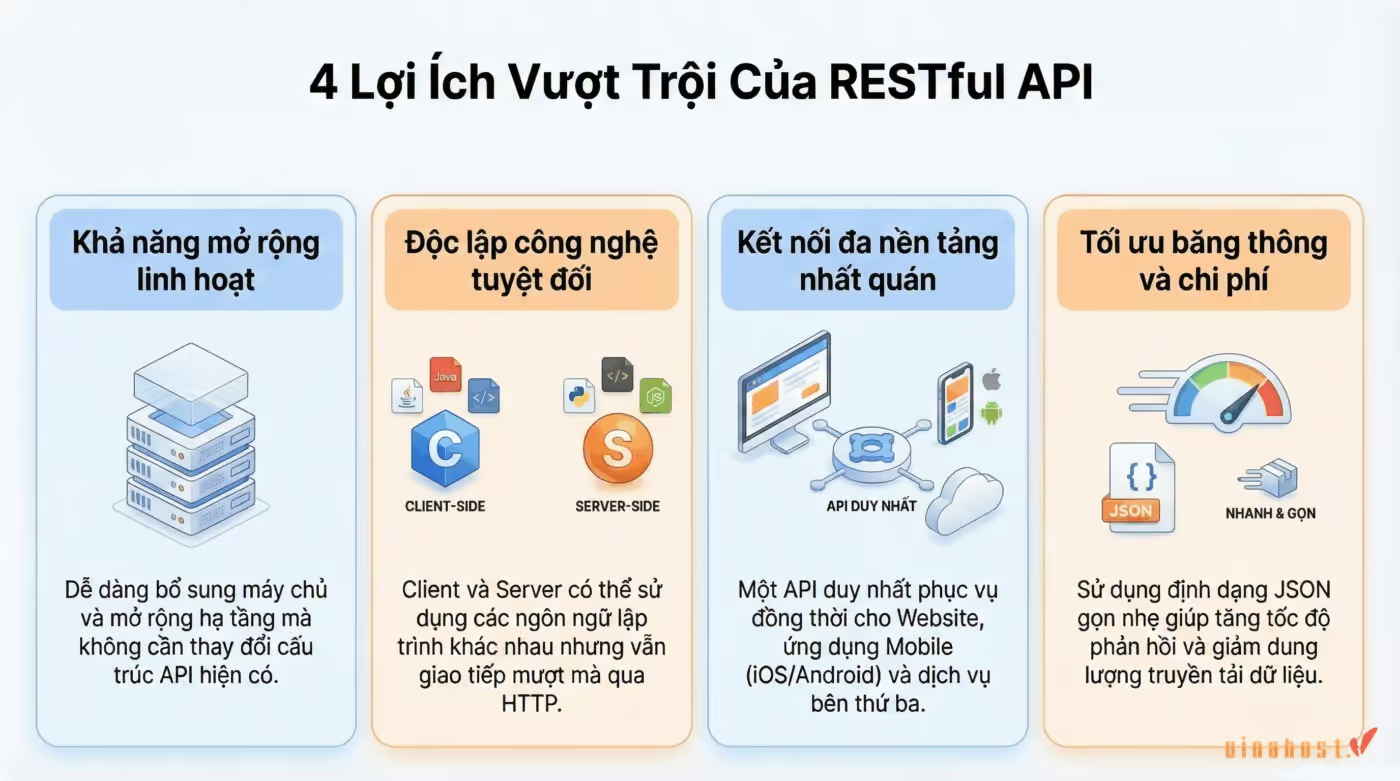
2. 4 Lợi ích vượt trội của RESTful API
Không phải ngẫu nhiên mà RESTful API trở thành lựa chọn mặc định trong phần lớn hệ thống hiện đại. Khi được thiết kế đúng chuẩn, REST không chỉ giúp tối ưu giao tiếp giữa client và server mà còn mang lại nhiều lợi ích rõ ràng về hiệu năng, khả năng mở rộng và chi phí vận hành. Dưới đây là 4 lợi ích nổi bật nhất mà RESTful API mang lại cho doanh nghiệp và đội ngũ phát triển.
Postman Công ty công nghệ phát triển nền tảng quản lý và phát triển APITrích dẫn từ Chuyên giaTheo Báo cáo State of the API 2025 của Postman, 65% tổ chức tham gia khảo sát hiện ghi nhận việc tạo ra doanh thu từ các chương trình API (bao gồm cả dòng tiền trực tiếp và giá trị kinh doanh gián tiếp). Điều này cho thấy việc đầu tư bài bản vào API đang giúp doanh nghiệp chuyển đổi từ trung tâm chi phí sang động lực tạo ra lợi nhuận.
2.1. Khả năng thay đổi quy mô
RESTful API giúp hệ thống mở rộng dễ dàng khi lượng người dùng tăng lên. Khả năng xử lý phân tán và tính chất độc lập giữa các yêu cầu tạo điều kiện thuận lợi để bổ sung thêm máy chủ mà không làm gián đoạn dịch vụ.
Mỗi request hoạt động độc lập và không phụ thuộc vào trạng thái trước đó.
Server không cần lưu trạng thái của client, giúp hệ thống dễ quản lý hơn.
Có thể bổ sung thêm máy chủ hoặc mở rộng hạ tầng khi nhu cầu tăng.
Không cần thay đổi cấu trúc API hiện có khi mở rộng hệ thống.
2.2. Sự linh hoạt và độc lập công nghệ
RESTful API không phụ thuộc vào một ngôn ngữ lập trình hay nền tảng cụ thể. Do hoạt động hoàn toàn trên nền tảng giao thức HTTP tiêu chuẩn, client và server có thể sử dụng các ngăn xếp công nghệ (tech stack) hoàn toàn khác nhau mà vẫn tích hợp trơn tru.
RESTful API hoạt động dựa trên giao thức HTTP.
Client và server có thể được xây dựng bằng các công nghệ khác nhau.
Các thành phần trong hệ thống có thể nâng cấp hoặc thay thế độc lập.
Doanh nghiệp có thể lựa chọn công nghệ phù hợp cho từng phần của hệ thống.
Giảm rủi ro phụ thuộc vào một công nghệ duy nhất.
2.3. Kết nối đa nền tảng
RESTful API cho phép nhiều ứng dụng truy cập và sử dụng chung hệ thống dữ liệu. Chỉ với một tập hợp endpoint duy nhất, bạn có thể cấp quyền truy cập đồng thời cho website, ứng dụng iOS, Android hoặc các hệ thống ERP nội bộ.
Một API có thể phục vụ nhiều loại ứng dụng khác nhau.
Ví dụ: website, ứng dụng di động (iOS, Android), hệ thống nội bộ.
Các dịch vụ bên thứ ba cũng có thể kết nối thông qua HTTP.
Dữ liệu được chia sẻ nhất quán trên nhiều nền tảng.
Không cần phát triển lại hệ thống cho từng môi trường.
2.4. Tiết kiệm băng thông
RESTful API giúp giảm lượng dữ liệu truyền tải giữa client và server. Bằng cách sử dụng định dạng JSON tinh gọn và hỗ trợ lọc dữ liệu theo yêu cầu, hệ thống hạn chế tối đa tình trạng truyền thừa dữ liệu qua mạng.
Sử dụng giao thức HTTP và định dạng dữ liệu gọn nhẹ như JSON.
API có thể chỉ trả về đúng dữ liệu mà client yêu cầu.
Giảm lượng dữ liệu truyền tải không cần thiết.
Cải thiện tốc độ phản hồi của hệ thống.
Giúp tối ưu chi phí hạ tầng, đặc biệt trong môi trường cloud.
3. Phân biệt REST API và RESTful API
Trên thực tế, nhiều người sử dụng hai khái niệm REST API và RESTful API thay thế cho nhau. Tuy nhiên, về mặt ngữ nghĩa và mức độ tuân thủ kiến trúc, hai cách gọi này không hoàn toàn giống nhau.
REST (Representational State Transfer) là một kiến trúc thiết kế API gồm nhiều nguyên tắc như: stateless, client–server, cacheable và sử dụng tài nguyên thông qua URI.
Từ đó:
REST API: Là cách gọi chung cho các API được xây dựng dựa trên kiến trúc REST và sử dụng các phương thức HTTP như GET, POST, PUT, DELETE để thao tác với tài nguyên.
RESTful API: Là thuật ngữ dùng để mô tả các API tuân thủ đầy đủ và đúng chuẩn các nguyên tắc của REST.
*Nói cách khác: Tất cả RESTful API đều là REST API, nhưng không phải REST API nào cũng đạt chuẩn RESTful.
Dưới đây là bảng so sánh chi tiết:
| Tiêu chí | REST API | RESTful API |
| Khái niệm | API được xây dựng theo phong cách REST | API tuân thủ đầy đủ các ràng buộc và nguyên tắc của REST |
| Mức độ tuân thủ | Có thể áp dụng một phần nguyên tắc REST | Tuân thủ chặt chẽ toàn bộ các nguyên tắc REST |
| Tính chuẩn hóa | Linh hoạt, đôi khi chưa đúng chuẩn hoàn toàn | Thiết kế đúng chuẩn kiến trúc REST |
| Cách sử dụng thuật ngữ | Thường dùng phổ biến trong giao tiếp | Dùng khi nhấn mạnh tính chuẩn và đúng kiến trúc |
REST API là khái niệm rộng, còn RESTful API là cách triển khai REST một cách đầy đủ và đúng chuẩn. Việc hiểu rõ ranh giới này giúp đội ngũ kỹ thuật lựa chọn mức độ tuân thủ kiến trúc phù hợp với quy mô và yêu cầu dự án.
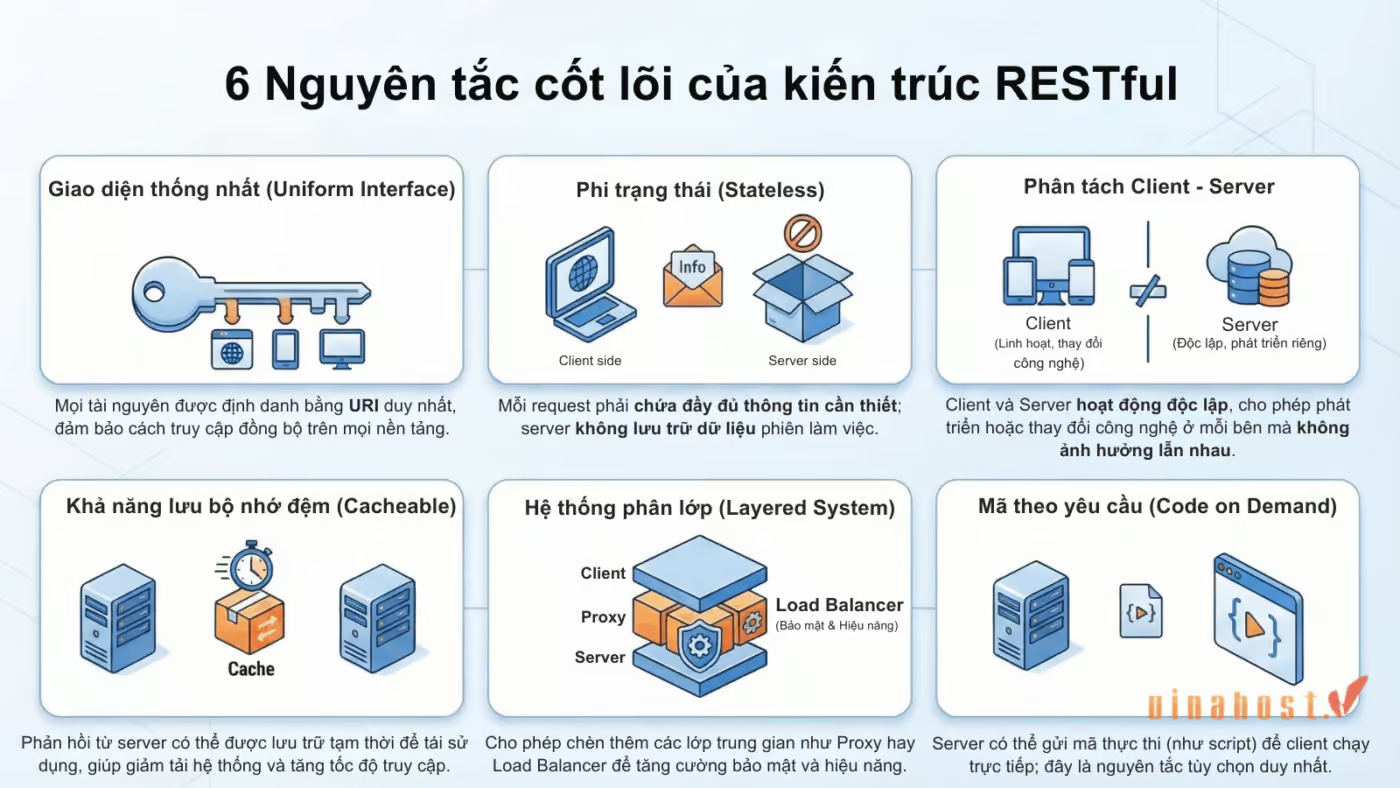
4. 6 Nguyên tắc cốt lõi của kiến trúc RESTful
Để thực sự được xem là RESTful API, nó cần tuân thủ đầy đủ các nguyên tắc nền tảng của kiến trúc REST. Đây không chỉ là các khuyến nghị mang tính lý thuyết, mà là những ràng buộc giúp hệ thống đạt được tính mở rộng, linh hoạt và ổn định trong thực tế.
Dưới đây là 6 nguyên tắc cốt lõi tạo nên một kiến trúc RESTful API đúng chuẩn.
4.1. Giao diện thống nhất
Nguyên tắc này đảm bảo mọi client có thể truy cập tài nguyên theo cùng một cách, bất kể nền tảng sử dụng. Nhờ quy chuẩn giao diện đồng nhất, lập trình viên phía front-end hoặc đối tác tích hợp có thể dễ dàng dự đoán cách thức hoạt động của từng endpoint.
Mọi yêu cầu đến cùng một tài nguyên phải có cách truy cập giống nhau, dù đến từ web, mobile hay hệ thống khác.
Mỗi tài nguyên cần có một URI duy nhất để định danh, tránh dữ liệu bị trùng lặp hoặc phân tán ở nhiều endpoint.
Tài nguyên nên được thiết kế vừa đủ, không quá phức tạp nhưng vẫn cung cấp đầy đủ thông tin cần thiết cho client.
❌ Cảnh báo: Tránh lồng ghép tài nguyên quá 2 đến 3 cấp độ (ví dụ: /departments/1/teams/5/users/12/tasks/99). Cấu trúc URI quá dài sẽ làm API trở nên cồng kềnh, khó bảo trì và dễ gây nhầm lẫn; thay vào đó, hãy tách thành các endpoint phẳng hơn và kết hợp query string để lọc dữ liệu.
4.2. Phi trạng thái
Nguyên tắc này yêu cầu server không lưu trạng thái giữa các request. Mỗi yêu cầu gửi đi đều phải độc lập và chứa đầy đủ dữ liệu ngữ cảnh cũng như thông tin định danh để server xử lý trọn vẹn.
Mỗi request phải tự chứa đầy đủ thông tin cần thiết để được xử lý.
Server không lưu session hoặc trạng thái của các request trước đó.
Client phải gửi đầy đủ thông tin xác thực và dữ liệu liên quan trong mỗi request.
Nhờ đó hệ thống đơn giản hơn, dễ mở rộng và ít phụ thuộc vào trạng thái lưu trên server.
❌ Cảnh báo: Tuyệt đối không lưu trữ phiên đăng nhập (Session State) hoặc dữ liệu tạm thời của người dùng trong bộ nhớ RAM của Web Server. Việc lưu trạng thái cục bộ sẽ phá vỡ hoàn toàn khả năng mở rộng ngang (Horizontal Scaling), khiến bộ cân bằng tải không thể tự do phân phối request sang các máy chủ khác.
4.3. Phân tách Client – Server
Nguyên tắc này yêu cầu client và server hoạt động độc lập với nhau. Phía client chỉ tập trung vào trải nghiệm người dùng và giao diện, trong khi server chỉ đảm nhận việc quản trị logic nghiệp vụ và truy xuất cơ sở dữ liệu.
Client chỉ cần biết URI của tài nguyên và cách gửi request qua HTTP.
Client không cần quan tâm server xử lý dữ liệu như thế nào.
Server chỉ tiếp nhận request và trả về dữ liệu cho client.
Server không can thiệp vào giao diện hoặc cách hoạt động của client.
Nhờ sự tách biệt này, client và server có thể phát triển hoặc thay đổi công nghệ độc lập.
4.4. Khả năng lưu bộ nhớ đệm
Nguyên tắc này cho phép phản hồi từ server được lưu tạm để tái sử dụng khi cần. Điều này giúp giảm thiểu các lượt truy vấn trùng lặp, tối ưu tốc độ tải trang và giải phóng tài nguyên xử lý cho máy chủ gốc.
Phản hồi từ server có thể được lưu cache để dùng lại cho các request tiếp theo.
Client hoặc các lớp trung gian (proxy, gateway, CDN) có thể lưu dữ liệu tạm thời.
Phù hợp với các tài nguyên ít thay đổi, giúp tránh gửi request lặp lại không cần thiết.
Server cần chỉ rõ dữ liệu có được cache hay không và thời gian lưu cache.
Giúp giảm số lượng request, tăng tốc độ phản hồi và giảm tải cho server.
✅ Mẹo hay: Hãy luôn khai báo rõ ràng các tiêu đề `Cache-Control`, `Max-Age` và sinh mã `ETag` (Entity Tag) cho các tài nguyên ít biến động. Cơ chế này giúp trình duyệt và mạng CDN phản hồi mã `304 Not Modified` ngay lập tức mà không cần tốn tài nguyên truy vấn lại cơ sở dữ liệu gốc.
4.5. Hệ thống phân lớp
Nguyên tắc này cho phép kiến trúc REST được tổ chức thành nhiều lớp trung gian giữa client và server. Hệ thống có thể chèn thêm các tầng bảo mật, bộ cân bằng tải hoặc gateway mà không làm thay đổi phương thức giao tiếp của hai đầu tiếp nhận.
Request và response có thể đi qua nhiều lớp trung gian.
Các lớp này có thể là proxy, gateway, load balancer hoặc cache.
Client và server không cần biết request đang đi qua những lớp nào.
Có thể bổ sung các lớp bảo mật, cân bằng tải hoặc tối ưu hiệu năng.
Không làm thay đổi cách client và server giao tiếp với nhau.
4.6. Mã theo yêu cầu
Nguyên tắc này cho phép server gửi mã thực thi để client tải về và chạy khi cần. Mặc dù giúp tăng tính tùy biến, cơ chế này tiềm ẩn nhiều rủi ro bảo mật nên thường được hạn chế tối đa trong các hệ thống RESTful API hiện đại.
Đây là ràng buộc tùy chọn duy nhất trong kiến trúc REST.
Năm nguyên tắc còn lại là bắt buộc để một API được xem là RESTful.
Server có thể gửi mã thực thi (ví dụ: script) cho client tải về và chạy.
Client có thể mở rộng chức năng thông qua các đoạn mã được cung cấp.
Tuy nhiên, do liên quan đến vấn đề bảo mật và kiểm soát thực thi, nguyên tắc này ít được áp dụng trong các RESTful API hiện đại.
5. RESTful API hoạt động như thế nào?
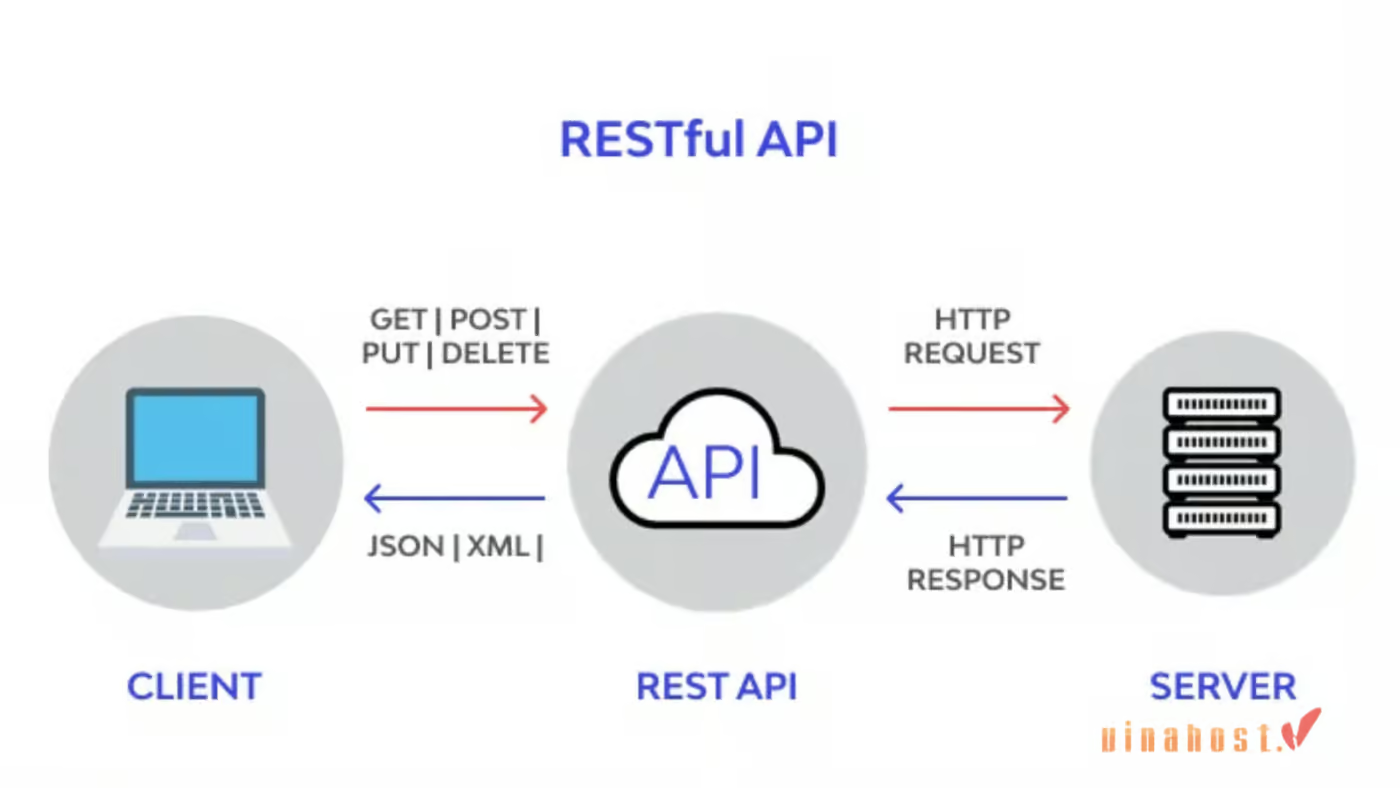
RESTful API hoạt động dựa trên cơ chế giao tiếp request–response giữa client và server thông qua giao thức HTTP. Client gửi một yêu cầu đến server để truy cập hoặc thao tác với tài nguyên, và server sẽ xử lý yêu cầu đó rồi trả về phản hồi tương ứng.
Một yêu cầu và phản hồi trong RESTful API bao gồm nhiều thành phần quan trọng giúp xác định tài nguyên, phương thức xử lý và dữ liệu trao đổi.
5.1. Thành phần của Yêu cầu
Trong kiến trúc RESTful, request là yêu cầu được gửi từ client đến server nhằm truy cập hoặc thao tác với một tài nguyên cụ thể. Một request thường bao gồm các thành phần chính sau:
- URL/URI (Mã định danh tài nguyên): URL hoặc URI được sử dụng để xác định chính xác tài nguyên mà client muốn truy cập trên server. Mỗi tài nguyên trong hệ thống sẽ có một địa chỉ riêng, giúp server biết được yêu cầu đang hướng đến dữ liệu nào.
- Phương thức HTTP (GET, POST, PUT, DELETE): Phương thức HTTP cho biết hành động mà client muốn thực hiện đối với tài nguyên trên server. Một số phương thức phổ biến gồm:
- GET: Lấy dữ liệu từ server.
- POST: Gửi dữ liệu để tạo mới một tài nguyên.
- PUT: Thay thế toàn bộ tài nguyên hiện có hoặc tạo mới nếu chưa có
- PATCH: Cập nhật từng phần của tài nguyên theo RFC 5789.
- DELETE: Xóa một tài nguyên trên server.
- Tiêu đề (Headers): Headers chứa các thông tin bổ sung về request, chẳng hạn như định dạng dữ liệu, thông tin xác thực (authentication) hoặc các metadata khác. Những thông tin này giúp server hiểu cách xử lý yêu cầu một cách chính xác.
- Nội dung (Body): Body là phần dữ liệu được gửi kèm trong request, thường được sử dụng khi tạo mới hoặc cập nhật tài nguyên. Dữ liệu trong body thường được biểu diễn dưới các định dạng phổ biến như JSON hoặc XML.
5.2. Thành phần của Phản hồi
Sau khi nhận và xử lý request từ client, server sẽ gửi lại response để thông báo kết quả. Một phản hồi trong RESTful API thường bao gồm các thành phần sau:
- Mã trạng thái (Status Code): Status Code cho biết kết quả xử lý của request. Thông qua mã này, client có thể nhanh chóng biết yêu cầu đã thành công hay gặp lỗi. Một số mã phổ biến như:
- 200 OK: Yêu cầu được xử lý thành công (thường dùng cho GET, PUT, PATCH, DELETE)
- 201 Created: Tài nguyên mới đã được tạo thành công
- 400 Bad Request: Yêu cầu không hợp lệ hoặc thiếu dữ liệu cần thiết
- 401 Unauthorized: Yêu cầu chưa được xác thực
- 403 Forbidden: Không có quyền truy cập tài nguyên
- 404 Not Found: Không tìm thấy tài nguyên được yêu cầu
- 500 Internal Server Error: Lỗi xảy ra ở phía máy chủ
- Nội dung phản hồi (Message Body): Message Body chứa dữ liệu mà server trả về cho client. Nội dung này thường bao gồm thông tin tài nguyên, kết quả xử lý hoặc thông báo lỗi. Dữ liệu thường được biểu diễn dưới các định dạng như JSON hoặc XML.
- Tiêu đề phản hồi (Response Headers): Response Headers cung cấp thêm thông tin về phản hồi, chẳng hạn như loại dữ liệu được trả về, chính sách cache hoặc các metadata khác giúp client hiểu và xử lý dữ liệu một cách chính xác.
Bên cạnh các mã phản hồi cơ bản, một hệ thống RESTful API đạt chuẩn quốc tế cần sử dụng chính xác các mã trạng thái chuyên sâu sau:
- 204 No Content: Xử lý thành công nhưng server không cần trả về bất kỳ dữ liệu nào trong phần thân (thường áp dụng cho thao tác DELETE).
- 409 Conflict: Yêu cầu không thể hoàn tất do xung đột dữ liệu trên máy chủ, phổ biến nhất là trường hợp đăng ký tài khoản với email đã tồn tại trong cơ sở dữ liệu.
- 422 Unprocessable Content (trước đây gọi là Unprocessable Entity theo RFC 4918, nay chuẩn hóa theo RFC 9110): Cú pháp JSON hợp lệ nhưng nội dung vi phạm các quy tắc nghiệp vụ/validation.
- 429 Too Many Requests: Client đã gửi vượt quá số lượng request cho phép trong một khoảng thời gian quy định (vượt ngưỡng Rate Limit), yêu cầu client phải tạm dừng trước khi thử lại.
❌ Sai lầm kinh điển cần tránh: Tuyệt đối không trả về mã trạng thái “200 OK” đi kèm với thông báo lỗi trong phần thân (ví dụ: `{“status”: 200, “success”: false, “error”: “Not Found”}`). Thiết kế sai chuẩn này sẽ đánh lừa các hệ thống giám sát tự động, CDN và khiến các thư viện HTTP phía client không thể kích hoạt cơ chế bắt lỗi chính xác.
6. Quy ước thiết kế RESTful API chuẩn quốc tế
Mặc dù REST không có một bộ tiêu chuẩn chính thức để kiểm tra mức độ tuân thủ, nhưng trong thực tế cộng đồng phát triển đã hình thành nhiều quy ước thiết kế được sử dụng rộng rãi.
Dưới đây là những quy ước RESTful API phổ biến mà hầu hết các hệ thống hiện đại đều áp dụng.
Postman Công ty công nghệ phát triển nền tảng quản lý, kiểm thử và phát triển API được sử dụng rộng rãi bởi cộng đồng developer trên toàn cầuTrích dẫn từ Chuyên giaTheo Báo cáo State of the API 2025 của Postman, có tới 93% chuyên gia và tổ chức được khảo sát cho biết họ đang sử dụng kiến trúc REST trong hệ thống, khẳng định vị thế thống trị vững chắc của REST trong việc phát triển và tích hợp phần mềm hiện đại (dù nhiều hệ thống hiện nay kết hợp song song với GraphQL, WebSockets hay gRPC).
6.1. Quy tắc Naming Convention cho URI
Trong RESTful API, URI (Uniform Resource Identifier) được dùng để định danh tài nguyên của hệ thống. Vì vậy, cách đặt tên URI cần rõ ràng, nhất quán và dễ dự đoán để các lập trình viên có thể hiểu và sử dụng API một cách nhanh chóng.
Dưới đây là một số quy tắc đặt tên URI phổ biến trong thiết kế RESTful API:
| Quy tắc | Mô tả | Ví dụ đúng | Ví dụ chưa đúng |
| Sử dụng chữ thường | URI nên viết hoàn toàn bằng chữ thường để tránh lỗi phân biệt chữ hoa – chữ thường. | /v1/users | /v1/Users |
| Dùng kebab-case để tách từ | Khi URI có nhiều từ, nên dùng dấu gạch ngang – để tăng khả năng đọc. | /user–profiles | /user_profiles |
| Dùng danh từ thay vì động từ | URI nên đại diện cho tài nguyên (resource), vì vậy nên dùng danh từ thay vì hành động. | /posts | /get-posts |
| Sử dụng HTTP Method cho hành động | Các thao tác với tài nguyên nên được thể hiện bằng phương thức HTTP như GET, POST, PUT, DELETE thay vì đưa trực tiếp vào URI. | POST /posts | /create-post |
| Dùng dạng số nhiều cho collection | Khi endpoint đại diện cho một tập hợp tài nguyên, nên sử dụng danh từ số nhiều. | /users | /user |
| Dùng query parameters để lọc dữ liệu | Các thao tác như tìm kiếm, lọc hoặc phân trang nên sử dụng tham số truy vấn thay vì thêm vào cấu trúc URI. | /posts?page=2&limit=10 | /posts/page/2 |
Nhìn chung, một URI trong RESTful API nên đảm bảo các tiêu chí sau:
- Ngắn gọn và dễ đọc, giúp lập trình viên nhanh chóng hiểu mục đích của endpoint
- Phản ánh rõ tài nguyên (resource) mà API đang cung cấp
- Nhất quán trong cách đặt tên, giúp toàn bộ hệ thống API dễ sử dụng hơn
- Dễ mở rộng và bảo trì, đặc biệt khi hệ thống phát triển hoặc tích hợp với nhiều dịch vụ khác
6.2. Luôn sử dụng Versioning
Trong quá trình phát triển, API gần như không thể giữ nguyên mãi mãi. Khi hệ thống thay đổi cấu trúc dữ liệu, cập nhật logic hoặc bổ sung tính năng mới, các ứng dụng đang sử dụng API cũ có thể bị ảnh hưởng. Vì vậy, versioning (quản lý phiên bản API) là một quy ước quan trọng giúp duy trì khả năng tương thích giữa các phiên bản khác nhau.
Cách triển khai versioning phổ biến nhất là đặt phiên bản trực tiếp trong URI, giúp dễ nhận biết và quản lý các phiên bản API khác nhau. Ví dụ:
- /api/v1/users
- /api/v2/users
Trong đó, v1, v2 lần lượt đại diện cho các phiên bản (version) của API. Cách biểu diễn trực quan này giúp người dùng API phân biệt rõ các gói cập nhật và chủ động nâng cấp mà không lo gãy liên kết (breaking changes).
Ngoài ra, một số hệ thống cũng quản lý version thông qua HTTP Header hoặc Content Negotiation, tuy nhiên cách đặt version trong URI vẫn là phương pháp đơn giản và được sử dụng rộng rãi nhất. Giải pháp này không chỉ dễ đọc, dễ kiểm thử trực tiếp trên trình duyệt mà còn hỗ trợ cấu hình định tuyến (routing) tại Gateway thuận tiện hơn.
✅ Mẹo hay: Khi chuẩn bị ngừng cung cấp một phiên bản API cũ, hãy gửi kèm tiêu đề Deprecation (theo chuẩn RFC 9745) để đánh dấu API đã cũ, kết hợp cùng tiêu đề Sunset: <date> (theo chuẩn RFC 8594) để thông báo thời điểm chính thức ngừng hoạt động vĩnh viễn. Cách làm chuyên nghiệp này giúp cảnh báo tự động đến hệ thống của đối tác trước khi dịch vụ cũ chính thức ngừng hoạt động vĩnh viễn.
6.3. Chuẩn hóa thông báo lỗi
Trong quá trình sử dụng API, các yêu cầu từ client có thể thất bại vì nhiều nguyên nhân khác nhau như dữ liệu không hợp lệ, tài nguyên không tồn tại hoặc lỗi hệ thống. Vì vậy, API cần chuẩn hóa cấu trúc phản hồi lỗi để giúp client dễ dàng nhận biết nguyên nhân và xử lý phù hợp.
Cấu trúc phản hồi lỗi theo chuẩn RFC 9457 (Problem Details)
Theo tiêu chuẩn RFC 9457 (Problem Details for HTTP APIs – ban hành thay thế RFC 7807), lỗi trả về từ API cần được chuẩn hóa dưới dạng đối tượng JSON đi kèm tiêu đề phản hồi:
Content-Type: application/problem+json
Ví dụ cấu trúc phản hồi lỗi mẫu:
{
"type": "https://example.com/probs/invalid-input",
"title": "Invalid Input Data",
"status": 422,
"detail": "Your request parameters didn't pass validation",
"instance": "/api/users/request-10293",
"invalid_params": [
{
"name": "email",
"reason": "Email format is invalid"
}
],
"timestamp": "2026-09-22T08:15:30Z",
"requestId": "req_8f7c2d9a4b6e"
}>
Ý nghĩa 5 trường cốt lõi theo tiêu chuẩn RFC:
- type (string – URI Reference): URI định danh loại lỗi cụ thể, thường trỏ đến trang tài liệu giải thích lỗi cho lập trình viên. Nếu không khai báo, giá trị mặc định được hiểu là “about:blank”.
- title (string): Tóm tắt ngắn gọn về loại lỗi. Lưu ý theo chuẩn: giá trị này không được thay đổi giữa các lần cùng loại lỗi đó xuất hiện (ví dụ: luôn là “Invalid Input Data” thay vì biến động theo từng ngữ cảnh).
- status (number): Mã trạng thái HTTP (HTTP status code) tương ứng với phản hồi (phải trùng khớp với Status Code ở HTTP header).
- detail (string): Giải thích chi tiết và mang tính ngữ cảnh cụ thể cho riêng sự cố của request này.
- instance (string – URI Reference): URI định danh chính xác sự cố cụ thể xảy ra lỗi (thường chứa đường dẫn endpoint hoặc mã tham chiếu sự cố) để phục vụ tra soát.
Các trường mở rộng (Extension Members):
RFC 9457 cho phép hệ thống bổ sung thêm các trường tùy biến để phục vụ việc gỡ lỗi và nghiệp vụ, ví dụ:
- invalid_params / errors: Chi tiết danh sách các trường dữ liệu bị vi phạm kèm lý do.
- timestamp: Thời điểm chính xác xảy ra lỗi (chuẩn ISO 8601).
- requestId: Mã định danh duy nhất của request (giúp đồng bộ với hệ thống Log / Tracing tập trung).
❌ Cảnh báo: Tuyệt đối không bao giờ trả về chi tiết dấu vết ngăn xếp (Stack Trace), câu lệnh truy vấn SQL hoặc cấu trúc cơ sở dữ liệu nội bộ ra môi trường Production khi gặp lỗi 500. Những dữ liệu nhạy cảm này là “mỏ vàng” giúp kẻ tấn công nắm bắt cấu trúc phần mềm nội bộ và tìm ra các điểm yếu để khai thác.
6.4. Tối ưu hiệu suất bằng Cursor Pagination
Khi API cần trả về danh sách dữ liệu lớn, việc tải toàn bộ dữ liệu chỉ trong một request có thể gây ảnh hưởng đến hiệu suất hệ thống và thời gian phản hồi. Vì vậy, hầu hết các API đều sử dụng pagination (phân trang) để chia dữ liệu thành nhiều phần nhỏ, giúp client truy vấn dữ liệu theo từng bước.
Một trong những phương pháp phân trang hiệu quả được sử dụng phổ biến hiện nay là Cursor Pagination. Đây là kỹ thuật giải quyết triệt để bài toán suy giảm hiệu năng thường gặp khi truy vấn cơ sở dữ liệu có dung lượng hàng triệu bản ghi.
Cursor Pagination là kỹ thuật phân trang sử dụng một cursor (con trỏ) để xác định vị trí của bản ghi cuối cùng trong kết quả hiện tại. Client sẽ sử dụng cursor này trong request tiếp theo để lấy phần dữ liệu tiếp theo từ server.
Ví dụ request:
GET /api/v1/users?limit=10&cursor=eyJpZCI6MTAyfQ==Ví dụ phản hồi từ API:
{

 "data": [

   { "id": 101, "name": "User A" },

   { "id": 102, "name": "User B" }

 ],

 "meta": {

   "nextCursor": "eyJpZCI6MTAyfQ==",

   "hasMore": true

 }

}
Ý nghĩa các trường:
- data: danh sách dữ liệu của trang hiện tại
- nextCursor: con trỏ dùng để truy vấn trang tiếp theo
- hasMore: cho biết còn dữ liệu ở trang tiếp theo hay không
Nhằm giúp đội ngũ phát triển dễ dàng đưa ra quyết định kiến trúc phù hợp cho từng bài toán thực tế, bảng dưới đây đối chiếu chi tiết sự khác biệt giữa hai phương pháp phân trang phổ biến nhất:
| Tiêu chí | Phân trang truyền thống (Offset Pagination) | Phân trang con trỏ (Cursor Pagination) |
| Cơ chế hoạt động | Dựa trên số trang và số bản ghi bỏ qua (?page=10&limit=20) | Dựa trên con trỏ định danh bản ghi cuối cùng (?cursor=eyJpZCI…) |
| Hiệu năng cơ sở dữ liệu | Giảm sút nghiêm trọng khi dữ liệu lớn do lệnh OFFSET phải duyệt quét qua hàng triệu hàng | Tối ưu vượt trội vì truy vấn trực tiếp qua chỉ mục (WHERE id > cursor LIMIT 20) |
| Tính toàn vẹn dữ liệu | Dễ bị trùng lặp hoặc bỏ sót dữ liệu khi có bản ghi mới được thêm/xóa giữa các lần chuyển trang | Dữ liệu luôn hiển thị chuẩn xác và ổn định, loại bỏ hoàn toàn hiện tượng lệch trang |
| Trải nghiệm nhảy trang | Cho phép người dùng chọn nhảy cóc trực tiếp đến trang bất kỳ (ví dụ trang 50) | Không hỗ trợ nhảy trang tùy ý, chỉ cho phép tải tiếp (Next) hoặc quay lại (Previous) |
| Trường hợp áp dụng tối ưu | Bảng quản trị (Admin Dashboard), trang danh mục tìm kiếm sản phẩm thương mại điện tử | Bảng tin mạng xã hội (News Feed), nhật ký hệ thống (Log), cơ chế tải cuộn vô tận (Infinite Scroll) |
7. Các phương thức Bảo mật và Xác thực RESTful API
Trong RESTful API, bảo mật và xác thực giúp kiểm soát quyền truy cập vào tài nguyên của hệ thống. Tùy theo yêu cầu bảo mật, API có thể sử dụng nhiều cơ chế xác thực khác nhau. Dưới đây là một số phương thức phổ biến thường được áp dụng.
7.1. HTTP Basic Auth
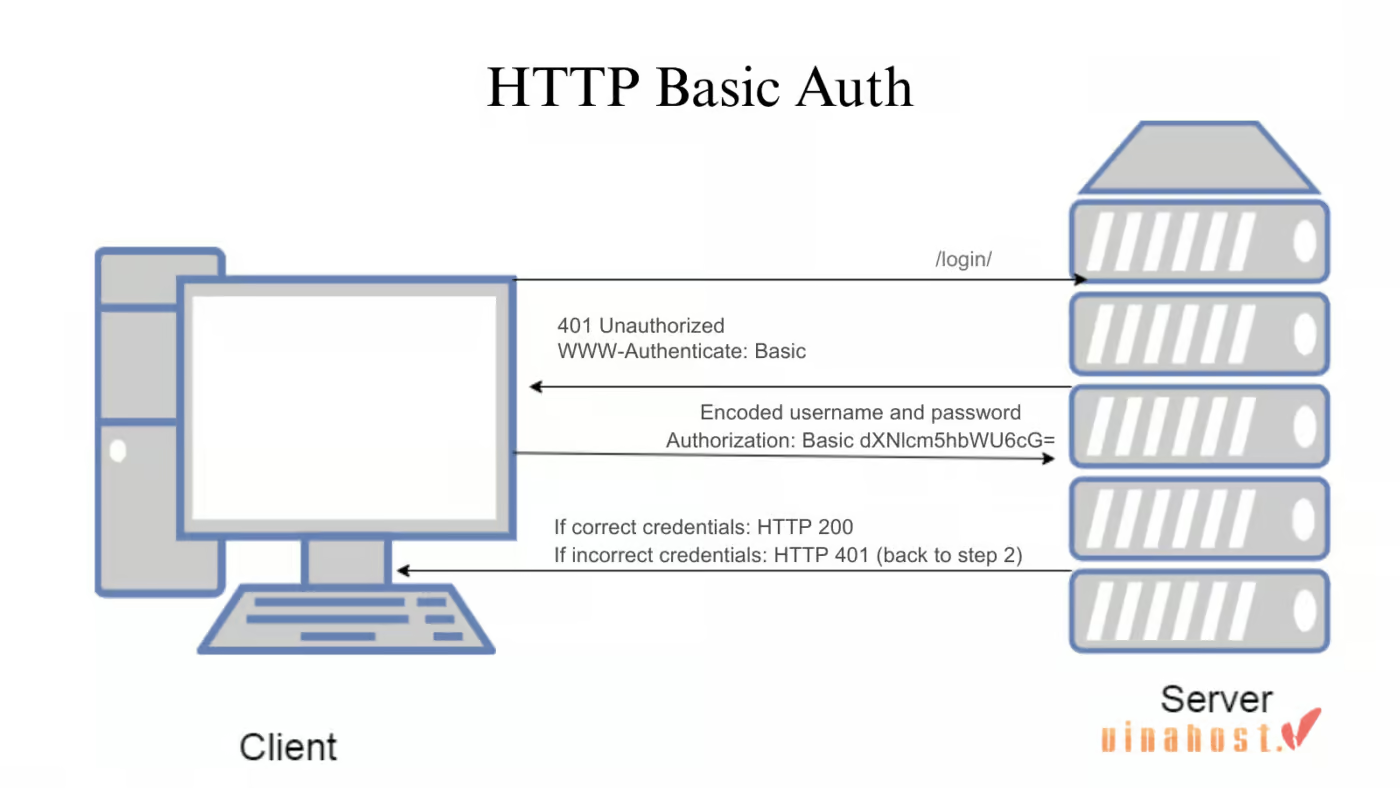
HTTP Basic Authentication là một trong những phương thức xác thực đơn giản nhất trong các hệ thống sử dụng giao thức HTTP. Với cơ chế này, client gửi username và password trong HTTP Header của mỗi request để chứng minh quyền truy cập vào API.
Thông tin đăng nhập được chuyển đổi sang định dạng Base64 trước khi gửi đến server.
Authorization: Basic dXNlcm5hbWU6cGFzc3dvcmQ=Trong đó, chuỗi sau Basic là kết quả chuyển đổi Base64 của cặp username:password. Vì bản chất Base64 rất dễ bị giải mã ngược lại thành văn bản gốc, phương thức này bắt buộc phải đi kèm chứng chỉ bảo mật SSL/TLS để phòng chống nghe lén.
⚠️ Lưu ý: Base64 không phải là cơ chế mã hóa bảo mật, vì vậy HTTP Basic Auth thường cần kết hợp với HTTPS để đảm bảo an toàn khi truyền dữ liệu.
HTTP Basic Auth dễ triển khai và phù hợp với các hệ thống đơn giản hoặc môi trường nội bộ, tuy nhiên hiện nay nó thường được thay thế bởi các cơ chế xác thực an toàn hơn như Token hoặc OAuth.
7.2. API Key
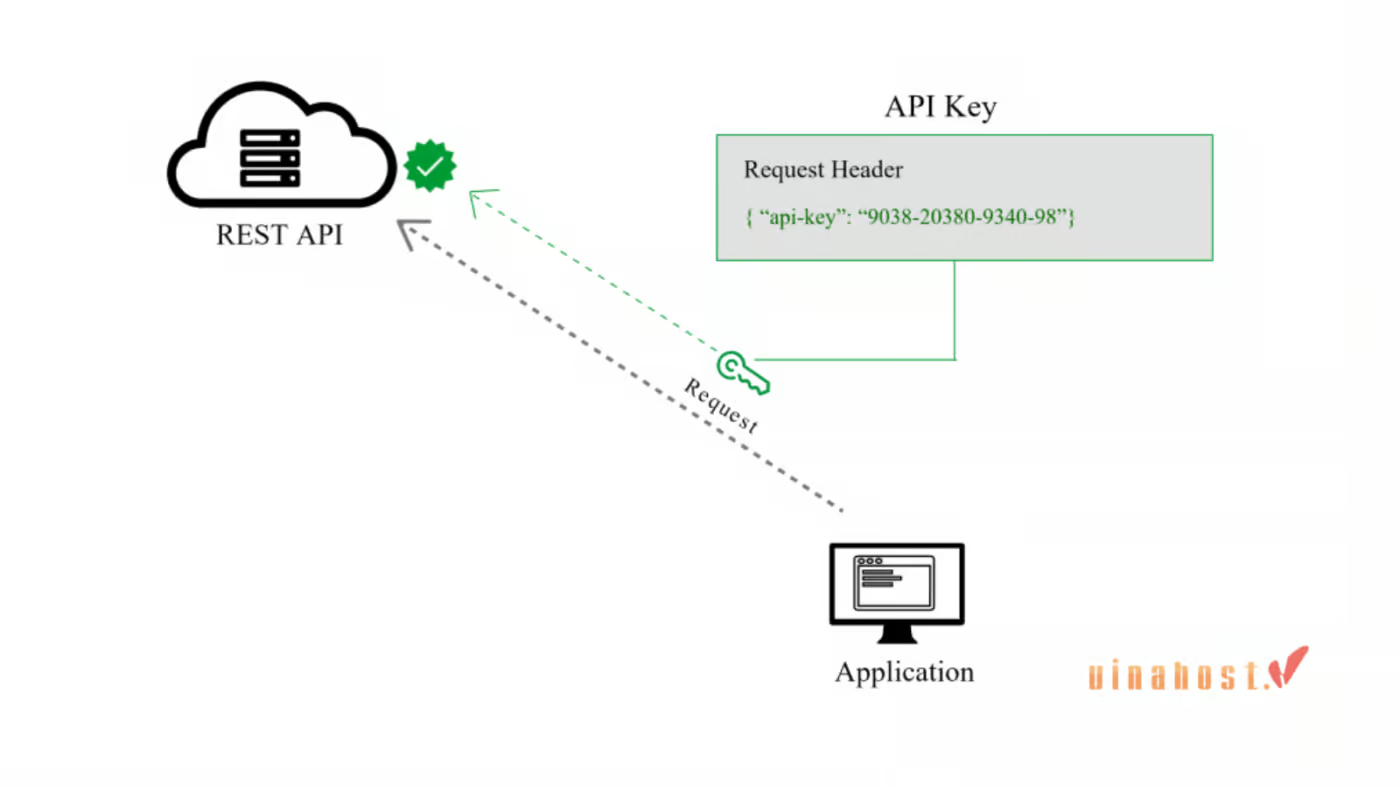
Khi sử dụng API, hệ thống thường cấp cho mỗi ứng dụng một API Key (khóa truy cập) riêng. Khóa này được gửi kèm trong mỗi request để server có thể nhận biết và xác thực ứng dụng đang truy cập.
API Key thường được truyền trong HTTP Header của request. Ví dụ:
GET /api/users HTTP/1.1
X-API-Key: 8f7c2d9a4b6e
Server sẽ kiểm tra giá trị API Key để quyết định client có được phép truy cập vào tài nguyên hay không. Vì khóa này được gửi trong mỗi request, các hệ thống thường sử dụng HTTPS để đảm bảo dữ liệu được truyền an toàn.
7.3. Token-based (JWT)
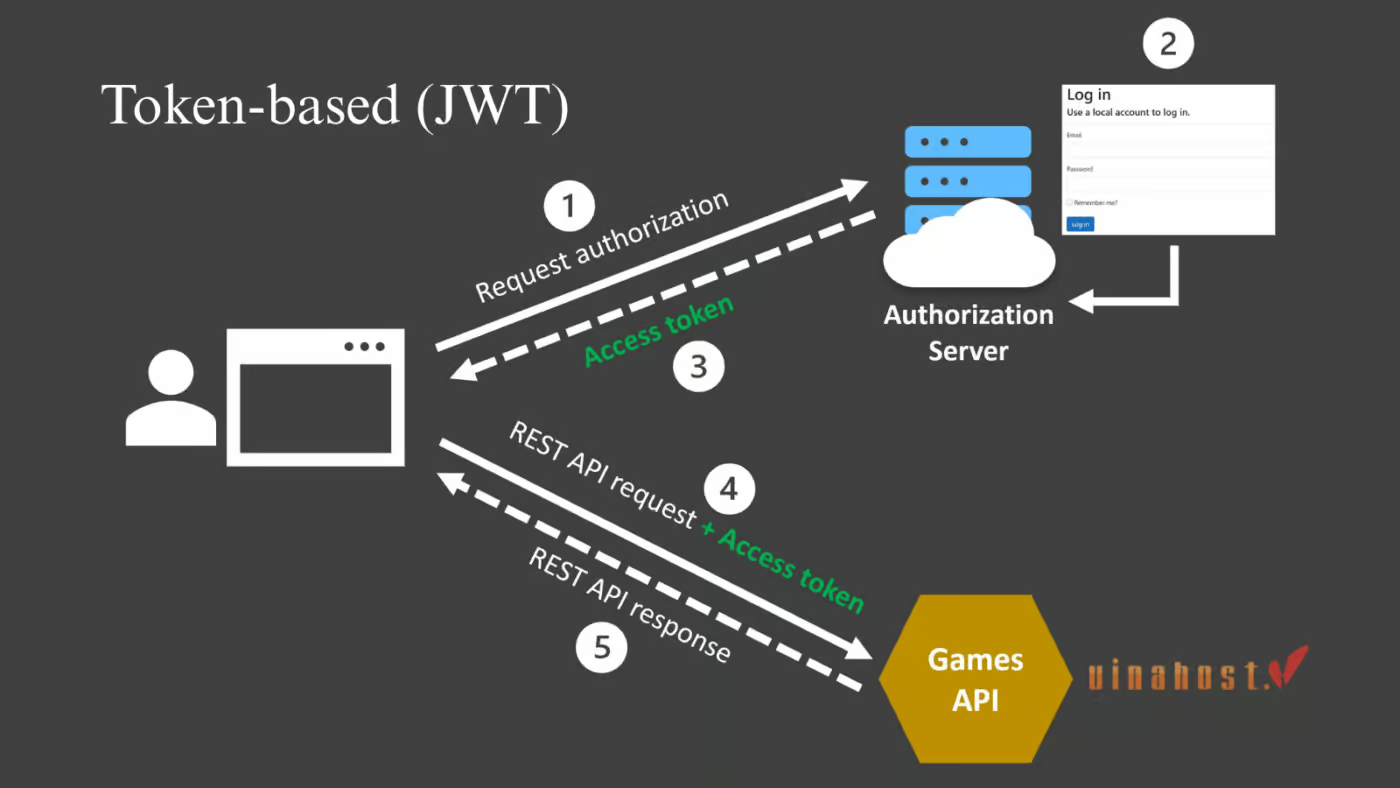
Trong cơ chế Token-based Authentication, sau khi người dùng đăng nhập thành công, server sẽ tạo ra một token và gửi lại cho client. Token này đại diện cho danh tính của người dùng và được sử dụng trong các request tiếp theo để xác thực quyền truy cập vào API.
Một trong những loại token phổ biến nhất hiện nay là JWT (JSON Web Token). JWT là một chuỗi ký tự đã được ký số, chứa thông tin về người dùng và thời gian hiệu lực của token.
Mỗi khi gửi request đến API, client sẽ gửi kèm token trong HTTP Authorization Header:
Authorization: Bearer eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9…Server sẽ kiểm tra tính hợp lệ của token trước khi cho phép truy cập tài nguyên. Cách tiếp cận này giúp API không cần lưu trạng thái phiên đăng nhập (stateless) và được sử dụng rộng rãi trong các hệ thống web và mobile hiện đại.
7.4. OAuth2
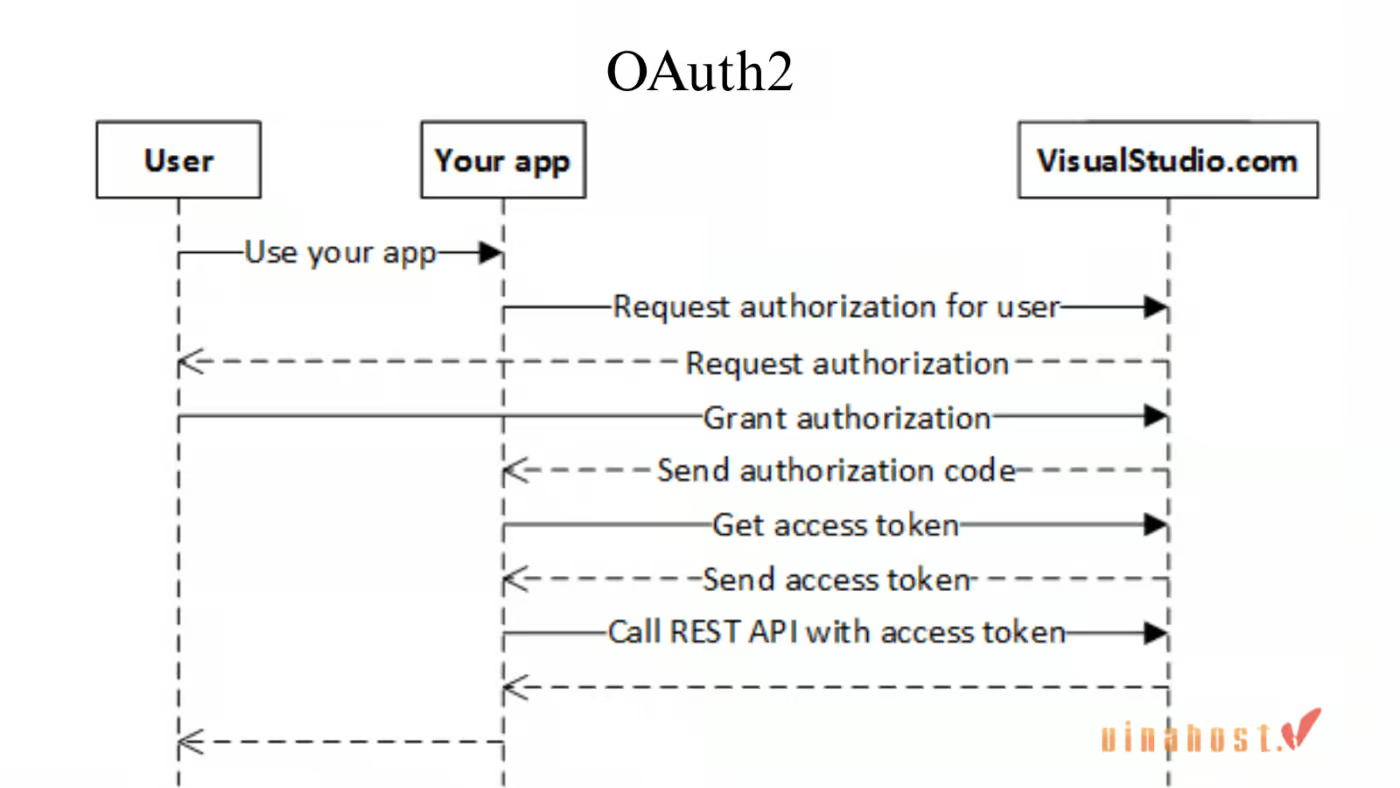
OAuth2 là một chuẩn xác thực và cấp quyền phổ biến cho phép ứng dụng bên thứ ba truy cập tài nguyên của người dùng mà không cần chia sẻ trực tiếp mật khẩu. Giao thức này đóng vai trò cầu nối bảo mật an toàn, trao quyền truy cập giới hạn thông qua cơ chế phân quyền (scope) rõ ràng.
Với cơ chế này, người dùng sẽ đăng nhập thông qua một Authorization Server. Sau khi được cấp quyền, hệ thống sẽ cấp cho ứng dụng một access token để sử dụng khi gọi API.
Trong các request tiếp theo, client sẽ gửi token này trong HTTP Header để truy cập tài nguyên:
Authorization: Bearer access_tokenOAuth2 thường được sử dụng trong các hệ thống cần tích hợp giữa nhiều dịch vụ khác nhau, ví dụ như đăng nhập bằng tài khoản Google, Facebook hoặc các nền tảng bên thứ ba. Nhờ đó, trải nghiệm đăng nhập của người dùng được rút gọn tối đa mà hệ thống vẫn duy trì tính toàn vẹn dữ liệu.
8. So sánh RESTful API vs GraphQL vs gRPC: Khi nào nên lựa chọn?
Mặc dù RESTful API vẫn là chuẩn mực áp đảo trong ngành công nghệ phần mềm, sự xuất hiện của GraphQL và gRPC đã mang lại nhiều giải pháp tối ưu cho từng bài toán kiến trúc chuyên biệt. Một kiến trúc sư phần mềm giỏi không chọn công nghệ theo trào lưu, mà luôn cân nhắc dựa trên sự đánh đổi về hiệu năng, tốc độ triển khai và khả năng bảo trì hệ thống.
Bảng đối chuẩn dưới đây tổng hợp các đặc tính kỹ thuật cốt lõi giữa ba kiến trúc giao tiếp hàng đầu:
| Tiêu chuẩn kỹ thuật | RESTful API | GraphQL | gRPC |
| Giao thức mạng | HTTP/1.1 hoặc HTTP/2 | HTTP/1.1 hoặc HTTP/2 (chủ yếu POST) | Tận dụng HTTP/2 (và hỗ trợ HTTP/3) để multiplexing nhiều luồng dữ liệu trên cùng một kết nối. |
| Định dạng tải trọng | Đa số là JSON hoặc XML | Chuỗi văn bản JSON | Định dạng nhị phân Protocol Buffers |
| Giải quyết Over-fetching | Kém linh hoạt (Thường trả về toàn bộ trường dữ liệu của resource) | Tuyệt đối (Client tự định nghĩa schema chính xác từng trường cần lấy) | Không áp dụng (Định nghĩa chặt chẽ theo file proto schema) |
| Tận dụng HTTP Cache | Cực kỳ mạnh mẽ (Tích hợp sâu rộng với CDN, Gateway, Varnish) | Khó triển khai (Do hầu hết request đều sử dụng phương thức POST) | Hầu như không dùng HTTP Cache, chủ yếu cache bộ nhớ đệm ứng dụng |
| Môi trường phù hợp nhất | Các dịch vụ công cộng (Public API), hệ thống CRUD, tích hợp bên thứ ba | Ứng dụng di động cần tiết kiệm băng thông, giao diện có dữ liệu lồng nhau phức tạp | Giao tiếp nội bộ tốc độ cao giữa các Microservices (Microservice-to-Microservice) |
✅ Các chuyên gia VinaHost khuyến nghị: Hãy tiếp tục trung thành với RESTful API khi bạn xây dựng các dịch vụ phục vụ đa đối tác bên ngoài hoặc hệ thống yêu cầu khả năng lưu đệm (caching) mạnh mẽ tại các tầng mạng biên. Ngược lại, hãy cân nhắc tích hợp GraphQL khi phát triển ứng dụng di động có giao diện phức tạp cần gom dữ liệu từ nhiều nguồn, hoặc chọn gRPC nếu bạn đang tối ưu hóa độ trễ tính bằng mili-giây giữa các microservices nội bộ.
9. Ứng dụng RESTful API trong hệ thống thực tế năm 2026
Để RESTful API hoạt động hiệu quả trong hệ thống thực tế, cần chú ý đến cách thiết kế endpoints, tích hợp dịch vụ bên thứ ba và triển khai hạ tầng API phù hợp. Một quy trình chuẩn hóa từ thiết kế đến vận hành sẽ đảm bảo tính ổn định và độ trễ thấp ngay cả trong các đợt bùng nổ lưu lượng truy cập.
9.1. Cấu trúc Endpoints
Endpoints là các đường dẫn URL cho phép client truy cập vào tài nguyên thông qua API. Một cấu trúc endpoint rõ ràng giúp hệ thống dễ sử dụng, dễ mở rộng và thuận tiện cho việc bảo trì khi số lượng API ngày càng tăng.
Trong RESTful API, endpoint thường được thiết kế theo dạng tài nguyên (resource-based) thay vì hành động. Mỗi URL đại diện cho một loại dữ liệu trong hệ thống.
Ví dụ:
- GET /api/users
- GET /api/users/{id}
- POST /api/users
Cách tổ chức này giúp API nhất quán, dễ hiểu và giúp các nhà phát triển nhanh chóng nắm được cách hoạt động của hệ thống. Khi tài nguyên được phân loại chuẩn mực, việc bàn giao và mở rộng thêm các tính năng mới trong tương lai cũng trở nên đơn giản hơn.
9.2. Giao tiếp an toàn với các dịch vụ bên thứ 3
Trong các hệ thống thực tế, RESTful API thường cần tích hợp với các dịch vụ bên thứ ba như hệ thống thanh toán, dịch vụ gửi email hoặc nền tảng lưu trữ dữ liệu. Vì vậy, việc đảm bảo quá trình giao tiếp giữa các hệ thống được thực hiện an toàn là rất quan trọng.
Một số nguyên tắc cần lưu ý khi tích hợp API với dịch vụ bên ngoài:
- Sử dụng cơ chế xác thực phù hợp: Các request gửi đến dịch vụ bên thứ ba nên được xác thực bằng API Key, Access Token hoặc OAuth2 để xác định ứng dụng đang truy cập và kiểm soát quyền truy cập vào tài nguyên.
- Luôn sử dụng HTTPS: Tất cả các request nên được gửi thông qua HTTPS để đảm bảo dữ liệu được mã hóa trong quá trình truyền tải, giúp giảm nguy cơ nghe lén hoặc tấn công trung gian.
- Lưu trữ khóa truy cập an toàn: Các thông tin xác thực như API Key hoặc Access Token nên được lưu trữ ở phía server, thường thông qua biến môi trường (environment variables) hoặc các hệ thống quản lý secrets.
- Giới hạn quyền truy cập: Token hoặc API Key nên được cấp quyền theo phạm vi cần thiết nhằm giảm thiểu rủi ro nếu khóa truy cập bị lộ.
9.3. Triển khai Hạ tầng API
Trong các hệ thống thực tế, RESTful API cần được triển khai trên một hạ tầng ổn định để đảm bảo khả năng mở rộng, hiệu suất và độ tin cậy của hệ thống. Việc xây dựng hạ tầng API hợp lý giúp hệ thống xử lý được số lượng lớn request và duy trì hoạt động ổn định khi lưu lượng truy cập tăng cao.
Một số thành phần thường xuất hiện trong hạ tầng triển khai API:
- API Gateway: API Gateway đóng vai trò là điểm truy cập trung tâm cho tất cả các request từ client. Thành phần này giúp quản lý routing request, xác thực, kiểm soát truy cập và giới hạn tốc độ (rate limiting).
- Load Balancer: Load Balancer giúp phân phối request đến nhiều server khác nhau để tránh quá tải cho một máy chủ duy nhất, đồng thời tăng khả năng chịu tải và độ ổn định của hệ thống.
- Container và Microservices: Nhiều hệ thống hiện đại triển khai API dưới dạng container (ví dụ Docker) và kiến trúc microservices. Cách tiếp cận này giúp các dịch vụ dễ dàng mở rộng, triển khai và cập nhật độc lập.
- Giám sát và logging: Hệ thống API cần có cơ chế theo dõi hoạt động thông qua logging và monitoring để phát hiện lỗi, theo dõi hiệu suất và đảm bảo hệ thống vận hành ổn định.
10. Nâng cấp bảo mật RESTful API cấp độ doanh nghiệp với WAAP VinaHost
Trong các hệ thống hiện đại, RESTful API thường phải xử lý lượng lớn request từ web, mobile và các dịch vụ bên thứ ba. Khi lưu lượng tăng cao, API cũng trở thành mục tiêu phổ biến của nhiều cuộc tấn công như DDoS, bot độc hại hoặc khai thác lỗ hổng ứng dụng.
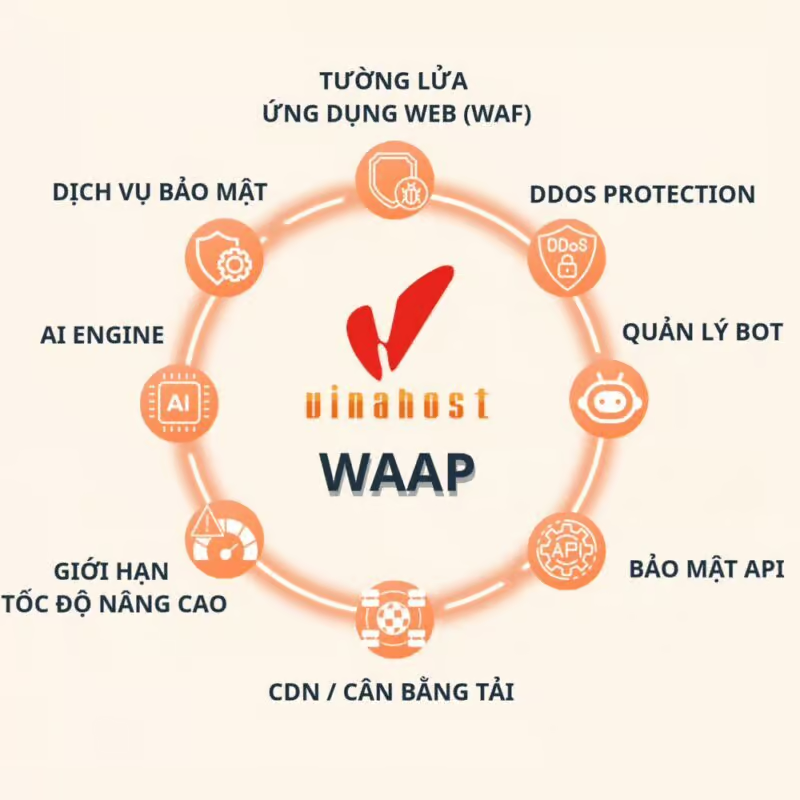
Dịch vụ WAAP (Web Application and API Protection) tại VinaHost là giải pháp bảo vệ Web và API trên nền tảng cloud, được xây dựng theo mô hình Cloud Security 2.0. Giải pháp hoạt động như một lớp bảo vệ phía trước hệ thống API, giúp phát hiện và ngăn chặn các cuộc tấn công trước khi lưu lượng chạm vào server gốc.
Một số tính năng nổi bật của WAAP VinaHost:
- Bảo vệ nhiều lớp trong một nền tảng: Tích hợp DDoS Protection, Cloud WAF, Bot Management và API Protection trong một hệ thống thống nhất, giúp doanh nghiệp không cần triển khai nhiều công cụ bảo mật rời rạc.
- Phát hiện tấn công bằng AI: Phân tích lưu lượng bằng Big Data và Machine Learning để phát hiện request bất thường, chấm điểm rủi ro IP và tự động tối ưu rule bảo mật.
- Bảo vệ API theo thời gian thực: Tự động khám phá các API đang hoạt động, phát hiện hành vi truy cập bất thường và ngăn chặn tấn công trước khi ảnh hưởng đến hệ thống.
- Hạ tầng cloud toàn cầu: Mạng lưới hơn 200 PoPs giúp lọc và phân phối lưu lượng trên toàn cầu. Tích hợp CDN giúp tăng tốc truy cập và giảm tải cho origin server.
- Giám sát bảo mật tập trung: Dashboard hiển thị lưu lượng truy cập, IP bị chặn và xu hướng tấn công theo thời gian thực, giúp quản trị viên dễ dàng theo dõi hoạt động API.
- Hỗ trợ kỹ thuật 24/7: Đội ngũ kỹ thuật hỗ trợ qua Livechat, Ticket, Email và Hotline với thời gian phản hồi khoảng 15 phút.
Câu hỏi thường gặp
Sự khác biệt giữa phương thức PUT và PATCH là gì?
PUT được dùng để cập nhật toàn bộ tài nguyên trên server. Khi gửi request PUT, client thường phải gửi đầy đủ dữ liệu của tài nguyên, và dữ liệu cũ sẽ bị thay thế hoàn toàn.
PATCH được dùng để cập nhật một phần tài nguyên. Client chỉ cần gửi những trường cần thay đổi, các dữ liệu khác vẫn giữ nguyên.
Ví dụ:
PUT /api/users/1
→ Gửi toàn bộ thông tin user (name, email, phone…)
PATCH /api/users/1
→ Chỉ gửi trường cần cập nhật { “email”: “new@email.com” }
RESTful API có thể trả về dữ liệu định dạng nào ngoài JSON?
RESTful API không chỉ trả về JSON. API có thể trả dữ liệu ở nhiều định dạng khác tùy theo nhu cầu hệ thống.
Một số định dạng phổ biến gồm:
- JSON – định dạng phổ biến nhất hiện nay.
- XML – thường dùng trong các hệ thống enterprise hoặc hệ thống cũ.
- HTML – dùng khi API trả về nội dung trang web.
- Plain Text – trả về dữ liệu dạng văn bản đơn giản.
- CSV – thường dùng cho dữ liệu báo cáo hoặc export dữ liệu.
Khi nào KHÔNG nên sử dụng kiến trúc RESTful?
Không nên sử dụng RESTful API trong một số trường hợp sau:
- Ứng dụng cần giao tiếp thời gian thực
Ví dụ: chat, game online, livestream.
Các công nghệ như WebSocket hoặc gRPC streaming sẽ phù hợp hơn. - Hệ thống cần truy vấn dữ liệu linh hoạt
Khi client cần chọn chính xác các trường dữ liệu trả về.
Lúc này GraphQL thường hiệu quả hơn REST. - Hệ thống yêu cầu hiệu năng cực cao giữa các service
Trong kiến trúc microservices nội bộ, gRPC thường nhanh và tối ưu hơn REST.
Có bắt buộc phải cài đặt chứng chỉ SSL cho API không?
Không bắt buộc về mặt kỹ thuật, nhưng API nên luôn sử dụng SSL/TLS (HTTPS) trong môi trường thực tế.
- Bảo vệ dữ liệu truyền tải: HTTPS mã hóa dữ liệu giữa client và server, tránh bị nghe lén hoặc đánh cắp thông tin.
- Bảo vệ token và thông tin xác thực: API thường sử dụng API Key, JWT hoặc Access Token. Nếu không dùng HTTPS, các thông tin này có thể bị lộ.
- Đáp ứng tiêu chuẩn bảo mật hiện đại: Hầu hết trình duyệt, nền tảng cloud và dịch vụ bên thứ ba đều yêu cầu API chạy trên HTTPS.
Kết luận
RESTful API là nền tảng quan trọng giúp các hệ thống hiện đại giao tiếp dữ liệu hiệu quả, đặc biệt trong môi trường web, mobile và microservices. Khi được thiết kế đúng chuẩn, RESTful API không chỉ giúp hệ thống dễ mở rộng, dễ tích hợp mà còn tối ưu hiệu suất và khả năng quản lý dịch vụ.
Tuy nhiên, để API vận hành ổn định trong môi trường thực tế, doanh nghiệp cần chú trọng đến các yếu tố như thiết kế endpoint hợp lý, quản lý version, bảo mật giao tiếp và triển khai hạ tầng phù hợp.
Để theo dõi thêm nhiều bài viết mới nhất của VinaHost, bạn có thể truy cập blog TẠI ĐÂY. Hoặc nếu bạn muốn được tư vấn thêm thì có thể liên hệ với chúng tôi qua:
- Email: cskh@vinahost.vn
- Hotline: 1900 6046 phím 1
- Livechat: https://livechat.vinahost.vn/chat.php
Xem thêm các bài viết hữu ích khác


Mình là Ngô Thị Yến, sở hữu hơn 1 năm kinh nghiệm viết về lĩnh vực như: Cloud Server, VPS, hosting, domain,.. Mục tiêu của mình là mang đến cho người đọc những nội dung chất lượng, giá trị và dễ dàng tiếp cận giúp bản thân mình có thể xây dựng lòng tin từ cộng đồng người dùng tại VinaHost.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



