

 Tiếng Việt
 English
 简体中文

API Rate Limiting là cơ chế giới hạn số lượng request mà một client có thể gửi đến API trong một khoảng thời gian xác định, nhằm kiểm soát tải hệ thống và ngăn chặn hành vi lạm dụng tài nguyên. Khi các cuộc tấn công tự động ngày càng tinh vi, việc hiểu rõ bản chất các thuật toán điều phối lưu lượng là chìa khóa để xây dựng hàng rào bảo mật vững chắc. Bài viết này phân tích 5 thuật toán phổ biến và cách triển khai thực tế.
- Bản chất: API Rate Limiting áp dụng giới hạn cứng (hard limit) để từ chối các request vượt ngưỡng (trả về mã HTTP 429 Too Many Requests), khác biệt với Throttling vốn chỉ làm chậm tốc độ xử lý để điều tiết tải hệ thống.
- Tầm quan trọng: Cơ chế này là lớp phòng thủ sống còn giúp ngăn ngừa tình trạng lạm dụng tài nguyên từ các client đã xác thực, phòng tránh nguy cơ bùng phát chi phí hạ tầng và đóng vai trò làm nền tảng phân tầng gói cước dịch vụ.
- Chiến lược triển khai và giải pháp thay thế: Hệ thống thực tế cần áp dụng kiểm soát đa tầng (Edge, Gateway, Service) kết hợp cơ chế thực thi nguyên tử trên Redis Cache. Đồng thời, các tổ chức có thể ứng dụng nền tảng WAAP toàn diện để đơn giản hóa vận hành và mở rộng khả năng phòng thủ tự động.
1. API Rate Limiting là gì?
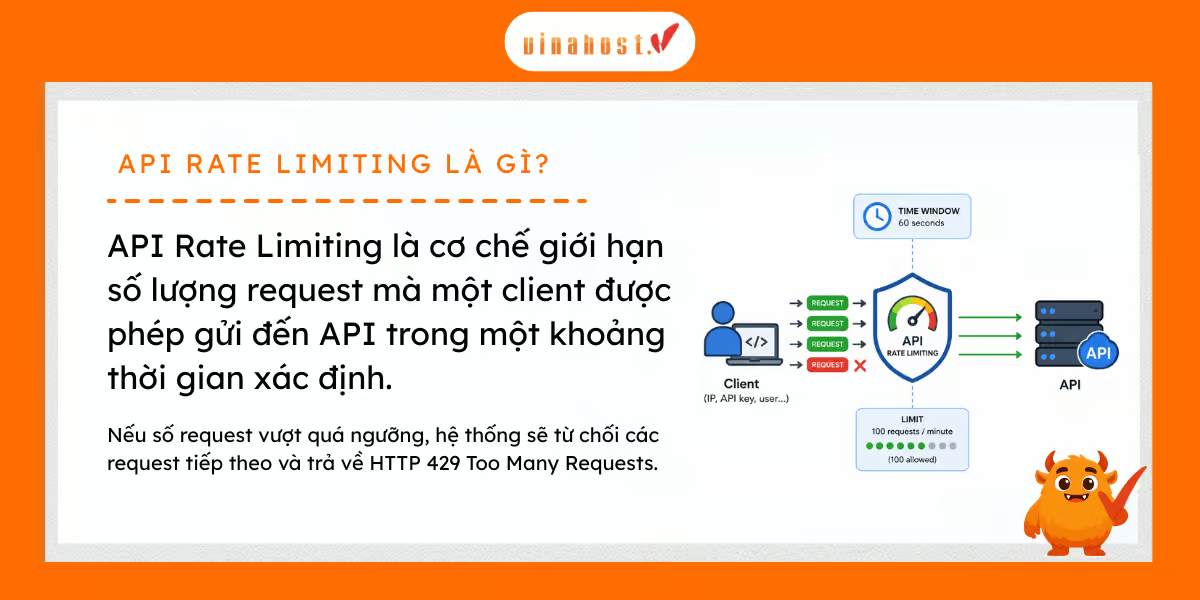
API Rate Limiting là cơ chế giới hạn số lượng request mà một client (IP, API key, user…) được phép gửi đến API trong một khoảng thời gian xác định. Đây được xem là lớp phòng thủ thiết yếu giúp bảo vệ dịch vụ khỏi tình trạng nghẽn tài nguyên và duy trì tính công bằng giữa các người dùng.
Khi số request vượt quá ngưỡng đã cấu hình, hệ thống sẽ từ chối các request tiếp theo và thường trả về HTTP 429 Too Many Requests. Mã trạng thái này báo hiệu cho client biết cần tạm ngưng gửi request hoặc tuân thủ khoảng thời gian chờ được quy định.
1.1. Phân biệt Rate Limiting với Throttling
Khác biệt cốt lõi:
- Rate Limiting: từ chối ngay lập tức các request vượt ngưỡng
- Throttling: điều tiết tốc độ xử lý bằng cách làm chậm hoặc xếp hàng request
Hai cơ chế đều nhằm kiểm soát lưu lượng, nhưng khác nhau ở cách hệ thống phản hồi khi vượt giới hạn. Trong khi Rate Limiting chặn đứng yêu cầu ngay lập tức, Throttling lại chọn giải pháp điều tiết mềm dẻo bằng cách làm chậm tiến độ xử lý.
Bảng so sánh Rate Limiting với Throttling
| Tiêu chí | Rate Limiting | Throttling |
| Cơ chế | Áp dụng ngưỡng cứng (hard limit) trên số lượng request trong một time window. Request vượt ngưỡng bị loại bỏ ngay tại layer kiểm soát | Áp dụng giới hạn tốc độ (rate control) bằng cách delay, queue hoặc giảm throughput. Request vẫn được chấp nhận nhưng xử lý chậm hơn |
| HTTP Response | Trả về lỗi rõ ràng, phổ biến là 429 Too Many Requests, có thể kèm header Retry-After | Thường vẫn trả 200 OK, nhưng độ trễ (latency) tăng. Trong trường hợp quá tải có thể dẫn đến timeout |
| Tình huống sử dụng | Enforce quota (per user/API key), bảo vệ API public, ngăn abuse (spam, brute force, scraping) | Điều tiết tải hệ thống (load shedding nhẹ), xử lý traffic burst, duy trì ổn định khi tài nguyên backend bị giới hạn |
| Ảnh hưởng đến UX | Mang tính quyết đoán: request bị từ chối ngay → dễ nhận biết và xử lý phía client | Request không bị fail ngay nhưng latency cao → có thể ảnh hưởng cảm nhận hiệu năng |
Tóm lại:
- Dùng Rate Limiting khi cần kiểm soát chặt và enforce giới hạn rõ ràng
- Dùng Throttling khi cần duy trì trải nghiệm ổn định dưới tải cao
1.2. Các thành phần cốt lõi của hệ thống Rate Limiter
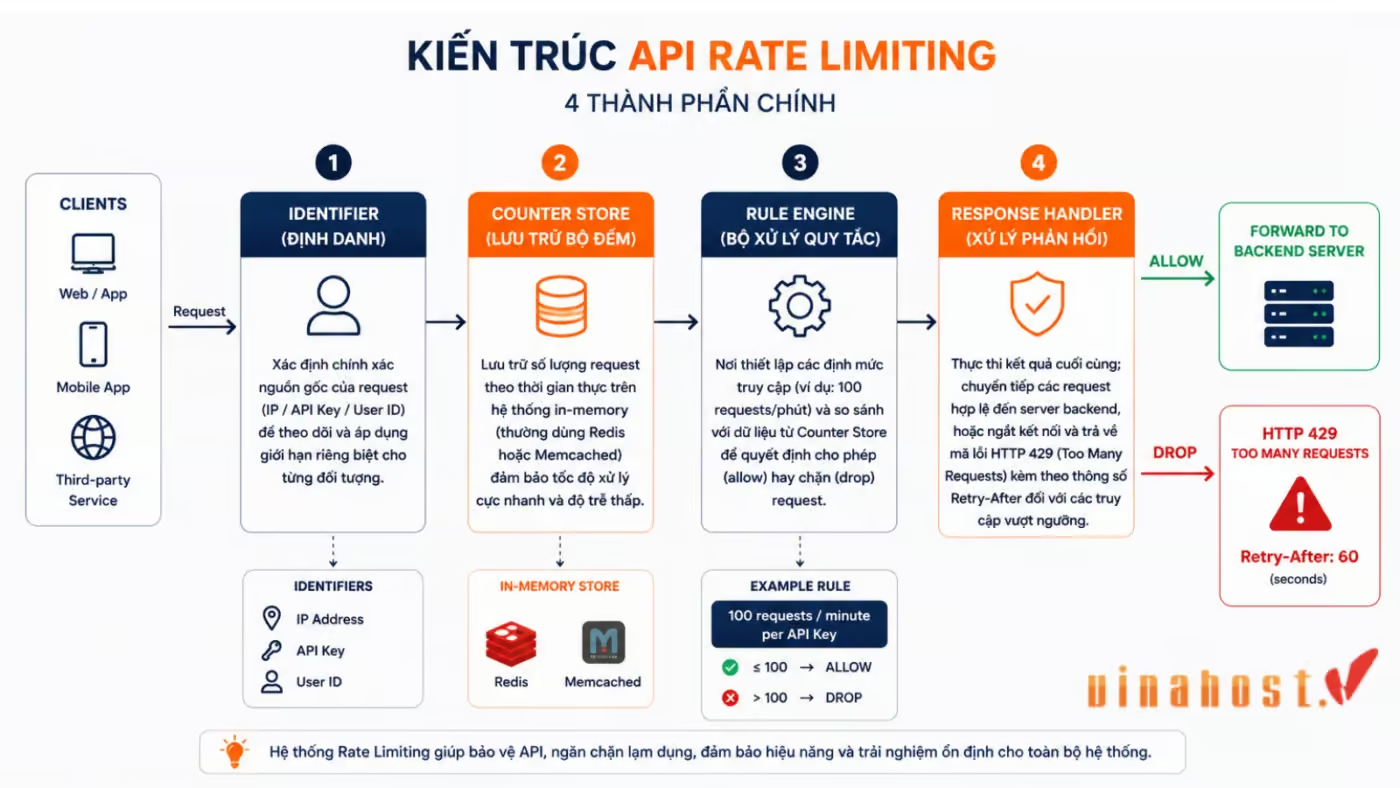
Một hệ thống Rate Limiter tiêu chuẩn thường gồm 4 thành phần chính:
- Identifier (Định danh): Xác định chính xác nguồn gốc của request (IP / API Key / User ID) để theo dõi và áp dụng giới hạn riêng biệt cho từng đối tượng.
- Counter Store (Lưu trữ bộ đếm): Lưu trữ số lượng request theo thời gian thực trên hệ thống in-memory (thường dùng Redis hoặc Memcached) đảm bảo tốc độ xử lý cực nhanh và độ trễ thấp.
- Rule Engine (Bộ xử lý quy tắc): Nơi thiết lập các định mức truy cập (ví dụ: 100 requests/phút) và so sánh với dữ liệu từ Counter Store để quyết định cho phép (allow) hay chặn (drop) request.
- Response Handler (Xử lý phản hồi): Thực thi kết quả cuối cùng; chuyển tiếp các request hợp lệ đến server backend, hoặc ngắt kết nối và trả về mã lỗi HTTP 429 (Too Many Requests) kèm theo thông số Retry-After đối với các truy cập vượt ngưỡng.
1.3. Phân loại API Rate Limiting theo đối tượng
API Rate Limiting thường phân loại theo đối tượng áp dụng giới hạn:
- User / API Key-based: Giới hạn theo
userId,apiKeyhoặcclientId. Đây là mô hình phổ biến nhất vì quota gắn trực tiếp với từng user hoặc ứng dụng, giúp ngăn một client chiếm toàn bộ tài nguyên và dễ triển khai giới hạn theo từng gói dịch vụ. - IP-based: Giới hạn theo địa chỉ IP của request. Thường dùng ở lớp edge (CDN, reverse proxy) để giảm bot, scraper hoặc brute-force trước khi request đi vào backend. Nhược điểm là độ chính xác thấp: môi trường NAT/Proxy có thể khiến nhiều user dùng chung IP, dẫn đến false positive nếu cấu hình không cẩn thận.
- Endpoint / Server-based: Giới hạn theo từng endpoint hoặc route cụ thể như
/login,/search,/checkout. Phù hợp với các API có chi phí xử lý cao hoặc dễ bị abuse, giúp bảo vệ các điểm nóng thay vì áp một limit chung cho toàn hệ thống. - Geography / Region-based: Giới hạn theo khu vực địa lý hoặc region truy cập. Thường dùng để kiểm soát traffic theo thị trường, giảm tải hoặc hạn chế request từ các khu vực có rủi ro cao.
Bảng so sánh các scope Rate Limiting
| Loại Rate Limiting | Dùng khi nào | Điểm mạnh chính | Hạn chế |
| User / API Key-based | Hệ thống có authentication hoặc public API | Kiểm soát chính xác từng client | Phụ thuộc vào auth/API key |
| IP-based | Chặn bot hoặc traffic bất thường | Triển khai nhanh ở layer edge | Dễ chặn nhầm do NAT/proxy |
| Endpoint / Server-based | Bảo vệ API nhạy cảm hoặc tài nguyên nặng | Cô lập hotspot hiệu quả | Không phản ánh mức sử dụng theo user |
| Geography / Region-based | Kiểm soát traffic theo khu vực | Hạn chế abuse theo region | Có thể bypass bằng VPN/proxy |
2. Vì sao API Rate Limiting là yếu tố sống còn năm 2026?
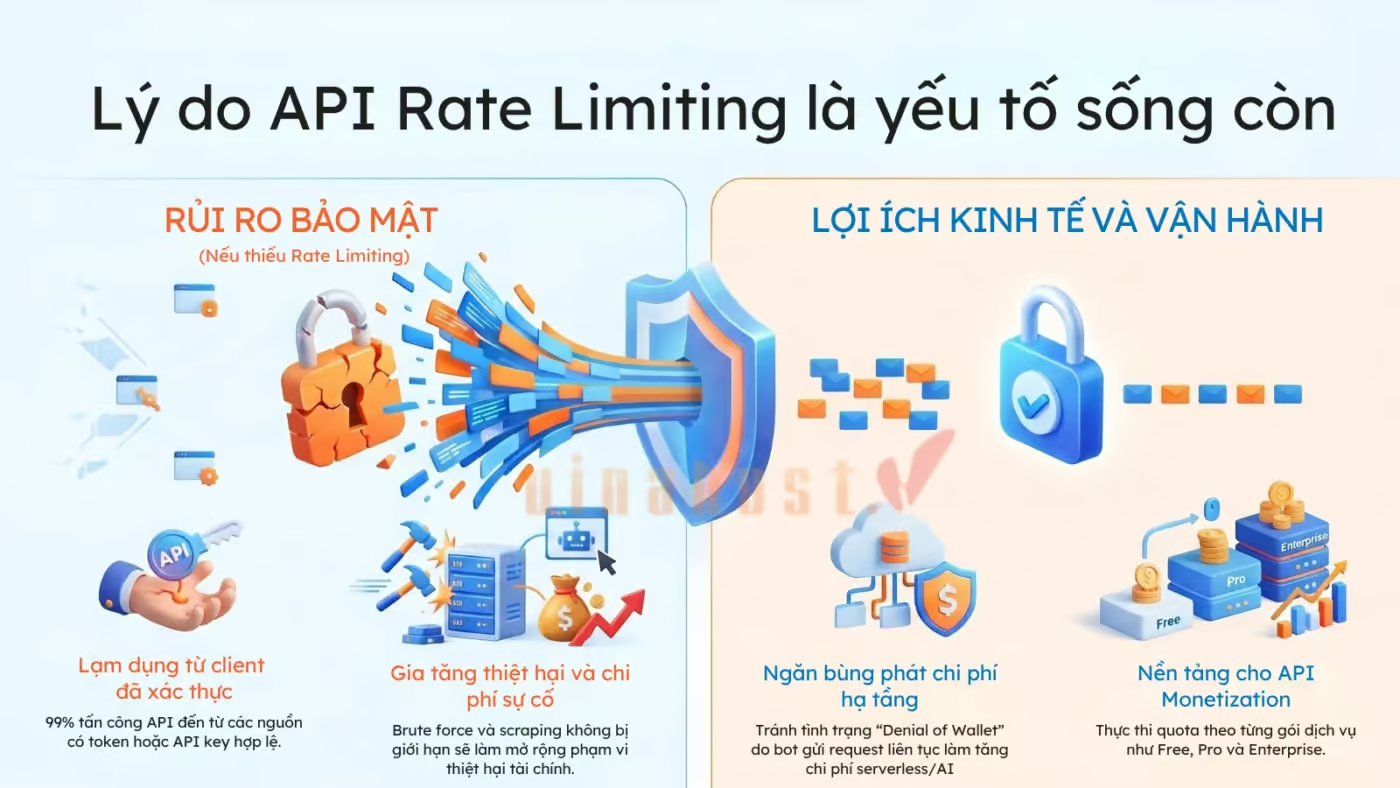
API Rate Limiting trở thành yếu tố sống còn vì nó trực tiếp kiểm soát cách các truy cập hợp lệ tiêu thụ tài nguyên hệ thống. Trong bối cảnh API-first và AI agents, chỉ cần thiếu giới hạn tần suất, một nhóm client có thể nhanh chóng chiếm dụng tài nguyên, làm suy giảm tính sẵn sàng (Availability) của hệ thống và kéo theo rủi ro bảo mật lẫn chi phí vận hành.
Rủi ro bảo mật khi thiếu API Rate Limiting
- Lạm dụng từ client đã xác thực (authenticated abuse):
- Theo báo cáo H1 2026 State of AI and API Security của Salt Security, 99% các cuộc tấn công API xuất phát từ các nguồn đã xác thực.
- Điều này cho thấy attacker không cần vượt qua authentication, mà khai thác trực tiếp API thông qua API key hoặc token hợp lệ. Nếu không có API Rate Limiting, hệ thống không kiểm soát được tần suất request, cho phép hành vi lạm dụng diễn ra liên tục và ở quy mô lớn.
- Gia tăng quy mô và chi phí của sự cố bảo mật:
- Theo báo cáo Cost of a Data Breach 2025 của IBM, chi phí trung bình cho một vụ rò rỉ dữ liệu đạt 4,44 triệu USD.
- Khi thiếu API Rate Limiting, các hành vi khai thác như brute force hoặc data scraping không bị giới hạn về tốc độ, làm tăng phạm vi ảnh hưởng và kéo dài thời gian phát hiện sự cố, từ đó đẩy chi phí xử lý lên đáng kể. Hơn nữa, việc để lộ sơ hở lưu lượng tự do còn tạo điều kiện cho đối tượng xấu trục lợi và trích xuất dữ liệu nhạy cảm hàng loạt.
Lợi ích về mặt kinh tế và vận hành
- Ngăn chặn bùng phát chi phí hạ tầng (cost explosion):
- Trong mô hình tính phí theo usage (serverless, AI API), mỗi request đều tạo chi phí thực. Nếu không có API Rate Limiting, attacker hoặc bot có thể gửi request liên tục, làm chi phí tăng đột biến trong thời gian ngắn.
- API Rate Limiting đặt ngưỡng theo từng client (IP, API key, user), giới hạn trực tiếp số request phát sinh chi phí. Cơ chế này giúp kiểm soát ngân sách và tránh kịch bản Denial of Wallet, nơi chi phí tăng nhưng hệ thống vẫn hoạt động bình thường.
- Nền tảng cho mô hình kinh doanh API (API monetization)
- API Rate Limiting là cơ chế thực thi quota theo từng gói dịch vụ. Mỗi tier được định nghĩa rõ mức sử dụng, ví dụ: 1.000 req/ngày cho free, 100.000 req/ngày cho pro.
- Cách tiếp cận này cho phép định giá theo usage, kiểm soát chi phí theo từng khách hàng và đảm bảo tài nguyên tiêu thụ tương ứng với doanh thu. Đồng thời, nó ngăn việc một client vượt quá phần tài nguyên đã được phân bổ.
3. Cơ chế hoạt động của API Rate Limiting
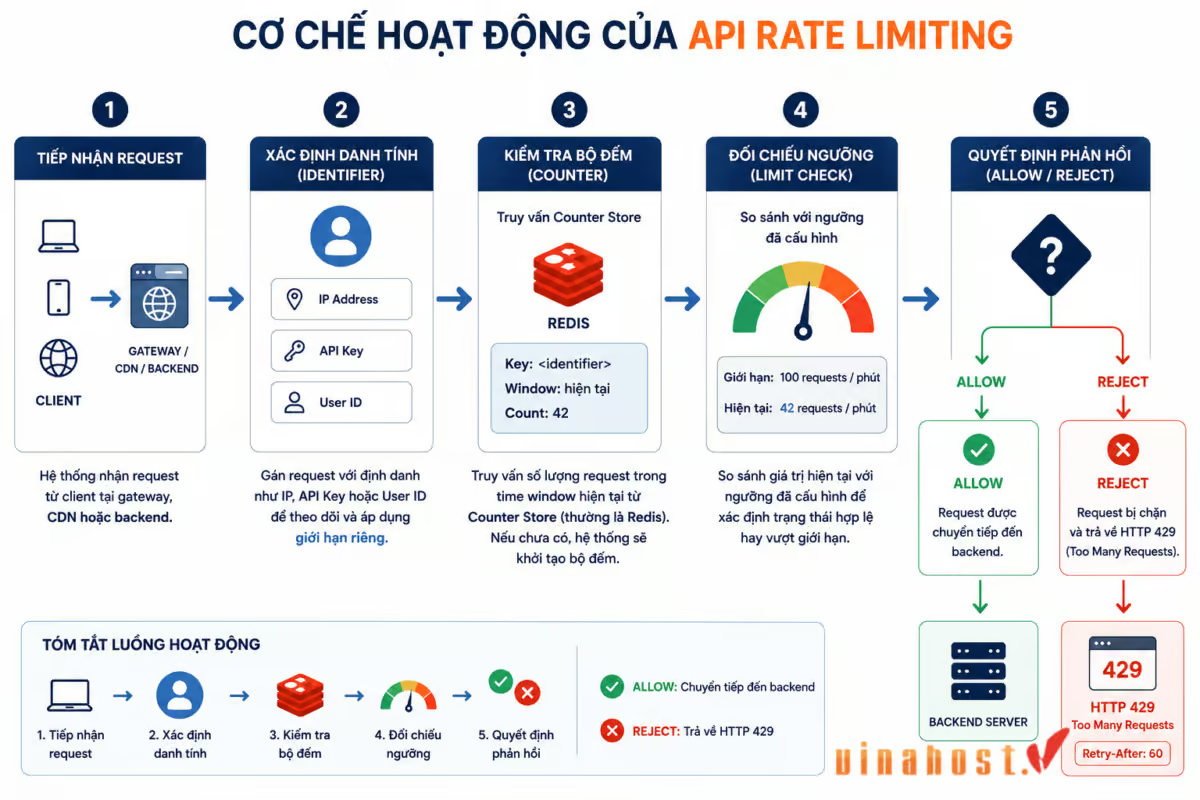
API Rate Limiting hoạt động theo một quy trình kiểm soát tuần tự, trong đó mỗi request đều được kiểm tra trước khi xử lý. Quy trình gồm 5 bước:
- Bước 1: Tiếp nhận request
Hệ thống nhận request từ client tại gateway, CDN hoặc backend. - Bước 2: Xác định danh tính (Identifier)
Gán request với định danh như IP, API Key hoặc User ID để theo dõi và áp dụng giới hạn riêng. - Bước 3: Kiểm tra bộ đếm (Counter)
Truy vấn số lượng request trong time window hiện tại từ Counter Store (thường là Redis). Nếu chưa có, hệ thống sẽ khởi tạo bộ đếm. - Bước 4: Đối chiếu ngưỡng (Limit Check)
So sánh giá trị hiện tại với ngưỡng đã cấu hình để xác định trạng thái hợp lệ hay vượt giới hạn. - Bước 5: Quyết định phản hồi (Allow / Reject)
- Allow: Request được chuyển tiếp đến backend
- Reject: Request bị chặn và trả về HTTP 429 (Too Many Requests)
Ví dụ response khi vượt rate limit
HTTP
HTTP/1.1 429 Too Many Requests
Retry-After: 60
X-RateLimit-Remaining: 0
Content-Type: application/json
JSON
{
  "error": "rate_limit_exceeded",
  "message": "Request limit reached. Retry after 60 seconds."
}
Ý nghĩa
- 429 Too Many Requests: client đã vượt quá số request cho phép
- Retry-After: thời gian (giây) cần chờ trước khi gửi lại request
- X-RateLimit-Remaining: số request còn lại trong window hiện tại (ở đây = 0)
3.1. Các Response Header chuẩn của Rate Limiting
Trong cơ chế Rate Limiting, server sẽ trả về các HTTP Response Header để thông báo trạng thái giới hạn hiện tại cho client. Ba header quan trọng nhất gồm:
- RateLimit-Limit: Cho biết tổng số request tối đa mà client được phép thực hiện trong một khoảng thời gian (time window).
HTTP/1.1 200 OK
Content-Type: application/json
RateLimit-Limit: 5
{
  "message": "Success"
}
Header này giúp client hiểu rõ giới hạn đang áp dụng (ví dụ: tối đa 5 request/phút). Dựa vào thông số đó, ứng dụng phía client có thể thiết lập hàng đợi gửi yêu cầu sao cho hợp lý và tối ưu.
- RateLimit-Remaining: Cho biết số lượng request còn lại mà client có thể sử dụng trước khi chạm ngưỡng.
HTTP/1.1 200 OK
Content-Type: application/json
RateLimit-Remaining: 4
{
  "message": "Success"
}
Client có thể dựa vào giá trị này để biết khi nào nên gửi lại request. Cơ chế này loại bỏ hoàn toàn việc ứng dụng gửi thử liên tục gây tốn tài nguyên mạng không cần thiết.
- RateLimit-Reset: Thời điểm mà bộ đếm sẽ được reset (thường là Unix timestamp).
HTTP/1.1 200 OK
Content-Type: application/json
RateLimit-Reset: 1715276060
{
  "message": "Success"
}
Client có thể dựa vào giá trị này để biết khi nào nên gửi lại request.
3.2. HTTP 429 Too Many Requests – Xử lý Response chuẩn
Khi client vượt quá giới hạn, server trả về HTTP 429 Too Many Requests. Response này không chỉ báo lỗi, mà còn cung cấp thông tin để client điều chỉnh hành vi gọi API.
Ví dụ response khi bị giới hạn
HTTP/1.1 429 TOO MANY REQUESTS
Content-Type: application/json
Retry-After: 60
RateLimit-Limit: 5
RateLimit-Remaining: 0
RateLimit-Reset: 1715276060
{
  "error": "Too many attempts. Retry in 60 seconds."
}
Các cách client cần xử lý
- Tạm dừng và retry theo Retry-After: Client nên dừng gửi request trong khoảng thời gian được chỉ định, sau đó retry. Đây là cách xử lý chuẩn để tránh tiếp tục bị chặn.
- Giảm tần suất request (rate control): Nếu liên tục gặp 429, client cần giảm tốc độ gọi API (throttle phía client). Thực tế thường kết hợp cơ chế như exponential backoff để tránh gửi dồn request.
- Theo dõi quota để chủ động điều chỉnh: Client nên đọc các header RateLimit-Remaining và RateLimit-Reset để kiểm soát số request còn lại. Điều này giúp tránh chạm ngưỡng thay vì chỉ phản ứng sau khi bị từ chối.
✅ Mẹo nhỏ: Nếu hàng ngàn client cùng bị chặn mã 429 và cùng retry đúng sau 60 giây theo Retry-After, máy chủ sẽ phải hứng chịu một đợt sóng traffic spike tiếp theo.
Client nên áp dụng công thức: Retry Time = Base Backoff + Random Jitter (cộng ngẫu nhiên thêm từ vài trăm mili-giây đến vài giây) để phân tán tải.
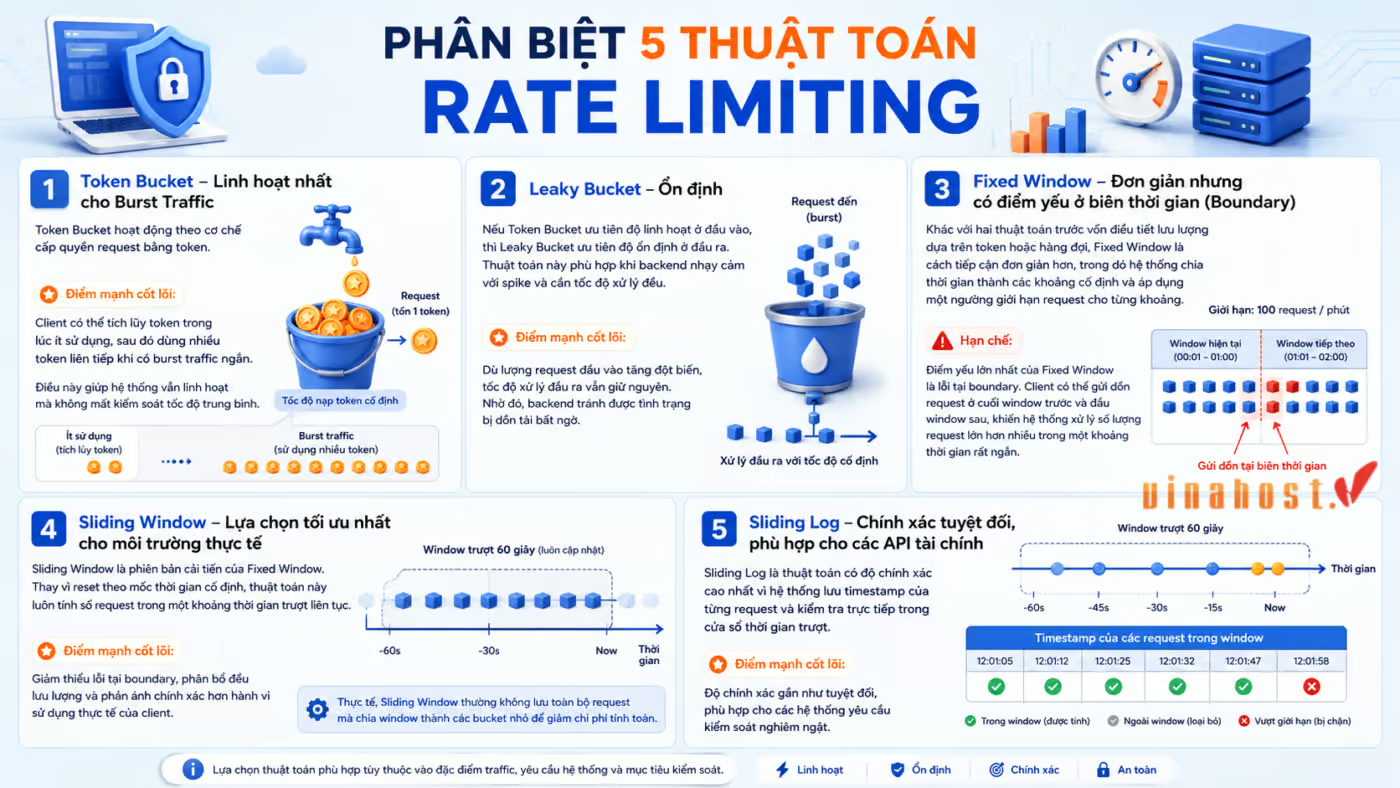
4. So sánh 5 thuật toán Rate Limiting phổ biến 2026
Các thuật toán API Rate Limiting khác nhau chủ yếu ở cách kiểm soát tốc độ và xử lý burst traffic. Về bản chất, chúng có thể chia thành 2 nhóm:
- Nhóm điều tiết tốc độ request: Token Bucket, Leaky Bucket
- Token Bucket cho phép burst linh hoạt trong một giới hạn
- Leaky Bucket giữ tốc độ đầu ra ổn định, loại bỏ biến động
- Nhóm đếm request theo thời gian: Fixed Window, Sliding Window, Sliding Log
- Fixed Window đơn giản nhưng thiếu chính xác ở ranh giới thời gian
- Sliding Window cân bằng giữa độ chính xác và chi phí, phù hợp production
- Sliding Log theo dõi từng request, đạt độ chính xác cao nhất nhưng tốn tài nguyên
Trong thực tế, việc lựa chọn thuật toán là trade-off giữa độ chính xác, khả năng xử lý burst và chi phí hệ thống. Trong đó, Sliding Window thường được ưu tiên cho production vì cân bằng tốt các yếu tố này.
Bảng so sánh các thuật toán API Rate Limiting
| Thuật toán | Cơ chế | Ưu điểm | Nhược điểm | Tình huống sử dụng | Mức tiêu thụ bộ nhớ |
| Token Bucket | Token được nạp đều theo thời gian; mỗi request tiêu thụ 1 token | Cho phép burst ngắn hạn trong giới hạn, linh hoạt | Cần quản lý trạng thái token | API có traffic không đều (mobile, user actions) | Thấp |
| Leaky Bucket | Request được xếp hàng và xử lý với tốc độ cố định | Output ổn định, loại bỏ spike | Không hỗ trợ burst, có thể drop/delay request | Hệ thống cần throughput ổn định (streaming, queue) | Thấp |
| Fixed Window | Đếm request trong window thời gian cố định | Đơn giản, hiệu năng cao | Lỗi boundary: có thể vượt ngưỡng tại ranh giới window | Hệ thống nhỏ, yêu cầu cơ bản | Rất thấp |
| Sliding Window | Tính toán theo cửa sổ trượt liên tục (kết hợp window hiện tại và trước đó) | Cân bằng giữa độ chính xác và hiệu năng | Phức tạp hơn Fixed Window | API production, cần kiểm soát ổn định | Trung bình |
| Sliding Log | Lưu timestamp từng request trong window | Chính xác tuyệt đối | Tốn bộ nhớ và chi phí xử lý cao | API nhạy cảm (finance, auth) | Cao |
4.1. Token Bucket – Linh hoạt nhất cho Burst Traffic
Token Bucket hoạt động theo cơ chế cấp quyền request bằng token. Đây là lựa chọn rất phổ biến khi hệ thống cần chấp nhận các đợt traffic tăng ngắn hạn.
Cơ chế hoạt động
- Token được nạp vào bucket với tốc độ cố định, ví dụ: 10 token/giây
- Bucket có dung lượng tối đa, ví dụ: 100 token
- Mỗi request muốn đi qua phải tiêu tốn 1 token
- Khi bucket hết token, request sẽ bị từ chối cho đến khi có token mới được nạp
Điểm mạnh cốt lõi: Client có thể tích lũy token trong lúc ít sử dụng, sau đó dùng nhiều token liên tiếp khi có burst traffic ngắn. Điều này giúp hệ thống vẫn linh hoạt mà không mất kiểm soát tốc độ trung bình.
Ưu điểm
- Hỗ trợ burst traffic rất tốt
- Cân bằng giữa trải nghiệm người dùng và khả năng bảo vệ backend
- Phù hợp với traffic không đều
Hạn chế
- Không làm phẳng đầu ra
- Nếu bucket quá lớn, hệ thống vẫn có thể chịu áp lực lớn trong thời gian ngắn
- Cần cấu hình refill rate và bucket size hợp lý
Phù hợp khi
- Mobile app
- UI-driven API
- E-commerce, social platform
- Các hệ thống có traffic tăng theo đợt ngắn
4.2. Leaky Bucket – Ổn định
Nếu Token Bucket ưu tiên độ linh hoạt ở đầu vào, thì Leaky Bucket ưu tiên độ ổn định ở đầu ra. Thuật toán này phù hợp khi backend nhạy cảm với spike và cần tốc độ xử lý đều.
Cơ chế hoạt động
- Request đi vào một hàng đợi
- Hệ thống xử lý request với tốc độ cố định, ví dụ: 10 request/giây
- Hàng đợi hoạt động theo cơ chế FIFO (First In, First Out)
- Khi queue đầy, request mới sẽ bị từ chối
Điểm mạnh cốt lõi: Dù lượng request đầu vào tăng đột biến, tốc độ xử lý đầu ra vẫn giữ nguyên. Nhờ đó, backend tránh được tình trạng bị dồn tải bất ngờ.
Ưu điểm
- Làm phẳng traffic rất tốt
- Giữ throughput ổn định
- Phù hợp với hệ thống cần kiểm soát chặt tốc độ xử lý
Hạn chế
- Không linh hoạt với burst như Token Bucket
- Có thể làm tăng độ trễ vì request phải chờ trong queue
- Nếu queue đầy, request sẽ bị drop
Phù hợp khi
- Backend nhạy cảm với spike
- Database hoặc legacy system
- Message processing hoặc hệ thống cần output rate ổn định
⚠️ Lưu ý quan trọng (tránh nhầm lẫn với Token Bucket)
4.3. Fixed Window – Đơn giản nhưng có điểm yếu ở biên thời gian (Boundary)
Khác với hai thuật toán trước vốn điều tiết lưu lượng dựa trên token hoặc hàng đợi, Fixed Window là cách tiếp cận đơn giản hơn, trong đó hệ thống chia thời gian thành các khoảng cố định và áp dụng một ngưỡng giới hạn request cho từng khoảng. Mỗi khung giờ hay khung phút sẽ hoạt động như một ngăn chứa độc lập và tự động reset bộ đếm khi hết hạn.
Cơ chế hoạt động
- Thời gian được chia thành các window cố định, ví dụ: 1 phút hoặc 1 giờ
- Mỗi window có một ngưỡng request nhất định, ví dụ: 100 request/phút
- Hệ thống dùng một counter để đếm số request trong window hiện tại
- Khi đạt ngưỡng, request tiếp theo sẽ bị từ chối
- Khi sang window mới, counter được reset
Ưu điểm
- Dễ hiểu, dễ triển khai
- Chi phí xử lý thấp
- Phù hợp với các hệ thống không yêu cầu độ chính xác quá cao
Hạn chế: Điểm yếu lớn nhất của Fixed Window là lỗi tại boundary. Client có thể gửi dồn request ở cuối window trước và đầu window sau, khiến hệ thống xử lý số lượng request lớn hơn nhiều trong một khoảng thời gian rất ngắn.
Ví dụ: Nếu giới hạn là 100 request/phút, client có thể gửi:
- 100 request ở giây 59
- thêm 100 request ở giây 01 của phút tiếp theo
Kết quả là hệ thống xử lý 200 request trong khoảng 2 giây, dù cấu hình chỉ là 100 request/phút.
Phù hợp khi
- API đơn giản
- Internal service lưu lượng thấp
- Hệ thống chấp nhận sai số nhỏ ở ranh giới thời gian
4.4. Sliding Window – Lựa chọn tối ưu nhất cho môi trường thực tế
Sliding Window là phiên bản cải tiến của Fixed Window. Thay vì reset theo mốc thời gian cố định, thuật toán này luôn tính số request trong một khoảng thời gian trượt liên tục.
Cơ chế hoạt động
- Hệ thống luôn xét một window gần nhất, ví dụ: 60 giây vừa qua
- Mỗi request chỉ được tính nếu vẫn nằm trong window hiện tại
- Tổng số request trong window được so sánh với giới hạn đã cấu hình
- Không có chuyện reset cứng khi sang phút mới
Ưu điểm
- Chính xác hơn Fixed Window
- Loại bỏ hiện tượng burst ở boundary
- Phù hợp với production vì đảm bảo fairness tốt hơn giữa các client
Hạn chế
- Phức tạp hơn Fixed Window
- Cần cơ chế lưu và tính toán dữ liệu trong cửa sổ trượt
- Nếu triển khai không tối ưu, chi phí xử lý sẽ tăng lên
ℹ️Trong triển khai thực tế: Sliding Window thường được tối ưu bằng cách: Cách này giúp đạt độ chính xác cao mà không cần lưu toàn bộ log request.
Phù hợp khi
- Public API
- Multi-tenant system
- Hệ thống cần giới hạn chính xác và ổn định hơn Fixed Window
4.5. Sliding Log – Chính xác tuyệt đối, phù hợp cho các API tài chính
Sliding Log là thuật toán có độ chính xác cao nhất vì hệ thống lưu timestamp của từng request và kiểm tra trực tiếp trong cửa sổ thời gian trượt. Mọi truy vấn đều được đối chiếu chặt chẽ theo mốc thời gian thực để loại bỏ hoàn toàn các khe hở lưu lượng ở biên giới hạn.
Cơ chế hoạt động
- Mỗi request được lưu lại dưới dạng timestamp
- Khi có request mới, hệ thống:
- loại bỏ các timestamp đã hết hạn khỏi window
- đếm số request còn lại trong window hiện tại
- so sánh với limit để quyết định cho phép hay từ chối
- Nếu request hợp lệ, timestamp mới được thêm vào log
Ưu điểm
- Độ chính xác gần như tuyệt đối
- Không có lỗi boundary
- Phản ánh đúng hành vi thực tế của từng client theo thời gian thực
Hạn chế
- Tốn bộ nhớ vì phải lưu toàn bộ timestamp
- Chi phí xử lý cao khi traffic lớn
- Khó scale hơn trong môi trường distributed nếu không tối ưu tốt
Phù hợp khi
- API tài chính, thanh toán
- Endpoint xác thực
- Hệ thống mà mỗi request đều có giá trị cao và không chấp nhận sai số
❌ Cảnh báo: Mỗi phần tử trong Sliding Log lưu timestamp dưới dạng số thực hoặc chuỗi. Nếu một IP bị tấn công DDoS với 50.000 requests/giây, Redis sẽ phải cấp phát dung lượng RAM khổng lồ chỉ để chứa log của IP đó, dễ dẫn đến hiện tượng OOM (Out Of Memory) toàn hệ thống cache.
5. Quy trình triển khai API Rate Limiting chuẩn, hiệu quả 2026
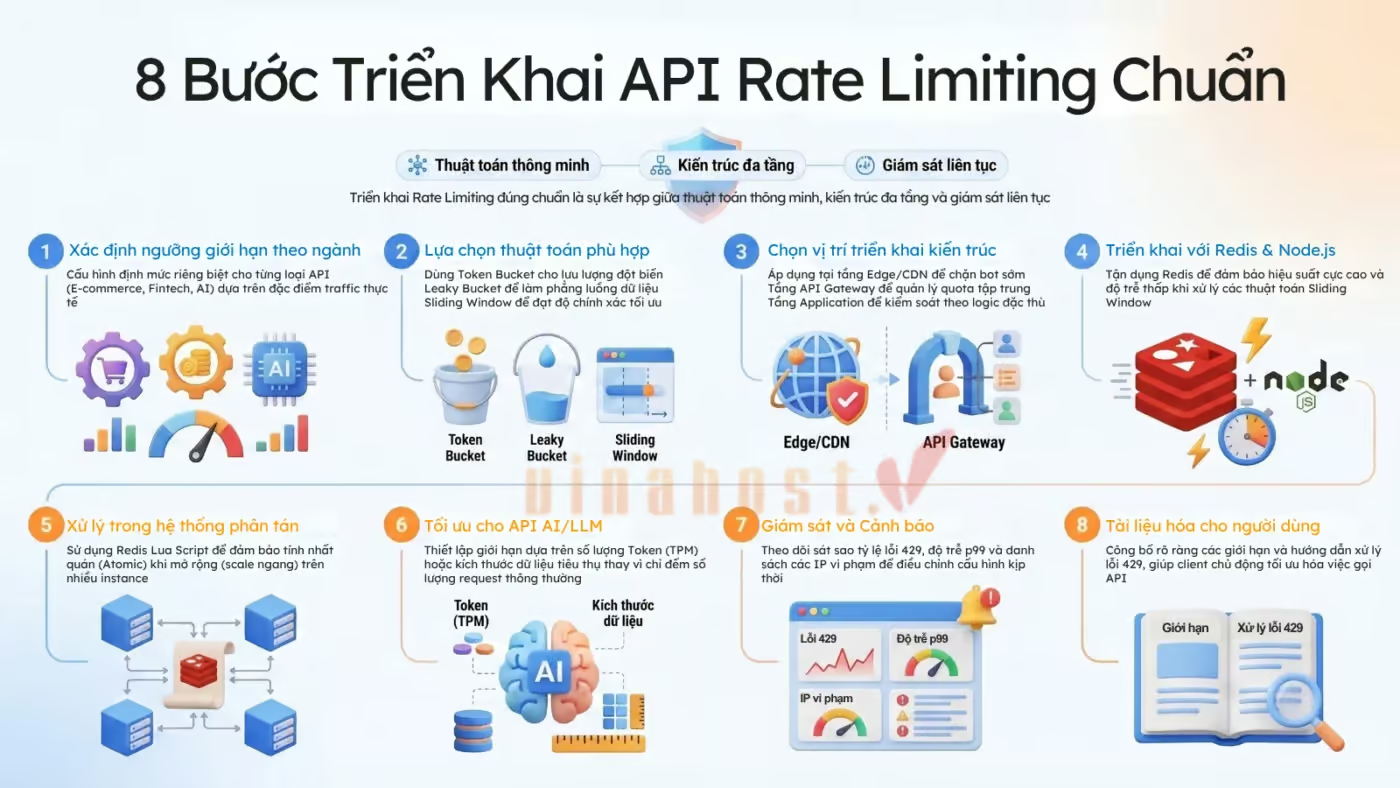
Bước 1: Xác định ngưỡng Rate Limit theo ngành
Không có một ngưỡng Rate Limit chung cho mọi hệ thống. Mỗi domain có đặc điểm traffic, mức độ nhạy cảm và chi phí xử lý khác nhau, vì vậy ngưỡng Rate Limit nên được cấu hình theo từng nhóm API và từng endpoint cụ thể.
Bảng tham khảo ngưỡng Rate Limit theo ngành
| Ngành | Endpoint | Ngưỡng khuyến nghị 2026 |
| E-commerce | GET /products | 100 req/phút |
| E-commerce | POST /cart | 50 req/phút |
| E-commerce | POST /checkout | 10 req/phút |
| Fintech | POST /payment | 10 req/phút |
| Fintech | GET /balance | 100 req/phút |
| Social Media | POST /posts | 300 req / 3 giờ |
| Auth | POST /login | 5 req / 15 phút |
| AI / LLM API | POST /completions | 60 req/phút |
⚠️ Lưu ý: Đây là các ngưỡng mang tính tham chiếu thực tiễn. Giá trị thực tế nên được tinh chỉnh theo năng lực hạ tầng, chi phí xử lý mỗi request và business logic của hệ thống.
Bước 2: Lựa chọn thuật toán theo Traffic Pattern
Thuật toán API Rate Limiting nên được lựa chọn dựa trên pattern lưu lượng và mục tiêu kiểm soát. Mỗi giải pháp sẽ có sự đánh đổi riêng biệt giữa mức tiêu thụ bộ nhớ, độ phức tạp tính toán và khả năng chịu tải đột biến.
- Traffic tăng đột biến trong thời gian ngắn: Token Bucket
- Cần làm phẳng lưu lượng trước backend: Leaky Bucket
- API đơn giản, cần triển khai nhanh: Fixed Window
- Môi trường production, ưu tiên độ chính xác và fairness: Sliding Window
Bước 3: Chọn vị trí triển khai kiến trúc
API Rate Limiting có thể được áp dụng ở nhiều lớp khác nhau, tùy vào mục tiêu kiểm soát. Tùy thuộc vào hạ tầng sẵn có, doanh nghiệp có thể triển khai tại tầng Edge, API Gateway hoặc trực tiếp trong mã nguồn ứng dụng backend.
- Tầng Edge / CDN
- Áp dụng Rate Limiting ngay tại điểm vào hệ thống (CDN, reverse proxy).
- Phù hợp để chặn bot, scraper, traffic chưa xác thực trước khi request đi sâu vào backend.
- Ưu điểm: giảm tải hạ tầng phía sau, phản hồi nhanh.
- Tầng API Gateway
- Triển khai tại gateway để kiểm soát theo API key, user, endpoint.
- Đây là lớp trung tâm để áp dụng quota theo client và enforce policy một cách nhất quán.
- Phù hợp cho hệ thống public API, multi-tenant.
- Tầng Application (Service level)
- Áp dụng trực tiếp trong service hoặc business logic.
- Dùng khi cần kiểm soát theo ngữ cảnh nghiệp vụ (ví dụ: limit theo hành vi user, theo resource cụ thể).
- Ưu điểm: linh hoạt cao, nhưng chi phí xử lý lớn hơn vì request đã đi sâu vào hệ thống.
ℹ️Thực tế, mô hình hiệu quả nhất thường là kết hợp nhiều tầng: Edge để lọc traffic thô, Gateway để enforce quota, và Application để kiểm soát các trường hợp đặc thù.
Bước 4: Triển khai với Redis và Node.js
Trong môi trường production API Rate Limiting cần đảm bảo độ chính xác, hiệu năng cao và khả năng scale. Giải pháp phổ biến là sử dụng Redis (in-memory, low latency) kết hợp với Sliding Window, triển khai dưới dạng middleware tại tầng API.
Nguyên tắc triển khai
- Redis lưu state theo từng client hoặc key nhận diện
- Sliding Window được hiện thực bằng Sorted Set (ZSET) theo timestamp
- Mỗi request được ghi vào ZSET, đồng thời xoá các entry đã hết hạn
- Hệ thống đếm số request còn hiệu lực trong cửa sổ thời gian để quyết định allow hoặc reject
Middleware Express + Redis + Sliding Window
const express = require("express");
const Redis = require("ioredis");

const app = express();
const redis = new Redis(); // default localhost:6379

// Config
const WINDOW_SIZE = 60; // seconds
const MAX_REQUESTS = 100; // per window

// Middleware Rate Limiter
async function rateLimiter(req, res, next) {
  try {
    const key = `rate_limit:${req.ip}`; // identifier (IP-based)
    const now = Date.now();
    const windowStart = now - WINDOW_SIZE * 1000;

    // Remove expired entries
    await redis.zremrangebyscore(key, 0, windowStart);

    // Count current requests
    const current = await redis.zcard(key);

    if (current >= MAX_REQUESTS) {
      const retryAfter = Math.ceil((await redis.zrange(key, 0, 0, "WITHSCORES"))[1] / 1000 + WINDOW_SIZE - now / 1000);

      return res.status(429).json({
        error: "rate_limit_exceeded",
        message: `Retry after ${retryAfter} seconds`
      });
    }

    // Add current request
    await redis.zadd(key, now, `${now}-${Math.random()}`);

    // Set TTL to avoid memory leak
    await redis.expire(key, WINDOW_SIZE);

    // Attach headers
    res.set("RateLimit-Limit", MAX_REQUESTS);
    res.set("RateLimit-Remaining", MAX_REQUESTS - current - 1);
    res.set("RateLimit-Reset", Math.floor((now + WINDOW_SIZE * 1000) / 1000));

    next();
  } catch (err) {
    console.error(err);
    next();
  }
}

// Apply middleware
app.use(rateLimiter);

app.get("/", (req, res) => {
  res.json({ message: "OK" });
});

app.listen(3000, () => {
  console.log("Server running on port 3000");
});
⚠️ Lưu ý: Đoạn mã trên minh họa luồng xử lý cơ bản. Trong môi trường production có lưu lượng truy cập đồng thời cao, toàn bộ các thao tác Redis này bắt buộc phải được đóng gói vào một Redis Lua Script hoặc sử dụng Redis Transaction (MULTI/EXEC) để đảm bảo tính nguyên tử (atomic), ngăn ngừa lỗi Race Condition.
Điểm cần lưu ý
- Identifier: nên dùng API key hoặc userId thay vì chỉ IP trong production
- Redis ZSET: đảm bảo truy vấn theo thời gian với độ phức tạp O(log N)
- TTL (expire): tránh tích lũy dữ liệu không cần thiết
- Distributed systems: cần xử lý race condition (sẽ đề cập ở bước tiếp theo)
Bước 5: Rate Limiting trong Distributed Systems
Trong distributed systems, nhiều instance cùng cập nhật một counter có thể gây race condition, khiến giới hạn bị sai lệch khi traffic tăng cao. Khi nhiều tiến trình ghi đồng thời vào bộ đếm, hệ thống có thể cho phép số lượng request vượt xa ngưỡng thiết lập thực tế.
Cách xử lý hiệu quả là dùng Redis Lua Script để gom toàn bộ thao tác đọc/ghi thành một transaction có tính atomic, từ đó đảm bảo dữ liệu nhất quán khi hệ thống scale ngang. Phương pháp này thực thi logic hoàn toàn trên máy chủ Redis, hạn chế tối đa độ trễ truyền tải qua mạng giữa các node phân tán.
✅ Mẹo phân bổ Slot trong Redis Cluster:
Khi chạy Lua Script trên Redis Cluster đa node, tất cả các key liên quan trong script bắt buộc phải nằm trên cùng một Hash Slot. Hãy đặt key theo định dạng có ngoặc nhọn: “rl:{user_123}:counter” để Redis tự động gom các thao tác về cùng một shard máy chủ duy nhất.
Bước 6: Giải bài toán Rate Limit cho AI/LLM API
Với AI API (OpenAI, Claude, v.v.), giới hạn không chỉ nằm ở số request mà còn nằm ở số token xử lý (TPM). Hai request có thể cùng được tính là 1 lần gọi, nhưng mức tiêu thụ tài nguyên lại chênh lệch rất lớn.
Vì vậy, với nhóm API này, Rate Limiting nên dựa trên token usage, payload size hoặc kết hợp cả hai, thay vì chỉ đếm số lượng request. Cách tiếp cận này phản ánh đúng chi phí tài nguyên thực tế của hệ thống AI.
Bước 7: Monitoring và Alerting Rate Limit Metrics
API Rate Limiting không chỉ là cơ chế chặn request, mà còn là một phần của hệ thống quan sát vận hành. Nếu không được theo dõi liên tục, cấu hình limit rất dễ trở thành điểm nghẽn hoặc gây ảnh hưởng tới user hợp lệ.
Các chỉ số nên theo dõi gồm:
- 429 Rate: tỷ lệ request bị từ chối do vượt giới hạn
- Top IP vi phạm: xác định nguồn traffic bất thường hoặc hành vi abuse
- p99 latency: đánh giá tác động gián tiếp tới hiệu năng hệ thống
- False positive rate: đo mức độ chặn nhầm user hợp lệ
- Quota utilization: theo dõi mức tiêu thụ quota theo user hoặc API key
Bước 8: Tài liệu hóa các giới hạn Rate Limit cho bên tiêu thụ API
Một cơ chế Rate Limit chỉ thực sự hiệu quả khi phía client hiểu rõ giới hạn đang được áp dụng. Nếu tài liệu không đầy đủ, client rất dễ gặp lỗi 429 và khó tối ưu chiến lược gọi API.
Tài liệu nên mô tả rõ:
- Giới hạn theo từng endpoint: Ghi rõ mỗi API có bao nhiêu request trong một khoảng thời gian cụ thể (RPM/TPM nếu có).
- Cơ chế tính quota: Xác định rõ giới hạn tính theo user, API key, IP hay kết hợp nhiều yếu tố.
- Response khi vượt giới hạn: Mô tả HTTP 429, ý nghĩa Retry-After, và các header liên quan.
- Quy tắc reset quota: Window cố định hay sliding window, thời điểm reset và cách tính lại quota.
- Chính sách tier (nếu có): Phân biệt rõ giới hạn giữa free, pro, enterprise.
6. Giải pháp WAAP – Triển khai Rate Limiting cấp Enterprise cho doanh nghiệp
Thay vì tự xây dựng và vận hành một hệ thống API Rate Limiting phức tạp (bao gồm Redis, distributed state, monitoring và bot detection), nhiều doanh nghiệp hiện nay chuyển sang sử dụng nền tảng WAAP (Web Application and API Protection).
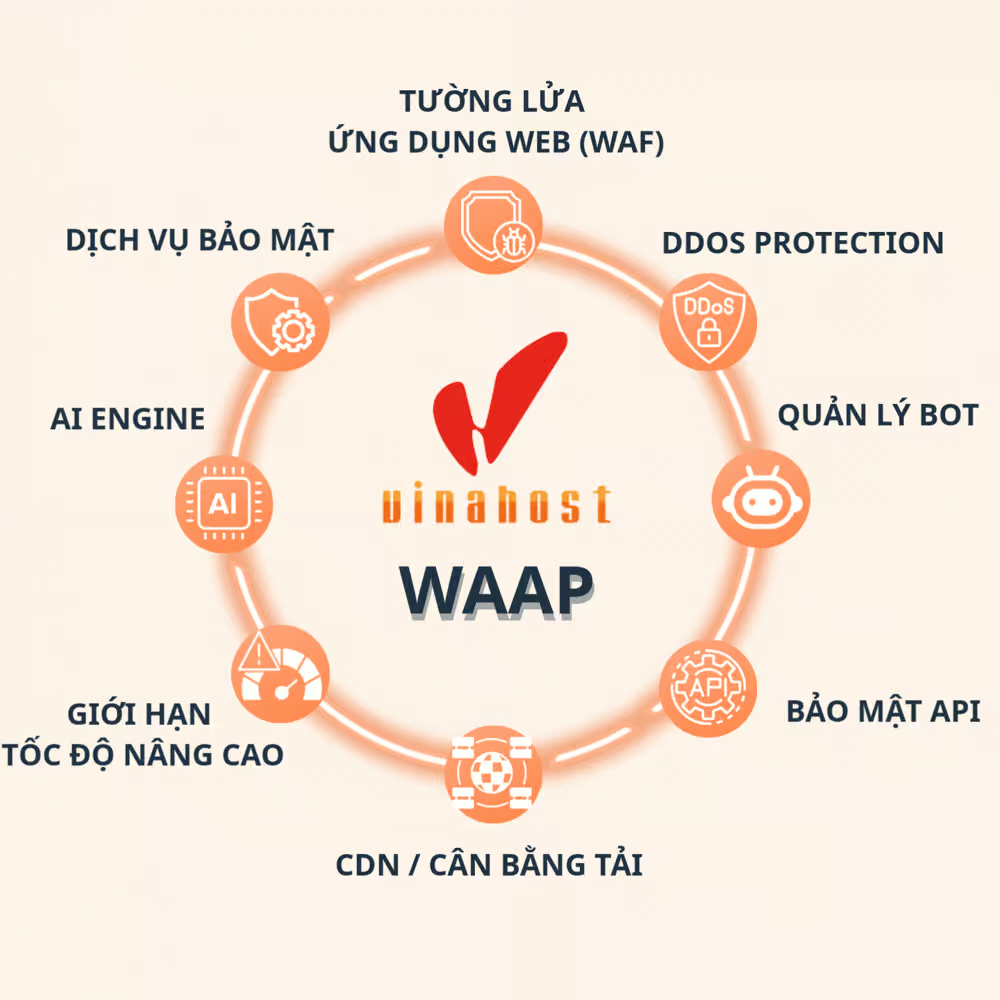
WAAP là mô hình bảo mật tích hợp, kết hợp Rate Limiting, WAF và Bot Management trong cùng một lớp kiểm soát. Cách tiếp cận này giúp giảm đáng kể độ phức tạp vận hành, đồng thời rút ngắn thời gian triển khai hệ thống bảo vệ API ở môi trường production.
Giải pháp WAAP triển khai cơ chế Rate Limiting đa lớp, kết hợp với L7 DDoS Mitigation và API Authentication, giúp kiểm soát toàn bộ luồng truy cập API ngay từ lớp biên (edge). Điều này giúp doanh nghiệp giảm tải đáng kể chi phí xây dựng hạ tầng bảo mật nội bộ, đồng thời tối ưu thời gian đưa sản phẩm ra thị trường (time-to-market).
6.1 Tính năng Rate Limiting và API Security của VinaHost WAAP
WAAP VinaHost cung cấp bộ tính năng bảo vệ API theo hướng tích hợp, thay vì xử lý rời rạc từng lớp.
| Tính năng | Mô tả | Lợi ích cho doanh nghiệp |
| Advanced Rate Limiting | Giới hạn số lượng và tần suất yêu cầu HTTP dựa trên nhiều định danh (IP, Cookie, Header, Token). | Ngăn chặn tấn công Brute-force, giảm thiểu rủi ro từ các script truy cập tự động. |
| API Discovery & Inventory | Tự động phát hiện các API chưa được quản lý (shadow API) và quản lý vòng đời tài sản API. | Kiểm soát toàn diện diện tích tấn công, đảm bảo không có API nào nằm ngoài tầm bảo mật. |
| L7 DDoS Mitigation | Bảo vệ hệ thống trước các cuộc tấn công flood HTTP/HTTPS tinh vi (low-and-slow). | Duy trì tính sẵn sàng (Availability) cao nhất cho dịch vụ ngay cả khi bị tấn công dồn dập. |
| API Authentication | Xác thực độ tin cậy của yêu cầu thông qua việc nhận diện các mã Token động. | Đảm bảo chỉ những yêu cầu hợp lệ và đã được định danh mới có thể truy cập vào tài nguyên. |
| Compliance Detection | Phân tích và xác minh nội dung/tham số request theo các tiêu chuẩn bảo mật. | Ngăn chặn các yêu cầu trái phép hoặc sai định dạng gây lỗi hệ thống backend. |
6.2. Vì sao nên chọn WAAP thay vì tự xây dựng hệ thống Rate Limiter?
Câu trả lời nằm ở tính toàn diện và khả năng phản ứng. Một hệ thống tự build thường chỉ giải quyết được bài toán chặn request đơn thuần, trong khi các mối đe dọa hiện nay luôn đi kèm với Bot thông minh API abuse và L7 DDoS. WAAP cung cấp một hệ sinh thái bảo vệ chủ động mà một giải pháp đơn lẻ không thể có được.
Bảng so sánh: Tự xây dựng (In-house) vs Sử dụng WAAP VinaHost
| Tiêu chí | Tự xây dựng Rate Limiter | Sử dụng VinaHost WAAP |
| Thời gian triển khai | Mất nhiều tuần/tháng để phát triển và test. | Kích hoạt và sử dụng ngay lập tức (Plug-and-play). |
| Khả năng bảo mật | Chỉ tập trung vào giới hạn tần suất (Rate Limit). | Bảo vệ đa lớp: WAF + Bot Management + DDoS + API Security. |
| Độ phức tạp vận hành | Cần đội ngũ kỹ sư theo dõi, bảo trì và cập nhật rule. | Được quản trị và cập nhật liên tục bởi chuyên gia VinaHost. |
| Khả năng mở rộng | Phụ thuộc hoàn toàn vào năng lực hạ tầng server gốc. | Chạy trên nền tảng Cloud/Edge, tự động scale theo lưu lượng. |
| Chi phí ẩn | Chi phí nhân sự, server, rủi ro sai sót trong logic. | Chi phí minh bạch theo lưu lượng sạch (Clean Data Transfer). |
| Xử lý False Positive | Khó tinh chỉnh, dễ chặn nhầm người dùng thật. | Sử dụng AI Analysis để phân biệt chính xác người dùng và Bot. |
VinaHostTrích dẫn từ Chuyên giaĐối với các doanh nghiệp có quy mô lưu lượng lớn hoặc đang vận hành các dịch vụ nhạy cảm như Fintech, E-commerce, việc sử dụng WAAP không chỉ là một giải pháp bảo mật, mà là một chiến lược đầu tư thông minh để bảo vệ uy tín thương hiệu và tối ưu hiệu suất hệ thống.
7. Kinh nghiệm triển khai API Rate Limiting từ VinaHost
Trong quá trình vận hành API tại VinaHost, API Rate Limiting không chỉ là cấu hình kỹ thuật mà là một cơ chế kiểm soát tải để giữ hệ thống ổn định. Các kinh nghiệm dưới đây tập trung vào cách triển khai an toàn trong môi trường production.
- Bắt đầu với ngưỡng giới hạn an toàn: Thiết lập limit cao hơn nhu cầu dự kiến ban đầu, sau đó điều chỉnh dần dựa trên dữ liệu thực tế (traffic, error rate, latency).
- Phân cấp giới hạn theo nhóm người dùng: Áp dụng quota khác nhau cho từng nhóm (free, pro, enterprise) hoặc từng loại API key nhằm đảm bảo fairness và tối ưu trải nghiệm cho khách hàng trả phí.
- Tài liệu hóa rõ ràng các quy tắc: Công bố đầy đủ giới hạn, cách tính quota, cơ chế retry và response khi vượt ngưỡng để client chủ động tối ưu request.
- Yêu cầu client thử lại với thời gian trễ tăng dần: Yêu cầu client sử dụng exponential backoff khi nhận HTTP 429 để giảm áp lực tức thời lên hệ thống.
- Theo dõi tỷ lệ chặn nhầm (false positive rate): Giám sát tỷ lệ chặn nhầm để đảm bảo không ảnh hưởng đến người dùng hợp lệ, đặc biệt trong các thời điểm traffic cao.
- Cô lập tài nguyên giữa các khách hàng: Tránh tình trạng một khách hàng tiêu thụ quá mức làm ảnh hưởng đến toàn hệ thống bằng cách áp dụng quota độc lập theo tenant/API key.
- Giảm hiệu năng có kiểm soát thay vì sập hệ thống: Khi quá tải, ưu tiên throttling hoặc degrade service nhẹ nhàng thay vì từ chối toàn bộ request đột ngột.
✅ Mẹo nhỏ: Khi thiết lập một ngưỡng giới hạn mới, đừng kích hoạt chặn mã 429 ngay lập tức. Hãy bật chế độ “Monitor / Shadow Mode”: hệ thống chỉ ghi nhận log và cảnh báo khi có request vi phạm mà vẫn cho request đi qua. Sau 7 ngày phân tích dữ liệu, bạn sẽ biết chính xác ngưỡng đó có làm ảnh hưởng người dùng thật hay không.
Câu hỏi thường gặp
Khi trả về HTTP 429, API nên cung cấp thêm thông tin gì?
Ngoài HTTP 429 Too Many Requests, response nên bao gồm:
Retry-After: thời gian client cần chờ trước khi retryX-RateLimit-Limit: ngưỡng giới hạn hiện tạiX-RateLimit-Remaining: số request còn lại trong windowX-RateLimit-Reset: thời điểm reset quota- Một message ngắn, rõ ràng để client xử lý logic retry
API Rate Limiting khác gì với API Throttling?
- Rate Limiting là cơ chế đặt ngưỡng tối đa (quota) và chặn request khi vượt giới hạn.
- Throttling là cơ chế điều tiết tốc độ xử lý, thường bằng cách làm chậm, xếp hàng hoặc giảm throughput.
Tóm lại: Rate Limiting kiểm soát bao nhiêu request, Throttling kiểm soát tốc độ xử lý.
Nên dùng thuật toán Rate Limiting nào cho API Mobile App?
Với Mobile App, Token Bucket thường phù hợp nhất do traffic không ổn định và có burst theo hành vi người dùng. Trong môi trường production cần độ chính xác cao hơn, có thể dùng Sliding Window để đảm bảo fairness giữa các client.
Rate Limiting có chặn được DDoS Layer 7 không?
Có, nhưng chỉ ở mức giảm thiểu (mitigation). Rate Limiting hiệu quả với HTTP flood hoặc abuse từ bot đơn giản.
Để xử lý DDoS Layer 7 nâng cao, cần kết hợp thêm WAF, Bot Management, CDN hoặc WAAP.
Redis hay Memcached phù hợp hơn cho Rate Limiter?
Redis phù hợp hơn trong hầu hết trường hợp production vì hỗ trợ:
- Atomic operations
- TTL và key expiration
- Lua scripting để đảm bảo consistency
- Cấu trúc dữ liệu nâng cao (sorted set, counter…)
Memcached phù hợp hơn cho cache đơn giản, không yêu cầu logic phức tạp.
Rate Limiting có ảnh hưởng đến SEO không?
Không ảnh hưởng nếu cấu hình đúng. Tuy nhiên, nếu giới hạn sai hoặc quá chặt với crawler hợp lệ (Googlebot), có thể làm giảm crawl rate và ảnh hưởng index.
Giải pháp là whitelist bot hoặc áp policy riêng cho user-agent đáng tin cậy.
Rate Limiting có cần áp dụng cho Internal API không?
Có. Internal API vẫn cần Rate Limiting để:
- Ngăn retry storm giữa các service
- Tránh một service lỗi làm quá tải toàn hệ thống
- Bảo vệ shared resources trong kiến trúc microservices
- Giữ ổn định khi có service behavior bất thường
Mời bạn truy cập vào blog của VinaHost TẠI ĐÂY để theo dõi thêm nhiều bài viết mới. Hoặc nếu bạn muốn được tư vấn thêm thì có thể liên hệ với chúng tôi qua:
- Email: cskh@vinahost.vn
- Hotline: 1900 6046 phím 1
- Livechat: https://livechat.vinahost.vn/chat.php


Mình là Ngô Thị Yến, sở hữu hơn 1 năm kinh nghiệm viết về lĩnh vực như: Cloud Server, VPS, hosting, domain,.. Mục tiêu của mình là mang đến cho người đọc những nội dung chất lượng, giá trị và dễ dàng tiếp cận giúp bản thân mình có thể xây dựng lòng tin từ cộng đồng người dùng tại VinaHost.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



