

 Tiếng Việt
 English
 简体中文

NSEC3 record là một thành phần quan trọng trong DNSSEC, được sử dụng để xác thực sự không tồn tại của tên miền hoặc bản ghi DNS, đồng thời hạn chế nguy cơ tiết lộ thông tin về các tên miền trong vùng DNS. Việc hiểu rõ cơ chế hoạt động và cách cấu hình NSEC3 giúp quản trị viên tăng cường bảo mật, giảm rủi ro liên quan đến DNS và quản lý hệ thống hiệu quả hơn. Trong bài viết này, cùng VinaHost tìm hiểu NSEC3 là gì, cách thức hoạt động, các ưu điểm, hạn chế và hướng dẫn cấu hình, quản lý chi tiết.
1. Tổng quan kiến thức về NSEC3 Record
NSEC3 record là một thành phần quan trọng trong cơ chế bảo mật DNSSEC, giúp xác thực các truy vấn đối với tên miền hoặc bản ghi không tồn tại trong zone. Để hiểu rõ hơn về vai trò, cách thức hoạt động và các thành phần liên quan, trước tiên hãy cùng tìm hiểu những kiến thức tổng quan về NSEC3 và NSEC3PARAM.
1.1. NSEC3 record là gì?
NSEC3 record là một loại bản ghi thuộc DNSSEC, được sử dụng để cung cấp cơ chế xác thực từ chối tồn tại (Authenticated Denial of Existence). Khi truy vấn yêu cầu một tên miền hoặc loại bản ghi không tồn tại, NSEC3 giúp DNS resolver xác minh bằng mật mã rằng dữ liệu đó thực sự không có trong zone.
Khác với NSEC, NSEC3 sử dụng giá trị băm (cryptographic hash) thay cho tên miền ở dạng rõ ràng. Các giá trị băm được liên kết theo thứ tự trong zone và đi kèm thông tin về các loại bản ghi tồn tại tại tên tương ứng. Cách tiếp cận này giúp hạn chế khả năng Zone Walking, từ đó giảm nguy cơ kẻ tấn công thu thập danh sách tên miền trong zone.
1.2. Bản ghi NSEC3PARAM là gì?
NSEC3PARAM là bản ghi DNS được đặt tại zone apex, dùng để xác định các tham số cần thiết cho quá trình tạo và quản lý NSEC3. Bản ghi này không trực tiếp cung cấp bằng chứng về sự không tồn tại của tên miền mà quy định cách hệ thống tạo giá trị băm, bao gồm thuật toán băm, số lần lặp (Iterations), giá trị Salt và Flags như Opt-Out.
Việc cấu hình NSEC3PARAM phù hợp giúp DNSSEC thống nhất cách tạo các bản ghi NSEC3 trong zone. Khi thay đổi các tham số, hệ thống có thể cần tạo lại giá trị băm và ký lại dữ liệu liên quan để đảm bảo quá trình xác thực DNSSEC hoạt động chính xác.
2. Tại sao nên sử dụng NSEC3 Record
NSEC3 được phát triển nhằm cải thiện khả năng bảo vệ thông tin tên miền trong quá trình xác thực DNSSEC. So với NSEC, cơ chế này sử dụng giá trị băm thay cho tên miền thực, giúp hạn chế nguy cơ bị thu thập thông tin thông qua các phản hồi DNSSEC.
2.1. Lỗ hổng “Zone Walking” của bản ghi NSEC cũ
NSEC cung cấp khả năng xác thực từ chối tồn tại nhưng có hạn chế về quyền riêng tư do các bản ghi liên kết trực tiếp tên miền theo thứ tự trong zone. Kẻ tấn công có thể gửi nhiều truy vấn DNS và lần theo các liên kết NSEC để suy ra danh sách tên miền tồn tại trong zone, một kỹ thuật được gọi là Zone Walking.
Việc này có thể làm lộ tên miền phụ, cấu trúc zone hoặc thông tin về các máy chủ nội bộ, tạo thêm dữ liệu cho quá trình thu thập và phân tích mục tiêu. Đây là một trong những hạn chế quan trọng của NSEC và cũng là vấn đề mà NSEC3 được phát triển để giảm thiểu.
2.2. NSEC3 giải quyết vấn đề như thế nào?
NSEC3 vẫn cung cấp bằng chứng mật mã về sự không tồn tại của tên miền hoặc bản ghi trong DNSSEC, nhưng thay thế tên miền thực bằng giá trị băm. Thay vì liên kết trực tiếp các tên miền ở dạng rõ ràng như NSEC, NSEC3 liên kết các giá trị băm theo thứ tự trong zone.
Cơ chế này giúp:
- Hạn chế Zone Walking: Kẻ tấn công khó lần lượt thu thập tên miền từ các bản ghi NSEC3 vì tên miền không được hiển thị trực tiếp.
- Tăng tính riêng tư: Thông tin về tên miền trong zone được biểu diễn dưới dạng giá trị băm.
- Vẫn đảm bảo xác thực DNSSEC: Resolver có thể sử dụng chuỗi NSEC3 và chữ ký RRSIG để xác minh rằng tên miền hoặc loại bản ghi được truy vấn không tồn tại.
Nhờ đó, NSEC3 khắc phục hạn chế về khả năng làm lộ danh sách tên miền của NSEC, đồng thời vẫn đáp ứng yêu cầu Authenticated Denial of Existence trong DNSSEC.
3. Cấu Trúc Và Các Trường Dữ Liệu Của Bản Ghi NSEC3
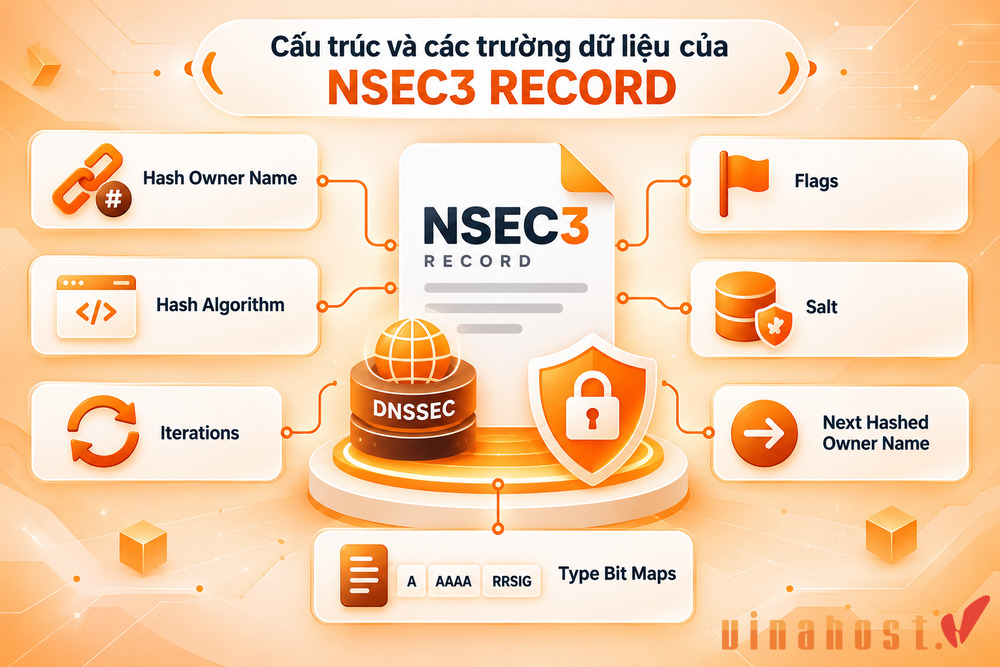
Bản ghi NSEC3 gồm nhiều trường dữ liệu dùng để xác định cách tạo giá trị băm, liên kết các tên đã băm và mô tả những loại bản ghi tồn tại trong zone. Các thành phần chính gồm:
- Hash Owner Name: Giá trị băm của tên miền gốc, được mã hóa bằng Base32 (Extended Hex) và kết hợp với tên zone. Đây là owner name của bản ghi NSEC3.
- Hash Algorithm (thuật toán băm): Xác định thuật toán được sử dụng để chuyển tên miền gốc sang tên đã băm, phổ biến là SHA-1 theo RFC 5155.
- Flags (cờ): Trường gồm 8 bit, trong đó Opt-Out flag là tùy chọn quan trọng giúp giảm tải quản lý, cho phép giảm số lượng NSEC3 cần tạo cho các tên miền chưa được ký DNSSEC trong những zone lớn.
- Iterations (số vòng lặp): Số lần thực hiện hàm băm lặp lại. Giá trị này ảnh hưởng đến chi phí tính toán khi xác minh và khả năng chống lại các phương pháp dò tìm giá trị băm.
- Salt: Chuỗi dữ liệu được kết hợp với tên miền trước khi băm, giúp hạn chế việc sử dụng các bảng giá trị băm được tính toán sẵn để suy ra tên gốc.
- Next Hashed Owner Name: Giá trị băm của tên kế tiếp theo thứ tự trong không gian tên đã băm. Trường này xác định khoảng mà NSEC3 hiện tại bao phủ và liên kết các bản ghi thành một vòng khép kín.
- Type Bit Maps (bản đồ bit loại bản ghi): Tập hợp các bit đại diện cho những loại bản ghi DNS tồn tại tại owner name tương ứng, chẳng hạn A, AAAA, RRSIG. Thông tin này giúp resolver xác định tên miền có tồn tại nhưng không chứa loại bản ghi được truy vấn hay hoàn toàn không tồn tại.
4. Cơ Chế Hoạt Động Của NSEC3 Record
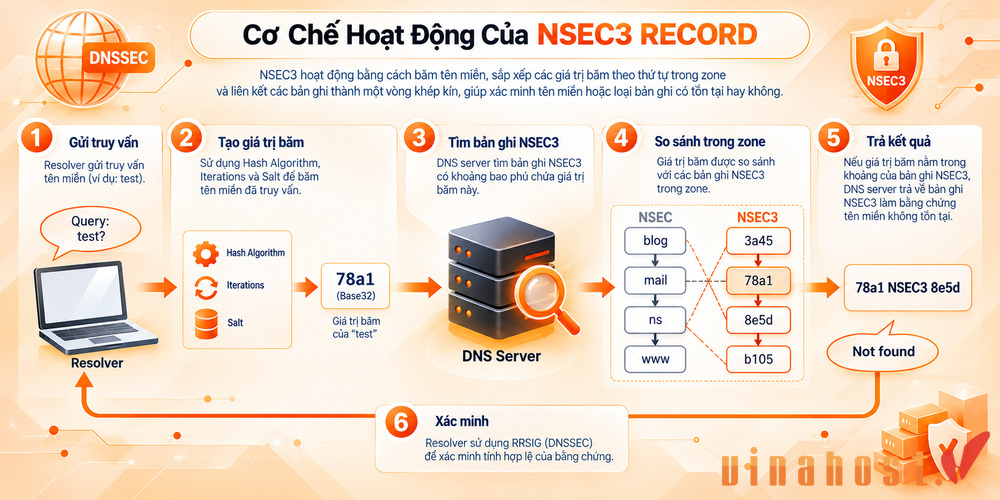
NSEC3 hoạt động bằng cách băm tên miền và sắp xếp các giá trị băm theo thứ tự trong zone. Các bản ghi NSEC3 liên kết với nhau thành một vòng khép kín, giúp resolver xác minh tên miền hoặc loại bản ghi có tồn tại hay không.
4.1. Cách hệ thống mã hóa và liên kết các bản ghi
Hệ thống sử dụng các tham số như Hash Algorithm, Iterations và Salt để tạo giá trị băm cho tên miền. Giá trị này được mã hóa theo Base32 (Extended Hex) và sử dụng làm Hash Owner Name.
Mỗi NSEC3 record chứa Next Hashed Owner Name, trỏ đến giá trị băm kế tiếp trong zone. Các bản ghi vì thế tạo thành một chuỗi liên kết khép kín. Trường Type Bit Maps cho biết những loại bản ghi đang tồn tại tại tên miền tương ứng.
4.2. Cách xử lý khi truy vấn tên miền không tồn tại
Khi nhận truy vấn đến một tên miền không tồn tại, resolver sử dụng cùng các tham số NSEC3 của zone để tạo giá trị băm cho tên được hỏi. Sau đó, hệ thống tìm NSEC3 record có khoảng bao phủ chứa giá trị băm này.
Nếu giá trị băm nằm giữa Hash Owner Name và Next Hashed Owner Name, bản ghi NSEC3 cung cấp bằng chứng rằng tên miền không tồn tại trong zone. Kết hợp với RRSIG, resolver có thể xác minh tính hợp lệ của bằng chứng này.
5. Bảng so sánh giữa bản ghi NSEC vs NSEC3
Mặc dù cả NSEC và NSEC3 đều cung cấp cơ chế xác thực từ chối tồn tại, hai loại bản ghi này có sự khác biệt đáng kể về cách thức hoạt động và những ảnh hưởng trong quá trình triển khai DNSSEC. Những khác biệt này ảnh hưởng đến mức độ riêng tư, hiệu năng và độ phức tạp khi cấu hình, quản lý. Bảng dưới đây sẽ giúp so sánh rõ hơn các đặc điểm của NSEC và NSEC3 theo từng tiêu chí cụ thể.
| Tiêu chí | NSEC | NSEC3 |
| Cách liên kết | Liên kết trực tiếp tên miền hiện tại với tên miền kế tiếp theo thứ tự trong zone | Liên kết giá trị băm của tên miền hiện tại với giá trị băm kế tiếp |
| Zone Walking | Dễ thực hiện do tên miền được hiển thị rõ ràng | Khó thực hiện hơn do tên miền được thay thế bằng giá trị băm |
| Quyền riêng tư | Thấp hơn vì có thể làm lộ danh sách tên miền trong zone | Tốt hơn nhờ che giấu tên miền bằng giá trị băm |
| Hiệu năng | Ít yêu cầu tính toán, xử lý đơn giản hơn | Có thêm chi phí xử lý do phải thực hiện băm và lặp |
| Độ phức tạp | Đơn giản, dễ triển khai và quản lý | Phức tạp hơn do có thêm Hash, Salt, Iterations và Opt-Out |
| Kích thước phản hồi | Thường nhỏ hơn | Có thể lớn hơn do cấu trúc và dữ liệu băm |
| Mức độ sử dụng | Phù hợp với zone không yêu cầu hạn chế việc tiết lộ tên miền | Phù hợp với zone cần giảm nguy cơ thu thập tên miền thông qua Zone Walking |
6. Hướng Dẫn Cách Cấu Hình Và Quản Lý NSEC3 Record
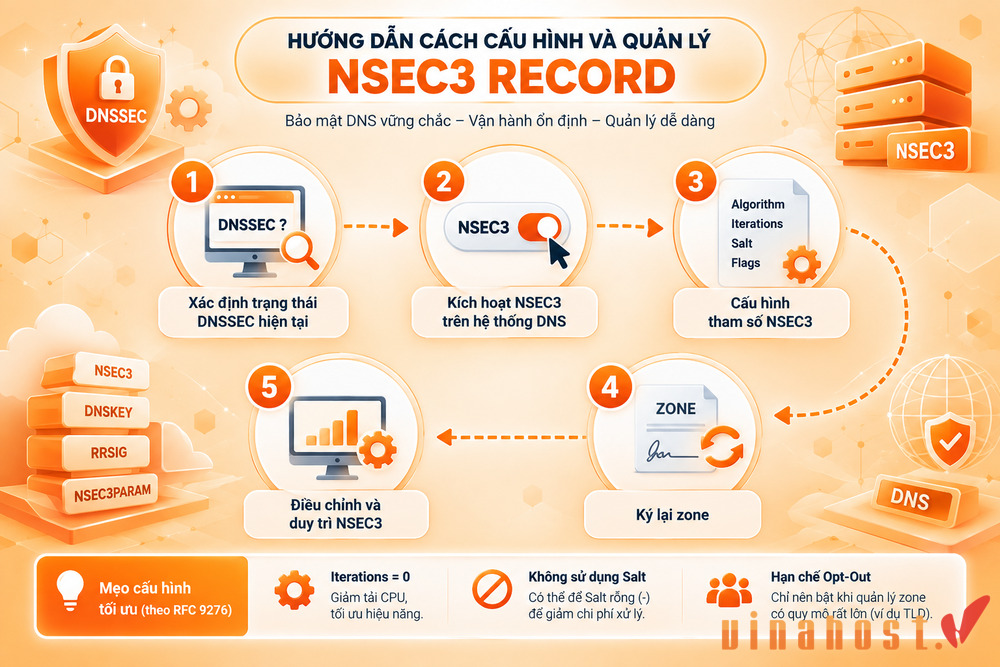
Để NSEC3 hoạt động chính xác và duy trì khả năng xác thực DNSSEC, cần cấu hình đúng các tham số và thực hiện ký lại zone khi cần thiết. Dưới đây là các bước cấu hình và quản lý NSEC3 Record chi tiết.
Bước 1: Xác định trạng thái DNSSEC hiện tại
Trước tiên, kiểm tra zone đã được ký DNSSEC hay chưa bằng các công cụ như dig, drill hoặc giao diện quản trị DNS. Kiểm tra sự hiện diện của DNSKEY và RRSIG, đồng thời truy vấn một tên miền hoặc loại bản ghi không tồn tại để xác định zone đang sử dụng NSEC hay NSEC3 cho cơ chế xác thực từ chối tồn tại.
Bước 2: Kích hoạt NSEC3 trên hệ thống DNS
Sau khi xác định trạng thái hiện tại, tiến hành bật NSEC3 trên phần mềm hoặc dịch vụ DNS đang sử dụng. Với BIND, có thể cấu hình thông qua NSEC3PARAM bằng công cụ dòng lệnh rndc signing -nsec3param. Trên các nền tảng có giao diện quản trị, bạn tìm tùy chọn Use NSEC3 hoặc thiết lập tương đương trong phần cấu hình DNSSEC của zone.
Bước 3: Cấu hình tham số NSEC3
Tiếp theo, thiết lập các tham số cho NSEC3 gồm Hash Algorithm, Iterations, Salt và Flags. Thuật toán băm cần tuân theo chuẩn mà hệ thống DNS hỗ trợ, trong đó SHA-1 là thuật toán được định nghĩa cho NSEC3 trong RFC 5155. Các tham số còn lại cần được lựa chọn phù hợp với quy mô zone và yêu cầu về hiệu năng.
Bước 4: Ký lại zone
Sau khi hoàn tất cấu hình, tiến hành ký mới hoặc re-sign zone để hệ thống tạo chuỗi NSEC3 record theo các tham số đã thiết lập. Khi quá trình hoàn tất, sử dụng dig +dnssec hoặc công cụ kiểm tra DNSSEC để xác nhận các phản hồi âm chứa NSEC3 và RRSIG chính xác, thay cho NSEC nếu zone đã chuyển đổi cơ chế.
Bước 5: Điều chỉnh và duy trì NSEC3
Trong quá trình vận hành, có thể cần điều chỉnh Iterations, Salt hoặc Opt-Out để phù hợp với yêu cầu bảo mật và hiệu năng. Khi thay đổi, cần cập nhật NSEC3PARAM hoặc cấu hình NSEC3 trên hệ thống DNS, sau đó ký lại zone để các NSEC3 record được tái tạo đồng bộ.
Cuối cùng, nên theo dõi log DNS và kiểm tra định kỳ bằng dig +dnssec để phát hiện sớm các lỗi liên quan đến chữ ký, tham số NSEC3 hoặc quá trình xác thực DNSSEC.
Mẹo cấu hình tối ưu theo RFC 9276:
- Iterations = 0: Không thực hiện băm lặp thêm, giúp giảm tải CPU và tối ưu hiệu năng hệ thống.
- Không sử dụng Salt: Có thể để Salt rỗng (-) nhằm giảm chi phí xử lý không cần thiết.
- Hạn chế Opt-Out: Chỉ nên bật khi quản lý zone có quy mô rất lớn, chẳng hạn các TLD với số lượng tên miền cực kỳ cao.
7. Quy Trình Kiểm Tra Và Xử Lý Sự Cố Liên Quan Đến NSEC3
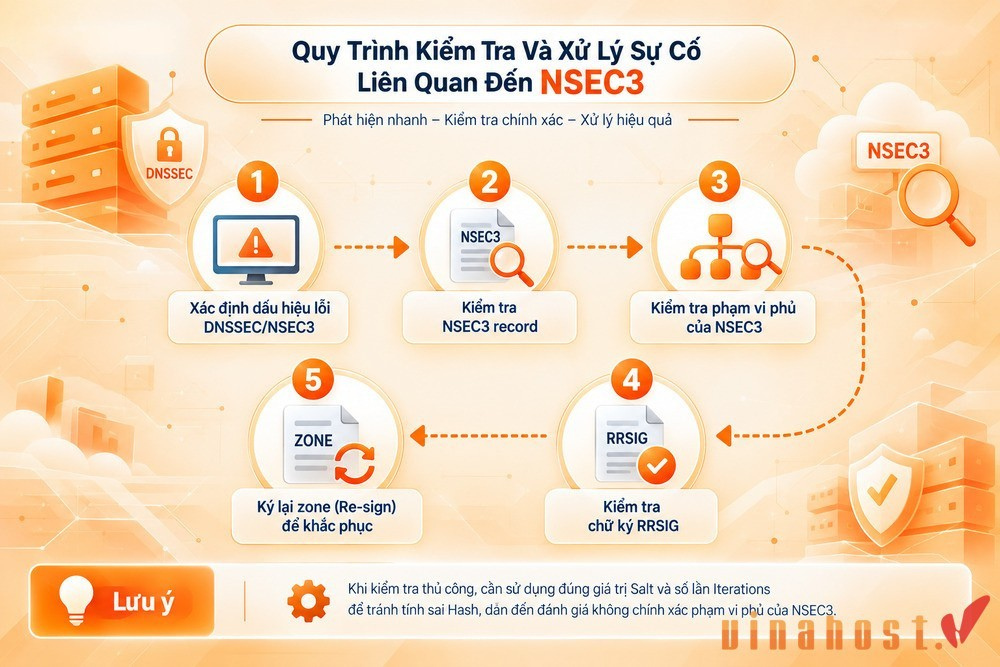
Khi NSEC3 phát sinh lỗi, cần kiểm tra lần lượt phản hồi DNS, phạm vi phủ của bản ghi và chữ ký RRSIG để xác định nguyên nhân. Dưới đây là quy trình kiểm tra và xử lý sự cố liên quan đến NSEC3.
Bước 1: Xác định dấu hiệu lỗi DNSSEC/NSEC3
Trước tiên, xác định biểu hiện sự cố như truy vấn trả về NXDOMAIN/NoData nhưng không có cờ AD, công cụ DNSSEC báo lỗi hoặc người dùng gặp vấn đề khi phân giải tên miền. Có thể sử dụng dig, drill, DNSViz hoặc DNSSEC Analyzer để kiểm tra phản hồi DNS và các bản ghi DNSKEY, RRSIG, NSEC/NSEC3.
Bước 2: Kiểm tra NSEC3 record
Thực hiện truy vấn một tên miền không tồn tại và một tên miền có tồn tại nhưng thiếu loại bản ghi được yêu cầu. Kiểm tra phản hồi có chứa NSEC3 và RRSIG hay không, đồng thời đối chiếu các thông tin như Hash Owner Name, Next Hashed Owner Name và Type Bit Maps.
Bước 3: Kiểm tra phạm vi phủ của NSEC3
Sử dụng đúng Hash Algorithm, Iterations và Salt của zone để tính giá trị băm của tên được truy vấn, sau đó đối chiếu với Hash Owner Name và Next Hashed Owner Name trong NSEC3 record. Nếu giá trị không nằm trong phạm vi được công bố, có thể tham số NSEC3 hoặc dữ liệu trong zone chưa được đồng bộ chính xác.
Bước 4: Kiểm tra chữ ký RRSIG
Kiểm tra RRSIG đi kèm NSEC3 để xác nhận chữ ký còn hiệu lực và tương ứng với DNSKEY hiện tại. RRSIG hết hạn, thiếu chữ ký hoặc không khớp khóa có thể khiến resolver không xác thực được phản hồi DNSSEC.
Bước 5: Ký lại zone (Re-sign) để khắc phục
Nếu phát hiện tham số NSEC3 không đồng nhất hoặc RRSIG không hợp lệ, tiến hành re-sign zone với cấu hình DNSSEC/NSEC3 chính xác để tạo lại NSEC3 và RRSIG. Sau đó, kiểm tra lại các truy vấn NXDOMAIN/NoData bằng dig +dnssec và các công cụ phân tích DNSSEC để xác nhận sự cố đã được khắc phục.
⚠️ Lưu ý: Khi kiểm tra thủ công, cần sử dụng đúng giá trị Salt và số lần Iterations để tránh tính sai Hash, dẫn đến đánh giá không chính xác phạm vi phủ của NSEC3.
8. Giải Pháp Bảo Mật DNSSEC Toàn Diện, Hiệu Quả
Việc triển khai DNSSEC với NSEC3 không chỉ yêu cầu cấu hình chính xác các tham số DNS mà còn cần hệ thống quản trị linh hoạt và hạ tầng máy chủ ổn định để xử lý quá trình ký, xác thực và phân phối bản ghi. VinaHost cung cấp dịch vụ tên miền với hệ thống quản lý DNS thuận tiện, hỗ trợ thiết lập và quản lý các bản ghi cần thiết cho quá trình vận hành DNSSEC.
Bên cạnh đó, dịch vụ VPS VinaHost cung cấp tài nguyên linh hoạt, hiệu năng ổn định và quyền quản trị đầy đủ, phù hợp để triển khai máy chủ DNS có thẩm quyền, thực hiện các tác vụ ký zone và quản lý NSEC3. Đây là lựa chọn phù hợp cho cá nhân, doanh nghiệp cần chủ động kiểm soát hạ tầng DNS và tăng cường bảo mật cho hệ thống tên miền.
✅ Tham khảo ngay dịch vụ DNS (Dịch vụ DNSSEC, dịch vụ ProDNS, dịch vụ Dynamic DNS), dịch vụ đăng ký tên miền, dịch vụ VPS (VPS giá rẻ, VPS cao cấp, VPS NVMe, VPS AMD EPYC, …) tại nhà cung cấp VinaHost
Một số câu hỏi liên quan đến NSEC3 Record
Tại sao cần dùng NSEC3 thay vì NSEC?
NSEC3 được sử dụng nhằm hạn chế nguy cơ Zone Walking của NSEC. Thay vì công khai tên miền trong zone, NSEC3 sử dụng giá trị băm để liên kết các bản ghi, khiến việc thu thập trực tiếp danh sách tên miền trở nên khó khăn hơn.
Việc tăng số lần lặp (iterations) có giúp NSEC3 an toàn hơn không?
Iterations cao hơn có thể làm tăng chi phí của một số hình thức dò tìm giá trị băm, nhưng đồng thời cũng làm tăng tải xử lý cho DNS server và resolver. Theo khuyến nghị hiện đại trong RFC 9276, nên đặt Iterations = 0 để tránh chi phí tính toán bổ sung không cần thiết.
Bản ghi NSEC3PARAM khác gì bản ghi NSEC3?
NSEC3PARAM dùng để xác định các tham số phục vụ quá trình tạo giá trị băm NSEC3, gồm Hash Algorithm, Flags, Iterations và Salt. Trong khi đó, NSEC3 là bản ghi trực tiếp cung cấp bằng chứng xác thực rằng tên miền hoặc loại bản ghi được truy vấn không tồn tại trong zone.
10. Tổng kết
Qua những nội dung trên, NSEC3 record là thành phần quan trọng trong DNSSEC, giúp xác thực sự không tồn tại của tên miền hoặc bản ghi, đồng thời hạn chế nguy cơ Zone Walking và giảm khả năng tiết lộ thông tin trong zone. Việc cấu hình đúng các tham số, ký lại zone và giám sát thường xuyên giúp hệ thống DNS hoạt động ổn định và an toàn hơn. Nếu cần hỗ trợ triển khai hoặc quản lý DNSSEC, hãy liên hệ VinaHost để được tư vấn và hỗ trợ. Bạn cũng có thể xem thêm tại đây để tìm thêm thông tin, kiến thức liên quan đến DNS, DNSSEC và bảo mật tên miền.
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/
Xem thêm một số bài viết khác:
- Bản ghi SOA là gì? | Cấu trúc & Kiểm tra SOA Record chi tiết
- Bản Ghi A Là Gì? Cách Cấu Hình & Quản Lý A Record Chi Tiết
- TLSA Record là gì? | Hướng Dẫn Cách Tạo Bản Ghi TLSA Chuẩn Nhất
- DNAME Record là gì? | Cách tạo và cấu hình DNAME record
- DHCID Record là gì? | Cách kiểm tra và tra cứu DHCID record
- LOC Record là gì? | Cách Quản lý, cập nhật và rà soát LOC Record
- Lỗi DNS_PROBE_STARTED là gì? | Cách khắc phục lỗi hiệu quả nhất
- Cách khắc phục lỗi DNS_PROBE_FINISHED_BAD_CONFIG hiệu quả
- Cách sửa lỗi dns_probe_finished_nxdomain hiệu quả 99%
- Cách sửa lỗi DNS server isn’t responding [Hiệu Quả]


Mình là Thảo Trang, cựu sinh viên trường đại học Khoa học Xã hội và Nhân Văn. Mình có hơn 3 năm kinh nghiệm trong lĩnh vực sáng tạo nội dung. Trang đam mê viết lách và đã từng làm việc trong nhiều lĩnh vực, bao gồm hosting, domain, công nghệ,… Mình luôn cố gắng để đưa ra những ý tưởng mới mẻ và độc đáo trong từng dự án để mang lại giá trị tốt nhất cho mọi người.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



