

 Tiếng Việt
 English
 简体中文

DNSKEY Record là bản ghi quan trọng trong hệ thống DNSSEC, được sử dụng để lưu trữ khóa công khai nhằm xác thực tính toàn vẹn và nguồn gốc của dữ liệu DNS. Hiểu rõ cấu trúc, vai trò và cách kiểm tra bản ghi giúp quản trị viên cấu hình DNS chính xác, tăng độ tin cậy và hạn chế các nguy cơ giả mạo DNS. Trong bài viết này, VinaHost sẽ cùng bạn tìm hiểu chi tiết về bản ghi, cách hoạt động và các phương pháp kiểm tra phổ biến.
🔑 Bản chất & Vai trò: DNSKEY Record lưu trữ khóa công khai trong DNSSEC để xác minh chữ ký RRSIG, giúp bảo vệ dữ liệu DNS khỏi tấn công đầu độc bộ nhớ đệm (DNS Cache Poisoning).
🗝 Phân loại Khóa (Flags):
- ZSK (Flag 256): Ký các bản ghi tài nguyên (A, MX…), tần suất dùng cao, xoay vòng 1–3 tháng.
- KSK (Flag 257): Ký bản ghi DNSKEY và liên kết với bản ghi DS ở vùng cha để tạo chuỗi tin cậy (Chain of Trust), xoay vòng 1–2 năm.
📐 Cấu trúc: Gồm Domain, TTL, Class (IN), Type (DNSKEY), Flags (256/257), Protocol (3), Algorithm (RSA, ECDSA) và Public Key (Base64).
⚙️ Cơ chế xác thực: Resolver nhận dữ liệu $\rightarrow$ Dùng ZSK kiểm tra chữ ký RRSIG $\rightarrow$ Dùng KSK xác thực ZSK $\rightarrow$ Đối chiếu KSK với bản ghi DS tại vùng cha.
⚠️ Cảnh báo lỗi SERVFAIL: Quên xóa hoặc cập nhật bản ghi DS cũ tại Nhà đăng ký (Domain Registrar) khi chuyển DNS sẽ làm gãy chuỗi xác thực, khiến website mất kết nối toàn cầu.
🛠 Cấu hình & Tra cứu: Khi bật DNSSEC, hệ thống tự động sinh DNSKEY; quản trị viên chỉ cần lấy thông tin KSK cập nhật lên bản ghi DS. Tra cứu nhanh bằng công cụ online hoặc lệnh dig +short DNSKEY tenmien.com.
1. DNSKEY Record là gì?
DNSKEY Record là loại bản ghi DNS chuyên biệt dùng để lưu trữ khóa ký công khai (public signing key), phục vụ giao thức bảo mật DNSSEC. Khóa công khai này được sử dụng trong quá trình xác thực chữ ký số RRSIG, giúp trình phân giải DNS kiểm tra dữ liệu nhận được có hợp lệ và đúng với thông tin đã được máy chủ DNS ký hay không.
Khi người dùng thực hiện truy vấn tên miền, DNS resolver sẽ nhận dữ liệu DNS cùng chữ ký RRSIG và sử dụng khóa công khai trong DNSKEY để thực hiện xác thực. Nếu chữ ký hợp lệ, dữ liệu có thể được tin cậy; ngược lại, resolver có thể phát hiện dữ liệu không hợp lệ hoặc có dấu hiệu bị thay đổi.
Cơ chế và vai trò chính của DNSKEY Record gồm:
- Cơ chế cốt lõi: Trình phân giải DNS (DNS resolver) sử dụng khóa công khai trong bản ghi DNSKEY để xác thực chữ ký số RRSIG tương ứng của tên miền.
- Mục tiêu bảo mật: Đảm bảo dữ liệu DNS trả về có nguồn gốc xác thực, còn nguyên vẹn và chưa bị giả mạo trong quá trình truyền tải hoặc xử lý truy vấn.
- Lợi ích lớn nhất: Góp phần giúp hệ thống ngăn chặn các hình thức tấn công nguy hiểm như đầu độc bộ nhớ đệm (DNS cache poisoning) và giả mạo dữ liệu DNS, qua đó tăng độ tin cậy và an toàn cho quá trình phân giải tên miền.
2. Vai trò quan trọng của bản ghi DNSKEY trong hệ thống DNSSEC
DNSKEY Record giữ vai trò quan trọng trong cơ chế bảo mật DNSSEC, chủ yếu liên quan đến việc công bố khóa mật mã công khai và xây dựng chuỗi xác thực tin cậy. Các vai trò chính gồm:
- Lưu trữ và công bố khóa công khai: DNSKEY chứa phần khóa công khai của các cặp khóa mật mã được sử dụng trong DNSSEC. Trình phân giải DNS có thể sử dụng khóa này để xác minh chữ ký số RRSIG, từ đó kiểm tra tính hợp lệ và toàn vẹn của các bản ghi DNS.
- Xây dựng chuỗi xác thực tin cậy (Chain of Trust): Các bản ghi DNSKEY được ký số và liên kết với thông tin xác thực ở cấp DNS cao hơn, tạo thành chuỗi tin cậy từ tên miền đến vùng cha và cuối cùng là vùng gốc (Root Zone) của Internet. Cơ chế này giúp resolver có cơ sở xác định khóa và dữ liệu DNS nhận được có đáng tin cậy hay không.
3. Cấu trúc chi tiết của bản ghi DNSKEY
Một bản ghi DNSKEY hoàn chỉnh gồm nhiều trường thông tin, trong đó mỗi trường đảm nhiệm một chức năng riêng trong quá trình quản lý và xác thực DNSSEC:
- Tên miền (Domain Name): Xác định tên miền mà bản ghi DNSKEY áp dụng, ví dụ abc.com.
- TTL (Time to Live): Xác định thời gian bản ghi được lưu trong bộ nhớ đệm DNS trước khi cần cập nhật lại. Giá trị thường được biểu thị bằng giây, chẳng hạn 3600 giây.
- Record Class: Xác định lớp của bản ghi DNS. Trong hệ thống Internet, trường này thường có giá trị IN (Internet).
- Record Type: Cho biết loại bản ghi DNS. Với bản ghi đang xét, giá trị của trường này là DNSKEY.
- Flags: Là trường số dùng để xác định thuộc tính và vai trò của khóa. Hai giá trị phổ biến gồm:
- 256: Đại diện cho ZSK (Zone Signing Key), được sử dụng để ký các bản ghi trong vùng DNS.
- 257: Đại diện cho KSK (Key Signing Key), được sử dụng để ký DNSKEY và tham gia vào chuỗi xác thực DNSSEC.
- Protocol (giao thức): Trường này có giá trị 3, được quy định dành cho DNSSEC. Giá trị này giúp xác định bản ghi sử dụng giao thức DNSSEC.
- Thuật toán (Algorithm): Là số hiệu xác định thuật toán mật mã được sử dụng để tạo và xác thực khóa. Ví dụ, 8 tương ứng với RSA/SHA-256, trong khi 13 tương ứng với ECDSA P-256/SHA-256.
- Public Key (Khóa công khai): Chứa dữ liệu khóa công khai được mã hóa dưới định dạng Base64 để các trình phân giải dùng làm cơ sở đối chiếu và xác thực chữ ký. Đây là thành phần quan trọng để trình phân giải DNS sử dụng khi kiểm tra chữ ký số và xác thực dữ liệu DNSSEC.
Xem thêm:
4. Phân biệt chi tiết giữa ZSK và KSK trong bản ghi DNSKEY
Dưới đây là bảng phân biệt ZSK và KSK, tập trung vào những điểm quan trọng trong DNSSEC:
| Tiêu chí | ZSK (Zone Signing Key) | KSK (Key Signing Key) |
| Tên đầy đủ | Zone Signing Key | Key Signing Key |
| Giá trị Flags | 256 | 257 |
| Mục đích | Dùng để ký số các bản ghi tài nguyên trong vùng DNS. | Dùng để ký các bản ghi DNSKEY, giúp xác thực bộ khóa của vùng DNS. |
| Đối tượng được ký | Các bản ghi như A, MX, CNAME và các bản ghi tài nguyên khác. | Bản ghi DNSKEY chứa thông tin về các khóa DNSSEC. |
| Tần suất sử dụng | Được sử dụng thường xuyên để ký dữ liệu DNS. | Ít được sử dụng hơn vì chủ yếu phục vụ xác thực khóa. |
| Chu kỳ thay thế | Có thể được xoay vòng thường xuyên hơn do thường xuyên ký dữ liệu thay đổi. | Thường được thay thế ít thường xuyên hơn và yêu cầu quy trình quản lý chặt chẽ hơn. |
| Mức độ tin cậy | Được sử dụng để bảo vệ dữ liệu DNS trong vùng. | Có vai trò tin cậy cao hơn vì liên quan trực tiếp đến việc xác thực bộ khóa DNSSEC. |
| Liên kết với bản ghi DS | Không trực tiếp tạo liên kết với vùng cha thông qua DS. | Hash của khóa công khai KSK được công bố trong bản ghi DS tại vùng DNS cha. |
| Vai trò trong Chain of Trust | Giúp xác thực các bản ghi DNS đã được ký trong vùng. | Đóng vai trò quan trọng trong việc kết nối vùng DNS với vùng cha, từ đó hình thành chuỗi xác thực tin cậy (Chain of Trust). |
5. Quy trình hoạt động của DNSKEY trong xác thực DNSSEC
Quá trình xác thực DNSSEC diễn ra tự động thông qua sự phối hợp giữa DNSKEY, RRSIG và DS. Trong đó, DNSKEY cung cấp khóa công khai để Resolver kiểm tra chữ ký số, còn DS tại vùng cha giúp xác lập chuỗi xác thực tin cậy (Chain of Trust). Quy trình cơ bản gồm các bước sau:
- Bước 1 – Truy vấn bản ghi DNS: Trình phân giải DNS (Resolver) gửi yêu cầu truy vấn bản ghi cần thiết, chẳng hạn bản ghi A của www.example.com.
- Bước 2 – Nhận dữ liệu và chữ ký RRSIG: Máy chủ DNS có thẩm quyền trả về bản ghi được yêu cầu kèm theo bản ghi RRSIG chứa chữ ký số của dữ liệu đó.
- Bước 3 – Nhận bản ghi DNSKEY của ZSK: Resolver truy xuất bản ghi DNSKEY chứa khóa công khai của ZSK (Zone Signing Key). Đây là khóa được sử dụng để ký các bản ghi tài nguyên trong vùng DNS.
- Bước 4 – Xác thực dữ liệu DNS: Resolver sử dụng khóa công khai ZSK trong DNSKEY để kiểm tra chữ ký RRSIG tương ứng. Nếu chữ ký hợp lệ, dữ liệu được xác nhận là nguyên vẹn và chưa bị thay đổi hoặc giả mạo.
- Bước 5 – Kiểm tra khóa KSK: Để xác định ZSK có đáng tin cậy hay không, Resolver tiếp tục truy xuất bản ghi DNSKEY chứa khóa KSK (Key Signing Key), có vai trò xác thực bộ khóa DNSSEC của vùng.
- Bước 6 – Xác thực DNSKEY của ZSK: Resolver sử dụng khóa công khai KSK để kiểm tra chữ ký số trên bản ghi DNSKEY chứa ZSK. Nếu xác thực thành công, Resolver có cơ sở xác định ZSK thuộc về vùng DNS đang được truy vấn.
- Bước 7 – Hoàn thiện chuỗi xác thực: Cuối cùng, Resolver sử dụng bản ghi DS được công bố tại vùng DNS cha để kiểm tra tính hợp lệ của KSK. Khi các bước xác thực đều thành công, chuỗi tin cậy được thiết lập từ vùng gốc DNS đến tên miền, giúp Resolver có thể tin tưởng dữ liệu DNS nhận được.
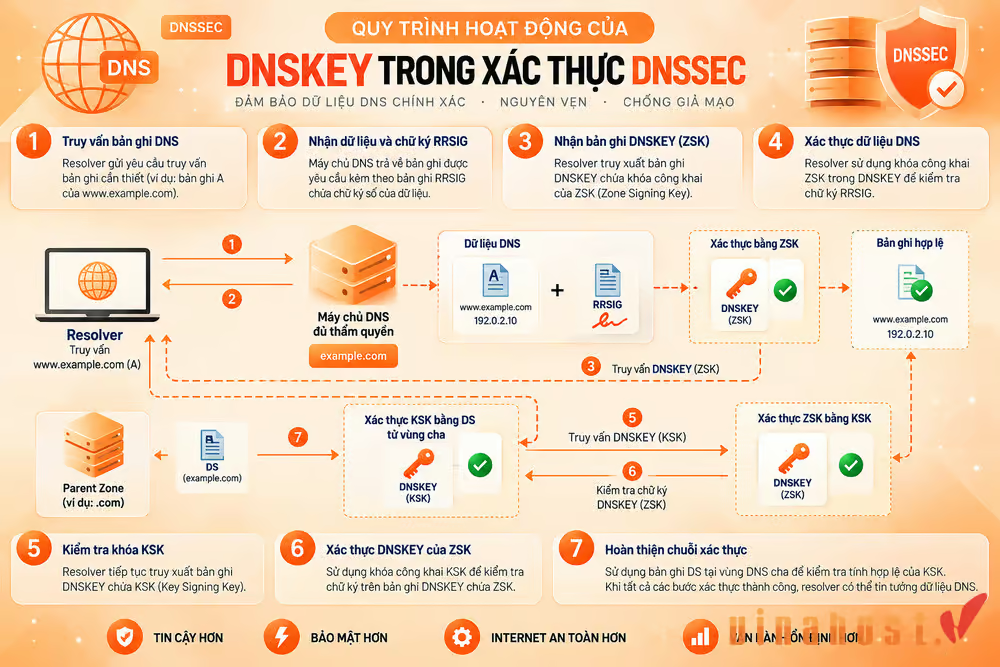
❌ Cảnh báo lỗi nghiêm trọng (SERVFAIL): Khi thay đổi nhà cung cấp DNS, nếu quản trị viên quên xóa bản ghi DS cũ ở nhà cung cấp tên miền gốc (vùng cha), chuỗi xác thực tại Bước 7 sẽ bị gãy, khiến website gặp lỗi SERVFAIL và không thể truy cập trên toàn cầu.
6. Cách kiểm tra bản ghi DNSKEY của tên miền nhanh nhất
Để kiểm tra DNSKEY của một tên miền, bạn có thể sử dụng công cụ trực tuyến hoặc thực hiện truy vấn trực tiếp bằng dòng lệnh Terminal. Hai phương pháp này phù hợp cho cả kiểm tra nhanh và kiểm tra chuyên sâu.
6.1. Phương pháp 1: Sử dụng công cụ trực tuyến (DNSKEY Record Checker)
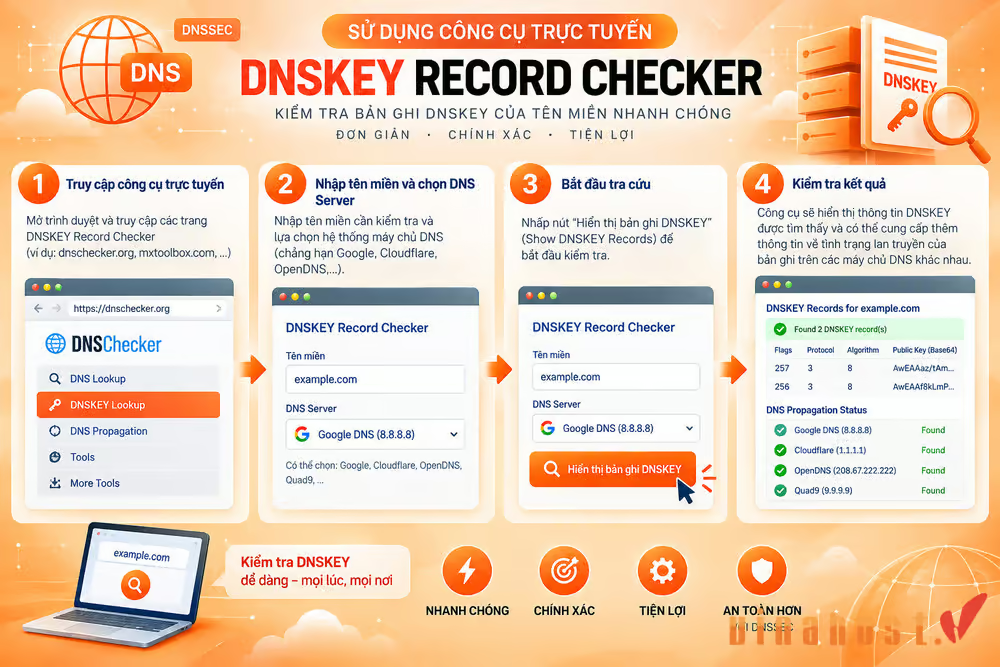
Các công cụ DNSKEY Record Checker cho phép tra cứu nhanh bản ghi của tên miền mà không cần thực hiện thao tác trên máy chủ. Các bước thực hiện gồm:
- Truy cập vào các trang công cụ kiểm tra DNSKEY trực tuyến.
- Nhập tên miền cần kiểm tra và lựa chọn hệ thống máy chủ DNS để thực hiện truy vấn (chẳng hạn Google, Cloudflare, OpenDNS,…)
- Nhấp nút “Hiển thị bản ghi DNSKEY” (Show DNSKEY Records) để bắt đầu tra cứu.
- Kiểm tra kết quả: Công cụ sẽ hiển thị thông tin DNSKEY được tìm thấy và trong một số trường hợp có thể cung cấp thêm thông tin về tình trạng lan truyền của bản ghi trên các máy chủ DNS khác nhau.
6.2. Phương pháp 2: Sử dụng dòng lệnh Terminal
Nếu muốn kiểm tra trực tiếp và nhanh chóng, bạn có thể sử dụng công cụ dig trên Linux, macOS hoặc Windows khi đã cài đặt tiện ích DNS phù hợp.
Mở Terminal và nhập lệnh:
dig +short DNSKEY tenmien.comThay tenmien.com bằng tên miền thực tế cần kiểm tra. Kết quả trả về sẽ hiển thị các bản ghi DNSKEY đang được công khai, bao gồm các thông tin như Flags, Protocol, Algorithm và Public Key.
VinahostTrích dẫn từ Chuyên giaMẹo chuyên gia Vinahost: “Nếu lệnh không trả về kết quả, có thể tên miền chưa công bố DNSKEY hoặc bản ghi chưa được thiết lập/ủy quyền đúng cách. Trong trường hợp tên miền đang sử dụng DNSSEC, nên kiểm tra thêm DNSKEY, DS và RRSIG để xác định nguyên nhân thay vì chỉ dựa vào kết quả trống của một truy vấn.”
7. Cách thêm và cấu hình bản ghi DNSKEY đúng chuẩn
Trên thực tế, quản trị viên thường không cần tạo thủ công bản ghi DNSKEY. Các hệ thống quản lý DNS hiện đại có thể tự động tạo và cấu hình khóa DNSSEC, giúp quá trình triển khai đơn giản hơn. Quy trình cơ bản gồm 3 bước:
- Kích hoạt DNSSEC: Đăng nhập vào bảng điều khiển của nhà cung cấp dịch vụ quản lý DNS và bật tính năng DNSSEC cho tên miền cần bảo vệ.
- Khởi tạo khoá tự động: Sau khi DNSSEC được kích hoạt, hệ thống DNS sẽ tự động tạo ra cặp khóa ZSK (Zone Signing Key) và KSK (Key Signing Key), đồng thời tự sinh các bản ghi DNSKEY tương ứng và cấu hình vào hệ thống tên miền.
- Cập nhật bản ghi DS: Hệ thống sẽ cung cấp thông tin cần thiết, bao gồm mã băm (Digest) của khóa KSK. Quản trị viên sử dụng thông tin này để khai báo hoặc cập nhật bản ghi DS (Delegation Signer) tại nhà đăng ký tên miền (Domain Registrar). Đây là bước quan trọng để liên kết DNSSEC của tên miền với vùng DNS cha và hoàn thiện chuỗi xác thực tin cậy (Chain of Trust).
⚠️ Lưu ý tránh nhầm lẫn: Bản ghi DS phải luôn được cấu hình tại Nhà đăng ký tên miền (Domain Registrar) chứ không phải nhà quản lý DNS (như Cloudflare) thì hệ thống bảo mật mới có hiệu lực)
8. Những lưu ý quản lý và xoay vòng khóa (Key Rotation) an toàn
Xoay vòng khóa (Key Rotation) là một nghiệp vụ quan trọng trong quá trình quản lý DNSSEC. Việc sử dụng một bộ khóa trong thời gian quá dài có thể làm tăng rủi ro bảo mật, đặc biệt khi khóa riêng tư bị lộ hoặc kẻ tấn công có đủ thời gian để tìm cách khai thác. Vì vậy, khóa ZSK và KSK nên được thay thế theo chu kỳ phù hợp với cấu hình và chính sách bảo mật của hệ thống.
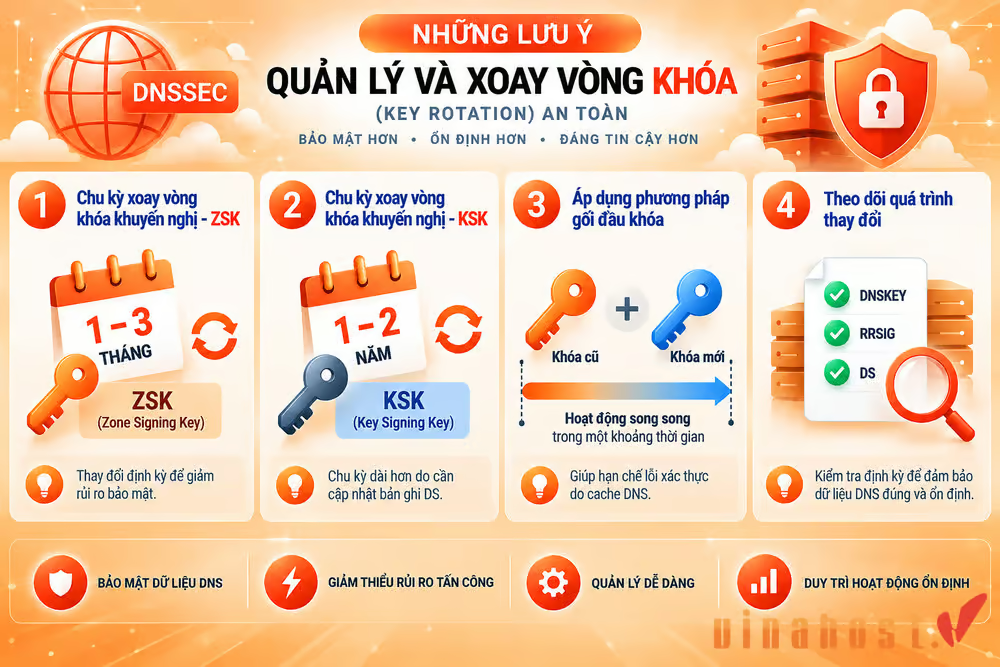
- Chu kỳ Xoay vòng khóa khuyến nghị – ZSK: ZSK thường xuyên được sử dụng để ký các bản ghi tài nguyên DNS nên có thể được thay đổi với chu kỳ ngắn hơn, thường khoảng 1–3 tháng. Việc thay thế định kỳ giúp giảm thời gian một khóa được sử dụng để ký dữ liệu.
- Chu kỳ xoay vòng khoá khuyến nghị – KSK: KSK có tần suất sử dụng thấp hơn ZSK nhưng quá trình thay đổi phức tạp hơn do cần cập nhật bản ghi DS tại vùng DNS cha. Chu kỳ xoay vòng KSK thường dài hơn, khoảng 1–2 năm, tùy chính sách quản lý khóa và yêu cầu bảo mật.
- Áp dụng phương pháp gối đầu khoá (Double-Signing / Pre-Publish): Khi thay khóa, cần đưa khóa mới vào hệ thống và cho phép khóa mới hoạt động song song với khóa cũ trong khoảng thời gian cần thiết trước khi loại bỏ khóa cũ. Cách tiếp cận này giúp các resolver có đủ thời gian cập nhật dữ liệu DNS và hạn chế lỗi xác thực do thông tin cũ vẫn còn trong bộ nhớ đệm (cache).
- Theo dõi quá trình thay đổi: Sau khi xoay vòng, nên kiểm tra lại DNSKEY, RRSIG và DS để đảm bảo các khóa mới được công bố chính xác, chuỗi xác thực DNSSEC vẫn hoạt động và truy vấn DNS không bị gián đoạn.
Bên cạnh việc tìm hiểu và cấu hình DNSKEY, lựa chọn dịch vụ tên miền có hỗ trợ DNSSEC giúp tăng cường bảo mật và đảm bảo quá trình phân giải DNS đáng tin cậy hơn. VinaHost cung cấp dịch vụ đăng ký tên miền và dịch vụ DNSSEC, dịch vụ Pro DNS, dịch vụ Dynamic DNS với hệ thống quản lý DNS thuận tiện, hỗ trợ cấu hình và quản lý các bản ghi cần thiết cho tên miền. Đây là lựa chọn phù hợp cho cá nhân, doanh nghiệp muốn chủ động quản lý tên miền, tăng cường bảo vệ dữ liệu DNS và duy trì hoạt động website ổn định.

Một số câu hỏi liên quan đến Bản ghi DNSKEY
Bản ghi DNSKEY có làm giảm tốc độ tải trang hoặc phân giải tên miền không?
Không đáng kể. DNSKEY chủ yếu phục vụ quá trình xác thực dữ liệu trong DNSSEC và không trực tiếp làm giảm tốc độ tải trang. Mặc dù DNSSEC có thể phát sinh thêm một số bước xử lý và dữ liệu khi phân giải DNS, tác động đến hiệu suất thường rất nhỏ khi hệ thống được cấu hình đúng.
Khi nào tôi bắt buộc phải cập nhật hoặc thay đổi bản ghi DNSKEY?
DNSKEY nên được thay đổi theo chính sách xoay vòng khóa của hệ thống hoặc ngay khi có nghi ngờ khóa riêng tư (Private Key) bị lộ. Khi thay đổi KSK, cần đồng bộ thông tin liên quan với bản ghi DS tại vùng DNS cha để đảm bảo chuỗi xác thực DNSSEC không bị gián đoạn.
Tất cả các loại tên miền đều hỗ trợ bản ghi DNSKEY đúng không?
DNSKEY là thành phần của DNSSEC và có thể được sử dụng với hầu hết các tên miền nếu hệ thống DNS và nhà đăng ký tên miền hỗ trợ DNSSEC. Tuy nhiên, cách kích hoạt và quản lý DNSSEC có thể khác nhau tùy theo nhà cung cấp dịch vụ.
10. Tổng kết
DNSKEY Record là thành phần quan trọng trong DNSSEC, giúp lưu trữ khóa công khai để xác thực chữ ký số, bảo vệ tính toàn vẹn và nguồn gốc của dữ liệu DNS. Việc nắm rõ cấu trúc, vai trò, cách kiểm tra và quản lý bản ghi sẽ giúp quá trình cấu hình DNSSEC chính xác, an toàn và ổn định hơn. Nếu cần hỗ trợ trong quá trình triển khai, bạn có thể liên hệ VinaHost để được tư vấn và hỗ trợ. Ngoài ra, hãy xem thêm tại đây để tìm thêm thông tin, kiến thức về DNS và các giải pháp bảo mật tên miền.
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/
Xem thêm một số bài viết khác:
- DHCID Record là gì? | Cách kiểm tra và tra cứu DHCID record
- DNAME Record là gì? | Cách tạo và cấu hình DNAME record
- TLSA Record là gì? | Hướng Dẫn Cách Tạo Bản Ghi TLSA Chuẩn Nhất
- Bản ghi SOA là gì? | Cấu trúc & Kiểm tra SOA Record chi tiết
- Lỗi DNS_PROBE_STARTED là gì? | Cách khắc phục lỗi hiệu quả nhất
- Cách khắc phục lỗi DNS_PROBE_FINISHED_BAD_CONFIG hiệu quả
- Cách sửa lỗi dns_probe_finished_nxdomain hiệu quả 99%
- DDNS là gì? | Hướng dẫn đăng ký dịch vụ Dynamic DNS
- Cách sửa lỗi DNS server isn’t responding [Hiệu Quả]
- DNS Security là gì? | Tính năng nổi bật của DNS Security


Mình là Thảo Trang, cựu sinh viên trường đại học Khoa học Xã hội và Nhân Văn. Mình có hơn 3 năm kinh nghiệm trong lĩnh vực sáng tạo nội dung. Trang đam mê viết lách và đã từng làm việc trong nhiều lĩnh vực, bao gồm hosting, domain, công nghệ,… Mình luôn cố gắng để đưa ra những ý tưởng mới mẻ và độc đáo trong từng dự án để mang lại giá trị tốt nhất cho mọi người.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



