

 Tiếng Việt
 English
 简体中文

OAuth2 là một trong những tiêu chuẩn ủy quyền phổ biến nhất hiện nay, nhưng không phải ai cũng hiểu rõ cách nó hoạt động và vì sao lại được sử dụng rộng rãi trong các hệ thống hiện đại. Khi nhu cầu chia sẻ dữ liệu an toàn giữa các ứng dụng ngày càng tăng, việc nắm vững OAuth2 trở nên cần thiết. Bài viết này sẽ giúp bạn hiểu rõ cơ chế hoạt động cũng như những ứng dụng thực tế của OAuth2, từ đó giúp bạn hiểu rõ và áp dụng hiệu quả trong công việc.
- Bản chất: OAuth2 là tiêu chuẩn ủy quyền giúp ứng dụng bên thứ ba truy cập dữ liệu người dùng qua token mà không cần mật khẩu.
- Cơ chế vận hành và quản lý token: Luồng ủy quyền sử dụng các tham số như Client ID/Secret, Scopes và Redirect URI để cấp phát Access Token (dạng Opaque hoặc JWT, có thể tăng cường bảo vệ bằng DPoP/mTLS) cùng Refresh Token nhằm duy trì phiên làm việc liên tục.
- Giá trị thực tế: OAuth2 nâng cao trải nghiệm người dùng, bảo vệ thông tin đăng nhập gốc và hỗ trợ phân quyền, thu hồi quyền linh hoạt trong đăng nhập mạng xã hội, tích hợp API đám mây hay SSO doanh nghiệp
- Thách thức triển khai: Đòi hỏi chi phí triển khai ban đầu phức tạp, phụ thuộc máy chủ tập trung và khó kiểm soát phiên phi trạng thái.
1. OAuth2 là gì?
OAuth2 (Open Authorization 2.0) là một tiêu chuẩn ủy quyền (authorization) cho phép ứng dụng truy cập dữ liệu của người dùng trên hệ thống khác thay mặt người dùng mà không cần biết mật khẩu. Cơ chế này tách biệt hoàn toàn quyền truy cập tài nguyên với thông tin đăng nhập gốc, giúp giảm thiểu tối đa rủi ro lộ tài khoản khi tích hợp với bên thứ ba.
Hiểu đơn giản: thay vì cung cấp tài khoản và mật khẩu, bạn chỉ cần đồng ý cấp quyền, ứng dụng sẽ nhận một “mã truy cập” (token) để lấy những thông tin cần thiết như tên, email… trong phạm vi cho phép. Nhờ vậy, ứng dụng bên thứ ba chỉ có thể thao tác đúng trên những dữ liệu đã được bạn phê duyệt chứ không toàn quyền kiểm soát tài khoản của bạn.
Ví dụ quen thuộc là khi bạn chọn “Đăng nhập bằng Google” hoặc Facebook – lúc này bạn đang dùng OAuth2 để cho phép ứng dụng truy cập thông tin cơ bản mà vẫn giữ an toàn cho tài khoản của mình.
2. Phân biệt OAuth2 với Authentication, OpenID Connect, JWT, SAML và API Key
OAuth2 chỉ phụ trách Authorization (ủy quyền truy cập dữ liệu), còn để thực hiện Authentication (xác thực danh tính người dùng), hệ thống cần dùng thêm lớp OpenID Connect (OIDC) chạy bên trên OAuth2. Bảng dưới đây giúp bạn phân biệt nhanh OAuth2 với các khái niệm dễ gây nhầm lẫn nhất trong kiến trúc bảo mật:
| Tiêu chuẩn / Khái niệm | Bản chất | Vai trò chính | Định dạng / Token sử dụng | Trường hợp sử dụng điển hình |
| OAuth 2.0 / 2.1 | Khung ủy quyền (Framework) | Cấp quyền truy cập tài nguyên thay mặt user | Access Token, Refresh Token | Cho phép app thứ 3 đọc Drive, Gmail, Zalo OA |
| OpenID Connect (OIDC) | Lớp xác thực danh tính trên OAuth2 | Xác nhận “Người dùng này là ai?” | ID Token (chuẩn JWT) | Nút “Đăng nhập bằng Google/Apple”, SSO |
| JWT (JSON Web Token) | Định dạng đóng gói dữ liệu | Truyền tải thông tin có chữ ký số an toàn | Chuỗi JSON chuyển đổi định dạng (encode) Base64URL + Chữ ký số (Signature) | Làm định dạng cho Access Token hoặc ID Token |
| SAML 2.0 | Giao thức xác thực & ủy quyền XML | Triển khai SSO trong doanh nghiệp truyền thống | SAML Assertion (XML) | Kết nối hệ thống nội bộ cũ (ERP, ADFS) |
| API Key | Chuỗi định danh tĩnh | Nhận diện ứng dụng gọi API, đo lưu lượng | Chuỗi ký tự cố định | Gọi API công cộng (Google Maps, AI API server-side) |
3. Vai trò trong hệ thống của OAuth2
Để thực hiện quá trình ủy quyền và truy cập dữ liệu an toàn, OAuth2 được xây dựng dựa trên 4 vai trò chính:
- Chủ sở hữu tài nguyên (Resource Owner): Là người dùng sở hữu dữ liệu (ví dụ: tài khoản Google hoặc Facebook). Đây là bên quyết định cấp hoặc từ chối quyền truy cập cho ứng dụng.
- Ứng dụng (Client): Là website hoặc ứng dụng muốn truy cập dữ liệu của người dùng. Thay vì yêu cầu mật khẩu, ứng dụng sẽ xin quyền truy cập và sử dụng token để lấy dữ liệu trong phạm vi được cho phép.
- Máy chủ ủy quyền (Authorization Server): Thành phần chịu trách nhiệm xác thực người dùng và cấp quyền cho ứng dụng. Sau khi người dùng đồng ý, hệ thống sẽ phát hành Access Token để ứng dụng sử dụng.
- Máy chủ tài nguyên (Resource Server): Nơi lưu trữ dữ liệu được bảo vệ. Máy chủ này chỉ cung cấp dữ liệu khi nhận được Access Token hợp lệ và đúng phạm vi quyền truy cập.
Salt Security Công ty chuyên về bảo mật API và nghiên cứu an ninh ứng dụngTrích dẫn từ Chuyên giaTheo báo cáo State of Agentic AI and API Security 2H 2026 của Salt Security (tháng 10/2026), khi 86,4% tổ chức đã đưa AI agent vào vận hành, có tới 49,8% doanh nghiệp ghi nhận hoặc nghi ngờ AI agent từng thực hiện hành động trái phép trong 12 tháng qua. Dù rủi ro ngày càng lớn, chỉ 12,5% tổ chức có thể truy vết đầy đủ chuỗi hành động của agent qua các công cụ và API và chỉ 17,5% có khả năng tự động ngăn chặn agent hành xử bất thường trên môi trường thực tế
Tại Việt Nam, để giảm thiểu các rủi ro như lộ dữ liệu, lỗi cấu hình API hoặc khai thác sai luồng OAuth2, các chuyên gia bảo mật thường khuyến nghị bổ sung lớp bảo vệ chuyên sâu như WAAP (Web Application & API Protection). Đây là giải pháp (đang được các đơn vị như VinaHost triển khai) giúp tự động nhận diện và ngăn chặn các hành vi tấn công khai thác API theo thời gian thực.
4. 4 Thành phần cốt lõi trong kiến trúc OAuth2
Các vai trò trên không tồn tại riêng lẻ mà liên kết với nhau để tạo thành một kiến trúc hoàn chỉnh. Đây chính là cách OAuth2 vận hành trong thực tế để đảm bảo việc ủy quyền diễn ra an toàn và có kiểm soát.
Dưới đây là bảng tổng hợp giúp bạn hình dung rõ hơn:
| Thành phần (Tiếng Anh) | Tên tiếng Việt | Ví dụ thực tế | Chức năng |
| Resource Owner | Chủ sở hữu tài nguyên | Người dùng Google | Cấp quyền truy cập dữ liệu |
| Client Application | Ứng dụng | Canva, Spotify, web học online | Gửi yêu cầu và sử dụng token |
| Authorization Server | Máy chủ ủy quyền | Hệ thống đăng nhập Google | Xác thực và cấp access token |
| Resource Server | Máy chủ tài nguyên | Server lưu dữ liệu Google | Xử lý yêu cầu và trả dữ liệu |
5. Các khái niệm tham số cần biết trong luồng OAuth2
Trong OAuth2, các thành phần không giao tiếp ngẫu nhiên mà dựa trên một tập hợp tham số cố định. Đây là những building blocks cốt lõi; chỉ cần sai một tham số cũng có thể gây lỗi luồng hoặc tạo ra lỗ hổng bảo mật.
- Access Token: Mã truy cập dùng để gọi API và lấy dữ liệu người dùng (thường có thời hạn ngắn)
- Refresh Token: Dùng để cấp lại Access Token mới khi token cũ hết hạn mà không cần đăng nhập lại
- Client ID: Mã định danh của ứng dụng khi đăng ký với hệ thống OAuth
- Client Secret: Khóa bí mật của ứng dụng, dùng để xác thực (không được public)
- Scopes: Phạm vi quyền truy cập mà ứng dụng yêu cầu (ví dụ: email, profile…)
- Redirect URI (Callback URL): URL nhận kết quả sau khi người dùng đăng nhập và cấp quyền
⚠️ Lưu ý: Trong luồng OAuth2, Redirect URI phải tuân thủ nghiêm ngặt chính sách bảo mật của nhà cung cấp. Các nền tảng yêu cầu Redirect URI ở môi trường production phải dùng HTTPS, riêng một số nền tảng như Apple thậm chí không cho phép dùng localhost hay http:// ngay cả khi phát triển. Khi lập trình trên máy cá nhân, nếu Redirect URI gửi lên không khớp 100% với URI đã đăng ký (hoặc nền tảng chặn http://localhost), hệ thống sẽ báo lỗi như redirect_uri_mismatch hoặc invalid_redirect_uri. Khi đó, bạn có thể dùng công cụ tạo tunnel HTTPS như ngrok để thử nghiệm.
6. Cơ chế hoạt động của OAuth 2.0
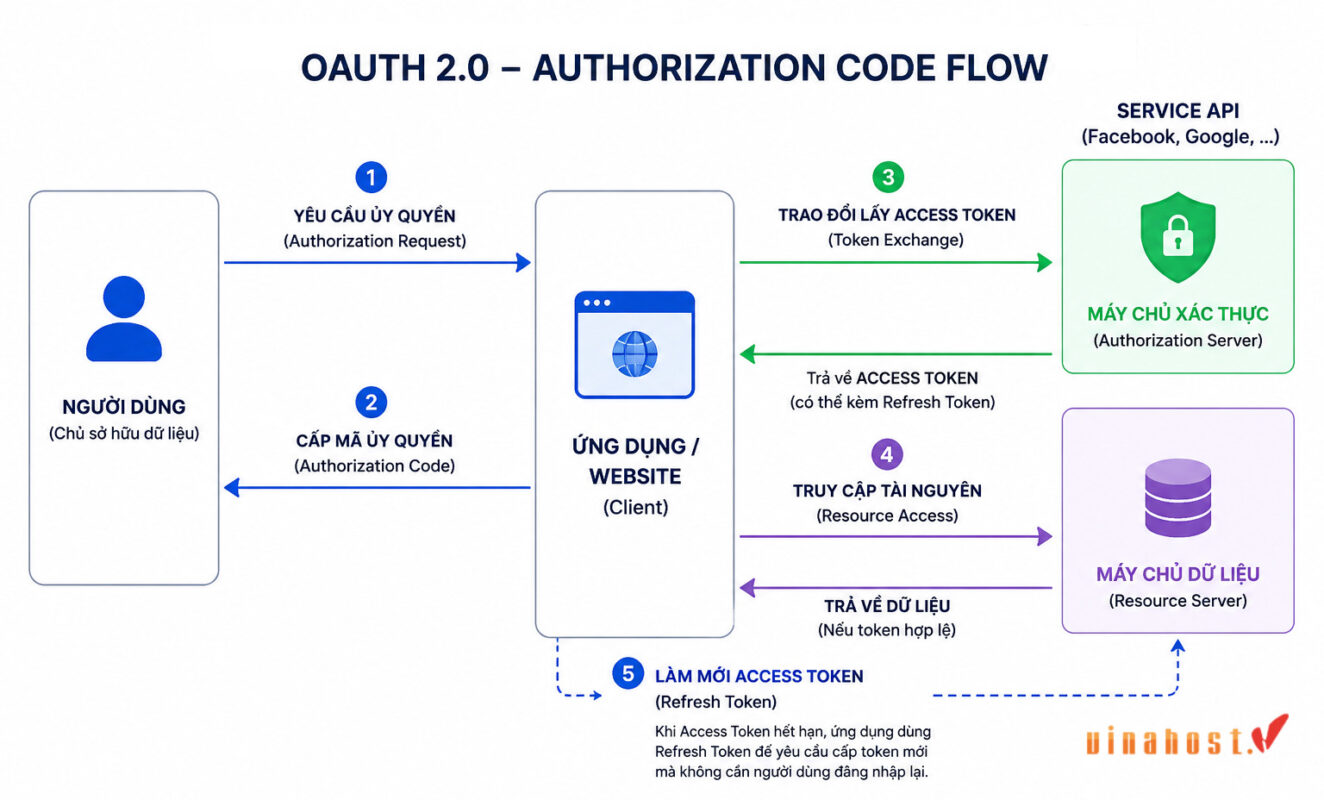
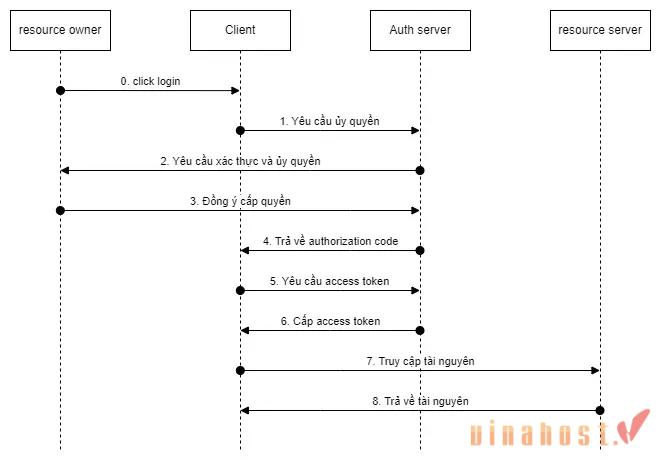
OAuth2 hoạt động theo một luồng ủy quyền (authorization flow), trong đó ứng dụng có thể truy cập dữ liệu người dùng thông qua token mà không cần mật khẩu. Luồng phổ biến nhất là Authorization Code Flow, với các bước diễn ra như sau:
- Yêu cầu ủy quyền (Authorization Request): Ứng dụng (Client) chuyển hướng người dùng đến Authorization Server để xin quyền truy cập dữ liệu. Yêu cầu này thường đi kèm các thông tin như Client ID, Redirect URI và Scopes (phạm vi quyền như email, profile…).
- Cấp mã ủy quyền (Authorization Code): Sau khi người dùng đăng nhập và đồng ý cấp quyền, Authorization Server sẽ tạo một Authorization Code (mã tạm thời) và chuyển hướng người dùng quay lại ứng dụng thông qua Redirect URI.
- Trao đổi lấy Access Token (Token Exchange): Ứng dụng sử dụng Authorization Code (kèm Client ID và Client Secret) để gửi yêu cầu đến Authorization Server và nhận về Access Token, có thể kèm theo Refresh Token. Quá trình này thường diễn ra ở phía server để đảm bảo bảo mật.
- Truy cập tài nguyên (Resource Access): Ứng dụng dùng Access Token để gọi API từ Resource Server. Hệ thống sẽ kiểm tra tính hợp lệ của token và phạm vi quyền (scope), sau đó trả về dữ liệu tương ứng nếu hợp lệ.
- Làm mới Access Token (Refresh Token): Khi Access Token hết hạn, ứng dụng có thể sử dụng Refresh Token để yêu cầu cấp token mới mà không cần người dùng đăng nhập lại, giúp duy trì phiên làm việc liên tục.
ℹ️ Phạm vi (Scopes) là khái niệm quan trọng của OAuth 2.0. Đây là tham số xác định ứng dụng được phép truy cập những dữ liệu nào. Ví dụ: chỉ xem email hoặc thông tin hồ sơ. Nhờ đó, người dùng có thể kiểm soát dữ liệu được chia sẻ và hạn chế rủi ro lộ thông tin không cần thiết.
6.1. Kỹ thuật Silent Refresh
Access Token thường chỉ có thời gian hiệu lực ngắn để giảm thiểu rủi ro bảo mật. Tuy nhiên, việc yêu cầu người dùng đăng nhập lại mỗi khi token hết hạn sẽ làm gián đoạn trải nghiệm sử dụng.
Để giải quyết vấn đề này, OAuth2 sử dụng kỹ thuật Silent Refresh – cơ chế tự động cấp lại Access Token ở chế độ nền (background) mà không yêu cầu người dùng xác thực lại. Nhờ cơ chế này, phiên làm việc được duy trì liên tục và liền mạch, đảm bảo tính bảo mật mà vẫn giữ được trải nghiệm mượt mà cho người dùng.
Tùy thuộc vào kiến trúc ứng dụng và luồng ủy quyền đang áp dụng, đội ngũ kỹ thuật có thể lựa chọn cách thức gia hạn token phù hợp. Các phương pháp triển khai phổ biến gồm:
- Hidden iframe (kỹ thuật cũ): Ứng dụng nhúng một iframe chạy ngầm để gia hạn token dựa trên cookie phiên của Authorization Server. Tuy nhiên, do các trình duyệt hiện đại ngày càng siết chặt và chặn third-party cookies trong iframe, phương pháp này thường xuyên gặp lỗi và không còn được khuyến nghị. Thay vào đó, theo chuẩn RFC 10017 (08/2026), các hệ thống mới ưu tiên dùng luồng Authorization Code + PKCE kết hợp Refresh Token Rotation hoặc mô hình Backend for Frontend (BFF).
- Refresh Token: Ứng dụng sử dụng Refresh Token để yêu cầu Authorization Server cấp Access Token mới khi token hiện tại sắp hết hạn. Đây là phương pháp được sử dụng phổ biến trong các hệ thống OAuth2 hiện đại.
⚠️ Lưu ý: Silent Refresh qua iframe chủ yếu áp dụng cho trường hợp không có Refresh Token (thường gặp với Implicit Flow cũ). Với luồng Authorization Code + PKCE hiện đại, hệ thống có thể cấp Refresh Token giúp làm mới token mà không cần hidden iframe. Tuy nhiên, đối với ứng dụng chạy trên trình duyệt (SPA/Public Client), theo chuẩn RFC 9700 và OAuth 2.1, Refresh Token bắt buộc phải đi kèm cơ chế xoay vòng (Refresh Token Rotation) hoặc ràng buộc khóa thiết bị (DPoP/mTLS), hoặc tốt nhất được lưu trữ hoàn toàn phía server theo mô hình BFF.
6.2. Hiểu đúng về Access Token
Khi triển khai OAuth2, hệ thống có thể phát hành Access Token dưới hai dạng phổ biến là Opaque Token (chuỗi ký tự ngẫu nhiên không mang thông tin) hoặc JWT (tự chứa thông tin phân quyền và chữ ký số bên trong). Việc lựa chọn định dạng token ảnh hưởng trực tiếp đến hiệu năng kiểm tra quyền và khả năng thu hồi token khi có sự cố:
| Tiêu chí | Opaque Token | JWT (Self-contained Token) |
| Cách xác thực | Resource Server phải gọi sang Auth Server (Introspection) hoặc tra cứu Redis | Resource Server tự kiểm tra chữ ký bằng Public Key, không cần gọi lại Auth Server |
| Thu hồi quyền tức thì | Rất dễ, chỉ cần xóa khỏi kho lưu trữ tập trung | Khó thu hồi trước khi hết hạn nếu không dùng thêm Blacklist |
| Bảo mật nội dung | Không đọc được thông tin bên trong token | Payload chỉ được encode bằng Base64URL (không phải mã hóa bảo mật), bất kỳ ai nắm giữ token đều có thể giải mã để đọc nội dung nên không được chứa dữ liệu mật (trừ khi dùng chuẩn JWE) |
Ngoài ra, điểm yếu cố hữu của Bearer Token truyền thống là “ai nhặt được token thì người đó dùng được”. Để khắc phục, các hệ thống bảo mật cao hiện nay áp dụng cơ chế Sender-Constrained Token như DPoP (Demonstrating Proof of Possession – RFC 9449) hoặc mTLS (RFC 8705) để gắn chặt token với khóa mật mã của chính thiết bị gửi yêu cầu, khiến token bị đánh cắp cũng trở nên vô dụng ở máy khác.
7. 6 Luồng cấp quyền (Grant Types) cốt lõi trong OAuth2
Grant Type là cơ chế giúp ứng dụng lấy Access Token từ Authorization Server. Mỗi luồng được thiết kế cho một bối cảnh sử dụng khác nhau như web, mobile hay server-to-server. Dưới đây là 6 luồng phổ biến bạn cần nắm để lựa chọn đúng khi triển khai hệ thống.
7.1. Authorization Code Grant
Đây là luồng phổ biến trong OAuth2, thường dùng cho web application có backend. Mô hình này tận dụng khả năng lưu trữ thông tin bí mật an toàn ở phía máy chủ để bảo vệ quá trình trao đổi dữ liệu nhạy cảm.
Nhờ quy trình xử lý hai bước chặt chẽ, luồng này hạn chế tối đa việc lộ thông tin xác thực trên môi trường trình duyệt. Điểm cốt lõi của cơ chế này là tách biệt hoàn toàn quá trình xác thực người dùng và việc cấp token:
- Người dùng đăng nhập và cấp quyền trên Authorization Server
- Ứng dụng chỉ nhận Authorization Code, không nhận trực tiếp Access Token
- Backend dùng code này để trao đổi lấy token một cách an toàn
Nhờ thiết kế này, Access Token không bao giờ xuất hiện trên trình duyệt, giúp giảm đáng kể rủi ro bị đánh cắp qua XSS, log hoặc URL. Toàn bộ quá trình giao tiếp nhạy cảm để lấy token đều được thực hiện ngầm giữa backend và Authorization Server qua kênh kết nối bảo mật.
Tuy nhiên, cơ chế này giả định rằng client có thể giữ an toàn Client Secret, nên không phù hợp với SPA hoặc mobile app. Đây chính là lý do PKCE được bổ sung để mở rộng độ an toàn cho các môi trường không tin cậy.
7.2. Implicit Grant
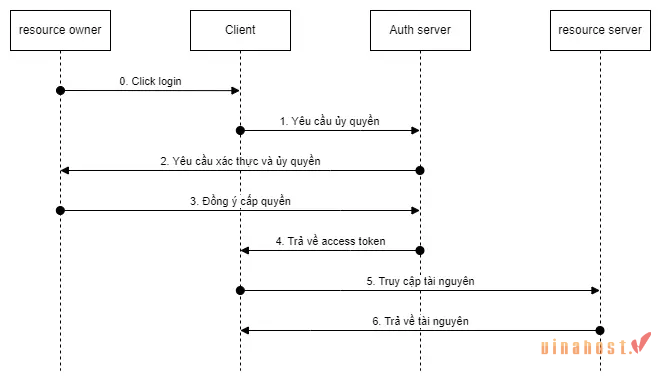
Implicit Grant được thiết kế cho các ứng dụng chạy hoàn toàn trên trình duyệt (Single Page Application – SPA), nơi không thể lưu trữ Client Secret an toàn. Trong kiến trúc này, mã nguồn JavaScript hoạt động trực tiếp trên thiết bị người dùng nên mọi thông tin bí mật nhúng vào ứng dụng đều có nguy cơ bị đọc ngược.
Khác với Authorization Code, luồng này trả trực tiếp Access Token về trình duyệt thông qua URL fragment, không thông qua bước trung gian Authorization Code. Điều này giúp đơn giản hóa triển khai nhưng đánh đổi bằng mức độ bảo mật thấp hơn.
Việc thiếu bước xác thực trung gian qua backend khiến cơ chế này không còn đáp ứng được các tiêu chuẩn an toàn thông tin khắt khe hiện nay. Vấn đề lớn nhất của Implicit Grant là Access Token xuất hiện trực tiếp trên client, dễ bị khai thác trong các tình huống như:
- XSS (cross-site scripting)
- Lưu lại trong browser history hoặc logs
❌ Chính vì rủi ro này, Implicit Grant đã bị loại bỏ trong OAuth 2.1 và không còn được khuyến nghị sử dụng. Thay vào đó, Authorization Code Flow kết hợp PKCE được xem là giải pháp thay thế an toàn hơn cho SPA.
7.3. Authorization Code with PKCE
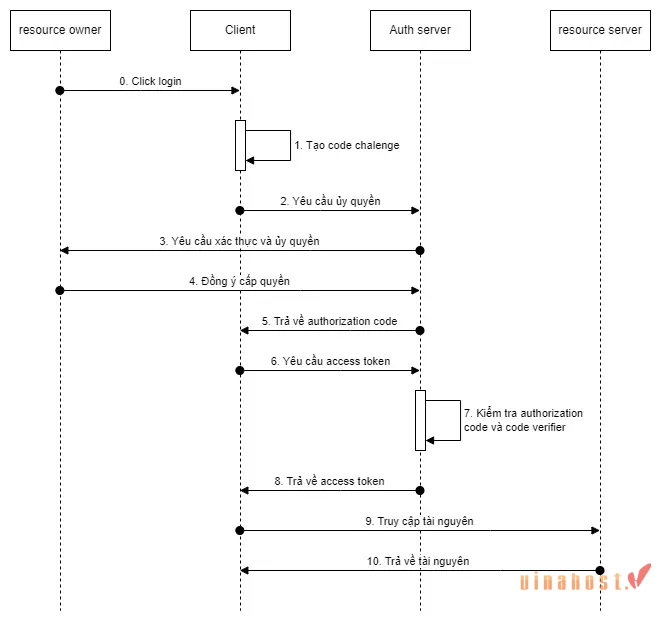
Đây là phiên bản nâng cấp của Authorization Code Grant, được thiết kế cho SPA và mobile app – nơi không thể lưu trữ Client Secret an toàn. Cơ chế này giúp các ứng dụng public client vẫn tận dụng được sự an toàn của luồng Authorization Code mà không cần chia sẻ khóa bí mật cố định.
Cơ chế xác minh động theo từng phiên đăng nhập giúp ngăn chặn hiệu quả các cuộc tấn công chặn bắt mã ủy quyền trên đường truyền. PKCE (Proof Key for Code Exchange) bổ sung thêm một lớp bảo mật bằng cách tạo cặp giá trị:
- code_verifier: chuỗi bí mật do client tạo ra
- code_challenge: giá trị được hash từ code_verifier và gửi lên Authorization Server
Khi đổi Authorization Code lấy Access Token, client phải gửi lại code_verifier. Authorization Server sẽ tự tính lại code_challenge và đối chiếu.
Nếu Authorization Code bị đánh cắp, kẻ tấn công vẫn không thể lấy token nếu không có code_verifier tương ứng. Chuỗi bí mật này chỉ tồn tại cục bộ trên ứng dụng của người dùng hợp lệ và không bao giờ được truyền đi trong bước yêu cầu ủy quyền ban đầu.
Authorization Code + PKCE hiện là tiêu chuẩn khuyến nghị, thay thế Implicit Grant trong các ứng dụng hiện đại. Ngay cả với các ứng dụng web truyền thống có backend, nhiều chuyên gia bảo mật vẫn khuyên dùng thêm PKCE để tăng cường lớp phòng thủ chiều sâu.
7.4. Resource Owner Password Credentials
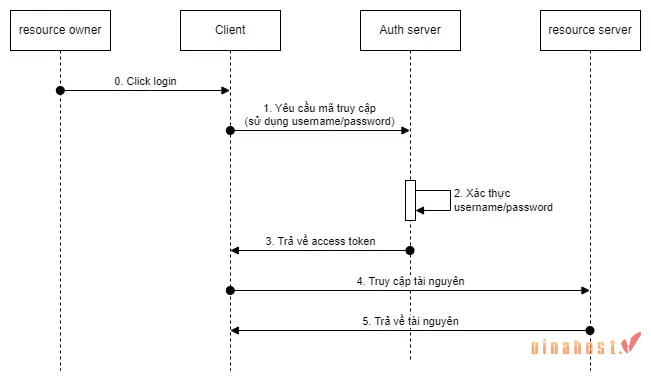
ROPC là luồng cho phép ứng dụng lấy trực tiếp username và password của người dùng để đổi lấy Access Token từ Authorization Server. Cơ chế này trước đây thường được dùng cho các ứng dụng kế thừa (legacy app) hoặc hệ thống nội bộ có mức độ tin cậy tuyệt đối.
Khác với OAuth2 chuẩn, luồng này khiến ứng dụng tự xử lý thông tin đăng nhập thay vì ủy quyền thông qua Authorization Server.
Cách tiếp cận này đơn giản nhưng tiềm ẩn rủi ro:
- Ứng dụng phải xử lý mật khẩu người dùng
- Không có cơ chế ủy quyền trung gian
❌ Cảnh báo: Tương tự như Implicit Grant, luồng ROPC đã chính thức bị deprecated trong OAuth 2.1. Đối với các dự án mới, các chuyên gia khuyến nghị thay thế hoàn toàn bằng luồng Authorization Code + PKCE để đảm bảo an toàn tối đa cho dữ liệu người dùng.
7.5. Client Credentials
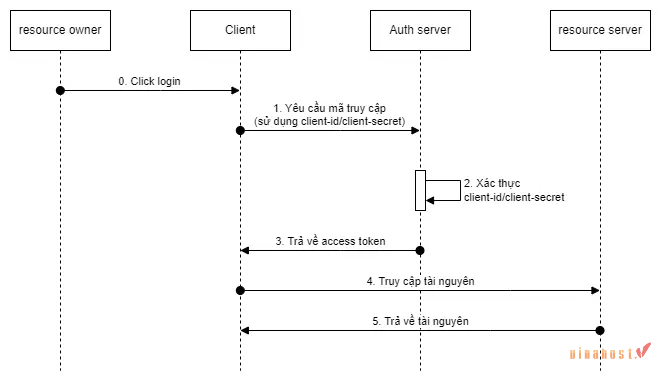
Client Credentials là luồng dùng trong mô hình server-to-server, nơi không có người dùng tham gia. Kịch bản này thường xuất hiện khi các hệ thống tự động cần đồng bộ dữ liệu hoặc gọi API của nhau mà không phụ thuộc vào phiên đăng nhập của bất kỳ cá nhân nào.
Thay vì điều hướng qua trình duyệt để chờ sự đồng ý từ người dùng cuối, ứng dụng sẽ giao tiếp trực tiếp qua API. Trong luồng này, ứng dụng tự xác thực chính nó với Authorization Server bằng:
- Client ID
- Client Secret
Sau đó nhận Access Token để truy cập API hoặc tài nguyên hệ thống. Toàn bộ quá trình trao đổi này diễn ra hoàn toàn tự động ở tầng backend với độ bảo mật cao.
Điểm cốt lõi của cơ chế này là token được cấp cho chính ứng dụng (client) thay vì đại diện cho người dùng. Do đó, hệ thống đích sẽ kiểm tra quyền hạn dựa trên danh tính của ứng dụng gọi API chứ không gắn với dữ liệu cá nhân của bất kỳ tài khoản user nào.
Cơ chế xác thực trực tiếp giữa các máy chủ giúp tối ưu hiệu năng cho những tác vụ vận hành tự động hóa. Do không có bước ủy quyền từ user, luồng này phù hợp cho:
- Dịch vụ nền (background services)
- API nội bộ
- Microservices cần giao tiếp trực tiếp
7.6. Device Authorization Flow
Device Authorization Flow được thiết kế cho các thiết bị không thuận tiện nhập liệu như Smart TV, IoT hoặc console. Những thiết bị này thường thiếu bàn phím vật lý hoặc không hỗ trợ trình duyệt web đầy đủ để thực hiện luồng đăng nhập OAuth2 thông thường.
Thay vì đăng nhập trực tiếp trên thiết bị, hệ thống sẽ tạo một mã xác thực (device code) để người dùng hoàn tất đăng nhập trên một thiết bị khác như điện thoại hoặc máy tính. Trong thời gian chờ đợi, thiết bị chính sẽ liên tục gửi yêu cầu kiểm tra (polling) về Authorization Server cho đến khi quá trình xác nhận hoàn tất.
Cách hoạt động:
- Thiết bị hiển thị device code
- Người dùng xác thực trên thiết bị khác thông qua trình duyệt
- Sau khi xác thực thành công, thiết bị nhận Access Token
Điểm quan trọng của luồng này là tách hoàn toàn quá trình nhập thông tin đăng nhập ra khỏi thiết bị, giúp tăng bảo mật trong môi trường không có bàn phím hoặc giao diện nhập liệu đầy đủ. Đồng thời, cách làm này cũng nâng cao đáng kể sự tiện lợi vì người dùng có thể tận dụng trình quản lý mật khẩu hoặc phiên đăng nhập sẵn có trên điện thoại cá nhân.
Bảng so sánh 6 Grant Types trong OAuth2
| Grant Type | Tương tác người dùng | Mục đích sử dụng chính | Bảo mật | Khuyến nghị sử dụng |
| Authorization Code | Có | Web app (có backend) | ⭐⭐⭐ | Nên dùng |
| Implicit | Có | SPA (trình duyệt) | ⭐ | Không dùng (Deprecated) |
| Authorization Code + PKCE | Có | Mobile, SPA | ⭐⭐⭐⭐ | Tiêu chuẩn hiện đại |
| ROPC | Có | Hệ thống nội bộ | ⭐ | Không dùng (Deprecated) |
| Client Credentials | Không | Server-to-server | ⭐⭐⭐ | Nên dùng |
| Device Flow | Có | TV, IoT, thiết bị hạn chế nhập | ⭐⭐ | Nên dùng |
8. So sánh OAuth 2.0 và OAuth 2.1: Những thay đổi bắt buộc theo chuẩn mới
OAuth 2.1 (hiện đang ở giai đoạn hoàn thiện bản thảo draft-ietf-oauth-v2-1 của IETF) không tạo ra một giao thức hoàn toàn mới mà hợp nhất OAuth 2.0 (RFC 6749/6750) với bộ khuyến nghị thực hành tốt nhất RFC 9700 (ban hành 01/2025). Bản nâng cấp này biến các tùy chọn bảo mật khuyến khích trước đây thành quy định bắt buộc:
| Hạng mục | OAuth 2.0 (RFC 6749) | OAuth 2.1 (Hợp nhất RFC 9700) |
| PKCE cho Authorization Code | Tùy chọn, chủ yếu khuyên dùng cho app công khai | Bắt buộc cho các client (trừ ngoại lệ hẹp với confidential client đã triển khai đúng OIDC nonce, nhưng vẫn khuyến nghị dùng); cấm plain, chỉ dùng S256 |
| Implicit Grant & ROPC | Cho phép sử dụng | Loại bỏ hoàn toàn khỏi tiêu chuẩn |
| So khớp Redirect URI | Hỗ trợ so khớp tiền tố (wildcard/prefix) | Bắt buộc so khớp chính xác tuyệt đối (ngoại lệ duy nhất cho phép linh hoạt số port đối với loopback redirect trên native app) |
| Bearer Token trên URL | Cho phép qua query parameter trong một số trường hợp | Cấm tuyệt đối truyền Access Token qua URL query string |
| Chống tấn công Mix-up | Không quy định sẵn ở lõi | Yêu cầu trả về tham số iss theo chuẩn RFC 9207 |
| Refresh Token (Public Client) | Không bắt buộc xoay vòng | Bắt buộc xoay vòng (Rotation) hoặc ràng buộc người gửi (Sender-Constrained) |
9. 4 Ưu điểm vượt trội của OAuth2
OAuth2 giải quyết triệt để các bài toán về bảo mật và quản trị danh tính. Dưới đây là 4 ưu điểm vượt trội giúp tối ưu hóa hệ thống và trải nghiệm người dùng:
9.1. Trải nghiệm người dùng (UX) tối ưu
Quy trình tạo tài khoản rườm rà thường là nguyên nhân hàng đầu khiến người dùng từ bỏ việc trải nghiệm một ứng dụng mới. OAuth2 giúp việc đăng ký và đăng nhập trở nên nhanh chóng và thuận tiện hơn:
- Người dùng không cần tạo tài khoản mới cho mỗi dịch vụ, mà có thể sử dụng các tài khoản sẵn có như Google hoặc Facebook.
- Quá trình đăng nhập được rút gọn nhờ cơ chế đăng nhập một lần (Single Sign-On – SSO), giúp giảm thao tác xác thực lặp lại.
- Người dùng không cần nhập và ghi nhớ nhiều mật khẩu khác nhau, từ đó giảm sự rườm rà khi sử dụng nhiều ứng dụng.
- Hệ thống hiển thị màn hình cấp quyền rõ ràng (consent screen), giúp người dùng hiểu mình đang chia sẻ dữ liệu gì và hạn chế việc bỏ dở giữa chừng.
9.2. Bảo mật dữ liệu gốc
OAuth2 giúp bảo vệ thông tin nhạy cảm của người dùng bằng cách tách biệt quá trình xác thực và truy cập dữ liệu:
- Ứng dụng không cần lưu trữ mật khẩu của người dùng, mà sử dụng Access Token để truy cập tài nguyên thay cho thông tin đăng nhập.
- Mỗi Access Token đều có thời hạn (expiration) và phạm vi truy cập (scope) cụ thể, giúp giảm rủi ro bị lạm dụng nếu token bị lộ.
- Thông tin xác thực được xử lý bởi Authorization Server hoặc Identity Provider (IdP), giúp hạn chế nguy cơ rò rỉ dữ liệu từ các ứng dụng bên thứ ba.
- Hệ thống hỗ trợ Refresh Token để cấp lại Access Token khi hết hạn mà không yêu cầu người dùng đăng nhập lại.
9.3. Phân quyền linh hoạt
Không phải ứng dụng nào cũng cần toàn quyền truy cập vào mọi thông tin cá nhân trong tài khoản của người dùng. OAuth2 cho phép kiểm soát quyền truy cập một cách chi tiết, giúp ứng dụng chỉ được sử dụng đúng những dữ liệu cần thiết:
- Hệ thống sử dụng scope để xác định rõ phạm vi truy cập, chẳng hạn như email, thông tin hồ sơ hoặc danh bạ.
- Ứng dụng chỉ được cấp những quyền mà người dùng đồng ý, tuân theo nguyên tắc đặc quyền tối thiểu (least privilege).
- Màn hình cấp quyền (consent screen) hiển thị minh bạch, giúp người dùng biết chính xác dữ liệu nào đang được chia sẻ.
- Quyền truy cập có thể được điều chỉnh linh hoạt theo nhu cầu mà không ảnh hưởng đến toàn bộ hệ thống.
9.4. Dễ dàng thu hồi quyền
Khi không còn nhu cầu sử dụng một dịch vụ bên thứ ba, người dùng luôn cần cơ chế ngắt kết nối an toàn và nhanh chóng. OAuth2 cho phép kiểm soát và thu hồi quyền truy cập một cách linh hoạt mà không ảnh hưởng đến tài khoản người dùng:
- Hệ thống hoặc người dùng có thể thu hồi Access Token hoặc Refresh Token bất kỳ lúc nào khi cần.
- Khi token hết hạn hoặc bị thu hồi, ứng dụng sẽ mất quyền truy cập ngay lập tức.
- Việc thu hồi quyền không yêu cầu thay đổi mật khẩu, giúp tránh ảnh hưởng đến các phiên đăng nhập khác.
- Cơ chế token revocation hỗ trợ quản lý quyền truy cập tập trung, đảm bảo an toàn và dễ kiểm soát hơn.
10. 3 Hạn chế và Thách thức khi triển khai OAuth2
Mặc dù OAuth2 mang lại nhiều lợi ích về bảo mật và trải nghiệm người dùng, việc triển khai trong thực tế vẫn tồn tại không ít thách thức. Dưới đây là 3 hạn chế quan trọng mà bạn cần cân nhắc khi áp dụng OAuth2 vào hệ thống.
10.1. Phức tạp trong triển khai ban đầu
So với mô hình xác thực bằng session truyền thống, việc xây dựng hệ thống theo tiêu chuẩn này đòi hỏi đội ngũ kỹ thuật phải có kiến thức nền tảng vững chắc. OAuth2 yêu cầu nhiều thành phần và quy trình phối hợp, khiến việc triển khai ban đầu trở nên phức tạp:
- Hệ thống cần tích hợp nhiều thành phần như Authorization Server, Resource Server và Client.
- Việc lựa chọn đúng Grant Type cho từng kịch bản (web, mobile, server-to-server…) đòi hỏi hiểu rõ kiến trúc hệ thống.
- Quy trình xác thực và cấp token gồm nhiều bước, dễ xảy ra sai sót nếu cấu hình không chính xác.
- Các khái niệm như Access Token, Refresh Token, scope hay redirect URI cần được nắm rõ để triển khai đúng và an toàn.
10.2. Rủi ro sụp đổ dây chuyền
Tính phân tán trong kiến trúc ủy quyền giúp tăng độ linh hoạt nhưng cũng đặt ra bài toán về tính sẵn sàng của dịch vụ. OAuth2 phụ thuộc vào nhiều thành phần trung gian, nên khi một mắt xích gặp sự cố có thể ảnh hưởng đến toàn bộ hệ thống:
- Hệ thống phụ thuộc vào Authorization Server hoặc Identity Provider (IdP) để xác thực và cấp token.
- Nếu IdP gặp lỗi hoặc downtime, người dùng sẽ không thể đăng nhập hoặc truy cập dịch vụ.
- Các API hoặc microservices phía sau cũng bị ảnh hưởng do không thể xác thực token hợp lệ.
- Khi tích hợp với bên thứ ba, rủi ro có thể lan rộng và khó kiểm soát ngoài phạm vi hệ thống nội bộ.
10.3. Thách thức trong quản lý phiên
Bản chất phi trạng thái (stateless) của nhiều loại token hiện đại mang lại lợi thế mở rộng hệ thống nhưng lại gây trở ngại khi cần kiểm soát phiên theo thời gian thực. OAuth2 sử dụng cơ chế token thay vì session truyền thống, dẫn đến một số khó khăn trong việc quản lý trạng thái đăng nhập:
- Hệ thống không lưu session tập trung, khiến việc theo dõi trạng thái đăng nhập trở nên phức tạp hơn.
- Access Token thường có thời hạn ngắn, yêu cầu xử lý gia hạn thông qua Refresh Token.
- Việc thu hồi token không phải lúc nào cũng có hiệu lực ngay lập tức, tùy thuộc vào cách triển khai.
- Nếu xử lý không đúng luồng refresh hoặc hết hạn token, ứng dụng dễ phát sinh lỗi và ảnh hưởng đến trải nghiệm người dùng.
11. Ứng dụng thực tế của OAuth2 tại thị trường Việt Nam
OAuth2 được ứng dụng rộng rãi trong thực tế tại Việt Nam, từ đăng nhập mạng xã hội đến tích hợp API và triển khai SSO trong doanh nghiệp. Nhờ tính linh hoạt và khả năng tương thích cao, giao thức này đã trở thành nền tảng tiêu chuẩn cho hầu hết các dịch vụ số hiện đại.
11.1. Tích hợp đăng nhập Mạng xã hội
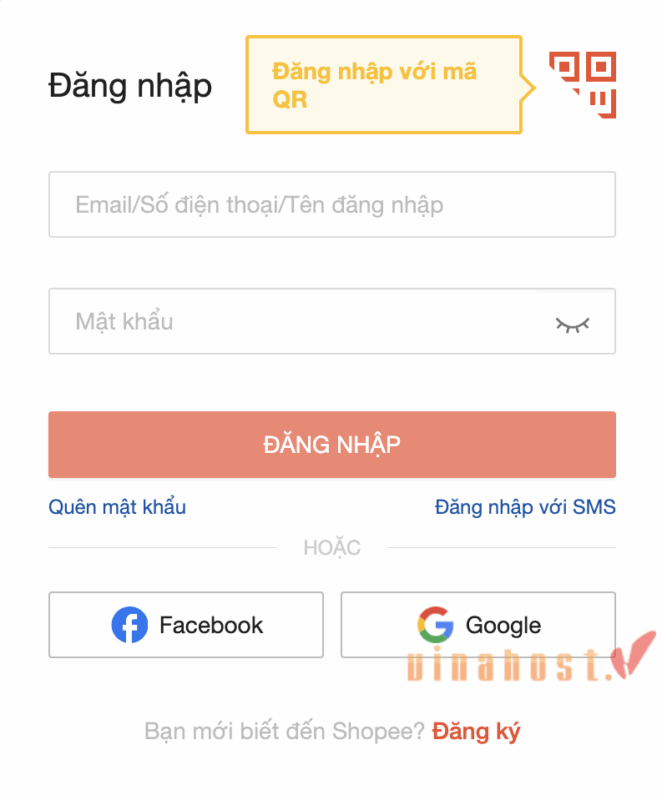
Đăng nhập bằng Google, Facebook hoặc Zalo là một trong những ứng dụng phổ biến nhất của OAuth2. Giải pháp này giúp đơn giản hóa quy trình đăng ký, rút ngắn thời gian đăng nhập và cải thiện trải nghiệm người dùng trên website hoặc ứng dụng.
11.2. Ủy quyền truy cập API đám mây
OAuth2 được sử dụng rộng rãi khi tích hợp với các nền tảng đám mây như Google Drive, Gmail, Google Calendar, Microsoft 365 hoặc Dropbox. Nhờ đó, ứng dụng có thể truy cập và xử lý dữ liệu được cấp phép mà không cần lưu trữ trực tiếp mật khẩu của người dùng.
Ví dụ:
- Đồng bộ email từ Gmail vào hệ thống CRM.
- Sao lưu dữ liệu lên Google Drive hoặc OneDrive.
- Kết nối lịch làm việc với Google Calendar hoặc Outlook Calendar.
11.3. Triển khai SSO cho doanh nghiệp
Nhiều doanh nghiệp tại Việt Nam sử dụng OAuth2 kết hợp OpenID Connect để xây dựng hệ thống Single Sign-On (SSO), cho phép nhân viên đăng nhập một lần và truy cập nhiều ứng dụng nội bộ. Mô hình này đặc biệt hiệu quả với các tổ chức vận hành đồng thời nhiều phần mềm như ERP, CRM, hệ thống quản lý nhân sự và cổng thông tin nội bộ.
Giải pháp này giúp:
- Giảm số lượng tài khoản và mật khẩu cần quản lý.
- Tăng cường bảo mật tập trung.
- Đơn giản hóa việc cấp và thu hồi quyền truy cập nhân sự.
Chuyên Gia Kỹ thuật VinaHostTrích dẫn từ Chuyên giaThay vì tự triển khai Authorization Server, doanh nghiệp nên sử dụng các giải pháp sẵn có như Keycloak (mã nguồn mở) hoặc các dịch vụ SaaS trả phí như Auth0, Firebase Authentication để tiết kiệm thời gian và nâng cao bảo mật.
12. Các lỗ hổng bảo mật OAuth2 phổ biến và Cách phòng tránh
Mặc dù OAuth2 giúp tăng cường bảo mật, việc triển khai sai vẫn có thể tạo ra những lỗ hổng nghiêm trọng. Dưới đây là các rủi ro thường gặp và cách khắc phục.
12.1. Lưu trữ Access Token an toàn trên Frontend
Access Token chính là “chìa khóa truy cập” vào dữ liệu người dùng. Nếu token bị đánh cắp, kẻ tấn công có thể sử dụng nó để gọi API và truy cập tài nguyên mà không cần biết mật khẩu.
Hai vị trí lưu trữ phổ biến nhất hiện nay là:
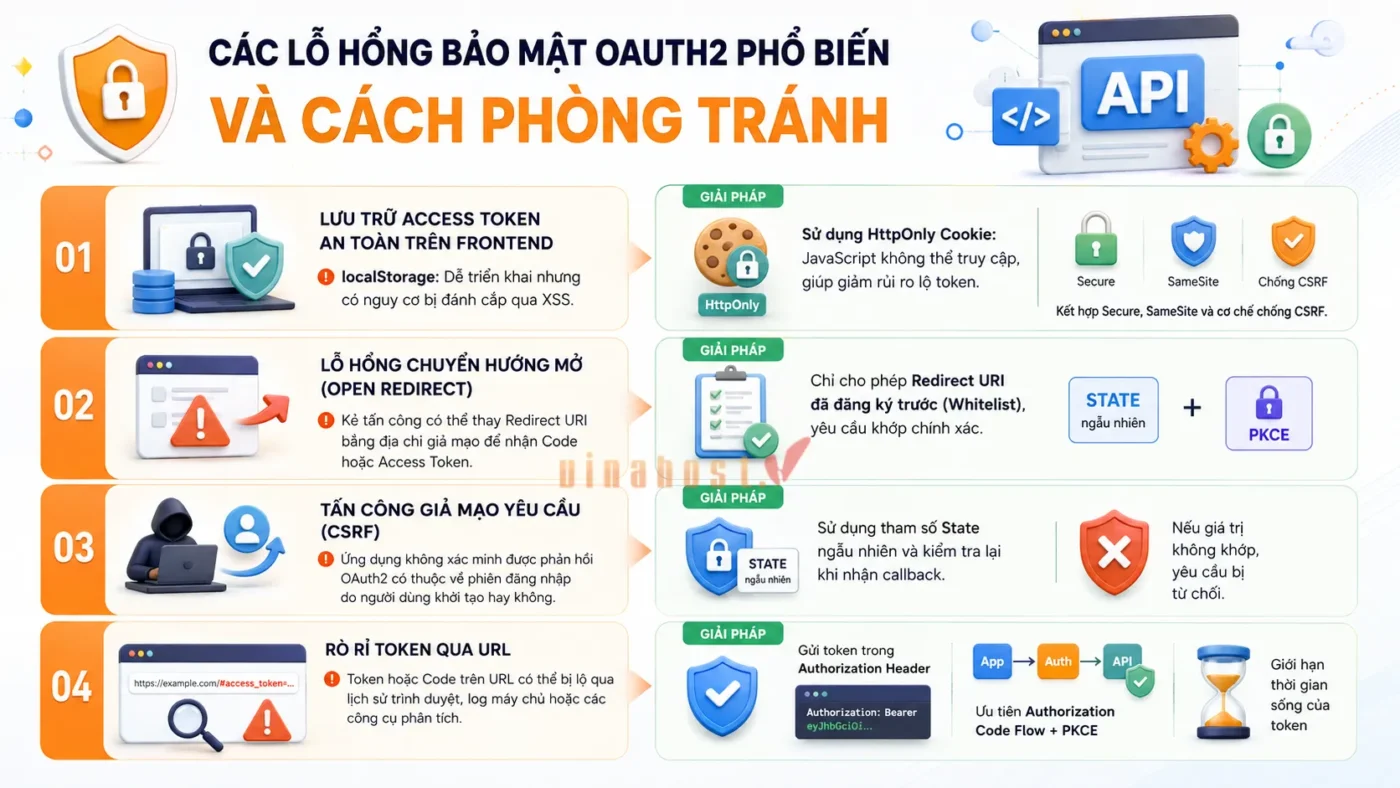
- localStorage: Dễ triển khai nhưng token có thể bị đánh cắp nếu website tồn tại lỗ hổng XSS.
- HttpOnly Cookie: JavaScript không thể đọc được token, giúp giảm đáng kể nguy cơ bị đánh cắp qua XSS.
Trong hầu hết trường hợp, không nên lưu Access Token/Refresh Token trực tiếp trên localStorage. Theo chuẩn RFC 10017 (08/2026), giải pháp an toàn nhất cho ứng dụng web là áp dụng mô hình Backend for Frontend (BFF): lưu token hoàn toàn ở máy chủ BFF và chỉ cấp cho trình duyệt một Session Cookie có thuộc tính HttpOnly, Secure, SameSite kết hợp cơ chế chống CSRF.
Cần lưu ý rằng HttpOnly giúp chống đánh cắp token qua XSS nhưng không ngăn được mã độc XSS thực thi hành động ngay trong phiên đang mở.
12.2. Lỗ hổng Chuyển hướng mở
OAuth2 sử dụng Redirect URI để trả kết quả đăng nhập về ứng dụng. Nếu tham số này không được kiểm tra chặt chẽ, kẻ tấn công có thể thay thế bằng một địa chỉ do chúng kiểm soát.
Khi đó:
- Authorization Code hoặc Token có thể bị gửi nhầm cho attacker.
- Người dùng bị chiếm quyền truy cập mà không hề nhận biết.
Để phòng tránh, chỉ nên cho phép các Redirect URI đã đăng ký trước (whitelist) và yêu cầu khớp chính xác 100%. Đồng thời nên kết hợp tham số state và cơ chế PKCE để tăng cường bảo mật.
12.3. Tấn công giả mạo yêu cầu
Trong OAuth2, ứng dụng cần xác minh rằng phản hồi nhận được thực sự thuộc về phiên đăng nhập do người dùng khởi tạo. Nếu thiếu cơ chế đối chiếu này, hệ thống sẽ không thể phân biệt được yêu cầu hợp lệ với các đường dẫn giả mạo do kẻ tấn công gửi tới.
Nếu bỏ qua bước kiểm tra này, kẻ tấn công có thể chèn mã ủy quyền của chúng vào phiên làm việc của nạn nhân, khiến hệ thống xử lý sai tài khoản hoặc liên kết sai dữ liệu. Trong những kịch bản nghiêm trọng, nạn nhân có thể vô tình đăng nhập vào tài khoản của hacker và để lộ toàn bộ dữ liệu thao tác sau đó.
Biện pháp quan trọng nhất là sử dụng tham số state với giá trị ngẫu nhiên và kiểm tra lại khi nhận callback. Nếu giá trị không khớp, yêu cầu phải bị từ chối ngay lập tức.
12.4. Rò rỉ Token qua URL
Một sai lầm phổ biến là truyền Access Token hoặc Authorization Code trực tiếp trên URL. Điều này khiến token có thể xuất hiện trong:
- Lịch sử trình duyệt.
- Log máy chủ.
- Công cụ phân tích truy cập.
- Các liên kết được chia sẻ cho bên thứ ba.
Thay vì đưa token lên URL, ứng dụng nên gửi token trong Authorization Header và ưu tiên sử dụng Authorization Code Flow + PKCE. Đồng thời cần giới hạn thời gian sống của token để giảm thiểu rủi ro nếu xảy ra rò rỉ.
OWASP Công ty chuyên về bảo mật ứng dụng web và phần mềmTrích dẫn từ Chuyên giaTheo chuẩn OWASP API Security Top 10 (2023), lỗi Phân quyền cấp đối tượng bị phá vỡ (BOLA) giữ vị trí API1 — mối đe dọa số 1. Trong khi đó, các lỗi xử lý và bảo vệ token xác thực kém an toàn (trong đó có rủi ro lộ token qua URL) liên quan trực tiếp đến nhóm API2:2023 (Broken Authentication), còn các sai sót trong cấu hình hệ thống API (Security Misconfiguration) xếp ở vị trí API8:2023.
13. Tại sao OAuth2 cần sự trợ lực từ giải pháp WAAP?
OAuth2 giúp kiểm soát quyền truy cập, nhưng chỉ dừng lại ở phạm vi ủy quyền (authorization). Trong thực tế, hệ thống API vẫn có thể bị tấn công ngay cả khi các request sử dụng Access Token hợp lệ.
Khi hệ thống API đi vào vận hành thực tế, kẻ tấn công vẫn có thể khai thác nhiều lỗ hổng tầng ứng dụng nằm ngoài phạm vi kiểm soát của tiêu chuẩn ủy quyền. Dưới đây là 3 mối đe dọa phổ biến mà OAuth2 không thể tự xử lý:
- DDoS Layer 7 và lạm dụng API – Kẻ tấn công có thể dùng token hợp lệ để gửi lượng lớn request liên tục, gây quá tải hệ thống. OAuth2 không có cơ chế rate limit hoặc lọc lưu lượng nên không thể ngăn chặn tình huống này.
- Khai thác lỗ hổng OWASP Top 10 (SQLi, XSS, lỗi logic) – OAuth2 không kiểm tra payload, tham số hay header trong request. Điều này khiến các lỗ hổng như SQL Injection, XSS hoặc lỗi logic API vẫn có thể bị khai thác dù đã xác thực hợp lệ.
- Bot độc hại và chiếm quyền tài khoản (ATO) – OAuth2 không phân biệt được người dùng thật và bot. Các tấn công như credential stuffing, brute-force hoặc scraping vẫn có thể diễn ra và dẫn đến mất quyền kiểm soát tài khoản.
Để giải quyết các rủi ro này, hệ thống cần bổ sung một lớp bảo mật phía trước như WAAP (Web Application & API Protection). Đây là giải pháp bảo mật toàn diện, tích hợp đồng thời nhiều lớp phòng thủ như WAF, API Security, Bot Management và chống DDoS Layer 7 – những yếu tố mà OAuth2 không thể đảm nhiệm.
Tại Việt Nam, VinaHost là một trong những đơn vị tiên phong triển khai WAAP theo kiến trúc Cloud Security 2.0, giúp hợp nhất các lớp bảo mật rời rạc thành một nền tảng thống nhất, bảo vệ toàn diện cho cả ứng dụng web và hệ thống API trong môi trường thực tế.
Điểm khác biệt của WAAP VinaHost:
- Tối ưu hiệu năng ngay tại lớp bảo mật: Không chỉ bảo vệ, hệ thống còn tích hợp CDN, Load Balancing, SSL/TLS và Smart Routing giúp tăng tốc truy cập, giảm tải server và đảm bảo dịch vụ luôn ổn định.
- Chống DDoS đa lớp từ L3 đến L7: Kết hợp cơ chế tự động phát hiện, rate limiting và lọc lưu lượng, giúp giảm thiểu cả tấn công volumetric lẫn tấn công tầng ứng dụng.
- WAF nâng cao, sẵn sàng cho cả zero-day: Hệ thống tích hợp hơn 1.000 rule bảo mật, hỗ trợ OWASP Top 10 và cơ chế Virtual Patch, giúp bảo vệ ngay cả khi lỗ hổng chưa được vá.
- Bảo mật API xuyên suốt vòng đời: Tự động phát hiện API (API Discovery), kiểm soát truy cập và giám sát liên tục, hạn chế rủi ro từ các endpoint không được quản lý.
- Chống bot và gian lận nâng cao: Kết hợp AI, fingerprint và CAPTCHA để nhận diện bot tinh vi, ngăn chặn các hành vi như brute-force hoặc chiếm quyền tài khoản.
- Phân tích mối đe dọa theo thời gian thực: Ứng dụng Threat Intelligence và AI để phát hiện hành vi bất thường, đồng thời giảm thiểu cảnh báo sai (false positive).
- Giám sát tập trung và hỗ trợ 24/7: Dashboard trực quan giúp theo dõi toàn bộ lưu lượng và rủi ro bảo mật, đi kèm đội ngũ kỹ thuật hỗ trợ liên tục, phản hồi nhanh khi có sự cố.
Tham khảo ngay giải pháp WAAP từ VinaHost

Các câu hỏi thường gặp về OAuth2
Sự khác biệt lớn nhất giữa OAuth 1.0 và OAuth2 là gì?
Sự khác biệt lớn nhất giữa OAuth 1.0 và OAuth 2.0 nằm ở cách xử lý bảo mật và độ phức tạp triển khai.
- OAuth 1.0 sử dụng cơ chế chữ ký (signature) cho mỗi request để đảm bảo tính toàn vẹn và bảo mật, khiến việc triển khai phức tạp nhưng an toàn hơn ở tầng giao thức.
- OAuth 2.0 đơn giản hóa bằng cách sử dụng Access Token (kết hợp HTTPS) thay cho signature, giúp dễ triển khai và linh hoạt hơn, nhưng yêu cầu bổ sung các biện pháp bảo mật khác để tránh rủi ro.
Kết luận
Trong kỷ nguyên kết nối vạn vật, việc thấu hiểu OAuth2 là gì không chỉ dừng lại ở việc nắm vững một giao thức, mà còn là nền tảng để xây dựng hệ thống xác thực an toàn và linh hoạt. Tuy nhiên, sự phát triển của các kỹ thuật tấn công hiện đại cho thấy OAuth2 cần được kết hợp với các lớp phòng thủ chuyên sâu như WAAP để đạt được sự bảo mật toàn diện.
Để theo dõi thêm nhiều bài viết mới nhất của VinaHost, bạn có thể truy cập blog TẠI ĐÂY. Hoặc nếu bạn muốn được tư vấn thêm thì có thể liên hệ với chúng tôi qua:
- Email: cskh@vinahost.vn
- Hotline: 1900 6046 phím 1
- Livechat: https://livechat.vinahost.vn/chat.php
Xem ngay các bài viết liên quan


Mình là Ngô Thị Yến, sở hữu hơn 1 năm kinh nghiệm viết về lĩnh vực như: Cloud Server, VPS, hosting, domain,.. Mục tiêu của mình là mang đến cho người đọc những nội dung chất lượng, giá trị và dễ dàng tiếp cận giúp bản thân mình có thể xây dựng lòng tin từ cộng đồng người dùng tại VinaHost.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



