

 Tiếng Việt
 English
 简体中文

DNSmasq là gì? Đây là công cụ thường được nhắc đến khi tìm hiểu các giải pháp phân giải tên miền và quản lý địa chỉ IP trong hệ thống mạng. DNSmasq là công cụ nhẹ, tích hợp các chức năng như DNS Forwarder, DHCP Server và caching DNS, phù hợp với hệ thống mạng nội bộ và máy chủ Linux. Trong bài viết này, VinaHost sẽ hướng dẫn bạn cách cài đặt và cấu hình DNSmasq trên Ubuntu chi tiết, giúp hệ thống hoạt động ổn định và đáp ứng nhu cầu sử dụng thực tế.
- Giải phóng cổng 53: Tắt systemd-resolved (nếu xung đột) và trỏ nameserver tạm thời.
- Cài đặt: Chạy sudo apt install dnsmasq -y.
- Cấu hình (/etc/dnsmasq.conf): Thiết lập port=53, listen-address=127.0.0.1, no-resolv, server=8.8.8.8, cache-size=1000.
- DNS nội bộ: Khai báo domain (ưu tiên đuôi .home.arpa) vào /etc/hosts.
- Khởi chạy: Kiểm tra cú pháp với dnsmasq –test và kích hoạt qua systemctl restart dnsmasq.
1. Tổng quan kiến thức về DNSmasq
DNSmasq cung cấp nhiều chức năng hữu ích giúp đơn giản hóa việc quản lý và vận hành hệ thống mạng. Để hiểu rõ hơn về công cụ này, hãy cùng tìm hiểu các đặc điểm, nguyên lý hoạt động và những ứng dụng phổ biến của DNSmasq trong thực tế.
1.1. DNSmasq là gì?
DNSmasq là phần mềm mã nguồn mở miễn phí, được thiết kế để cung cấp các dịch vụ mạng thiết yếu cho hệ thống mạng quy mô nhỏ. Công cụ này tích hợp hai chức năng chính trong cùng một gói phần mềm gọn nhẹ, bao gồm:
- DNS Forwarder: Chuyển tiếp truy vấn DNS đến máy chủ DNS bên ngoài và hỗ trợ lưu bộ nhớ đệm để tăng tốc độ phân giải tên miền.
- DHCP Server: Tự động cấp phát địa chỉ IP và các thông số mạng cần thiết cho thiết bị kết nối.
Nhờ tích hợp hai chức năng trên, DNSmasq giúp đơn giản hóa quá trình triển khai và quản lý mạng nội bộ, hạn chế việc phải cài đặt riêng biệt các dịch vụ như BIND và một DHCP Server độc lập. Công cụ đặc biệt phù hợp với router, mạng gia đình, văn phòng nhỏ và môi trường mạng ảo hóa.
Xem thêm: DNS Sinkhole là gì? | Cách hoạt động & Cấu hình DNS Sinkhole hiệu quả
1.2. Tính ứng dụng của DNSmasq
DNSmasq được ứng dụng rộng rãi trong nhiều môi trường mạng nhờ thiết kế gọn nhẹ, dễ cấu hình và tiết kiệm tài nguyên. Công cụ này thường được sử dụng trên router gia đình, thiết bị IoT, máy chủ ảo (VPS), container và các nền tảng ảo hóa. Ngoài ra, DNSmasq còn hỗ trợ các tính năng liên quan đến phân giải DNS và cấp phát địa chỉ IP trong những hệ thống chia sẻ kết nối mạng, chẳng hạn như điểm phát Wi-Fi trên thiết bị di động.
✅ Tham khao ngay dịch vụ VPS tại nhà cung cấp VinaHost như: VPS giá rẻ, VPS cao cấp, VPS Windows, VPS NVMe, VPS Forex, VPS GPU, VPS n8n, VPS OpenClaw, ….
2. Lý do nên sử dụng DNSmasq
DNSmasq được nhiều quản trị viên hệ thống lựa chọn nhờ khả năng cung cấp các dịch vụ mạng thiết yếu trong một phần mềm gọn nhẹ, dễ triển khai. So với việc sử dụng nhiều dịch vụ riêng biệt, DNSmasq giúp tiết kiệm tài nguyên và đơn giản hóa quá trình quản lý mạng nội bộ. Sau đây là những lợi ích đáng chú ý khi sử dụng DNSmasq.
2.1 Tiêu thụ tài nguyên siêu nhẹ (Siêu tiết kiệm RAM)
DNSmasq được thiết kế để hoạt động hiệu quả trên các hệ thống có tài nguyên hạn chế, chẳng hạn như router, thiết bị nhúng và máy chủ cấu hình thấp. Nhờ mức tiêu thụ RAM và CPU tương đối thấp, phần mềm phù hợp với mạng gia đình, văn phòng nhỏ và môi trường homelab mà không cần đầu tư phần cứng chuyên dụng.
2.2. Tích hợp DNS Cache giảm độ trễ truy vấn
DNSmasq có khả năng lưu tạm kết quả phân giải DNS trong bộ nhớ đệm. Khi nhận được truy vấn trùng lặp và dữ liệu vẫn còn hiệu lực, phần mềm có thể trả lời trực tiếp mà không cần gửi yêu cầu đến máy chủ DNS upstream. Cơ chế này giúp giảm thời gian phản hồi, hạn chế lưu lượng truy vấn ra bên ngoài và cải thiện hiệu quả phân giải tên miền trong mạng nội bộ.
2.3. Quản lý tập trung DNS + DHCP
DNSmasq tích hợp chức năng chuyển tiếp DNS và cấp phát địa chỉ IP động DHCP trong cùng một phần mềm. Đặc biệt, các thiết bị nhận địa chỉ IP qua DHCP có thể được liên kết với tên máy chủ để phân giải trong mạng nội bộ. Nhờ đó, quản trị viên dễ dàng quản lý thiết bị và truy cập các máy tính bằng tên thay vì phải ghi nhớ địa chỉ IP hoặc cấu hình thủ công từng thiết bị.
2.4. Hỗ trợ xác thực bảo mật DNSSEC
DNSmasq hỗ trợ xác thực DNSSEC đối với các phản hồi DNS trong những cấu hình phù hợp. Cơ chế này giúp xác minh nguồn gốc và tính toàn vẹn của dữ liệu DNS, từ đó hạn chế nguy cơ xử lý các bản ghi giả mạo hoặc bị chỉnh sửa trái phép trong quá trình truyền tải. Tuy nhiên, DNSSEC không thay thế hoàn toàn các biện pháp bảo mật khác và cần được cấu hình đúng để phát huy hiệu quả.
2.5. Hỗ trợ chặn tên miền (Ad-block) và PXE Boot
DNSmasq cho phép thiết lập danh sách chặn các tên miền quảng cáo hoặc mã độc thông qua những tùy chọn cấu hình phù hợp, giúp hạn chế truy cập đến các domain không mong muốn trong mạng nội bộ. Bên cạnh đó, phần mềm hỗ trợ DHCP và tích hợp máy chủ TFTP, tạo điều kiện triển khai PXE Boot để khởi động máy tính qua mạng, phục vụ nhu cầu cài đặt hệ điều hành hàng loạt và quản lý thiết bị tập trung.
⚠️ Lưu ý: DNSmasq phù hợp nhất với các hệ thống mạng nhỏ và vừa có nhu cầu quản lý DNS, DHCP đơn giản. Với hạ tầng doanh nghiệp lớn, yêu cầu DNS authoritative phức tạp hoặc lưu lượng truy vấn cao, bạn nên cân nhắc thêm các giải pháp chuyên dụng như BIND hoặc Unbound tùy theo mục đích sử dụng.
3. Các hệ thống con (Subsystems) cốt lõi của DNSmasq
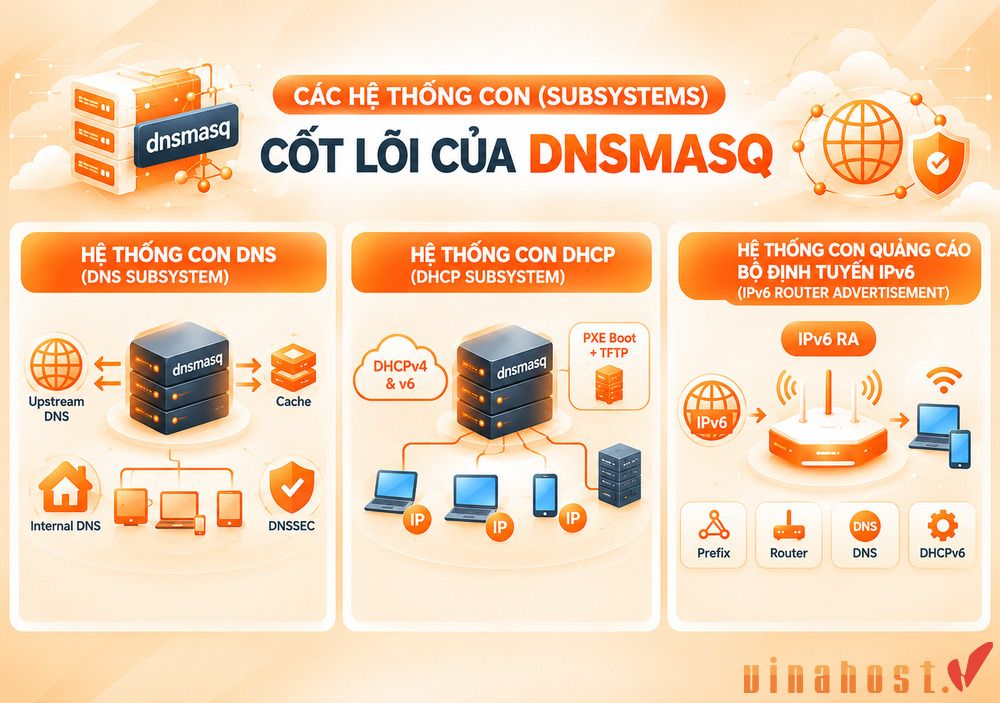
DNSmasq được xây dựng từ các hệ thống con phối hợp với nhau để cung cấp những dịch vụ mạng thiết yếu, bao gồm phân giải tên miền, cấp phát địa chỉ IP và thiết lập các thông số kết nối cho mạng IPv6. Mỗi hệ thống đảm nhiệm một nhóm chức năng riêng, giúp quản trị viên dễ dàng triển khai và quản lý mạng nội bộ.
3.1 Hệ thống con DNS (DNS Subsystem)
Hệ thống con DNS đảm nhiệm việc chuyển tiếp truy vấn đến máy chủ DNS upstream, lưu kết quả vào bộ nhớ đệm và quản lý thông tin tên miền trong mạng nội bộ. Các chức năng chính bao gồm:
- Chuyển tiếp và lưu bộ nhớ đệm DNS: Hỗ trợ xử lý các bản ghi phổ biến như bản ghi A, bản ghi AAAA, CNAME và PTR, DNSKEY, DS giúp tăng tốc độ phản hồi đối với những truy vấn lặp lại.
- Quản lý tên miền nội bộ: Đọc thông tin máy chủ từ tệp /etc/hosts hoặc tích hợp hostname của các thiết bị được cấp phát IP qua DHCP để hỗ trợ phân giải tên trong mạng cục bộ.
- Định tuyến truy vấn linh hoạt: Cho phép chuyển truy vấn của những tên miền hoặc subdomain cụ thể đến máy chủ DNS upstream tương ứng, hữu ích khi thiết lập VPN hoặc kết nối nhiều mạng riêng biệt.
- Hỗ trợ DNSSEC: Có thể xác thực phản hồi DNSSEC khi được bật và cấu hình phù hợp, góp phần hạn chế nguy cơ tiếp nhận dữ liệu DNS giả mạo.
3.2. Hệ thống con DHCP (DHCP Subsystem)
Hệ thống con DHCP chịu trách nhiệm cấp phát địa chỉ IP và cung cấp các thông số cấu hình mạng cho thiết bị khách. DNSmasq hỗ trợ DHCPv4, DHCPv6 cùng các cơ chế liên quan đến khởi động mạng, đáp ứng nhiều nhu cầu triển khai khác nhau.
- Cấp phát địa chỉ IP: Hỗ trợ cấp phát IP động và thiết lập địa chỉ cố định cho thiết bị dựa trên thông tin nhận diện như địa chỉ MAC.
- Hỗ trợ PXE Boot và TFTP: DNSmasq hỗ trợ cấu hình DHCP cho phép thiết bị khởi động từ mạng, kết hợp với máy chủ TFTP tích hợp để truyền tải các tệp cần thiết. Nhờ đó, quản trị viên có thể đơn giản hóa quá trình cài đặt hệ điều hành và triển khai hệ thống trên nhiều máy tính cùng lúc.
- Tự động liên kết hostname với DNS: Có thể đăng ký tên máy của các thiết bị DHCP vào DNS cục bộ, giúp quản trị viên truy cập thiết bị bằng hostname thay vì phải ghi nhớ địa chỉ IP.
- Hỗ trợ nhiều giao thức: Ngoài DHCPv4 và DHCPv6, DNSmasq còn hỗ trợ BOOTP và các tùy chọn PXE phù hợp với môi trường triển khai.
3.3. Hệ thống con Quảng cáo bộ định tuyến IPv6 (IPv6 Router Advertisement)
Hệ thống con Router Advertisement (RA) hỗ trợ các thiết bị trong mạng IPv6 nhận thông tin về bộ định tuyến và cấu hình kết nối phù hợp. Chức năng này có thể hoạt động độc lập hoặc kết hợp với DHCPv6 để đáp ứng yêu cầu cấu hình mạng.
- Hỗ trợ tự động cấu hình IPv6: Quảng bá thông tin tiền tố mạng và bộ định tuyến mặc định để thiết bị khách thiết lập kết nối IPv6.
- Điều khiển cờ M và O: Cho phép xác định việc thiết bị khách có nên sử dụng DHCPv6 để nhận địa chỉ IP hoặc các thông số cấu hình bổ sung hay không.
- Quảng bá máy chủ DNS: Hỗ trợ tùy chọn RDNSS để cung cấp thông tin máy chủ DNS cho thiết bị khách thông qua các gói tin RA.
- Kết hợp với DHCP và DNS: Có thể phối hợp với thông tin DHCP để hỗ trợ phân giải tên máy trong môi trường IPv6, tùy thuộc vào cách cấu hình hệ thống.
Nhờ sự kết hợp của ba hệ thống con trên, DNSmasq có thể đảm nhiệm nhiều tác vụ mạng trong một phần mềm duy nhất, giảm độ phức tạp khi triển khai và quản lý hạ tầng mạng quy mô nhỏ.
4. Các hệ điều hành và môi trường hỗ trợ DNSmasq
DNSmasq có khả năng hoạt động trên nhiều nền tảng nhờ thiết kế gọn nhẹ và khả năng tương thích với các hệ điều hành dựa trên tiêu chuẩn POSIX. Tùy theo môi trường triển khai, phần mềm có thể được sử dụng để cung cấp dịch vụ DNS, DHCP và hỗ trợ quản lý kết nối mạng.
4.1 Hệ điều hành Linux và Unix-like
DNSmasq có thể được cài đặt trên nhiều bản phân phối Linux phổ biến như Ubuntu, Debian, Fedora, CentOS và Arch Linux. Phần mềm cũng hỗ trợ các hệ điều hành BSD như FreeBSD, OpenBSD và NetBSD. Người dùng thường có thể cài đặt DNSmasq thông qua kho phần mềm chính thức hoặc hệ thống quản lý gói tương ứng, giúp thuận tiện cho việc cập nhật và bảo trì.
4.2. Thiết bị di động và máy trạm người dùng
- Android: DNSmasq hoặc các thành phần dựa trên chức năng tương tự có thể được sử dụng trong một số triển khai để hỗ trợ chuyển tiếp DNS và cấp phát địa chỉ IP khi chia sẻ kết nối mạng. Tuy nhiên, không nên mặc định mọi phiên bản Android đều sử dụng trực tiếp DNSmasq.
- macOS: Người dùng có thể cài đặt DNSmasq thông qua Homebrew để thiết lập DNS cục bộ, kiểm thử tên miền nội bộ và phục vụ quá trình phát triển ứng dụng.
4.3. Môi trường ảo hóa, Container và Thiết bị nhúng
DNSmasq được ứng dụng trong nhiều môi trường triển khai chuyên biệt nhờ khả năng tiết kiệm tài nguyên và cấu hình linh hoạt:
- Ảo hóa: Các nền tảng như Libvirt/KVM có thể sử dụng DNSmasq để cung cấp dịch vụ DNS và DHCP cho mạng máy ảo.
- Container: DNSmasq có thể được triển khai trong một số kiến trúc Docker hoặc Kubernetes để hỗ trợ phân giải tên miền và quản lý mạng, tùy thuộc vào thiết kế hệ thống.
- Thiết bị mạng và hệ thống nhúng: Phần mềm được tích hợp trong firmware của các nền tảng như OpenWrt và DD-WRT, hỗ trợ vận hành router, điểm truy cập và những thiết bị có tài nguyên phần cứng hạn chế.
Nhìn chung, DNSmasq phù hợp với nhiều môi trường từ mạng gia đình đến hệ thống máy chủ và ảo hóa. Trong phần tiếp theo, bạn có thể tìm hiểu cách cài đặt và cấu hình DNSmasq trên Ubuntu để triển khai các chức năng mạng theo nhu cầu thực tế.
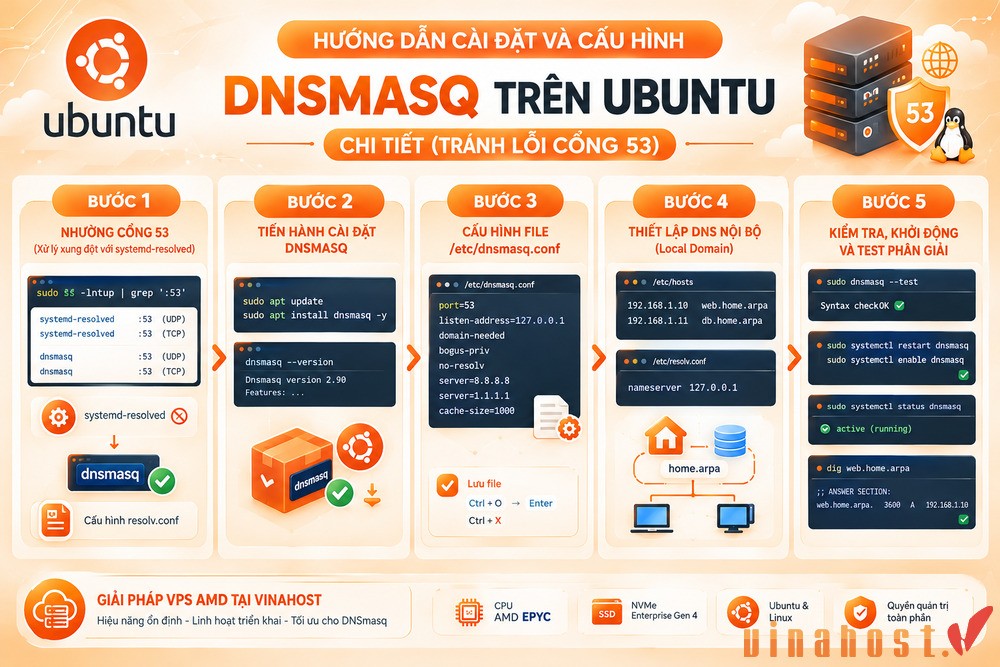
5. Hướng dẫn cài đặt và cấu hình DNSmasq trên Ubuntu chi tiết (Tránh lỗi Cổng 53)
DNSmasq có thể được triển khai trên Ubuntu để cung cấp dịch vụ phân giải tên miền, lưu bộ nhớ đệm DNS và quản lý tên miền nội bộ. Dưới đây là hướng dẫn cài đặt và cấu hình DNSmasq trên Ubuntu 24.04 theo từng bước, bao gồm khắc phục tình trạng trùng cổng 53, cấu hình máy chủ DNS upstream và xác minh dịch vụ sau khi cài đặt.
⚠️ Lưu ý trước khi thực hiện: Không phải máy Ubuntu nào cũng cần tắt systemd-resolved. Nếu dịch vụ này đang sử dụng cổng 53, bạn có thể cấu hình DNSmasq chỉ lắng nghe trên một địa chỉ IP cụ thể để tránh xung đột. Nếu chọn vô hiệu hóa dịch vụ, cần thiết lập lại DNS cho hệ thống phù hợp để tránh mất khả năng phân giải tên miền.
5.1 Bước 1: Nhường cổng 53 (Xử lý xung đột với systemd-resolved)
Trên Ubuntu, systemd-resolved thường đảm nhiệm một phần chức năng phân giải DNS. Nếu DNSmasq không thể khởi động do cổng 53 đã được sử dụng, bạn cần kiểm tra dịch vụ đang chiếm cổng trước khi thay đổi cấu hình.
Kiểm tra dịch vụ DNS hiện tại:
sudo ss -lntup | grep ':53'Nếu xác định systemd-resolved là nguyên nhân gây xung đột và muốn sử dụng DNSmasq thay thế, hãy chạy:
sudo systemctl disable --now systemd-resolvedTrước khi thay đổi /etc/resolv/conf, hãy kiểm tra và sao lưu cấu hình hiện tại:
ls -l /etc/resolv/conf
sudo cp -L /etc/resolv/conf /etc/resolv/conf.backup
Nếu /etc/resolv/conf đang trỏ đến systemd-resolved, bạn có thể chuyển sang sử dụng tệp cấu hình độc lập sau khi chuẩn bị phương án thay thế phù hợp. Chỉ thực hiện bước này sau khi đã xác định cách quản lý DNS mới cho hệ thống:
sudo rm /etc/resolv/conf
echo "nameserver 8.8.8.8" | sudo tee /etc/resolv/conf
Lệnh trên thiết lập Google DNS làm máy chủ phân giải tạm thời cho hệ thống trước khi DNSmasq được cấu hình hoàn chỉnh.
5.2. Bước 2: Tiến hành cài đặt DNSmasq
Sau khi chuẩn bị hệ thống, cập nhật danh sách gói phần mềm và cài đặt DNSmasq thông qua APT:
sudo apt update
sudo apt install dnsmasq -y
Kiểm tra phiên bản đã cài đặt:
dnsmasq --version Nếu lệnh trả về thông tin phiên bản và các tính năng được biên dịch, quá trình cài đặt cơ bản đã hoàn tất.
5.3. Bước 3: Cấu hình file /etc/dnsmasq.conf chuẩn
Trước khi chỉnh sửa, bạn nên sao lưu tệp cấu hình gốc để có thể khôi phục khi cần:
sudo cp /etc/dnsmasq/conf /etc/dnsmasq/conf/bak Mở tệp cấu hình bằng trình soạn thảo Nano:
sudo nano /etc/dnsmasq/conf Bổ sung đoạn cấu hình cơ bản vào phần cuối của tệp.
# Cổng DNS

port=53

# Chỉ lắng nghe trên máy cục bộ

listen-address=127.0.0.1

# Không gửi tiếp các truy vấn DNS có tên miền chưa đầy đủ đến máy chủ DNS bên ngoài.

domain-needed

# Ngăn chuyển tiếp các truy vấn DNS ngược đối với những địa chỉ IP thuộc mạng riêng.

bogus-priv

# Không đọc máy chủ DNS từ resolv.conf

no-resolv

# Máy chủ DNS upstream

server=8.8.8.8

server=1.1.1.1

# Dung lượng bộ nhớ đệm DNS

cache-size=1000
Trong cấu hình này:
- port=53: Thiết lập cổng tiếp nhận truy vấn DNS.
- listen-address=127.0.0.1: Chỉ tiếp nhận truy vấn trên máy cục bộ, phù hợp khi DNSmasq chỉ phục vụ chính máy chủ.
- domain-needed và bogus-priv: Hạn chế chuyển tiếp một số truy vấn không cần thiết đến DNS upstream.
- no-resolv: Không sử dụng danh sách máy chủ DNS trong .etc.resolv.conf làm nguồn cấu hình upstream.
- server: Khai báo máy chủ DNS bên ngoài để chuyển tiếp truy vấn.
- cache-size=1000: Giới hạn số lượng mục có thể lưu trong bộ nhớ đệm DNS ở mức 1.000.
Nhấn Ctrl + O để lưu, nhấn Enter xác nhận và Ctrl + X để thoát.
⚠️ Lưu ý: Nếu muốn cung cấp DNS cho các thiết bị khác trong mạng LAN, bạn cần điều chỉnh listen-address theo địa chỉ IP LAN của máy chủ, cấu hình giao diện mạng phù hợp và giới hạn truy cập bằng tường lửa. Không nên để dịch vụ DNS mở công khai ngoài Internet nếu chưa có biện pháp kiểm soát phù hợp.
5.4. Bước 4: Thiết lập DNS nội bộ (Local Domain)
DNSmasq có thể đọc thông tin tên máy từ tệp .etc.hosts để phân giải tên miền trong mạng cục bộ.
Mở tệp:
sudo nano /etc/hosts Thêm các dòng ví dụ:
192.168.1.10 web.home.arpa
192.168.1.11 db.home.arpa
Hai địa chỉ 192.168.1.10 và 192.168.1.11 lần lượt minh họa cho máy chủ web và cơ sở dữ liệu. Hãy thay bằng địa chỉ IP tương ứng với các thiết bị trong hệ thống của bạn.
Nên sử dụng tên miền nội bộ thuộc không gian home.arpa cho mạng gia đình hoặc phòng lab thay vì .local, vốn thường được sử dụng bởi giao thức mDNS.
Tiếp theo, nếu muốn máy Ubuntu sử dụng DNSmasq cục bộ, hãy chỉnh sửa /etc/resolv/conf để có nội dung:
nameserver 127.0.0.1
Cấu hình này chỉ phù hợp khi DNSmasq đã hoạt động và có thể chuyển tiếp truy vấn đến các DNS upstream được khai báo ở bước trước. Nếu hệ thống sử dụng NetworkManager, cloud-init hoặc một trình quản lý mạng khác, hãy cấu hình DNS theo cơ chế tương ứng để tránh tệp bị ghi đè sau khi khởi động lại.
5.5. Bước 5: Kiểm tra cú pháp, khởi động dịch vụ và test phân giải
Trước khi khởi động lại DNSmasq, hãy kiểm tra cú pháp cấu hình:
sudo dnsmasq --test Nếu cấu hình hợp lệ, công cụ sẽ thông báo rằng cú pháp là hợp lệ.
Sau đó, khởi động và thiết lập DNSmasq chạy cùng hệ thống:
sudo systemctl restart dnsmasq
sudo systemctl enable dnsmasq
Kiểm tra trạng thái dịch vụ:
sudo systemctl status dnsmasq Nếu dịch vụ không hoạtđộng, xem nhật ký để xác định nguyên nhân:
sudo journalctl -u dnsmasq -f Cuối cùng, chạy lệnh dig để kiểm tra khả năng phân giải tên miền nội bộ cũng như các tên miền bên ngoài.
Để cài đặt và cấu hình DNSmasq trên Ubuntu hiệu quả, bạn cần một môi trường máy chủ có tài nguyên ổn định, dễ tùy chỉnh và đáp ứng tốt nhu cầu vận hành các dịch vụ mạng. Dịch vụ VPS AMD tại VinaHost là lựa chọn phù hợp để triển khai DNSmasq, thiết lập DNS cache, quản lý DHCP và thử nghiệm các cấu hình mạng nội bộ với các tính năng nổi bật:
- CPU AMD EPYC: Cung cấp năng lực xử lý phù hợp để vận hành DNSmasq cùng các dịch vụ mạng và ứng dụng khác.
- Ổ cứng NVMe Enterprise Gen 4: Tăng tốc độ truy xuất dữ liệu, hỗ trợ môi trường máy chủ hoạt động hiệu quả.
- Hỗ trợ Ubuntu và Linux: Cho phép lựa chọn hệ điều hành phù hợp, thuận tiện cài đặt và cấu hình DNSmasq.
- Quyền quản trị toàn phần: Chủ động cài đặt phần mềm, điều chỉnh thông số và thiết lập môi trường mạng theo nhu cầu.

Một số câu hỏi liên quan đến DNSmasq
DNSmasq có hỗ trợ giao thức IPv6 không?
Có. DNSmasq hỗ trợ IPv6 thông qua các chức năng như phân giải DNS, DHCPv6 và Router Advertisement (RA). Nhờ đó, công cụ có thể đáp ứng nhu cầu quản lý địa chỉ và phân giải tên miền trong các hệ thống mạng sử dụng IPv6.
DNSmasq có chạy trực tiếp trên Windows được không?
DNSmasq chủ yếu được thiết kế cho Linux và các hệ điều hành Unix-like, nên không có hỗ trợ chạy trực tiếp trên Windows theo cách thông thường. Nếu muốn sử dụng DNSmasq trong môi trường Windows, bạn có thể triển khai thông qua Windows Subsystem for Linux (WSL) hoặc máy ảo chạy Linux.
DNSmasq có an toàn và bảo mật không?
DNSmasq có thể hoạt động an toàn nếu được cấu hình và quản lý đúng cách. Công cụ hỗ trợ các tính năng như DNSSEC và lọc truy vấn, nhưng vẫn cần giới hạn quyền truy cập, tránh để lộ dịch vụ DNS/DHCP ra mạng công cộng và thường xuyên cập nhật phiên bản để khắc phục các lỗ hổng bảo mật.
7. Tổng kết
Tóm lại, hiểu rõ DNSmasq là gì sẽ giúp bạn tận dụng hiệu quả công cụ này trong việc quản lý địa chỉ IP, phân giải tên miền và tăng tốc truy cập mạng nội bộ. Với ưu điểm nhỏ gọn, dễ cấu hình và tích hợp nhiều dịch vụ mạng, DNSmasq là lựa chọn phù hợp cho các hệ thống từ nhỏ đến trung bình. Để triển khai hiệu quả trên Ubuntu, bạn cần cấu hình đúng các thông số và kiểm tra hoạt động sau khi cài đặt.
Nếu cần thêm thông tin về giải pháp mạng và dịch vụ máy chủ, hãy liên hệ VinaHost để được tư vấn và hỗ trợ, đồng thời xem thêm tại đây để khám phá nhiều thông tin và kiến thức liên quan.
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/
Xem thêm một số bài viết khác:
- Flush DNS là gì? | Cách xóa Cache DNS trên máy tính
- Cách sửa lỗi DNS server isn’t responding [Hiệu Quả]
- Cách sửa lỗi dns_probe_finished_nxdomain hiệu quả 99%
- Cách khắc phục lỗi DNS_PROBE_FINISHED_BAD_CONFIG hiệu quả
- Lỗi DNS_PROBE_STARTED là gì? | Cách khắc phục lỗi hiệu quả nhất
- DNS Security là gì? | Cuộc tấn công & Giải pháp bảo mật DNS hiệu quả


Mình là Thảo Trang, cựu sinh viên trường đại học Khoa học Xã hội và Nhân Văn. Mình có hơn 3 năm kinh nghiệm trong lĩnh vực sáng tạo nội dung. Trang đam mê viết lách và đã từng làm việc trong nhiều lĩnh vực, bao gồm hosting, domain, công nghệ,… Mình luôn cố gắng để đưa ra những ý tưởng mới mẻ và độc đáo trong từng dự án để mang lại giá trị tốt nhất cho mọi người.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



