

 Tiếng Việt
 English
 简体中文


DNS Sinkhole là gì? Đây là kỹ thuật bảo mật giúp kiểm soát truy vấn DNS, ngăn thiết bị kết nối đến các tên miền độc hại và hạn chế nguy cơ lây nhiễm mã độc. Trong bài viết này, hãy cùng tìm hiểu nguyên lý hoạt động, lợi ích cũng như cách triển khai và cấu hình DNS Sinkhole hiệu quả.
🛡️ Bản chất: Kỹ thuật can thiệp tầng DNS nhằm chặn truy vấn đến tên miền độc hại, phản hồi bằng IP null (
0.0.0.0) hoặc chuyển hướng về máy chủ Sinkhole an toàn.🛑 Mục đích: Cắt đứt kết nối giữa botnet/mã độc và máy chủ điều khiển (C&C Server), ngăn chặn đánh cắp dữ liệu và phát hiện sớm thiết bị nội bộ bị lây nhiễm qua log.
🌍 Thực tế: Từng chặn thành công mã độc CryptoLocker và kích hoạt cơ chế ngắt (Kill Switch) dập tắt đại dịch ransomware WannaCry (2017).
⚙️ Lưu ý triển khai: Dễ dựng bằng BIND hoặc dnsmasq kết hợp dữ liệu Threat Intelligence; cần phối hợp cùng Firewall và Antivirus vì Sinkhole không tự xóa file độc hại trên máy.
Bảo vệ an ninh mạng toàn diện, ngăn ngừa mã độc và đảm bảo kết nối thông suốt với hạ tầng Tên miền & DNS Cao cấp tại VinaHost, hỗ trợ kỹ thuật 24/7.
1. Tổng quan kiến thức về DNS Sinkhole
DNS Sinkhole là một giải pháp bảo mật mạng giúp ngăn chặn các kết nối đến tên miền độc hại thông qua cơ chế kiểm soát truy vấn DNS.
1.1. DNS Sinkhole là gì?
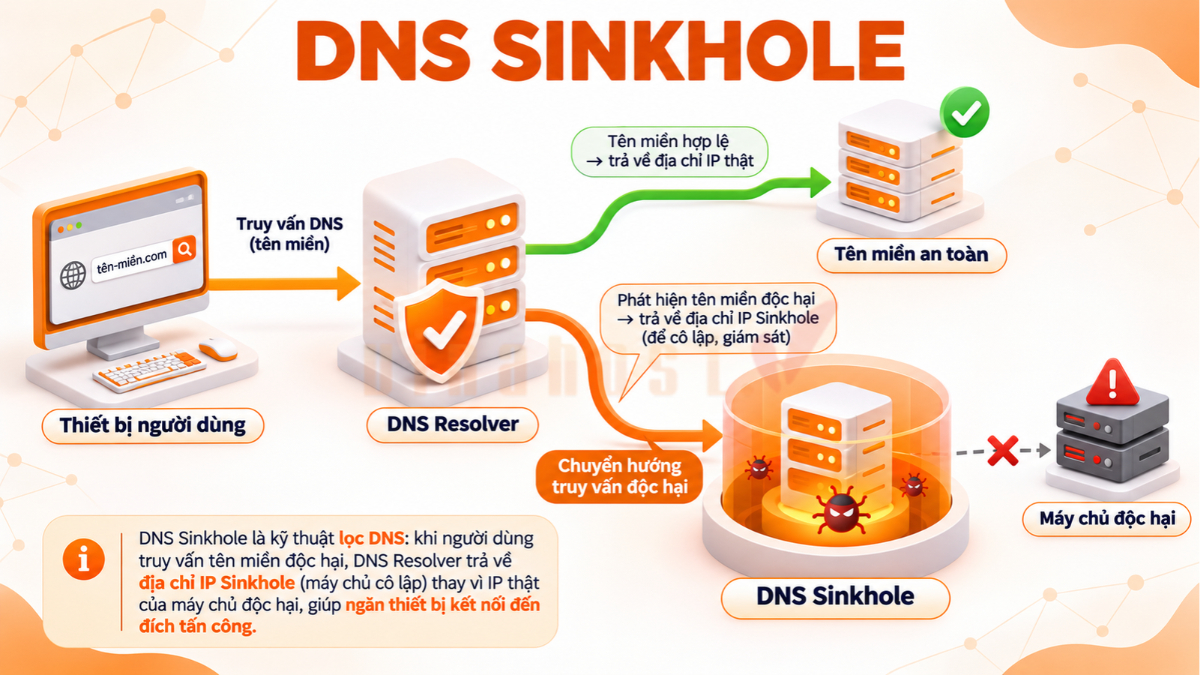
DNS Sinkhole (hay còn gọi là Sinkhole Server, Blackhole DNS hoặc Internet Sinkhole) là một kỹ thuật bảo mật mạng can thiệp vào hệ thống phân giải tên miền (DNS) nhằm chặn các truy vấn đến những tên miền độc hại hoặc không mong muốn. Thay vì trả về địa chỉ IP thực của máy chủ độc hại, DNS Sinkhole sẽ phản hồi bằng một địa chỉ IP sai, địa chỉ IP giả mạo hoặc địa chỉ IP null (như 0.0.0.0 hoặc 127.0.0.1), hoặc chuyển hướng kết nối đến một Sinkhole Server do quản trị viên kiểm soát.
1.2. Mục đích cốt lõi của DNS Sinkhole
Mục đích cốt lõi của DNS Sinkhole là cắt đứt kênh liên lạc giữa các thiết bị bị nhiễm mã độc trong mạng nội bộ và máy chủ điều khiển của hacker (server Command and Control C&C). Bên cạnh đó, kỹ thuật này còn giúp ngăn chặn việc tự động tải xuống mã độc (Drive-by Download), hạn chế nguy cơ lây nhiễm và bảo vệ an toàn cho dữ liệu hệ thống.
2. Cách thức hoạt động của DNS Sinkhole
DNS Sinkhole hoạt động bằng cách kiểm tra các yêu cầu phân giải tên miền và đối chiếu với danh sách những tên miền độc hại đã được xác định. Tùy thuộc vào kết quả kiểm tra, hệ thống sẽ cho phép truy cập hoặc chuyển hướng truy vấn đến một địa chỉ IP an toàn.
2.1. Quá trình truy cập DNS thông thường (khi chưa áp dụng Sinkhole)
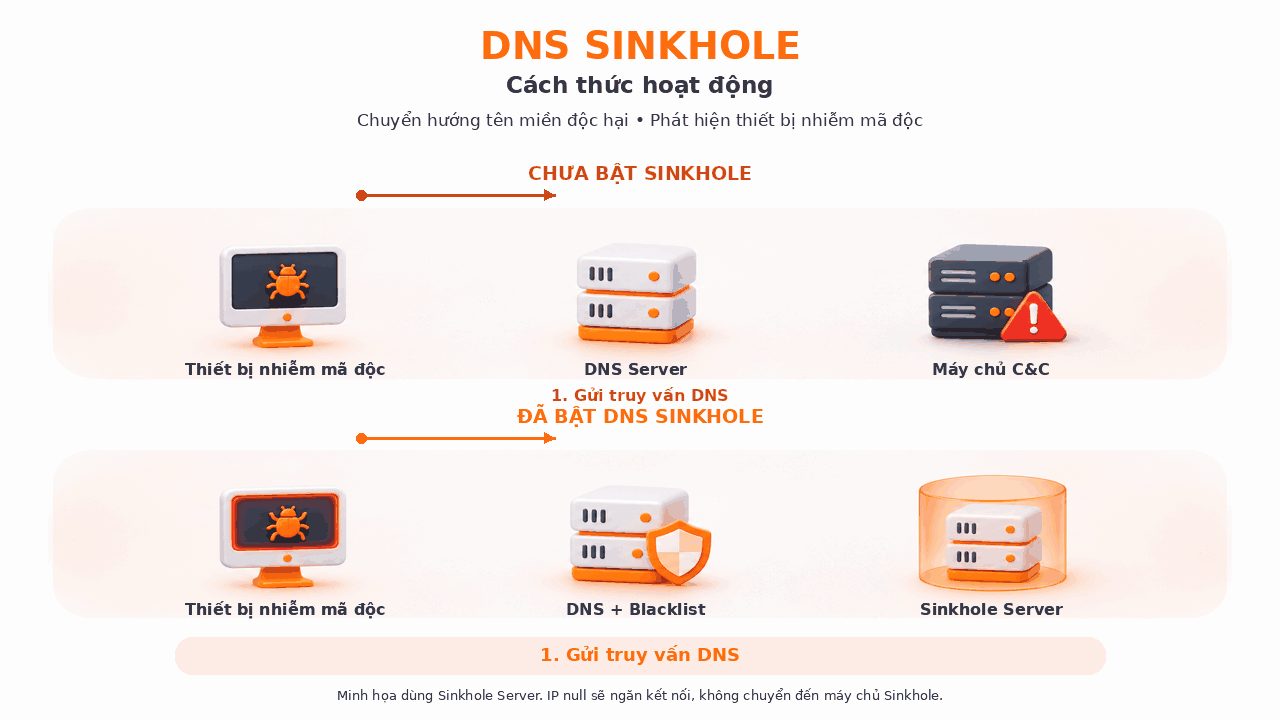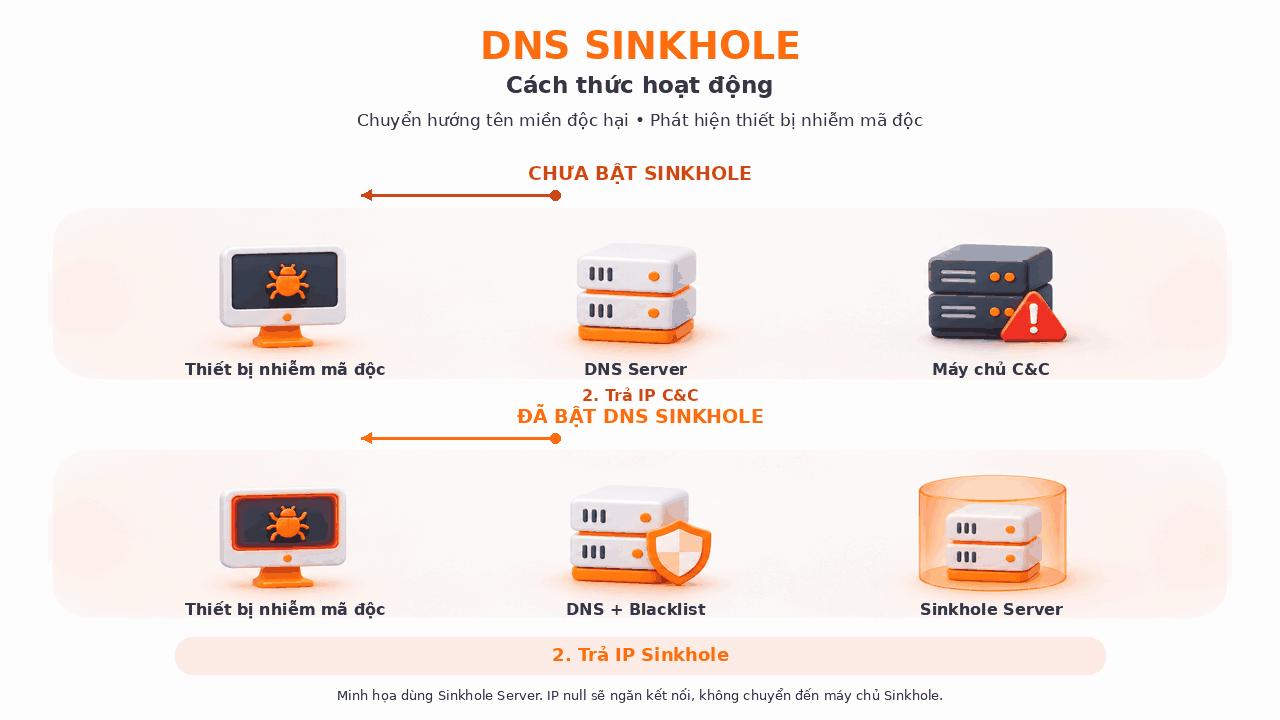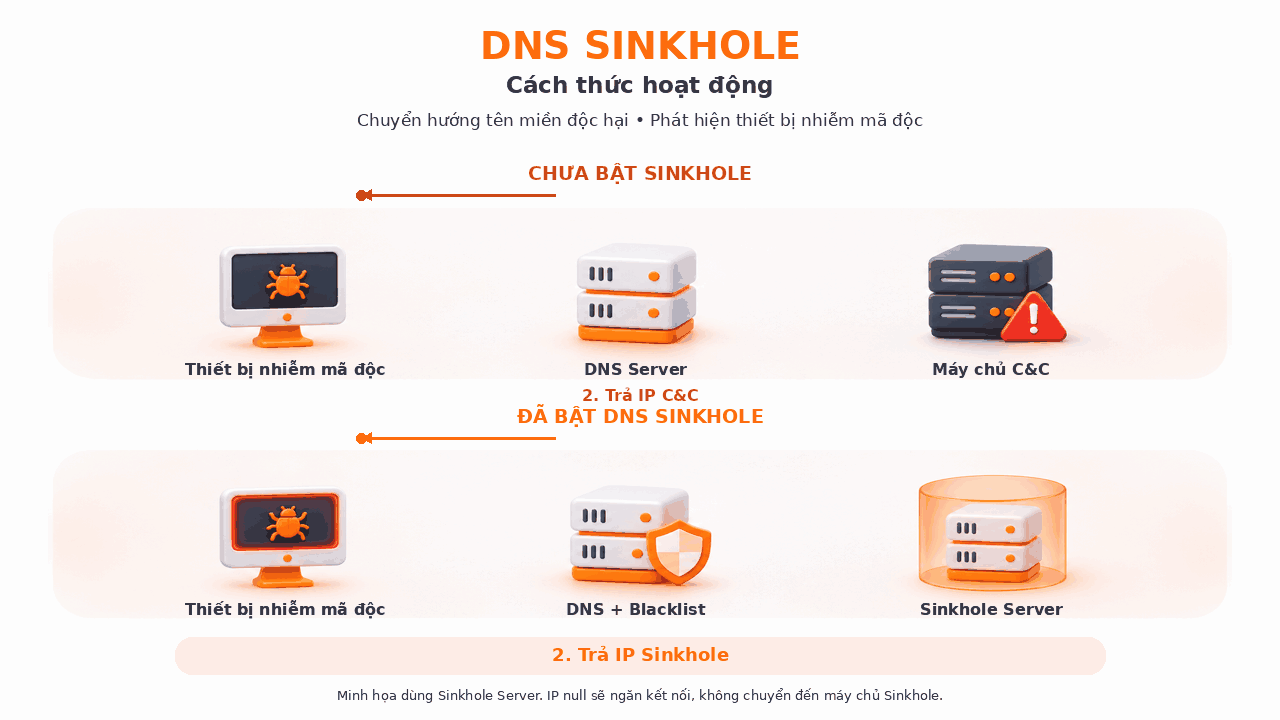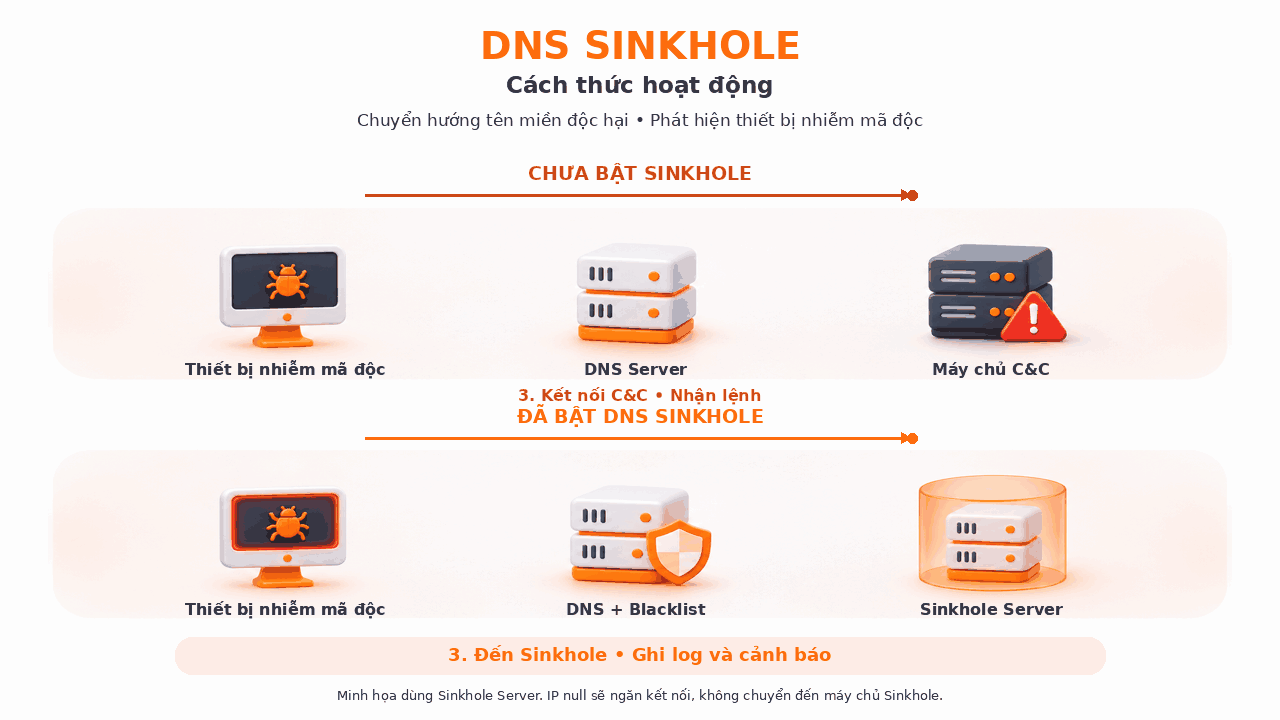
Khi chưa triển khai DNS Sinkhole, thiết bị bị nhiễm mã độc có thể liên lạc với máy chủ điều khiển (C&C Server) thông qua quy trình sau:
- Bước 1: Thiết bị bị nhiễm mã độc (Bot) gửi yêu cầu phân giải tên miền (DNS Request) để tìm địa chỉ IP của máy chủ C&C.
- Bước 2: Máy chủ DNS tiếp nhận yêu cầu và trả về đúng địa chỉ IP thực của máy chủ điều khiển.
- Bước 3: Bot sử dụng địa chỉ IP nhận được để kết nối trực tiếp đến máy chủ C&C, nhận lệnh tấn công hoặc tải xuống các biến thể mã độc mới.
2.2. Quy trình xử lý khi kích hoạt DNS Sinkhole
Khi DNS Sinkhole được kích hoạt, hệ thống sẽ kiểm tra và xử lý các truy vấn DNS theo quy trình sau:
- Bước 1 – Chặn và kiểm tra: Hệ thống DNS Sinkhole tiếp nhận DNS Request và đối chiếu tên miền được truy vấn với danh sách đen (Blacklist/Indicator) chứa các tên miền độc hại đã biết.
- Bước 2 – Chuyển hướng an toàn: Nếu phát hiện tên miền nằm trong danh sách đen, Sinkhole sẽ can thiệp và trả về địa chỉ IP do quản trị viên cấu hình (IP của Sinkhole Server hoặc IP null) thay vì địa chỉ IP độc hại ban đầu.
- Bước 3 – Ghi log và phân tích: Máy chủ Sinkhole ghi nhận nhật ký truy vấn (Logging) và gửi cảnh báo đến đội ngũ an ninh mạng. Dựa trên dữ liệu này, quản trị viên có thể xác định chính xác máy tính hoặc thiết bị nào trong mạng đang có dấu hiệu bị nhiễm mã độc.
3. Lợi ích vượt trội khi sử dụng DNS Sinkhole trong bảo mật
DNS Sinkhole mang lại nhiều lợi ích trong việc bảo vệ hệ thống mạng trước các mối đe dọa từ mã độc và hoạt động tấn công mạng. Giải pháp này không chỉ giúp ngăn chặn các kết nối nguy hiểm mà còn hỗ trợ quản trị viên phát hiện thiết bị bị nhiễm mã độc và thu thập thông tin phục vụ công tác bảo mật.
3.1. Vô hiệu hóa Botnet và ngăn chặn kết nối C&C Server
DNS Sinkhole giúp cắt đứt khả năng liên lạc giữa các thiết bị bị nhiễm mã độc và máy chủ điều khiển của hacker (C&C Server). Nhờ đó, các thiết bị thuộc mạng máy tính ma (Botnet) không thể nhận lệnh điều khiển để tiếp tục thực hiện các hoạt động tấn công phân tán.
3.2. Ngăn chặn rò rỉ và đánh cắp dữ liệu quan trọng
Khi mã độc cố gắng truyền dữ liệu nhạy cảm của tổ chức đến máy chủ bên ngoài thông qua tên miền độc hại, DNS Sinkhole sẽ chặn hoặc chuyển hướng truy vấn đến địa chỉ được cấu hình. Điều này giúp hạn chế nguy cơ thông tin quan trọng bị đánh cắp hoặc rò rỉ ra ngoài.
3.3. Phát hiện sớm thiết bị lây nhiễm trong mạng nội bộ
Thông qua việc ghi nhận và phân tích nhật ký các truy vấn DNS bị chặn, quản trị viên có thể xác định địa chỉ IP nội bộ của những thiết bị có dấu hiệu nhiễm Botnet. Từ đó, đội ngũ kỹ thuật dễ dàng khoanh vùng, kiểm tra và tiến hành bóc gỡ mã độc trên các thiết bị liên quan.
3.4. Chi phí triển khai thấp và khả năng mở rộng linh hoạt
DNS Sinkhole có thể được thiết lập trên hạ tầng DNS nội bộ hiện có thông qua các công cụ mã nguồn mở (Open Source), giúp tổ chức tiết kiệm chi phí bản quyền thương mại. Đồng thời, giải pháp có thể mở rộng linh hoạt theo quy mô hệ thống và nhu cầu bảo mật của doanh nghiệp.
3.5. Thu thập thông tin tình báo an ninh mạng (Threat Intelligence)
Dữ liệu truy vấn được ghi nhận từ hệ thống DNS Sinkhole cung cấp thông tin hữu ích để các nhà nghiên cứu phân tích hành vi và phương thức hoạt động của mã độc. Những thông tin này có thể được sử dụng để xây dựng biện pháp phòng thủ phù hợp và chia sẻ dữ liệu tình báo an ninh mạng với cộng đồng, góp phần nâng cao khả năng phát hiện và ứng phó với các mối đe dọa.
4. Tính ứng dụng thực tế của DNS Sinkhole
DNS Sinkhole đã được ứng dụng trong thực tế để ngăn chặn và hạn chế sự lây lan của nhiều loại mã độc nguy hiểm. Hai trường hợp tiêu biểu là CryptoLocker và WannaCry, cho thấy vai trò của kỹ thuật này trong việc kiểm soát kết nối giữa mã độc và máy chủ điều khiển.
4.1. Ngăn chặn Ransomware CryptoLocker
CryptoLocker là một loại mã độc tống tiền (Ransomware) sử dụng thuật toán tạo tên miền giả ngẫu nhiên (Domain Generation Algorithm – DGA) để liên lạc với máy chủ điều khiển (C&C Server). Các chuyên gia bảo mật đã phân tích cơ chế hoạt động của mã độc, dự đoán những tên miền mà CryptoLocker có thể tạo ra và tiến hành đưa các tên miền này vào hệ thống DNS Sinkhole. Nhờ đó, nhiều kết nối đến máy chủ điều khiển bị chặn, góp phần hạn chế hoạt động của mã độc và bảo vệ dữ liệu của người dùng.
4.2. Khống chế đại dịch Ransomware WannaCry (2017)
Năm 2017, ransomware WannaCry đã gây ra một cuộc tấn công mạng quy mô toàn cầu, ảnh hưởng đến hơn 200.000 máy tính tại hơn 150 quốc gia. Trong quá trình phân tích mã độc, nhà nghiên cứu bảo mật Marcus Hutchins phát hiện một tên miền chưa được đăng ký được tích hợp trong mã nguồn WannaCry. Ông tiến hành đăng ký tên miền này, khiến nó hoạt động như một DNS Sinkhole và vô tình kích hoạt cơ chế ngắt (Kill Switch) của ransomware. Khi truy cập được tên miền này, WannaCry sẽ dừng quá trình lây nhiễm trên thiết bị tương ứng, góp phần làm chậm đáng kể sự lây lan của mã độc trên toàn cầu.
5. Đánh giá ưu và nhược điểm của DNS Sinkhole
DNS Sinkhole là giải pháp hỗ trợ bảo mật mạng với khả năng ngăn chặn các kết nối đến tên miền độc hại và phát hiện thiết bị có dấu hiệu nhiễm mã độc. Tuy nhiên, bên cạnh những lợi ích về chi phí và khả năng vận hành, kỹ thuật này vẫn tồn tại một số hạn chế cần cân nhắc khi triển khai.
5.1. Ưu điểm
DNS Sinkhole sở hữu một số ưu điểm nổi bật trong việc bảo vệ hệ thống mạng:
- Tiết kiệm chi phí: Có thể triển khai bằng các công cụ mã nguồn mở hoặc tận dụng hạ tầng DNS sẵn có, giảm chi phí đầu tư và bản quyền.
- Dễ vận hành: Cơ chế hoạt động tương đối đơn giản, giúp quản trị viên dễ dàng thiết lập, giám sát và quản lý các truy vấn DNS.
- Tự động cập nhật danh sách đen: Có thể tích hợp nguồn dữ liệu Threat Intelligence để tự động cập nhật danh sách tên miền độc hại, nâng cao khả năng phát hiện và ngăn chặn.
- Linh hoạt trong cấu hình: Cho phép tùy chỉnh quy tắc bảo vệ, danh sách chặn và chính sách xử lý truy vấn phù hợp với nhu cầu của từng tổ chức.
5.2. Nhược điểm
Bên cạnh những ưu điểm trên, DNS Sinkhole cũng có một số hạn chế trong quá trình triển khai và sử dụng:
- Cảnh báo giả hoặc bỏ sót: Có thể xảy ra khi danh sách đen không được cập nhật thường xuyên hoặc thông tin nhận diện tên miền thiếu chính xác, dẫn đến chặn nhầm tên miền hợp lệ hoặc bỏ qua tên miền độc hại.
- Không xóa được mã độc đã cài đặt: DNS Sinkhole chỉ ngăn chặn hoặc hạn chế giao tiếp mạng với các tên miền độc hại, không trực tiếp loại bỏ tệp mã độc đã được cài đặt và thực thi trên thiết bị.
- Không phát hiện được IP/DNS mã hóa: Một số mã độc hiện đại sử dụng địa chỉ IP được mã hóa cứng hoặc máy chủ DNS riêng để né tránh cơ chế kiểm tra truy vấn DNS thông thường.
- Kỹ thuật né tránh của hacker: Hacker có thể sử dụng thuật toán sinh tên miền liên tục (DGA) hoặc mã hóa kênh truyền để vượt qua cơ chế phát hiện và chặn của DNS Sinkhole.
- Đòi hỏi tài nguyên và hạ tầng: Việc triển khai cần có hạ tầng giám sát, tài nguyên hệ thống và nhân lực kỹ thuật để vận hành. Ngoài ra, cấu hình không tối ưu có thể làm tăng độ trễ trong quá trình phân giải DNS.
6. Các cấp độ triển khai và hướng dẫn cấu hình DNS Sinkhole hiệu quả
DNS Sinkhole có thể được triển khai ở nhiều cấp độ khác nhau, từ nhà cung cấp dịch vụ Internet, doanh nghiệp đến người dùng cá nhân. Tùy theo quy mô hệ thống và nhu cầu bảo mật, quản trị viên có thể lựa chọn công cụ và phương thức cấu hình phù hợp để ngăn chặn các truy vấn đến tên miền độc hại.
6.1. Các cấp độ triển khai DNS Sinkhole
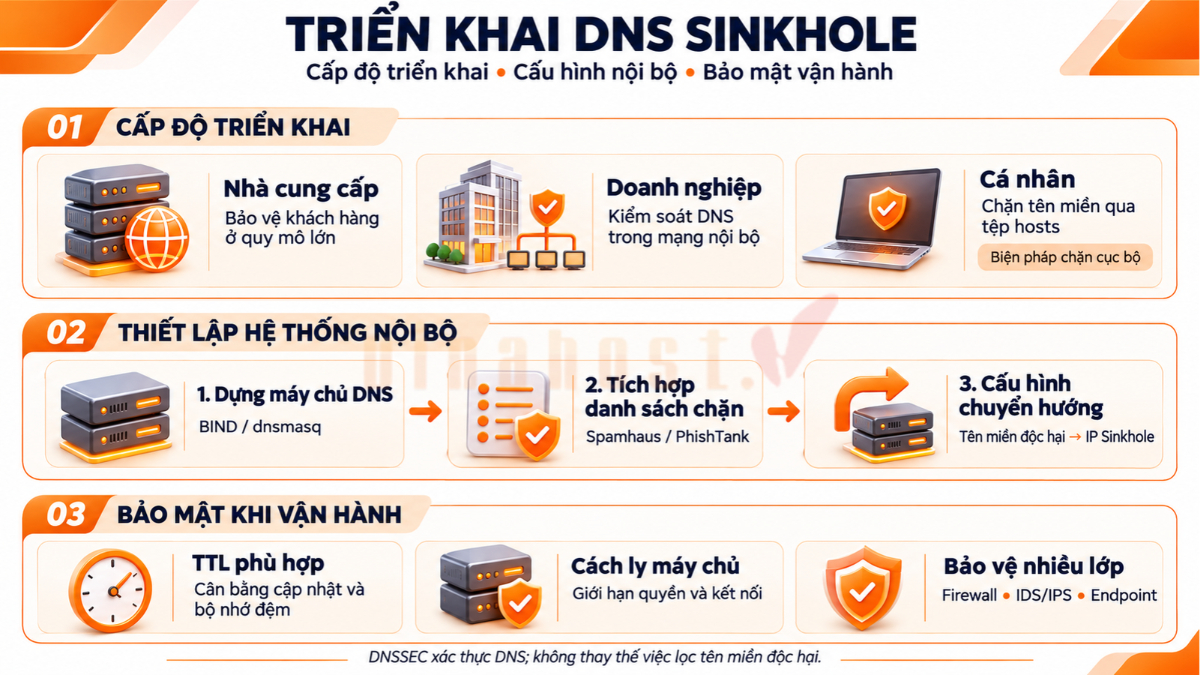
DNS Sinkhole có thể được triển khai theo 3 cấp độ chính:
- Cấp độ nhà cung cấp dịch vụ (ISP / Domain Registrar): Nhà cung cấp triển khai hệ thống DNS Sinkhole để chuyển hướng các truy vấn đến tên miền độc hại cho toàn bộ khách hàng sử dụng dịch vụ.
- Cấp độ doanh nghiệp / tổ chức: Cấu hình DNS Sinkhole Server nội bộ để kiểm soát và chặn các truy vấn đến tên miền độc hại trong toàn bộ hệ thống mạng của tổ chức.
- Cấp độ cá nhân: Người dùng có thể chỉnh sửa tệp hosts trên máy tính cá nhân để chặn truy cập đến các tên miền rác hoặc độc hại.
6.2. Quy trình thiết lập hệ thống DNS Sinkhole nội bộ
Để triển khai DNS Sinkhole trong mạng nội bộ, quản trị viên có thể thực hiện theo các bước sau:
Bước 1: Dựng máy chủ DNS Sinkhole
Sử dụng các công cụ mã nguồn mở như BIND hoặc dnsmasq để thiết lập máy chủ DNS Sinkhole, chịu trách nhiệm tiếp nhận và xử lý các truy vấn tên miền trong mạng nội bộ.
Bước 2: Kết nối nguồn danh sách tên miền độc hại
Tích hợp các nguồn cung cấp danh sách tên miền độc hại uy tín như Spamhaus, PhishTank hoặc các danh sách thương mại để cập nhật những domain cần chặn.
Bước 3: Cấu hình chuyển hướng truy vấn DNS
Thiết lập máy chủ DNS để nhận diện các truy vấn thuộc danh sách đen và chuyển hướng chúng về địa chỉ IP của Sinkhole Server thay vì trả về địa chỉ IP thực của tên miền độc hại.
6.3. Nguyên tắc bảo mật quan trọng khi vận hành
Để DNS Sinkhole hoạt động ổn định và hạn chế nguy cơ bị khai thác, quản trị viên cần chú ý một số nguyên tắc sau:
- Cấu hình TTL phù hợp: Thiết lập thời gian sống của bản ghi DNS (TTL – Time To Live) ngắn để hạn chế tình trạng lưu trữ thông tin DNS cũ trong bộ nhớ cache.
- Cách ly Sinkhole Server: Kiểm soát quyền truy cập và cách ly máy chủ Sinkhole khỏi các kết nối mạng không cần thiết để hạn chế nguy cơ bị hacker xâm nhập hoặc thao túng thông tin.
- Kết hợp các giải pháp bảo mật: Phối hợp DNS Sinkhole với Tường lửa (Firewall), hệ thống phát hiện và ngăn chặn xâm nhập (IDS/IPS), DNSSEC và phần mềm diệt mã độc Endpoint nhằm tăng cường khả năng bảo vệ toàn diện cho hệ thống.
✅ Tham khảo ngay dịch vụ DNS tại nhà cung cấp VinaHost đảm bảo hệ thống bảo mật, vận hành mượt mà như: Dịch vụ DNSSEC, dịch vụ Pro DNS, Dịch vụ Dynamic DNS, Đăng ký tên miền, …
Một số câu hỏi về DNS Sinkhole
DNS Sinkhole có phải là một phần mềm bảo mật không?
Không, DNS Sinkhole là một kỹ thuật bảo mật mạng có thể được triển khai thông qua máy chủ DNS hoặc các công cụ hỗ trợ, không phải một phần mềm bảo mật độc lập.
DNS Sinkhole có làm ảnh hưởng đến tốc độ mạng không?
Có thể, nếu máy chủ DNS Sinkhole cấu hình không tối ưu hoặc quá tải, thời gian phân giải tên miền có thể tăng và ảnh hưởng đến tốc độ truy cập mạng.
DNS Sinkhole có hoạt động trên mọi hệ thống mạng không?
DNS Sinkhole có thể triển khai trên nhiều hệ thống mạng khác nhau, nhưng cần có quyền kiểm soát cấu hình DNS và hạ tầng phù hợp để xử lý, chuyển hướng các truy vấn đến tên miền độc hại.
7. Tổng kết
DNS Sinkhole là một kỹ thuật bảo mật hữu ích giúp ngăn chặn truy cập đến các tên miền độc hại, hạn chế khả năng lây lan mã độc và giảm nguy cơ rò rỉ dữ liệu trong hệ thống mạng. Tuy nhiên, để đạt hiệu quả bảo vệ tốt, doanh nghiệp cần cấu hình DNS Sinkhole đúng cách, thường xuyên cập nhật danh sách đen và kết hợp với các giải pháp bảo mật khác như Firewall, IDS/IPS và phần mềm diệt mã độc. Hy vọng những thông tin trong bài viết sẽ giúp bạn hiểu rõ cách hoạt động và triển khai DNS Sinkhole phù hợp với nhu cầu thực tế.
Mời bạn truy cập vào blog của VinaHost TẠI ĐÂY để theo dõi thêm nhiều bài viết mới. Hoặc nếu bạn muốn được tư vấn thêm về dịch vụ thì có thể liên hệ với VinaHost qua:
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/chat.php
Xem thêm một số bài viết khác:
- Cách sửa lỗi DNS server isn’t responding [Hiệu Quả]
- Lỗi DNS_PROBE_STARTED là gì? | Cách khắc phục lỗi hiệu quả nhất
- Cách khắc phục lỗi DNS_PROBE_FINISHED_BAD_CONFIG hiệu quả
- Cách sửa lỗi dns_probe_finished_nxdomain hiệu quả 99%
- DNS Zone là gì? | Tổng quan kiến thức về DNS Zone
- LOC Record là gì? | Cách Quản lý, cập nhật và rà soát LOC Record


 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



