

 Tiếng Việt
 English
 简体中文

Cloud Misconfiguration là tình trạng tài nguyên hoặc dịch vụ trên môi trường Cloud bị cấu hình sai, tạo ra các lỗ hổng bảo mật mà kẻ tấn công có thể khai thác. Đây là một trong những nguyên nhân phổ biến dẫn đến rò rỉ dữ liệu và sự cố an ninh trên nền tảng đám mây. Trong bài viết này, bạn sẽ hiểu Cloud Misconfiguration là gì, các lỗi cấu hình thường gặp, nguyên nhân, rủi ro cũng như những phương pháp phát hiện và phòng tránh hiệu quả.
- Bản chất: Cloud Misconfiguration là các lỗi thiết lập cấu hình và phân quyền trên môi trường Cloud do người quản trị thực hiện chưa chuẩn xác, tạo cơ hội cho tin tặc xâm nhập chứ không xuất phát từ lỗ hổng của nhà cung cấp nền tảng.
- Nguyên nhân cốt lõi: Bắt nguồn chủ yếu từ thao tác cấu hình thủ công, hạ tầng ngày càng phức tạp, đội ngũ thiếu kiến thức chuyên sâu về Cloud, lạm dụng thiết lập mặc định và phát sinh sai lệch giữa hạ tầng thực tế với mã nguồn (IaC Drift).
- Hậu quả nghiêm trọng: Gây thất thoát và rò rỉ dữ liệu nhạy cảm, kẻ tấn công chiếm quyền quản trị để leo thang đặc quyền mã hóa tống tiền, làm gián đoạn kinh doanh và phát sinh các chế tài phạt nặng nề về mặt pháp lý.
- Giải pháp kiểm soát toàn diện: Kết hợp phát hiện sớm qua công cụ CSPM, hệ thống SIEM và kiểm thử xâm nhập; đồng thời phòng ngừa chủ động bằng mô hình Zero Trust, nguyên tắc đặc quyền tối thiểu, tự động hóa qua IaC và quy trình DevSecOps.
1. Cloud Misconfiguration là gì?
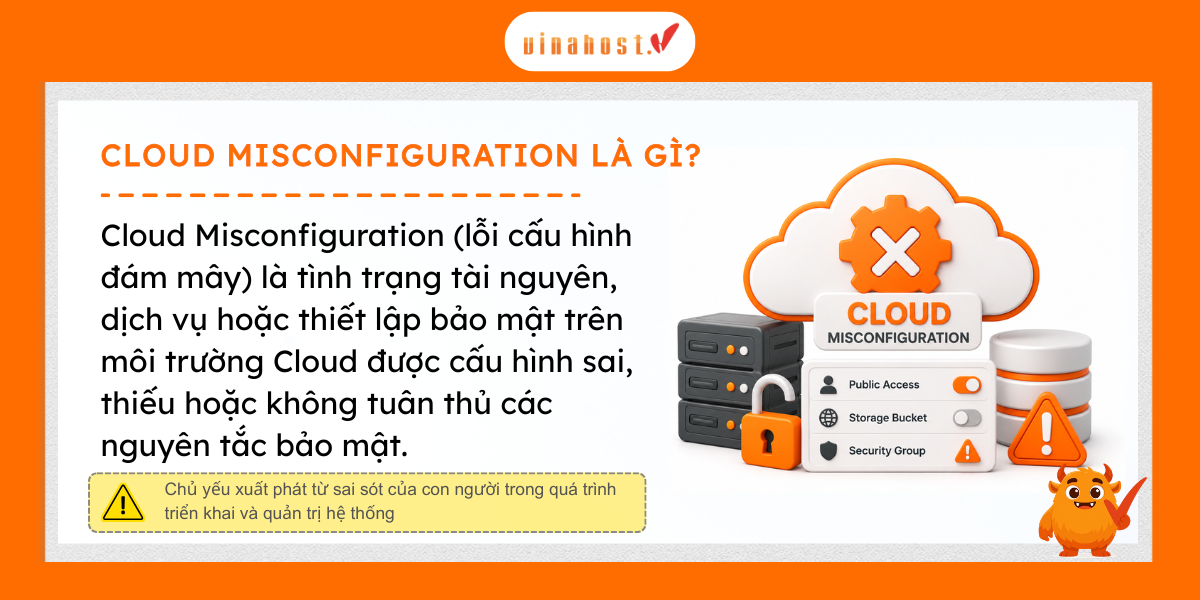
Cloud Misconfiguration (lỗi cấu hình đám mây) là tình trạng tài nguyên, dịch vụ hoặc thiết lập bảo mật trên môi trường Cloud được cấu hình sai, thiếu hoặc không tuân thủ các nguyên tắc bảo mật, khiến hệ thống xuất hiện lỗ hổng và có nguy cơ bị truy cập trái phép, rò rỉ dữ liệu hoặc bị tấn công mạng. Đây là một trong những nguyên nhân phổ biến nhất gây ra sự cố bảo mật trên Cloud.
⚠️ Cloud Misconfiguration không xuất phát từ lỗi của nhà cung cấp Cloud, mà chủ yếu do sai sót trong quá trình cấu hình và quản trị hệ thống. Chỉ một thiết lập sai như Storage ở chế độ Public, cấp quyền quá rộng hoặc mở cổng mạng không cần thiết cũng có thể tạo cơ hội cho kẻ tấn công khai thác.
Mức độ nghiêm trọng của Cloud Misconfiguration
Cloud Misconfiguration được nhiều tổ chức an ninh mạng hàng đầu thế giới đánh giá là một trong những rủi ro bảo mật nghiêm trọng nhất trên môi trường Cloud. Điều này được thể hiện qua các thống kê và khuyến nghị sau:
- NSA (Cơ quan An ninh Quốc gia Mỹ) xác định Cloud Misconfiguration là một trong những mối đe dọa hàng đầu đối với an ninh điện toán đám mây, do nhiều cuộc tấn công bắt nguồn từ các cấu hình sai hoặc cấu hình mặc định không an toàn.
- Theo phân tích của Gartner, có tới 99% sự cố bảo mật đám mây bắt nguồn từ sai sót của chính khách hàng (trong đó lỗi cấu hình và quản trị định danh là nguyên nhân hàng đầu), thay vì đến từ lỗ hổng của hạ tầng nhà cung cấp.
- OWASP đưa Security Misconfiguration (A05:2021) vào OWASP Top 10, khẳng định lỗi cấu hình là một trong những lỗ hổng bảo mật ứng dụng web nguy hiểm nhất và có thể bị tin tặc khai thác để xâm nhập hệ thống.
2. Các loại lỗi cấu hình đám mây phổ biến nhất hiện nay
Cloud Misconfiguration có thể xuất hiện ở nhiều thành phần khác nhau của hạ tầng Cloud, từ quản lý tài khoản, lưu trữ dữ liệu, mạng, API đến hệ thống giám sát. Dưới đây là những lỗi cấu hình phổ biến nhất mà doanh nghiệp thường gặp.
2.1. Quản lý danh tính và truy cập (IAM)
Phần lớn Cloud Misconfiguration liên quan đến IAM bắt nguồn từ việc cấp quyền rộng hơn nhu cầu thực tế hoặc giữ nguyên thông tin đăng nhập mặc định sau khi triển khai. Chỉ cần một tài khoản bị xâm nhập, kẻ tấn công có thể lợi dụng các quyền này để truy cập nhiều tài nguyên Cloud.
Các lỗi phổ biến
- Cấp quyền vượt quá nhu cầu: Người dùng hoặc ứng dụng được cấp quyền quản trị hoặc quyền truy cập vào nhiều tài nguyên hơn mức cần thiết.
- Giữ nguyên thông tin đăng nhập mặc định: Không thay đổi tên đăng nhập hoặc mật khẩu mặc định của tài khoản và dịch vụ sau khi triển khai.
Rủi ro
- Tài khoản bị xâm nhập có thể bị lợi dụng để truy cập trái phép vào nhiều tài nguyên Cloud.
- Thông tin đăng nhập mặc định là mục tiêu phổ biến của các cuộc tấn công dò mật khẩu và chiếm quyền truy cập.
2.2. Lưu trữ dữ liệu
Không ít sự cố rò rỉ dữ liệu trên Cloud xuất phát từ việc Storage được đặt ở chế độ Public ngoài ý muốn. Lỗi này thường phát sinh khi quản trị viên tạm thời mở quyền công khai để kiểm thử hoặc chia sẻ nhanh tệp tin nội bộ nhưng sau đó quên khóa lại, khiến dữ liệu nhạy cảm vô tình bị phơi bày trên toàn Internet.
Các lỗi phổ biến
- Thiết lập Public thay vì Private: Kho lưu trữ dữ liệu được công khai ngoài Internet do cấu hình sai quyền truy cập.
- Hiểu sai về nhóm “Authenticated Users”: Trên nhiều nền tảng Cloud, nhóm này có thể bao gồm bất kỳ ai có tài khoản của nhà cung cấp Cloud, không chỉ người dùng trong nội bộ doanh nghiệp.
Lưu ý: Nhiều người cho rằng Authenticated Users chỉ là nhân viên trong tổ chức. Thực tế, trên một số dịch vụ Cloud, nhóm này có thể bao gồm bất kỳ người dùng nào sở hữu tài khoản của nhà cung cấp, chẳng hạn bất kỳ ai có tài khoản AWS.
2.3. Mạng và cổng kết nối
Một quy tắc Firewall hoặc Security Group quá rộng cũng có thể làm tăng đáng kể bề mặt tấn công của hệ thống. Ngoài ra, việc mở ICMP mà không kiểm soát còn tạo điều kiện để kẻ tấn công dò quét và thu thập thông tin về hạ tầng Cloud.
Các lỗi phổ biến
- Mở ICMP không kiểm soát: Cho phép phản hồi ICMP mà không giới hạn tần suất (Rate Limiting), tạo điều kiện cho việc dò quét hệ thống và tấn công ICMP Flood.
- Firewall hoặc Security Group quá lỏng lẻo: Cho phép truy cập từ Internet vào nhiều cổng hoặc dịch vụ hơn mức cần thiết.
Rủi ro
- Tin tặc có thể thu thập thông tin về máy chủ và kiến trúc mạng trước khi thực hiện các bước tấn công tiếp theo.
- Hệ thống dễ trở thành mục tiêu của các cuộc tấn công từ chối dịch vụ (DoS) hoặc bị lợi dụng các cổng mạng đang mở để xâm nhập.
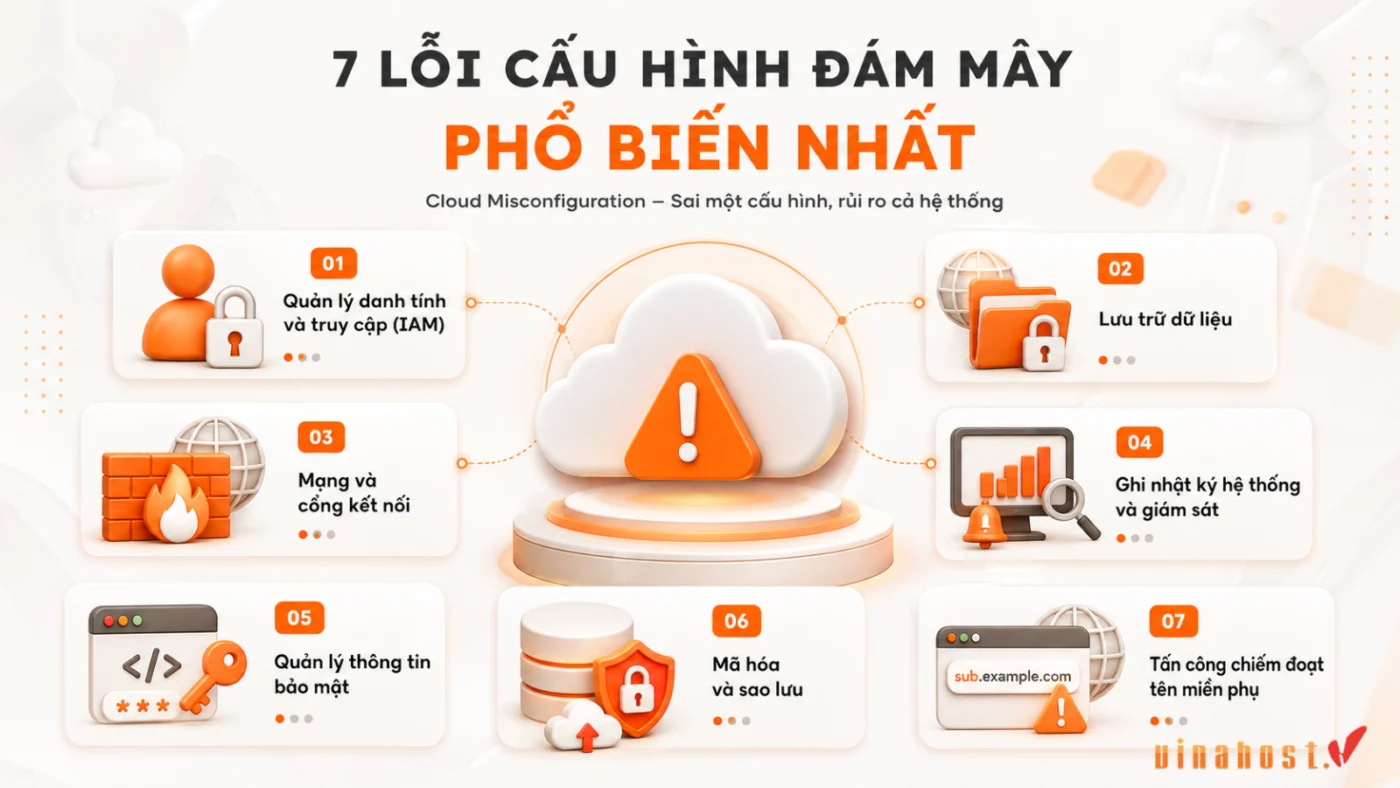
2.4. Ghi nhật ký hệ thống và giám sát
Nhiều doanh nghiệp chỉ phát hiện Cloud Misconfiguration sau khi sự cố đã xảy ra vì hệ thống không ghi nhật ký đầy đủ hoặc thiếu cơ chế cảnh báo. Khi không có dữ liệu giám sát, các thay đổi bất thường rất dễ bị bỏ qua.
Các lỗi phổ biến
- Tắt tính năng ghi nhật ký (Log): Hệ thống không lưu lại các sự kiện và thay đổi quan trọng.
- Thiếu cơ chế cảnh báo tự động: Không thông báo khi xuất hiện các hoạt động bất thường hoặc thay đổi cấu hình.
Rủi ro
- Khó phát hiện sớm các sự cố hoặc truy cập trái phép.
- Thiếu dữ liệu để điều tra và truy vết sau sự cố.
2.5. Quản lý thông tin bảo mật
API Key, Access Key hoặc mật khẩu bị đưa lên kho mã nguồn công khai là một trong những Cloud Misconfiguration có thể bị khai thác nhanh nhất. Chỉ cần các thông tin xác thực này bị lộ, kẻ tấn công có thể sử dụng trực tiếp mà không cần khai thác thêm lỗ hổng khác.
Các lỗi phổ biến
- Đưa thông tin xác thực lên kho mã nguồn công khai: API Key, mật khẩu hoặc Access Key xuất hiện trên GitHub Public và các nền tảng lưu trữ mã nguồn tương tự.
- Nhúng thông tin xác thực trong mã nguồn: Lưu trực tiếp API Key, mật khẩu hoặc thông tin quản trị trong HTML, JavaScript hoặc mã ứng dụng.
2.6. Mã hóa và sao lưu
Dữ liệu vẫn có nguy cơ bị truy cập nếu không được mã hóa đúng cách hoặc bản sao lưu không được bảo vệ phù hợp. Đây là nhóm Cloud Misconfiguration thường bị bỏ qua vì hệ thống vẫn hoạt động bình thường cho đến khi xảy ra sự cố.
Các lỗi phổ biến
- Không mã hóa dữ liệu: Dữ liệu được lưu trữ hoặc truyền tải mà không sử dụng các cơ chế mã hóa phù hợp.
- Bảo vệ Backup chưa đúng cách: Bản sao lưu không được phân quyền truy cập hoặc lưu trữ trong môi trường an toàn.
Thales Tập đoàn công nghệ quốc phòng và an ninh mạng hàng đầu của PhápTrích dẫn từ Chuyên giaTheo nghiên cứu 2025 Global Cloud Security Study của Thales, mặc dù có đến 85% doanh nghiệp xác nhận có ít nhất 40% dữ liệu lưu trên mây thuộc dạng nhạy cảm, nhưng chỉ có vỏn vẹn 8% doanh nghiệp thực hiện mã hóa trên 80% lượng dữ liệu đám mây của họ.
2.7. Tấn công chiếm đoạt tên miền phụ
Việc xóa một tên miền phụ (Subdomain) khỏi máy chủ lưu trữ (Hosting) nhưng quên xóa bản ghi DNS (Domain Name System) tương ứng là một dạng Cloud Misconfiguration phổ biến. Sai sót này tạo cơ hội để kẻ tấn công đăng ký lại tài nguyên Cloud và chiếm quyền sử dụng chính tên miền phụ đó để phục vụ các mục đích lừa đảo hoặc giả mạo.
Bảng tổng hợp các loại Cloud Misconfiguration phổ biến
| Loại lỗi | Sai sót thường gặp | Rủi ro chính |
| IAM | Cấp quyền vượt quá nhu cầu hoặc giữ nguyên tài khoản mặc định | Bị chiếm quyền truy cập, leo thang đặc quyền |
| Lưu trữ dữ liệu | Storage (S3 Bucket, Azure Blob…) đặt ở chế độ Public | Rò rỉ hoặc công khai dữ liệu |
| Mạng & cổng kết nối | Mở ICMP không kiểm soát, Firewall/Security Group quá lỏng | Dò quét hệ thống, mở rộng bề mặt tấn công |
| Ghi nhật ký & giám sát | Tắt Log hoặc không thiết lập cảnh báo | Khó phát hiện và điều tra sự cố |
| Quản lý thông tin bảo mật | Để lộ API Key, mật khẩu hoặc Access Key trong mã nguồn | Kẻ tấn công sử dụng trực tiếp thông tin xác thực |
| Mã hóa & sao lưu | Không mã hóa dữ liệu hoặc bảo vệ Backup chưa đúng cách | Dữ liệu và bản sao lưu có nguy cơ bị truy cập trái phép |
| Subdomain Takeover | Xóa dịch vụ nhưng quên xóa bản ghi DNS | Tên miền phụ bị chiếm dụng để giả mạo hoặc lừa đảo |
3. Nguyên nhân dẫn đến Cloud Misconfiguration
Cloud Misconfiguration hiếm khi xuất phát từ một nguyên nhân duy nhất. Trong thực tế, lỗi cấu hình thường hình thành từ sự kết hợp giữa yếu tố con người, độ phức tạp của hạ tầng, quy trình quản trị và cách doanh nghiệp vận hành môi trường Cloud.
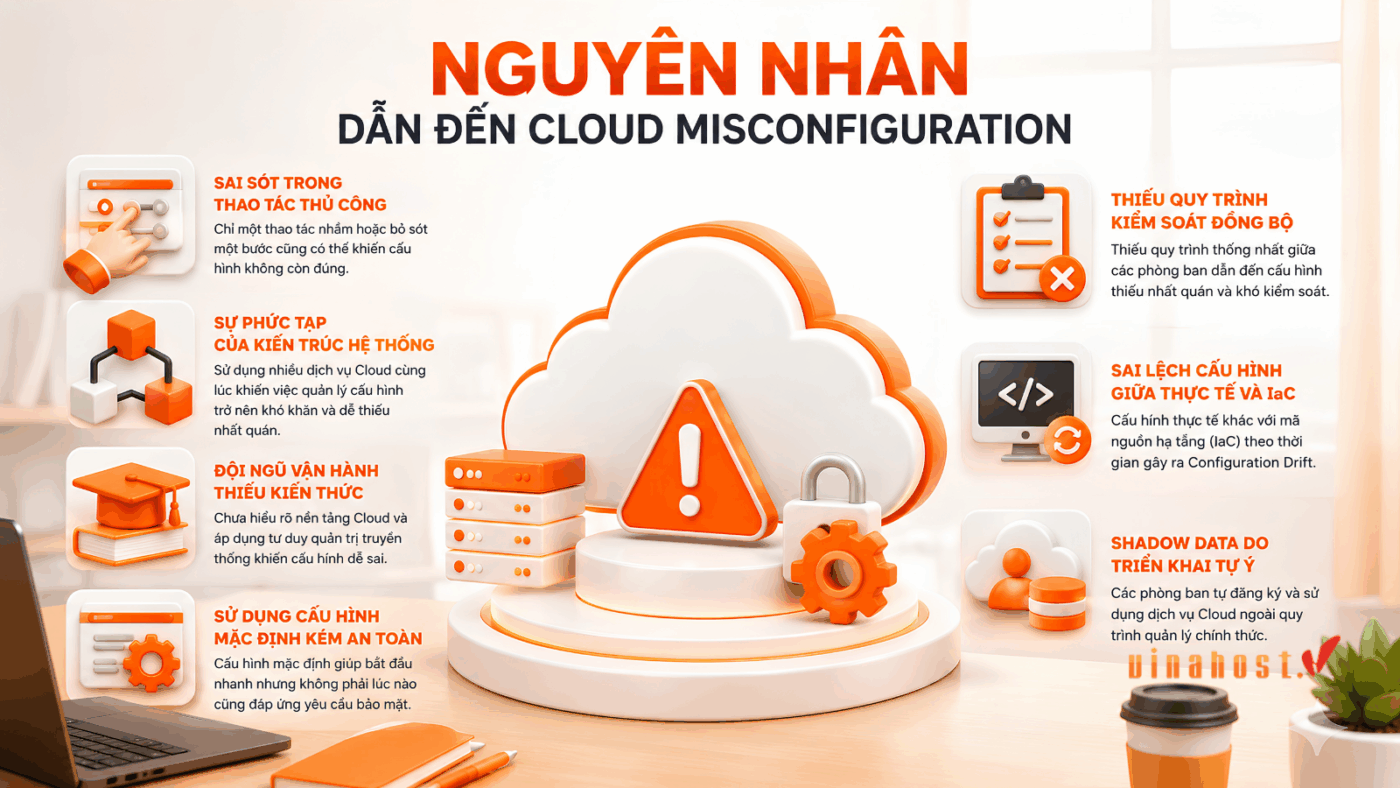
3.1. Sai sót trong quá trình thao tác thủ công
Sai sót trong thao tác thủ công là nguyên nhân phổ biến nhất dẫn đến Cloud Misconfiguration. Khi quản trị viên phải tự cấu hình hàng trăm tài nguyên trên Cloud, chỉ một thao tác nhầm hoặc bỏ sót một bước cũng có thể khiến cấu hình không còn đúng với yêu cầu ban đầu.
Các biểu hiện thường gặp
- Nhập sai thông số khi tạo máy chủ, mạng hoặc tài khoản.
- Bỏ sót bước kiểm tra sau khi thay đổi cấu hình.
- Cấu hình trực tiếp trên hệ thống sản xuất thay vì môi trường thử nghiệm.
- Thực hiện nhiều thay đổi cùng lúc nhưng không rà soát lại.
- Chỉnh sửa cấu hình trong điều kiện áp lực về thời gian hoặc xử lý sự cố khẩn cấp.
3.2. Sự phức tạp của kiến trúc hệ thống
Kiến trúc Cloud càng phức tạp thì khả năng xảy ra Cloud Misconfiguration càng cao. Doanh nghiệp hiện nay thường sử dụng nhiều dịch vụ Cloud cùng lúc, khiến việc quản lý cấu hình trở nên khó khăn và dễ thiếu nhất quán.
Các biểu hiện thường gặp
- Quản lý đồng thời nhiều tài khoản hoặc nhiều môi trường Cloud.
- Kết hợp nhiều dịch vụ như máy chủ, lưu trữ, mạng, cơ sở dữ liệu và Kubernetes.
- Mỗi dịch vụ có cơ chế phân quyền và cấu hình riêng.
- Khó theo dõi mối liên kết giữa các tài nguyên khi hệ thống mở rộng.
3.3. Đội ngũ vận hành thiếu kiến thức chuyên môn
Cloud Misconfiguration dễ xảy ra khi đội ngũ vận hành chưa hiểu rõ cách hoạt động hoặc các nguyên tắc bảo mật của nền tảng Cloud. Việc áp dụng tư duy quản trị hạ tầng truyền thống vào môi trường Cloud cũng là nguyên nhân khiến nhiều cấu hình bị thiết lập chưa chính xác.
Các biểu hiện thường gặp
- Chưa hiểu rõ cơ chế phân quyền IAM.
- Nhầm lẫn giữa quyền Public và Private của dịch vụ lưu trữ.
- Thiếu kiến thức về mạng, Security Group hoặc Firewall trên Cloud.
- Thực hiện cấu hình theo hướng dẫn cũ hoặc tài liệu không còn phù hợp.
- Sao chép cấu hình từ dự án khác mà không kiểm tra lại.
3.4. Sử dụng cấu hình mặc định kém an toàn
Nhiều dịch vụ Cloud được triển khai với cấu hình mặc định để giúp người dùng bắt đầu nhanh hơn, nhưng các thiết lập này không phải lúc nào cũng phù hợp với yêu cầu bảo mật của doanh nghiệp. Nếu giữ nguyên cấu hình mặc định, nguy cơ phát sinh Cloud Misconfiguration sẽ cao hơn.
Các biểu hiện thường gặp
- Giữ nguyên tài khoản hoặc mật khẩu mặc định.
- Không thay đổi quyền truy cập mặc định của dịch vụ.
- Sử dụng các chính sách bảo mật mặc định mà không điều chỉnh theo nhu cầu.
- Bật dịch vụ với các thiết lập mặc định rồi đưa vào vận hành ngay.
✅ Gợi ý: Nếu thiếu nhân sự chuyên trách, doanh nghiệp có thể cân nhắc sử dụng dịch vụ thuê Cloud Server giá rẻ đi kèm các gói Hỗ trợ quản trị (Managed Services) từ các đơn vị uy tín để được kỹ sư đồng hành thiết lập và rà soát cấu hình an toàn ngay từ đầu.
3.5. Thiếu quy trình kiểm soát và quản trị đồng bộ
Cloud Misconfiguration thường xuất hiện khi doanh nghiệp thiếu quy trình quản trị cấu hình thống nhất giữa các phòng ban hoặc nhóm vận hành. Mỗi cá nhân có thể thực hiện thay đổi theo cách riêng, dẫn đến cấu hình thiếu nhất quán và khó kiểm soát.
Các biểu hiện thường gặp
- Không có quy trình phê duyệt trước khi thay đổi cấu hình.
- Nhiều quản trị viên cùng chỉnh sửa một tài nguyên.
- Thiếu tài liệu ghi nhận lịch sử thay đổi.
- Không quy định rõ trách nhiệm quản lý từng tài nguyên Cloud.
- Mỗi dự án áp dụng một tiêu chuẩn cấu hình khác nhau.
3.6. Sự sai lệch cấu hình giữa thực tế vận hành và mã nguồn hạ tầng (IaC)
Sai lệch cấu hình (Configuration Drift) là tình trạng cấu hình đang vận hành thực tế khác với cấu hình được định nghĩa trong Infrastructure as Code (IaC) – phương pháp quản lý hạ tầng bằng mã nguồn thay vì thao tác thủ công. Tình trạng này chủ yếu xảy ra khi kỹ sư can thiệp trực tiếp vào giao diện điều khiển (Console) để xử lý sự cố khẩn cấp nhưng bỏ qua việc cập nhật ngược lại vào mã nguồn, làm mất tính đồng nhất của hệ thống.
Các biểu hiện thường gặp
- Chỉnh sửa trực tiếp trên hệ thống đang chạy nhưng không cập nhật vào mã IaC.
- Nhiều phiên bản cấu hình cùng tồn tại.
- Mã nguồn và môi trường thực tế không còn đồng bộ.
- Khôi phục hệ thống từ tệp IaC cũ.
3.7. Sự gia tăng của Shadow Data do các phòng ban tự ý triển khai thử nghiệm
Shadow Data là dữ liệu hoặc tài nguyên Cloud được tạo ra ngoài quy trình quản lý chính thức của doanh nghiệp. Điều này thường xảy ra khi các phòng ban tự đăng ký và sử dụng dịch vụ Cloud để phục vụ công việc mà không thông qua bộ phận CNTT.
Các biểu hiện thường gặp
- Tự tạo tài khoản Cloud để thử nghiệm dự án.
- Lưu dữ liệu lên dịch vụ Cloud cá nhân.
- Tạo máy chủ hoặc kho lưu trữ nhưng không đăng ký với bộ phận quản trị.
- Sau khi kết thúc dự án, tài nguyên vẫn tồn tại nhưng không còn người quản lý.
4. Tác hại và các rủi ro thực tế của Cloud Misconfiguration
Cloud Misconfiguration có thể dẫn đến nhiều sự cố nghiêm trọng, từ rò rỉ dữ liệu, gián đoạn hệ thống đến tổn thất tài chính và trách nhiệm pháp lý. Mức độ ảnh hưởng phụ thuộc vào loại tài nguyên bị cấu hình sai, phạm vi dữ liệu liên quan và thời gian phát hiện sự cố.
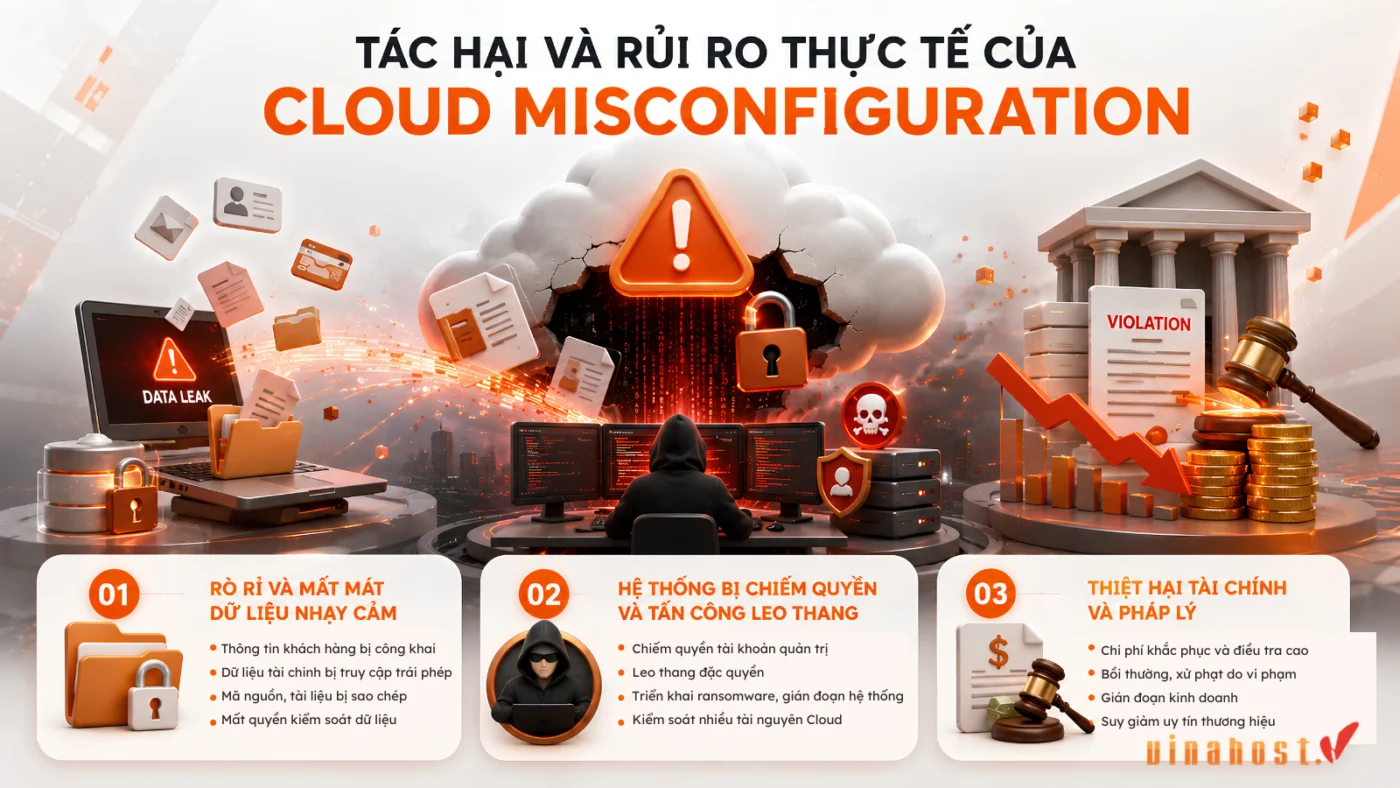
4.1. Rủi ro rò rỉ và mất mát dữ liệu nhạy cảm
Rò rỉ dữ liệu là rủi ro phổ biến nhất của Cloud Misconfiguration, xảy ra khi dữ liệu bị truy cập, sao chép hoặc công khai ngoài ý muốn. Những dữ liệu bị ảnh hưởng thường là tài sản quan trọng của doanh nghiệp và khách hàng.
Doanh nghiệp có thể đối mặt với các rủi ro như:
- Thông tin khách hàng (họ tên, email, số điện thoại, địa chỉ…) bị công khai hoặc đánh cắp.
- Dữ liệu tài chính, hóa đơn hoặc thông tin thanh toán bị truy cập trái phép.
- Mã nguồn, tài liệu kỹ thuật hoặc bí mật kinh doanh bị sao chép.
- Hợp đồng, tài liệu nội bộ và dữ liệu vận hành bị rò rỉ ra bên ngoài.
- Doanh nghiệp mất quyền kiểm soát dữ liệu sau khi thông tin đã bị phát tán trên Internet.
4.2. Hệ thống bị chiếm quyền kiểm soát và tấn công leo thang đặc quyền
Cloud Misconfiguration có thể tạo điều kiện để kẻ tấn công chiếm quyền truy cập hệ thống và mở rộng quyền hạn vượt quá phạm vi được cấp. Khi có được tài khoản hoặc quyền quản trị, đối tượng tấn công có thể kiểm soát nhiều tài nguyên Cloud hơn dự kiến.
Những ảnh hưởng thường gặp gồm:
- Chiếm quyền tài khoản quản trị hoặc tài khoản có quyền cao.
- Leo thang đặc quyền (Privilege Escalation) để truy cập thêm nhiều dịch vụ và dữ liệu.
- Kiểm soát máy chủ, cơ sở dữ liệu hoặc các dịch vụ quan trọng.
- Triển khai ransomware để mã hóa dữ liệu và yêu cầu tiền chuộc.
- Làm gián đoạn hoạt động của các hệ thống hoặc ứng dụng đang vận hành.
4.3. Thiệt hại nghiêm trọng về tài chính và chịu trách nhiệm pháp lý
Cloud Misconfiguration có thể khiến doanh nghiệp chịu tổn thất lớn về chi phí, pháp lý và uy tín sau một sự cố bảo mật. Ngoài chi phí xử lý trực tiếp, doanh nghiệp còn phải đối mặt với nhiều khoản chi phát sinh và nghĩa vụ tuân thủ quy định bảo vệ dữ liệu.
IBM Tập đoàn về công nghệ máy tính đa quốc giaTrích dẫn từ Chuyên giaTheo báo cáo Cost of a Data Breach Report 2025 của IBM, mặc dù chi phí trung bình toàn cầu của một vụ rò rỉ dữ liệu đã giảm nhẹ, nhưng các sự cố xảy ra đồng thời trên nhiều môi trường có mức thiệt hại cao nhất, trung bình lên tới 5,05 triệu USD cho mỗi vụ.
Các tác động doanh nghiệp có thể phải gánh chịu gồm:
- Chi phí điều tra, khắc phục sự cố và khôi phục hệ thống.
- Gián đoạn hoạt động kinh doanh, ảnh hưởng đến doanh thu và năng suất.
- Bồi thường cho khách hàng hoặc đối tác nếu dữ liệu bị rò rỉ.
- Đối mặt với các khoản xử phạt do vi phạm quy định về bảo vệ dữ liệu và quyền riêng tư.
- Suy giảm uy tín thương hiệu, làm mất niềm tin của khách hàng và đối tác.
5. Cách phát hiện lỗi Cloud Misconfiguration
Doanh nghiệp có thể phát hiện sớm Cloud Misconfiguration thông qua công cụ CSPM, phân tích SIEM và kiểm thử lỗ hổng. Đồng thời, việc đánh giá thủ công định kỳ kết hợp đối chiếu tiêu chuẩn tuân thủ sẽ giúp kiểm soát toàn diện hệ thống.
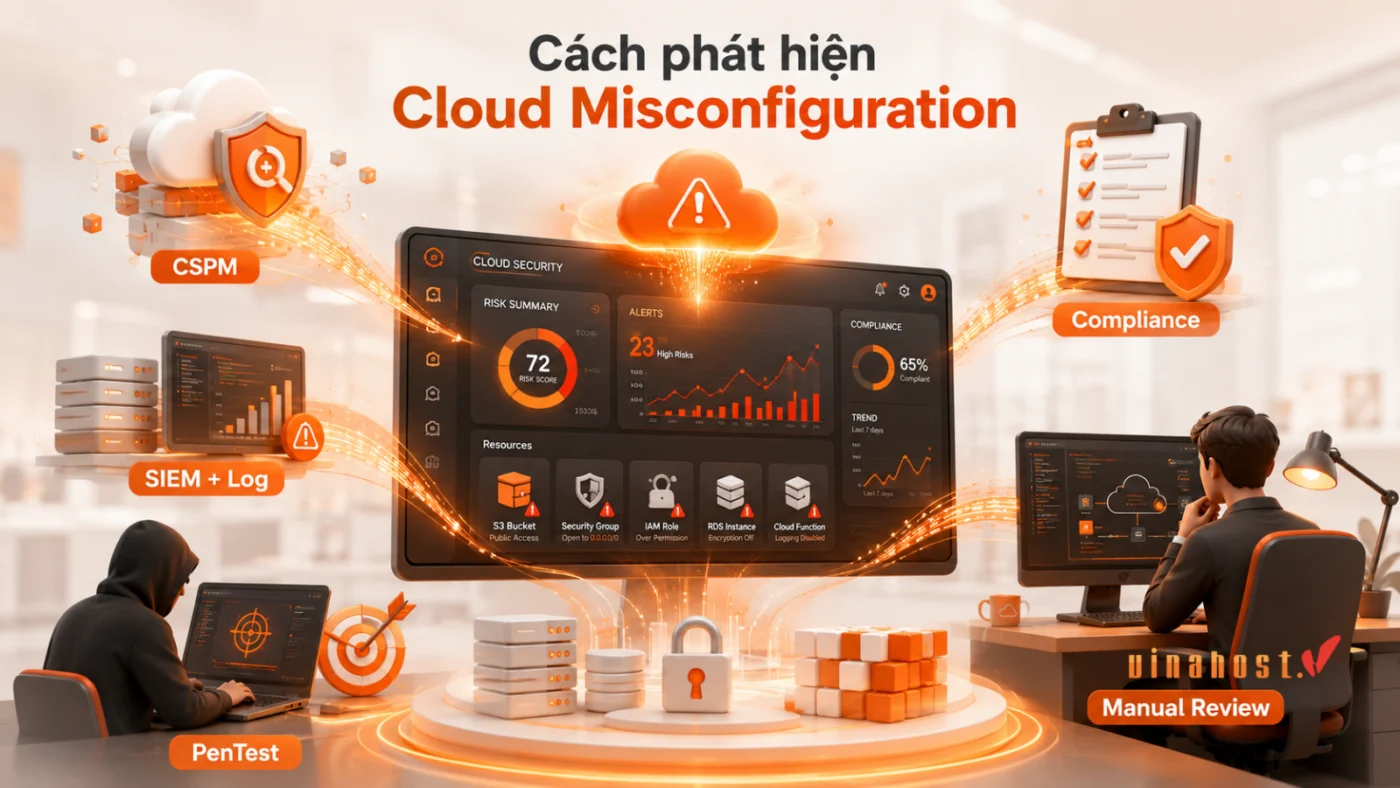
5.1. Sử dụng các công cụ quản lý trạng thái an ninh đám mây (CSPM)
CSPM (Cloud Security Posture Management) là giải pháp tự động kiểm tra cấu hình bảo mật của môi trường Cloud và phát hiện các thiết lập không đáp ứng tiêu chuẩn bảo mật. Trong nhiều doanh nghiệp, CSPM được sử dụng để giám sát liên tục và phát hiện sớm các thay đổi cấu hình trên hạ tầng Cloud.
CSPM phát hiện Cloud Misconfiguration bằng cách:
- Quét định kỳ hoặc liên tục toàn bộ tài nguyên Cloud để tìm các cấu hình không an toàn.
- Đối chiếu cấu hình hiện tại với các tiêu chuẩn bảo mật như CIS Benchmark hoặc khuyến nghị từ nhà cung cấp Cloud.
- Gửi cảnh báo khi phát hiện cấu hình mới vi phạm chính sách hoặc có dấu hiệu sai lệch.
- Tổng hợp các rủi ro trên một bảng điều khiển để quản trị viên dễ theo dõi và ưu tiên xử lý.
5.2. Phân tích nhật ký hệ thống (log) và sử dụng giải pháp SIEM
Phân tích nhật ký hệ thống (Log) kết hợp với SIEM (Security Information and Event Management) giúp phát hiện các dấu hiệu bất thường cho thấy Cloud Misconfiguration có thể đang bị khai thác. Khác với CSPM kiểm tra trực tiếp cấu hình, SIEM phân tích sự kiện bảo mật và hành vi truy cập để nhận diện các hoạt động đáng ngờ.
Ví dụ, nếu một Storage bị đặt ở chế độ Public, SIEM có thể ghi nhận lượng truy cập tăng bất thường hoặc các phiên đăng nhập từ địa chỉ IP lạ để cảnh báo rủi ro. Nhờ cơ chế nhận diện theo thời gian thực này, đội ngũ an ninh mạng có thể lập tức cô lập tài nguyên bị cấu hình sai trước khi dữ liệu bị trích xuất hoặc phát tán ra bên ngoài.
Log và SIEM giúp nhận biết Cloud Misconfiguration thông qua:
- Các thay đổi bất thường đối với tài khoản, quyền truy cập hoặc cấu hình hệ thống.
- Những lần đăng nhập từ vị trí, địa chỉ IP hoặc thiết bị không quen thuộc.
- Hoạt động truy cập dữ liệu tăng đột biến hoặc diễn ra ngoài giờ làm việc.
- Chuỗi sự kiện bảo mật liên tiếp có dấu hiệu liên quan đến một cấu hình sai.
- Cảnh báo khi nhiều hành vi bất thường xảy ra đồng thời trên nhiều dịch vụ Cloud.
5.3. Kiểm thử xâm nhập và quét lỗ hổng tự động
Kiểm thử xâm nhập (Penetration Testing) và quét lỗ hổng (Vulnerability Scanning) giúp xác minh liệu các cấu hình trên môi trường Cloud có thực sự tạo cơ hội cho kẻ tấn công khai thác hay không. Khác với CSPM chỉ phát hiện cấu hình chưa an toàn, phương pháp này mô phỏng các tình huống tấn công để đánh giá mức độ rủi ro trong điều kiện thực tế.
Kiểm thử xâm nhập và quét lỗ hổng thường giúp phát hiện:
- Các cấu hình Cloud có thể bị truy cập trái phép từ Internet.
- Quyền truy cập được cấp vượt quá nhu cầu thực tế hoặc có khả năng leo thang đặc quyền.
- Dịch vụ, API hoặc máy chủ đang để lộ bề mặt tấn công không cần thiết.
- Các lỗ hổng bảo mật kết hợp với lỗi cấu hình có thể bị khai thác để xâm nhập hệ thống.
- Những điểm yếu có mức độ rủi ro cao nhưng chưa được phát hiện trong quá trình rà soát thông thường.
5.4. Đánh giá tuân thủ định kỳ theo các tiêu chuẩn bảo mật quốc tế
Đánh giá theo các tiêu chuẩn bảo mật và quy định tuân thủ (Compliance Assessment) giúp doanh nghiệp phát hiện những cấu hình chưa đáp ứng yêu cầu an toàn trên môi trường Cloud. Nếu hệ thống không vượt qua các cuộc đánh giá này, đó thường là dấu hiệu cho thấy đang tồn tại một hoặc nhiều Cloud Misconfiguration cần được rà soát.
Trong thực tế, kết quả không đạt thường phản ánh nhiều cấu hình chưa phù hợp tích lũy theo thời gian, thay vì chỉ xuất phát từ một lỗi đơn lẻ. Đây là tín hiệu rõ ràng cho thấy doanh nghiệp đang thiếu các đợt rà soát định kỳ và cần nhanh chóng chuẩn hóa lại toàn bộ chính sách bảo mật để tránh nguy cơ bị xử phạt pháp lý.
Việc đánh giá thường dựa trên các tiêu chuẩn như:
- PCI DSS: Kiểm tra cấu hình của các hệ thống xử lý dữ liệu thẻ thanh toán, bao gồm kiểm soát truy cập, mã hóa và ghi nhật ký.
- SOC 2: Đánh giá các biện pháp bảo vệ dữ liệu, quản lý quyền truy cập và khả năng giám sát hệ thống của nhà cung cấp dịch vụ.
- GDPR: Kiểm tra việc bảo vệ dữ liệu cá nhân, đặc biệt là quyền truy cập, lưu trữ và xử lý dữ liệu.
- DORA: Yêu cầu các tổ chức tài chính duy trì cấu hình an toàn và khả năng phục hồi của hạ tầng CNTT.
- NIS2: Đưa ra các yêu cầu về quản trị rủi ro và bảo mật đối với các tổ chức vận hành hạ tầng trọng yếu.
5.5. Thực hiện kiểm tra và đánh giá thủ công định kỳ
Kiểm tra và đánh giá thủ công là phương pháp quản trị viên trực tiếp rà soát cấu hình trên môi trường Cloud để phát hiện những sai lệch mà công cụ tự động khó nhận biết. Trong nhiều doanh nghiệp, bước kiểm tra này thường được thực hiện trước các đợt kiểm toán hoặc sau khi hạ tầng có thay đổi đáng kể nhằm xác minh lại toàn bộ cấu hình.
Quản trị viên thường rà soát:
- Quyền truy cập của người dùng, nhóm và tài khoản dịch vụ có còn phù hợp với nhu cầu thực tế hay không.
- Các tài nguyên có đang bị công khai ngoài ý muốn hoặc cho phép truy cập từ Internet.
- Quy tắc của Security Group, Firewall và các cổng mạng có đúng với chính sách bảo mật.
- Trạng thái mã hóa, sao lưu và ghi nhật ký của các dịch vụ quan trọng.
- Những thay đổi cấu hình gần đây có được ghi nhận và phê duyệt đầy đủ hay không.
6. Cách phòng tránh và khắc phục Cloud Misconfiguration hiệu quả
Cloud Misconfiguration không thể loại bỏ hoàn toàn, nhưng hoàn toàn có thể giảm đáng kể nếu doanh nghiệp chuẩn hóa quy trình triển khai, tự động kiểm tra cấu hình và kiểm soát chặt quyền truy cập. Dưới đây là những biện pháp được các tổ chức như CIS, NIST cùng các nền tảng Cloud lớn khuyến nghị áp dụng.
6.1. Áp dụng nguyên tắc Đặc quyền tối thiểu và mô hình Zero Trust
Chỉ cấp cho người dùng, ứng dụng và dịch vụ những quyền cần thiết để thực hiện công việc. Kết hợp Zero Trust, MFA và phân quyền theo vai trò để kiểm soát chặt chẽ mọi yêu cầu truy cập. Định kỳ rà soát và thu hồi các quyền không còn cần thiết.
6.2. Xây dựng và chuẩn hóa các bộ cấu hình mẫu
Thiết lập các cấu hình chuẩn cho máy chủ, mạng, cơ sở dữ liệu và dịch vụ Cloud. Các cấu hình mẫu cần xác định rõ yêu cầu về quyền truy cập, mã hóa, firewall và khả năng truy cập công khai, giúp giảm lỗi khi triển khai và duy trì cấu hình đồng nhất.
6.3. Sử dụng mô hình Quản lý hạ tầng bằng mã nguồn (IaC)
Infrastructure as Code (IaC) cho phép định nghĩa và triển khai hạ tầng Cloud thông qua mã nguồn. Phương pháp này giúp kiểm soát phiên bản, theo dõi thay đổi và triển khai cấu hình nhất quán, đồng thời hạn chế sai sót do thao tác thủ công.
6.4. Tích hợp bảo mật vào quy trình phát triển (DevSecOps)
Đưa các bước kiểm tra bảo mật vào toàn bộ quy trình phát triển và triển khai. Có thể tự động kiểm tra mã nguồn, container, quyền truy cập và cấu hình Cloud trước khi đưa hệ thống vào hoạt động, từ đó phát hiện và xử lý lỗi sớm.
6.5. Mã hóa dữ liệu toàn diện và quản lý chặt chẽ thông tin bảo mật
Mã hóa dữ liệu khi lưu trữ và truyền tải để hạn chế nguy cơ lộ thông tin khi xảy ra cấu hình sai. Không lưu mật khẩu, API Key hoặc Secret trực tiếp trong mã nguồn; thay vào đó, sử dụng công cụ quản lý Secret và kiểm soát chặt quyền truy cập.
6.6. Tự động hóa quy trình giám sát và phát hiện lỗi
Sử dụng các công cụ giám sát và quản lý trạng thái bảo mật Cloud để liên tục kiểm tra cấu hình. Hệ thống có thể cảnh báo khi phát hiện tài nguyên được mở công khai, quyền quá rộng, cổng mạng không cần thiết hoặc các thiết lập bảo mật bị vô hiệu hóa.
6.7. Đào tạo và nâng cao nhận thức bảo mật cho nhân sự
Đào tạo đội ngũ quản trị và phát triển về cách cấu hình, phân quyền và bảo vệ tài nguyên Cloud. Đồng thời xây dựng quy trình rõ ràng cho việc tạo, thay đổi và xóa tài nguyên nhằm hạn chế lỗi do thao tác hoặc thiếu kiến thức.
6.8. Xây dựng quy trình xử lý chuẩn khi phát hiện sự cố
Khi phát hiện Cloud Misconfiguration, cần xử lý theo một quy trình thống nhất:
Nhận diện → Đánh giá mức độ rủi ro → Khắc phục lỗi → Xác thực lại độ an toàn → Phòng ngừa tái diễn
Trước tiên xác định tài nguyên và phạm vi ảnh hưởng, sau đó đánh giá mức độ rủi ro để ưu tiên xử lý. Sau khi khắc phục, cần kiểm tra lại cấu hình, phân tích nguyên nhân và bổ sung biện pháp kiểm soát để hạn chế lỗi tái diễn.
8 cách phòng tránh và khắc phục Cloud Misconfiguration hiệu quả
| Giải pháp | Mục tiêu chính | Phù hợp khi |
| Đặc quyền tối thiểu + Zero Trust | Hạn chế cấp quyền sai và truy cập trái phép | Doanh nghiệp có nhiều tài khoản, nhiều nhóm người dùng |
| Chuẩn hóa cấu hình mẫu | Giảm sai sót khi triển khai tài nguyên Cloud | Triển khai nhiều VM, Database, Storage, Firewall… |
| Quản lý hạ tầng bằng IaC | Loại bỏ lỗi cấu hình thủ công | DevOps, Cloud Engineer triển khai hạ tầng thường xuyên |
| DevSecOps | Phát hiện lỗi trước khi triển khai | Có quy trình CI/CD, phát triển phần mềm liên tục |
| Mã hóa dữ liệu & quản lý Secret | Bảo vệ dữ liệu và thông tin xác thực khi xảy ra lỗi cấu hình | Lưu trữ dữ liệu nhạy cảm hoặc sử dụng API Key, Secret |
| Giám sát và phát hiện tự động | Phát hiện Cloud Misconfiguration sớm | Môi trường Cloud thay đổi thường xuyên |
| Đào tạo nhân sự | Giảm lỗi do thao tác của con người | Doanh nghiệp có nhiều quản trị viên, DevOps hoặc lập trình viên |
| Quy trình xử lý sự cố chuẩn | Khắc phục nhanh và hạn chế tái diễn | Khi phát hiện Cloud Misconfiguration |
Lỗ hổng phần mềm (Software Vulnerability) là điểm yếu trong mã nguồn, còn Cloud Misconfiguration là lỗi do cấu hình sai tài nguyên hoặc dịch vụ trên môi trường Cloud. Lỗ hổng được khắc phục bằng bản vá phần mềm, trong khi Cloud Misconfiguration cần được sửa lại cấu hình. Theo mô hình trách nhiệm chia sẻ (Shared Responsibility Model), doanh nghiệp chịu trách nhiệm chính đối với Cloud Misconfiguration. Nhà cung cấp Cloud bảo vệ hạ tầng, còn doanh nghiệp chịu trách nhiệm cấu hình tài nguyên, quyền truy cập và dữ liệu của mình. CSPM (Cloud Security Posture Management) giúp tự động phát hiện và cảnh báo các cấu hình Cloud không an toàn. Công cụ này liên tục kiểm tra môi trường Cloud, đối chiếu với các tiêu chuẩn bảo mật và thông báo khi phát hiện cấu hình sai. Doanh nghiệp vừa và nhỏ nên chuẩn hóa cấu hình, áp dụng nguyên tắc cấp quyền tối thiểu và sử dụng các công cụ giám sát tự động. Nếu chưa có đội ngũ chuyên trách, doanh nghiệp nên lựa chọn nhà cung cấp Cloud có dịch vụ hỗ trợ triển khai và vận hành an toàn. Configuration Drift là tình trạng cấu hình thực tế của hệ thống không còn đồng nhất với cấu hình chuẩn hoặc mã nguồn quản lý. Để hạn chế tình trạng này, doanh nghiệp nên sử dụng IaC, giám sát thay đổi cấu hình và định kỳ đối chiếu với cấu hình chuẩn. Câu hỏi thường gặp
Sự khác biệt giữa lỗ hổng phần mềm và lỗi cấu hình đám mây là gì?
Ai là người chịu trách nhiệm chính khi xảy ra lỗi cấu hình đám mây?
Công cụ CSPM giúp ích gì trong việc phòng chống lỗi cấu hình?
Doanh nghiệp vừa và nhỏ (SMEs) phòng chống Cloud Misconfiguration như thế nào?
Làm sao để phát hiện và ngăn chặn hiện tượng "Configuration Drift"?
Kết luận
Cloud Misconfiguration phần lớn không bắt nguồn từ các cuộc tấn công tinh vi mà đến từ những sai sót trong quá trình triển khai, vận hành và quản trị hạ tầng Cloud. Khi quy mô hệ thống ngày càng mở rộng, chỉ một cấu hình sai cũng có thể tạo ra chuỗi rủi ro ảnh hưởng đến dữ liệu, dịch vụ và hoạt động kinh doanh.
Thay vì chờ sự cố xảy ra mới xử lý, doanh nghiệp nên xây dựng quy trình quản trị cấu hình ngay từ đầu, kết hợp tự động hóa, giám sát liên tục và rà soát định kỳ. Đây là cách hiệu quả để giảm thiểu Cloud Misconfiguration, duy trì môi trường Cloud an toàn và vận hành ổn định trong dài hạn.
Mời bạn truy cập vào blog của VinaHost TẠI ĐÂY để theo dõi thêm nhiều bài viết mới. Hoặc nếu bạn muốn được tư vấn thêm về dịch vụ thì có thể liên hệ với chúng tôi qua:
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/chat.php
Xem ngay các bài viết hữu ích liên quan


Mình là Ngô Thị Yến, sở hữu hơn 1 năm kinh nghiệm viết về lĩnh vực như: Cloud Server, VPS, hosting, domain,.. Mục tiêu của mình là mang đến cho người đọc những nội dung chất lượng, giá trị và dễ dàng tiếp cận giúp bản thân mình có thể xây dựng lòng tin từ cộng đồng người dùng tại VinaHost.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



