

 Tiếng Việt
 English
 简体中文

Cloud Repatriation là quá trình đưa workload từ Public Cloud về Private Cloud, On-premises hoặc Colocation khi môi trường hiện tại không còn là lựa chọn tối ưu. Thay vì xem Public Cloud là đích đến cho mọi hệ thống, ngày càng nhiều doanh nghiệp lựa chọn đặt từng workload vào môi trường phù hợp nhất để cân bằng giữa chi phí, hiệu suất, bảo mật và khả năng kiểm soát. Chính sự thay đổi trong tư duy vận hành này đã đưa Cloud Repatriation trở thành một xu hướng nổi bật trong năm 2026.
- Cloud Repatriation là chiến lược chuyển dịch chọn lọc hoặc toàn bộ workload, ứng dụng và dữ liệu từ Public Cloud về Private Cloud, On-premises hoặc Colocation để đặt đúng hệ thống vào đúng hạ tầng, không mang ý nghĩa từ bỏ hoàn toàn điện toán đám mây.
- Động lực thúc đẩy chuyển dịch: Bắt nguồn từ bài toán tối ưu chi phí dài hạn (đặc biệt là phí truyền dữ liệu Data Egress), nhu cầu làm chủ an toàn thông tin, yêu cầu giảm độ trễ xử lý và tối ưu ngân sách cho các tác vụ AI ngốn nhiều tài nguyên GPU.
- Nguyên tắc và điều kiện triển khai: Phù hợp với các hệ thống có lưu lượng tải ổn định, dữ liệu nhạy cảm hoặc quy mô lớn; đòi hỏi doanh nghiệp phải có lộ trình đánh giá chi tiết, đội ngũ kỹ thuật đủ năng lực quản trị và bộ công cụ chuyên dụng về chuyển đổi, ảo hóa và FinOps.
1. Cloud Repatriation là gì?
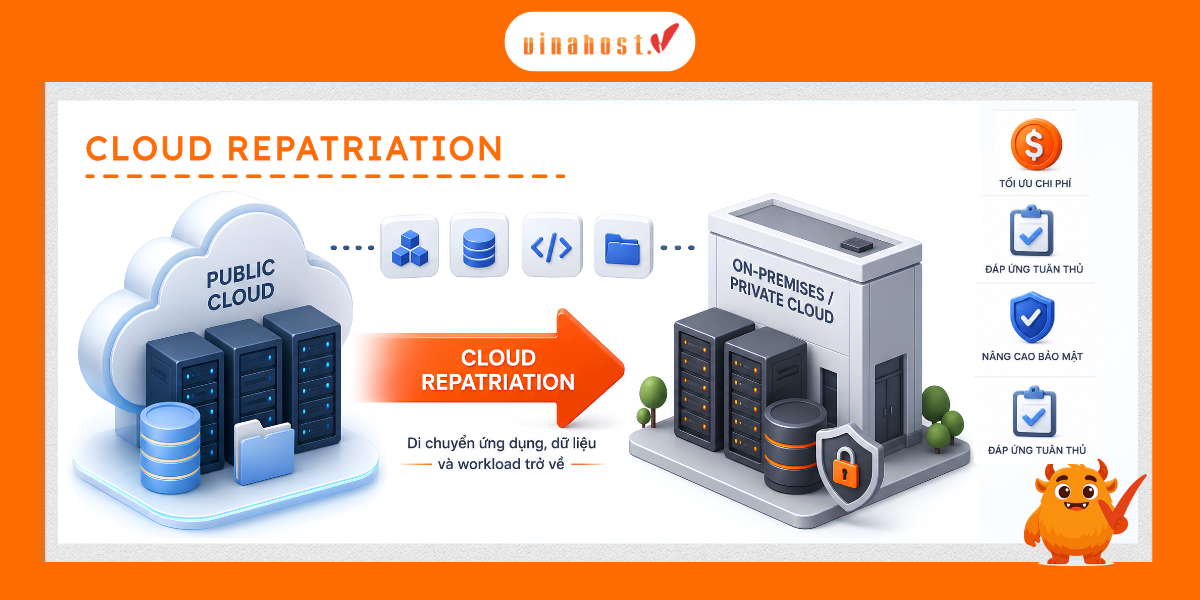
Cloud Repatriation là quá trình di chuyển một phần hoặc toàn bộ ứng dụng, dữ liệu và workload từ Public Cloud trở về On-premises, Private Cloud hoặc Colocation nhằm tối ưu chi phí, tăng khả năng kiểm soát hạ tầng, nâng cao bảo mật và đáp ứng yêu cầu tuân thủ.
Nói ngắn gọn, đây là di chuyển ngược từ Cloud về hạ tầng riêng khi doanh nghiệp nhận thấy một số workload vận hành hiệu quả hơn ngoài Public Cloud. Cloud Repatriation không có nghĩa là từ bỏ điện toán đám mây, mà là lựa chọn lại môi trường triển khai phù hợp nhất cho từng hệ thống dựa trên chi phí, hiệu suất, bảo mật và khả năng quản trị.
Các hình thức Cloud Repatriation phổ biến
- Full Repatriation: Di chuyển toàn bộ ứng dụng, dữ liệu và hệ thống từ Public Cloud về hạ tầng riêng như On-premises hoặc Private Cloud.
- Partial (Selective) Repatriation: Chỉ chuyển những workload, dữ liệu hoặc dịch vụ phù hợp về hạ tầng riêng, trong khi các thành phần còn lại vẫn tiếp tục chạy trên Cloud. Đây là mô hình phổ biến nhất vì giúp cân bằng giữa chi phí, hiệu suất và tính linh hoạt.
- Reverse Cloud Migration: Thuật ngữ chỉ quá trình di chuyển ngược từ Cloud về hạ tầng truyền thống hoặc Private Cloud. Về bản chất, đây là tên gọi mang tính kỹ thuật khác của Cloud Repatriation, phản ánh sự chuyển đổi hạ tầng theo hướng ngược lại với làn sóng Cloud Migration ban đầu.
2. Tại sao Cloud Repatriation trở thành xu hướng chiến lược đáng chú ý trong năm 2026?
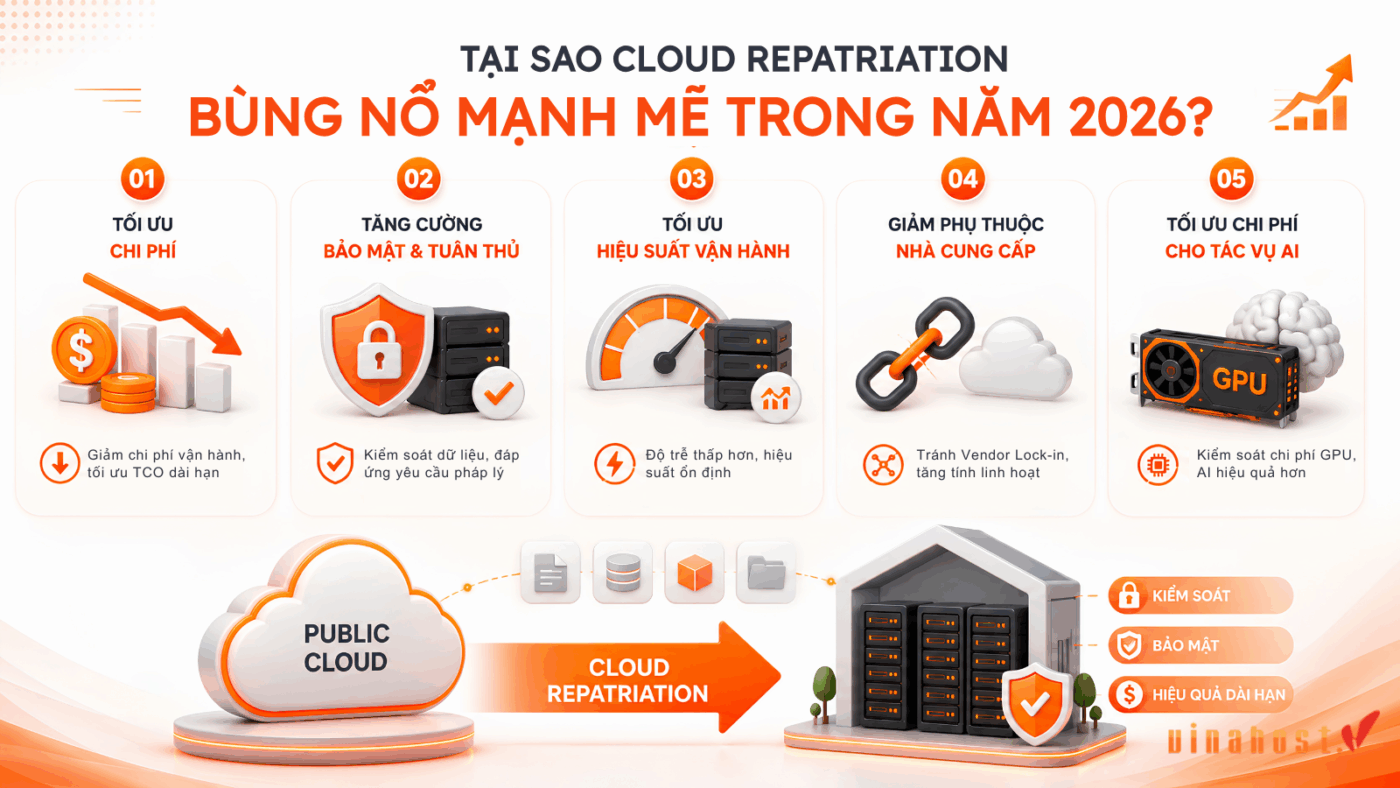
Cloud Repatriation trở thành xu hướng nổi bật trong năm 2026 khi ngày càng nhiều doanh nghiệp nhận ra rằng Public Cloud không phải là môi trường tối ưu cho mọi workload. Sau nhiều năm theo đuổi chiến lược Cloud First, các tổ chức bắt đầu đánh giá lại hiệu quả vận hành dựa trên tổng chi phí sở hữu (TCO), hiệu suất, khả năng kiểm soát dữ liệu và mức độ phụ thuộc vào nhà cung cấp Cloud.
Thay vì đưa toàn bộ hệ thống lên Cloud, doanh nghiệp hiện có xu hướng đặt đúng workload vào đúng môi trường, từ đó hình thành làn sóng Cloud Repatriation trên toàn cầu. Xu hướng này mang đến bức tranh thực tế hơn về kiến trúc đám mây: linh hoạt nhưng luôn gắn chặt với bài toán hiệu quả kinh tế.
2.1. Tối ưu hóa chi phí
Mô hình Pay-as-you-go giúp triển khai nhanh mà không cần đầu tư hạ tầng ban đầu. Tuy nhiên, khi workload hoạt động ổn định và quy mô ngày càng mở rộng, tổng chi phí vận hành cũng tăng đáng kể.
Các khoản chi phí thường phát sinh gồm:
- Compute và Storage tăng theo mức sử dụng.
- Data Egress khi truyền dữ liệu ra khỏi Cloud.
- Chi phí Managed Service.
- Tài nguyên nhàn rỗi chưa được tối ưu.
Khi cộng dồn trong thời gian dài, TCO có thể cao hơn đáng kể so với kỳ vọng ban đầu. Tình trạng này khiến nhiều doanh nghiệp gặp khó khăn trong việc dự báo ngân sách CNTT hàng quý và hàng năm.
Flexera Đơn vị nghiên cứu quản trị và tối ưu chi phí CloudTrích dẫn từ Chuyên giaTheo báo cáo State of the Cloud 2026 của Flexera, có tới 85% doanh nghiệp thừa nhận quản lý chi phí đám mây là thách thức hàng đầu và trung bình 23% khối lượng công việc hiện tại đã được dịch chuyển ngược về hạ tầng riêng nhằm kiểm soát ngân sách tốt hơn. (https://info.flexera.com/CM-REPORT-State-of-the-Cloud)

2.2. Tăng cường bảo mật, tính tuân thủ và quyền kiểm soát dữ liệu
Sự gia tăng của dữ liệu nhạy cảm cùng các quy định về bảo vệ dữ liệu khiến doanh nghiệp cần kiểm soát chặt chẽ hơn toàn bộ hệ thống. Khi dữ liệu nằm trên Public Cloud, các nguy cơ lộ lọt và rủi ro tuân thủ pháp lý xuyên biên giới luôn là thách thức thường trực.
Các yêu cầu thường tập trung vào:
- Kiểm soát vị trí lưu trữ dữ liệu.
- Quản lý quyền truy cập.
- Đáp ứng yêu cầu kiểm toán và tuân thủ.
- Bảo vệ dữ liệu quan trọng.
Đối với các lĩnh vực như tài chính, y tế hoặc cơ quan nhà nước, việc chuyển một phần workload về Private Cloud hoặc On-premises giúp doanh nghiệp chủ động hơn trong việc đáp ứng các yêu cầu này. Nhờ đó, tổ chức dễ dàng vượt qua các kỳ đánh giá an ninh mạng và bảo vệ thông tin người dùng ở cấp độ cao nhất.
2.3. Tối ưu hóa hiệu suất vận hành thực tế
Public Cloud mang lại khả năng mở rộng linh hoạt, nhưng không phải workload nào cũng khai thác hiệu quả mô hình này. Nhiều hệ thống đặc thù đòi hỏi khả năng xử lý chuyên sâu với độ trễ tối thiểu mà môi trường dùng chung khó có thể đáp ứng hoàn hảo.
Các hệ thống sau thường phù hợp hơn khi vận hành trên hạ tầng riêng:
- Workload có lưu lượng ổn định.
- Ứng dụng yêu cầu độ trễ thấp.
- Hệ thống xử lý dữ liệu liên tục.
- Dịch vụ cần truy cập phần cứng chuyên dụng.
Sau quá trình vận hành thực tế, nhiều doanh nghiệp lựa chọn đưa các workload này trở về On-premises để tối ưu cả hiệu năng lẫn chi phí dài hạn. Việc toàn quyền tinh chỉnh phần cứng vật lý giúp các ứng dụng đạt được thông lượng xử lý cao nhất.
2.4. Giảm thiểu sự phụ thuộc vào một nhà cung cấp duy nhất
Việc sử dụng quá nhiều dịch vụ của cùng một nhà cung cấp có thể dẫn đến tình trạng Vendor Lock-in, gây khó khăn khi:
- Chuyển đổi nền tảng.
- Tối ưu chi phí.
- Thay đổi chiến lược hạ tầng.
Để tăng tính linh hoạt, nhiều doanh nghiệp lựa chọn:
- Triển khai Hybrid Cloud.
- Đưa một phần workload về hạ tầng riêng.
- Phân bổ workload trên nhiều môi trường phù hợp.
Đây cũng là một trong những động lực thúc đẩy Cloud Repatriation phát triển mạnh trong những năm gần đây. Tự chủ hạ tầng giúp doanh nghiệp nắm quyền định đoạt số phận công nghệ thay vì bị ràng buộc bởi các chính sách tăng giá đơn phương từ nhà cung cấp dịch vụ đám mây.
2.5. Bài toán kinh tế khi vận hành các tác vụ AI
Sự bùng nổ của AI, Machine Learning và Generative AI khiến nhu cầu sử dụng hạ tầng hiệu năng cao tăng nhanh. Các tổ chức phải đối mặt với áp lực khổng lồ về tài nguyên tính toán để phục vụ việc huấn luyện và suy luận mô hình.
Đặc biệt, workload AI thường yêu cầu:
- GPU hiệu năng cao.
- Bộ nhớ tốc độ lớn.
- Băng thông cao.
- Thời gian xử lý liên tục.
Nếu vận hành lâu dài trên Public Cloud, chi phí GPU có thể tăng rất nhanh. Vì vậy, nhiều doanh nghiệp đang:
- Đầu tư hạ tầng GPU riêng.
- Chuyển workload AI ổn định về Private Cloud hoặc On-premises.
- Tối ưu chi phí vận hành trong dài hạn.
3. So sánh Cloud Repatriation với mô hình Hybrid Cloud và Multi Cloud
Giống nhau
- Đều dựa trên nguyên tắc đánh giá workload trước khi quyết định môi trường triển khai.
- Đều hướng đến việc đặt đúng workload vào đúng hạ tầng nhằm cân bằng giữa chi phí, hiệu suất, bảo mật và khả năng mở rộng.
- Đều yêu cầu doanh nghiệp có chiến lược quản trị workload, giám sát tài nguyên và kết nối hạ tầng để hệ thống vận hành ổn định.
Khác nhau
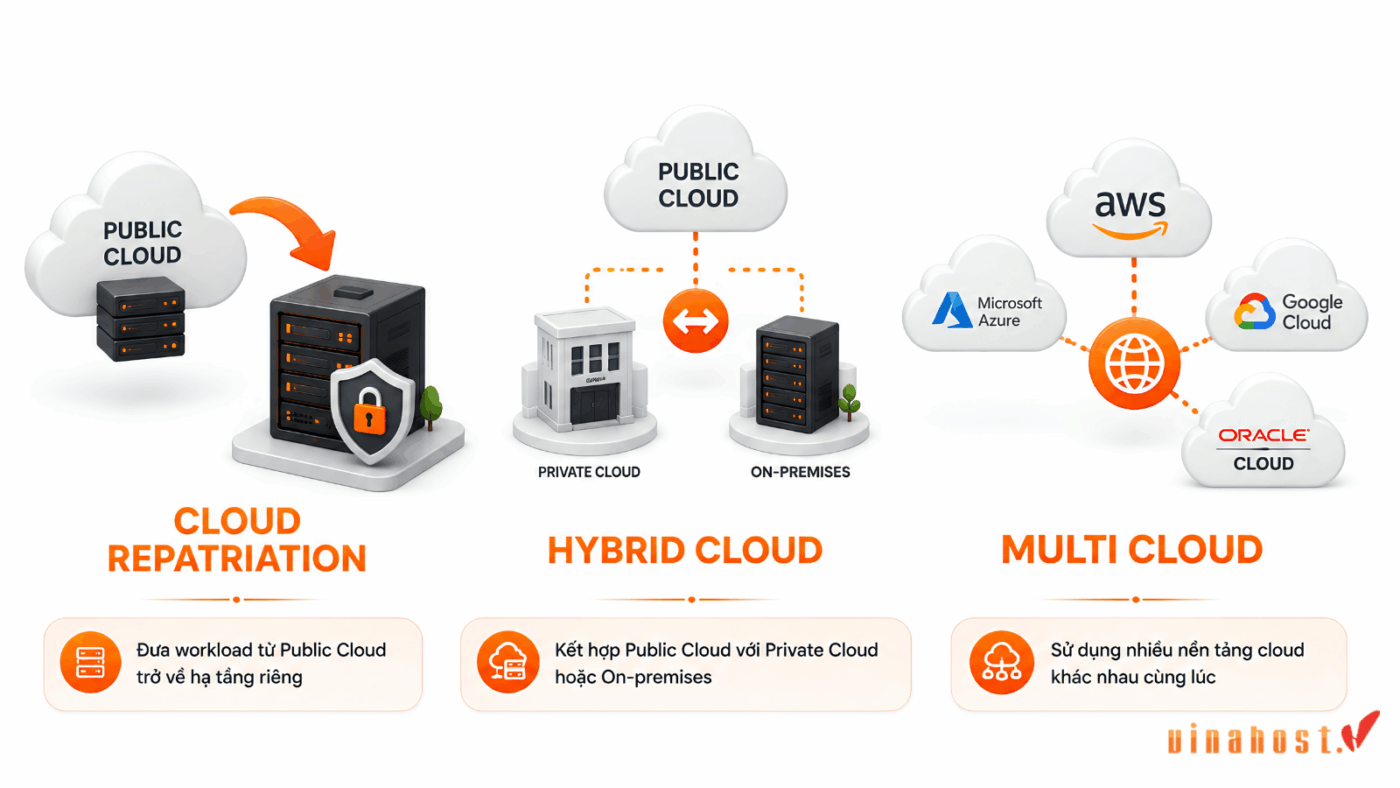
Điểm khác biệt lớn nhất nằm ở kiến trúc triển khai và mục tiêu sử dụng: Cloud Repatriation là chiến lược tái phân bổ workload, còn Hybrid Cloud và Multi Cloud là kiến trúc dùng để vận hành các workload sau khi đã được phân bổ.
| Tiêu chí | Cloud Repatriation | Hybrid Cloud | Multi Cloud |
| Bản chất | Quá trình di chuyển workload từ Public Cloud về On-premises, Private Cloud hoặc Colocation | Mô hình kết hợp giữa Public Cloud và hạ tầng riêng | Mô hình sử dụng từ hai nền tảng Cloud của các nhà cung cấp khác nhau |
| Mục tiêu chính | Đưa workload về môi trường phù hợp hơn nhằm tối ưu chi phí, hiệu suất, bảo mật và khả năng kiểm soát | Kết hợp ưu điểm của Public Cloud và hạ tầng riêng để cân bằng giữa hiệu suất, bảo mật và khả năng mở rộng | Tận dụng thế mạnh của từng nhà cung cấp Cloud và giảm Vendor Lock-in |
| Cách phân bổ workload | Chuyển một ứng dụng, cơ sở dữ liệu hoặc hệ thống cụ thể về hạ tầng riêng | Phân chia workload giữa Public Cloud và hạ tầng riêng theo yêu cầu vận hành | Phân bổ từng workload lên nền tảng Cloud phù hợp nhất |
| Mức độ phụ thuộc nhà cung cấp | Giảm phụ thuộc vào Public Cloud nhưng tăng yêu cầu tự quản lý hạ tầng | Có thể vẫn phụ thuộc vào một nhà cung cấp nếu chỉ sử dụng một Public Cloud | Giảm Vendor Lock-in nhờ sử dụng nhiều nhà cung cấp Cloud |
| Ví dụ thực tế | Chuyển hệ thống ERP từ AWS về Private Cloud | ERP chạy trên Private Cloud, Website vẫn chạy trên AWS | Website chạy trên AWS, AI chạy trên Azure, Data Analytics chạy trên Google Cloud |
Mặc dù có sự khác biệt về bản chất, Cloud Repatriation, Hybrid Cloud và Multi Cloud không phải là các mô hình đối lập. Trong nhiều doanh nghiệp, chúng thường được kết hợp để xây dựng kiến trúc hạ tầng linh hoạt và tối ưu hơn.
Có thể hình dung qua ví dụ sau:
- Ban đầu, doanh nghiệp triển khai toàn bộ ứng dụng trên AWS. Sau một thời gian vận hành, họ nhận thấy một số workload có chi phí cao, yêu cầu độ trễ thấp hoặc cần kiểm soát dữ liệu chặt chẽ hơn. Vì vậy, doanh nghiệp quyết định chuyển các workload này về Private Cloud hoặc On-premises. Quá trình đó chính là Cloud Repatriation.
- Sau khi hoàn tất, một phần hệ thống vẫn chạy trên AWS, trong khi phần còn lại được vận hành trên Private Cloud. Khi đó, doanh nghiệp đang sử dụng mô hình Hybrid Cloud, vì hệ thống được triển khai đồng thời trên Public Cloud và hạ tầng riêng.
- Nếu sau này doanh nghiệp mở rộng hạ tầng và sử dụng thêm Microsoft Azure cho các dịch vụ AI hoặc Google Cloud cho phân tích dữ liệu, bên cạnh AWS, thì kiến trúc đó đồng thời trở thành Multi Cloud vì hệ thống đang khai thác dịch vụ từ nhiều nhà cung cấp Cloud khác nhau.
4. Khi nào doanh nghiệp nên và không nên triển khai Cloud Repatriation?
Cloud Repatriation không phải là lựa chọn phù hợp với mọi doanh nghiệp. Trước khi triển khai, cần đánh giá đặc điểm workload, khả năng vận hành và mục tiêu phát triển để đưa ra quyết định phù hợp.
4.1. Các trường hợp nên triển khai
Cloud Repatriation là lựa chọn đáng cân nhắc trong các trường hợp dưới đây. Doanh nghiệp nên rà soát kỹ quy mô và đặc thù hệ thống để đánh giá mức độ phù hợp trước khi quyết định thực hiện.
- Workload hoạt động ổn định và dễ dự đoán nhu cầu tài nguyên: Các hệ thống có mức sử dụng gần như cố định theo thời gian thường không cần khả năng mở rộng linh hoạt của Public Cloud. Đây là nhóm workload phù hợp để chuyển về hạ tầng riêng nhằm tối ưu chi phí vận hành.
- Các ứng dụng tiêu tốn nhiều tài nguyên GPU: Những workload AI, Machine Learning hoặc xử lý đồ họa thường sử dụng GPU liên tục trong thời gian dài. Khi chi phí GPU trên Public Cloud tăng cao, việc đưa các workload này về hạ tầng riêng sẽ là phương án đáng cân nhắc.
- Hệ thống lưu trữ dữ liệu quy mô lớn: Nếu doanh nghiệp lưu trữ lượng dữ liệu rất lớn và thường xuyên truy xuất hoặc truyền dữ liệu ra ngoài Cloud, chi phí lưu trữ và Data Egress có thể tăng nhanh theo thời gian. Đây là trường hợp Cloud Repatriation thường được xem xét.
- Dữ liệu nhạy cảm yêu cầu tuân thủ cao: Các lĩnh vực như y tế, tài chính, ngân hàng hoặc cơ quan nhà nước thường phải đáp ứng quy định nghiêm ngặt về lưu trữ và quản lý dữ liệu. Việc đưa các workload này về Private Cloud hoặc On-premises giúp doanh nghiệp chủ động hơn trong việc đáp ứng yêu cầu tuân thủ.
⚠️ Lưu ý: Thay vì đầu tư toàn bộ hạ tầng On-premises, nhiều doanh nghiệp tại Việt Nam hiện lựa chọn thuê máy chủ Cloud Server nội địa hoặc Private Cloud từ các nhà cung cấp trong nước. Cách tiếp cận này giúp giảm chi phí đầu tư ban đầu nhưng vẫn đảm bảo khả năng kiểm soát dữ liệu và hiệu suất vận hành.
4.2. Các trường hợp không nên triển khai
Cloud Repatriation có thể chưa phải lựa chọn phù hợp trong các kịch bản thực tế sau đây. Việc chuyển dịch vội vàng khi chưa đủ điều kiện có thể kéo theo nhiều chi phí quản trị và rủi ro gián đoạn dịch vụ.
- Startup hoặc doanh nghiệp đang ở giai đoạn đầu: Các doanh nghiệp mới thành lập thường ưu tiên triển khai nhanh và linh hoạt hơn là đầu tư hoặc quản lý hạ tầng riêng. Public Cloud vẫn là lựa chọn phù hợp trong giai đoạn này.
- Workload biến động liên tục và khó dự báo: Những hệ thống có lưu lượng tăng giảm thất thường sẽ tận dụng tốt khả năng tự động mở rộng (Auto Scaling) của Public Cloud. Nếu chuyển về hạ tầng riêng quá sớm, doanh nghiệp có thể phải đầu tư tài nguyên vượt quá nhu cầu thực tế.
- Đội ngũ kỹ thuật vận hành còn mỏng: Cloud Repatriation đòi hỏi doanh nghiệp phải tự quản lý nhiều hơn về hạ tầng, bảo mật và giám sát hệ thống. Nếu chưa có đội ngũ vận hành đủ năng lực, việc triển khai có thể làm tăng rủi ro và chi phí quản trị.
- Doanh nghiệp cần mở rộng dịch vụ trên quy mô toàn cầu: Nếu ứng dụng phục vụ người dùng tại nhiều quốc gia và cần triển khai nhanh ở nhiều khu vực, Public Cloud vẫn là lựa chọn phù hợp nhờ hạ tầng toàn cầu và khả năng mở rộng linh hoạt.
5. Rủi ro và thách thức cần đối mặt khi dịch chuyển ngược
Cloud Repatriation có thể giúp doanh nghiệp tối ưu hạ tầng, nhưng quá trình triển khai cũng đi kèm nhiều rủi ro và thách thức cần được đánh giá trước. Nếu không lường trước các trở ngại kỹ thuật và nhân sự, kế hoạch dịch chuyển ngược có thể biến thành gánh nặng ngân sách mới.
- Mất các công cụ quản lý và dịch vụ sẵn có trên Public Cloud: Khi chuyển workload về hạ tầng riêng, doanh nghiệp có thể không còn sử dụng được các dịch vụ Managed Service, công cụ giám sát, tự động mở rộng hoặc sao lưu vốn được Public Cloud cung cấp sẵn.
- Phải tái cấu trúc ứng dụng và hạ tầng: Nhiều ứng dụng được thiết kế riêng cho môi trường Cloud (Cloud-native) nên không thể di chuyển nguyên trạng. Doanh nghiệp có thể phải chỉnh sửa kiến trúc, cấu hình hoặc thay đổi cách triển khai để phù hợp với hạ tầng mới.
- Phát sinh chi phí ngoài kế hoạch và yêu cầu đội ngũ kỹ thuật đủ năng lực: Ngoài chi phí đầu tư hạ tầng, doanh nghiệp còn phải tính đến chi phí di chuyển dữ liệu, triển khai hệ thống và vận hành lâu dài. Nếu thiếu đội ngũ kỹ thuật có kinh nghiệm, quá trình chuyển đổi sẽ phức tạp và dễ phát sinh rủi ro.
- Khó xây dựng hệ thống khôi phục sau thảm họa (Disaster Recovery) và duy trì hoạt động liên tục (Business Continuity): Khi không còn sử dụng hạ tầng dự phòng của Public Cloud, doanh nghiệp phải tự thiết kế cơ chế sao lưu, phục hồi và đảm bảo hệ thống luôn sẵn sàng khi xảy ra sự cố.
- Rào cản khi chấm dứt hợp đồng hoặc rời khỏi nhà cung cấp Cloud (Cloud Exit): Một số doanh nghiệp có thể gặp rào cản về điều khoản hợp đồng, thời hạn cam kết hoặc chi phí khi muốn giảm quy mô hoặc chấm dứt dịch vụ với nhà cung cấp hiện tại.
6. Quy trình thực hiện Cloud Repatriation hiệu quả trong năm 2026
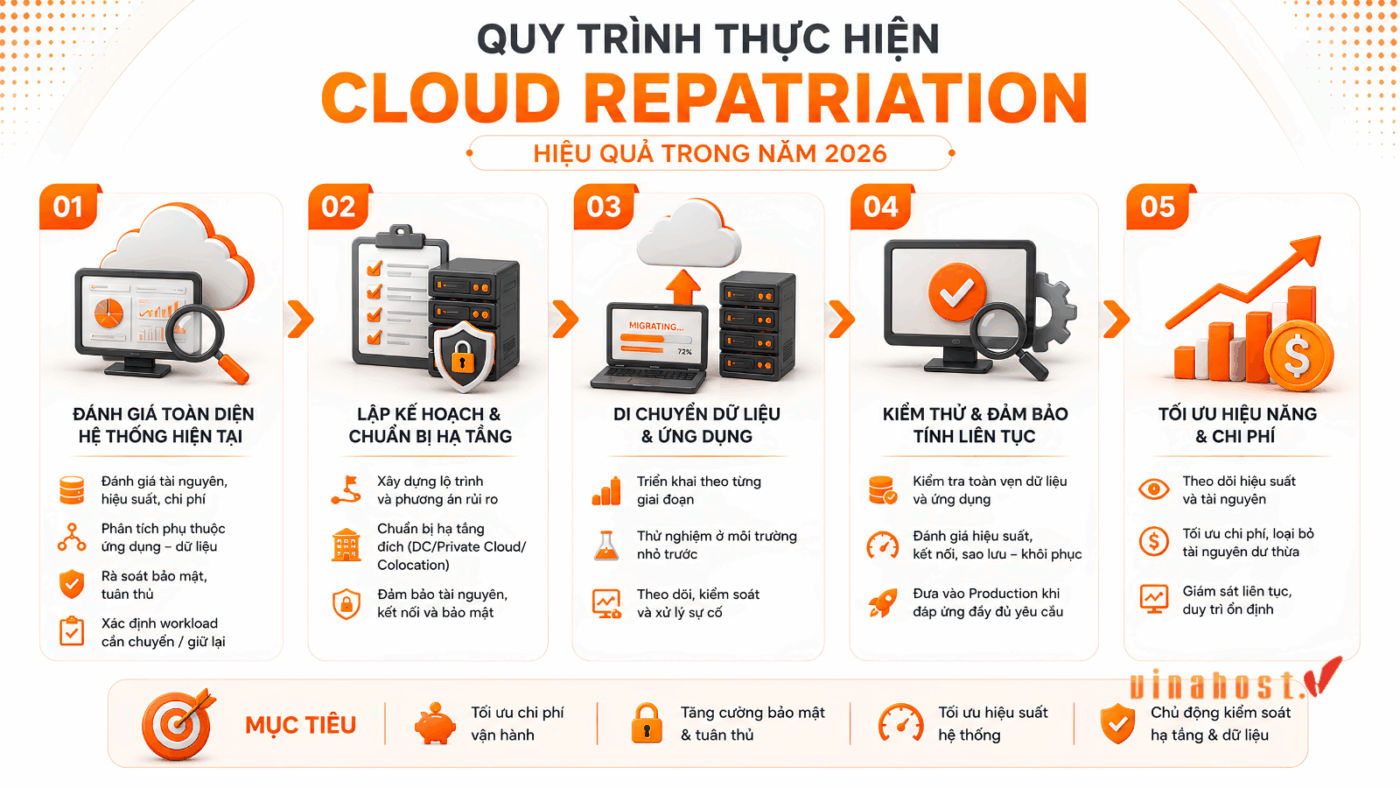
Cloud Repatriation tác động trực tiếp đến hạ tầng, dữ liệu và hoạt động của doanh nghiệp. Vì vậy, quá trình dịch chuyển cần được thực hiện theo từng bước để giảm thiểu rủi ro, hạn chế gián đoạn và đảm bảo hệ thống vận hành ổn định.
6.1. Bước 1: Đánh giá toàn diện hệ thống hiện tại
Trước khi bắt đầu, doanh nghiệp cần đánh giá toàn bộ workload đang vận hành trên Public Cloud để xác định phạm vi và mức độ ưu tiên của quá trình dịch chuyển. Bước này giúp phân loại chính xác hệ thống nào nên giữ lại và hệ thống nào cần được đưa về hạ tầng riêng.
- Đánh giá mức sử dụng tài nguyên, hiệu suất và chi phí vận hành của từng workload.
- Phân tích mối phụ thuộc giữa các ứng dụng, cơ sở dữ liệu và dịch vụ liên quan.
- Rà soát các yêu cầu về bảo mật, tuân thủ và vị trí lưu trữ dữ liệu.
- Xác định workload nên giữ lại trên Public Cloud và workload phù hợp để chuyển về hạ tầng mới.
6.2. Bước 2: Thiết lập kế hoạch chi tiết và chuẩn bị hạ tầng tiếp nhận
Sau khi xác định workload cần dịch chuyển, doanh nghiệp cần xây dựng kế hoạch triển khai và chuẩn bị đầy đủ hạ tầng đích trước khi thực hiện. Quá trình chuẩn bị kỹ lưỡng từ trước sẽ bảo đảm môi trường tiếp nhận có đủ năng lực gánh tải và tương thích hoàn toàn với ứng dụng.
- Xây dựng lộ trình triển khai, thời gian thực hiện và phương án xử lý rủi ro cho từng giai đoạn.
- Chuẩn bị hạ tầng tiếp nhận như On-premises, Private Cloud hoặc Colocation.
- Đảm bảo hạ tầng đáp ứng đầy đủ yêu cầu về tài nguyên tính toán, lưu trữ, kết nối mạng và bảo mật.
6.3. Bước 3: Tiến hành di chuyển dữ liệu và ứng dụng theo từng giai đoạn thử nghiệm
Thay vì chuyển toàn bộ hệ thống cùng lúc, doanh nghiệp nên triển khai theo từng giai đoạn để dễ kiểm soát và giảm thiểu rủi ro. Chiến lược chia nhỏ lộ trình giúp đội ngũ kỹ thuật có đủ thời gian ứng phó với các sự cố kỹ thuật phát sinh ngoài dự kiến.
- Ưu tiên dịch chuyển các workload ít phụ thuộc trước khi triển khai các hệ thống quan trọng.
- Thử nghiệm trên môi trường nhỏ trước khi mở rộng sang toàn bộ hệ thống.
- Theo dõi sát quá trình dịch chuyển và điều chỉnh kế hoạch nếu phát sinh sự cố.
6.4. Bước 4: Kiểm thử và duy trì tính nhất quán, tính liên tục của dịch vụ
Sau mỗi giai đoạn dịch chuyển, cần kiểm thử toàn diện để đảm bảo hệ thống hoạt động ổn định trước khi đưa vào vận hành chính thức. Việc đánh giá kỹ lưỡng về độ trễ, tính toàn vẹn dữ liệu và khả năng chịu tải là điều kiện tiên quyết trước khi người dùng thực tế kết nối vào hệ thống.
- Kiểm tra tính toàn vẹn của dữ liệu và khả năng hoạt động của ứng dụng trên hạ tầng mới.
- Đánh giá hiệu suất, kết nối giữa các thành phần và cơ chế sao lưu, khôi phục dữ liệu.
- Chỉ đưa workload vào môi trường Production khi toàn bộ yêu cầu kỹ thuật đã được đáp ứng.
6.5. Bước 5: Tối ưu hóa hiệu năng và chi phí sau khi hoàn tất dịch chuyển
Cloud Repatriation không kết thúc sau khi hoàn tất di chuyển. Doanh nghiệp cần tiếp tục giám sát để tối ưu hiệu quả vận hành trong dài hạn.
- Theo dõi hiệu suất hệ thống và mức sử dụng tài nguyên sau khi dịch chuyển.
- Đánh giá chi phí vận hành thực tế để tối ưu cấu hình và loại bỏ tài nguyên dư thừa.
- Thiết lập cơ chế giám sát liên tục nhằm phát hiện sớm sự cố và duy trì hệ thống ổn định.
7. Các công cụ và nền tảng hỗ trợ Cloud Repatriation năm 2026
Để triển khai Cloud Repatriation hiệu quả, doanh nghiệp thường cần kết hợp nhiều nhóm công cụ khác nhau. Việc chọn đúng bộ giải pháp phù hợp sẽ rút ngắn thời gian thao tác và hạn chế tối đa nguy cơ gián đoạn dịch vụ.
7.1. Nhóm công cụ chuyển dịch
Đây là nhóm công cụ hỗ trợ di chuyển dữ liệu, máy ảo hoặc ứng dụng từ Public Cloud về hạ tầng mới, đồng thời giảm thiểu thời gian gián đoạn trong quá trình chuyển đổi. Nhờ cơ chế đồng bộ ngầm thông minh, hệ thống vẫn duy trì khả năng phục vụ người dùng xuyên suốt quá trình đồng bộ dữ liệu.
Những công cụ dịch chuyển tiêu biểu:
- Công cụ đồng bộ và sao lưu dữ liệu/máy ảo: Veeam Backup & Replication, Zerto, Commvault.
- Công cụ chuyển đổi môi trường ảo hóa (V2V/C2V): Nutanix Move, VMware vCenter Converter, StarWind V2V Converter.
- Công cụ di chuyển ứng dụng container & dữ liệu tệp: Velero (dành cho Kubernetes), Rsync, Rclone.
7.2. Nền tảng quản lý container
Nếu ứng dụng được phát triển theo kiến trúc Container, doanh nghiệp sẽ cần nền tảng điều phối để triển khai và vận hành workload sau khi dịch chuyển. Các giải pháp này đóng vai trò tự động hóa việc phân bổ tài nguyên, tự chữa lành và duy trì tính khả dụng cao cho hệ thống trên hạ tầng đích.
Những nền tảng quản lý Container:
- Kubernetes
- Red Hat OpenShift
- Rancher
7.3. Hệ thống giám sát và theo dõi vận hành
Sau khi hoàn tất Cloud Repatriation, hệ thống cần được giám sát liên tục để theo dõi hiệu suất, tài nguyên, nhật ký hoạt động và phát hiện sớm các sự cố. Nhờ việc quản trị tập trung các số liệu giám sát (metrics), quản trị viên có thể kịp thời điều chỉnh tài nguyên trước khi tắc nghẽn xảy ra.
Những công cụ giám sát và theo dõi vận hành:
- Prometheus
- Grafana
- ELK Stack
- Zabbix
7.4. Các công cụ đo lường hiệu quả đầu tư
Cloud Repatriation không chỉ cần đánh giá về mặt kỹ thuật mà còn phải theo dõi hiệu quả tài chính sau khi dịch chuyển. Các công cụ FinOps giúp doanh nghiệp so sánh chi phí trước và sau khi triển khai, từ đó đánh giá mức độ tối ưu đầu tư.
Những công cụ đo lường hiệu quả đầu tư:
- OpenCost
- Kubecost
- Tanzu CloudHealth (trước đây là VMware Aria Cost / CloudHealth)
- OpenCost / Kubecost (dành cho Kubernetes)
- Vantage, CloudZero hoặc Apptio Cloudability
8. Xu hướng Cloud Repatriation giai đoạn 2026-2030
Cloud Repatriation không còn là giải pháp mang tính ngắn hạn để cắt giảm chi phí, mà đang trở thành một phần trong chiến lược xây dựng hạ tầng linh hoạt của doanh nghiệp. Trong giai đoạn 2026-2030, xu hướng này được dự báo sẽ tiếp tục phát triển theo các hướng sau.
8.1. Sự lên ngôi của mô hình đám mây lai (Hybrid Cloud)
Thay vì đưa toàn bộ hệ thống về một môi trường duy nhất, nhiều doanh nghiệp sẽ ưu tiên kiến trúc Hybrid Cloud để phân bổ workload theo đặc điểm vận hành. Đây được xem là hướng phát triển tự nhiên sau khi triển khai Cloud Repatriation.
- Các hệ thống ổn định, dữ liệu nhạy cảm hoặc yêu cầu độ trễ thấp sẽ được chuyển về Private Cloud hoặc On-premises.
- Những workload có nhu cầu mở rộng linh hoạt vẫn tiếp tục chạy trên Public Cloud.
- Doanh nghiệp sẽ quản lý đồng thời nhiều môi trường thay vì phụ thuộc hoàn toàn vào một nền tảng Cloud.
8.2. Dịch chuyển thông qua các nền tảng quản lý tự động hóa
Khi số lượng workload và môi trường hạ tầng ngày càng nhiều, việc quản lý thủ công sẽ trở nên phức tạp. Vì vậy, Cloud Repatriation sẽ ngày càng gắn liền với các nền tảng tự động hóa.
- Tự động triển khai và cấu hình hạ tầng bằng Infrastructure as Code (IaC).
- Theo dõi, tối ưu và cân bằng tài nguyên bằng AIOps.
- Giảm thời gian dịch chuyển và hạn chế sai sót do thao tác thủ công.
8.3. Đưa các tác vụ AI về hạ tầng nội bộ để bảo vệ quyền sở hữu trí tuệ
Khi AI trở thành năng lực cốt lõi của doanh nghiệp, nhiều tổ chức sẽ ưu tiên triển khai mô hình AI trên Private Cloud hoặc hạ tầng GPU riêng thay vì phụ thuộc hoàn toàn vào Public Cloud.
Xu hướng này thể hiện qua:
- Huấn luyện mô hình AI trên hạ tầng GPU nội bộ hoặc Private Cloud.
- Giữ dữ liệu huấn luyện và mô hình AI bên trong doanh nghiệp.
- Chỉ sử dụng Public Cloud cho các tác vụ cần mở rộng tài nguyên.
8.4. Sự kết hợp giữa Điện toán biên và Cloud Repatriation
Edge Computing phát triển khiến doanh nghiệp không còn xử lý toàn bộ dữ liệu tại Public Cloud. Những dữ liệu cần phản hồi theo thời gian thực sẽ được xử lý ngay tại nơi phát sinh.
- Chạy workload tại Edge để giảm độ trễ.
- Chỉ đồng bộ dữ liệu cần thiết lên Cloud.
- Kết hợp Edge, Private Cloud và Public Cloud trong cùng một kiến trúc.
8.5. Xu hướng sử dụng đám mây chủ quyền tại các quốc gia
Khi các quy định về chủ quyền dữ liệu ngày càng chặt chẽ, doanh nghiệp sẽ ưu tiên lưu trữ và xử lý dữ liệu trong phạm vi quốc gia hoặc khu vực được pháp luật yêu cầu. Điều này thúc đẩy các tổ chức chủ động đưa dữ liệu về các trung tâm dữ liệu nội địa đáp ứng đầy đủ tiêu chuẩn pháp lý tại thị trường sở tại.
- Ưu tiên Sovereign Cloud hoặc trung tâm dữ liệu nội địa.
- Chỉ đưa dữ liệu không nhạy cảm lên Public Cloud quốc tế.
- Cloud Repatriation trở thành giải pháp đáp ứng đồng thời yêu cầu pháp lý và quyền kiểm soát dữ liệu.
Câu hỏi thường gặp
Cloud Repatriation khác gì với Cloud Exit?
Cloud Repatriation là quá trình đưa workload từ Public Cloud về Private Cloud, On-premises hoặc Colocation. Trong khi đó, Cloud Exit là chiến lược chấm dứt việc sử dụng một nhà cung cấp Cloud. Cloud Repatriation có thể là một phần của Cloud Exit nhưng hai khái niệm này không giống nhau.
Thời gian payback khi thực hiện Cloud Repatriation là bao lâu?
Không có thời gian payback cố định. Thời gian hoàn vốn phụ thuộc vào chi phí đầu tư, quy mô workload và mức tiết kiệm chi phí sau khi dịch chuyển. Trong thực tế, doanh nghiệp thường đánh giá hiệu quả thông qua TCO và ROI.
Tools nào tốt nhất để thực hiện Cloud Repatriation 2026?
Không có công cụ nào phù hợp cho mọi doanh nghiệp. Tùy kiến trúc hạ tầng, doanh nghiệp thường kết hợp nhiều công cụ như VMware HCX (di chuyển workload), Kubernetes hoặc OpenShift (container), Prometheus và Grafana (giám sát), Flexera One hoặc CloudHealth (quản lý chi phí).
AI/ML workload có nên repatriate không?
Có, nhưng chủ yếu với các AI/ML workload sử dụng GPU liên tục, chi phí Public Cloud cao hoặc yêu cầu kiểm soát chặt dữ liệu và mô hình AI. Nếu nhu cầu tài nguyên biến động hoặc cần mở rộng nhanh, Public Cloud vẫn là lựa chọn phù hợp hơn.
Repatriation có làm mất khả năng scale không?
Không. Cloud Repatriation không làm mất khả năng scale, nhưng doanh nghiệp sẽ phải chủ động mở rộng tài nguyên nếu workload được chuyển về On-premises hoặc Private Cloud. Nếu triển khai Hybrid Cloud, hệ thống vẫn có thể mở rộng linh hoạt nhờ Public Cloud.
Kết luận
Cloud Repatriation không phải là xu hướng “rời bỏ Cloud”, mà là quá trình đưa workload về đúng môi trường phù hợp với nhu cầu vận hành của doanh nghiệp. Khi được đánh giá và triển khai đúng cách, chiến lược này có thể giúp tối ưu chi phí, nâng cao hiệu suất, tăng khả năng kiểm soát dữ liệu và giảm sự phụ thuộc vào một nền tảng Cloud duy nhất.
Quan trọng hơn, doanh nghiệp cần xem Cloud Repatriation là một phần trong chiến lược tối ưu hạ tầng tổng thể, thay vì một quyết định mang tính ngắn hạn. Khi phối hợp nhịp nhàng giữa hạ tầng riêng và đám mây công cộng, tổ chức sẽ xây dựng được nền tảng CNTT vững chắc, tối ưu chi phí và bứt phá hiệu quả kinh doanh.
Mời bạn truy cập vào blog của VinaHost TẠI ĐÂY để theo dõi thêm nhiều bài viết mới. Hoặc nếu bạn muốn được tư vấn thêm về dịch vụ thì có thể liên hệ với chúng tôi qua:
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/chat.php
Xem ngay các bài viết hữu ích liên quan


Mình là Ngô Thị Yến, sở hữu hơn 1 năm kinh nghiệm viết về lĩnh vực như: Cloud Server, VPS, hosting, domain,.. Mục tiêu của mình là mang đến cho người đọc những nội dung chất lượng, giá trị và dễ dàng tiếp cận giúp bản thân mình có thể xây dựng lòng tin từ cộng đồng người dùng tại VinaHost.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



