

 Tiếng Việt
 English
 简体中文

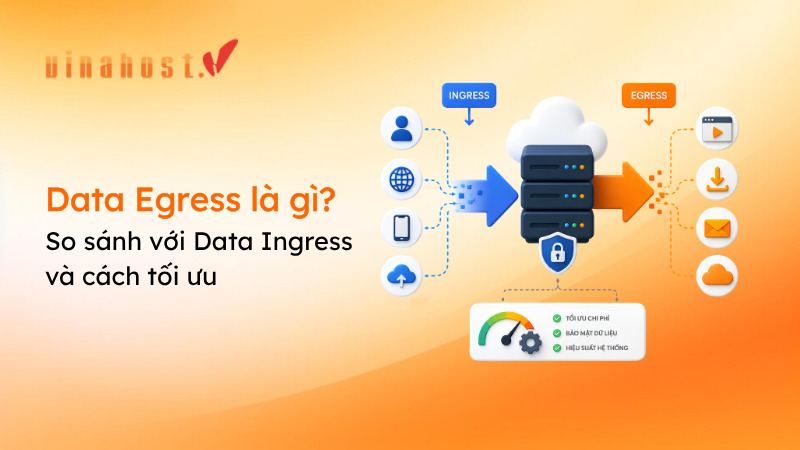
Data Egress là quá trình dữ liệu được truyền từ hệ thống hoặc hạ tầng cloud ra bên ngoài đến người dùng, thiết bị hoặc dịch vụ khác. Ví dụ, mỗi khi bạn tải một tệp từ Google Drive, xem video trực tuyến hay website gửi dữ liệu đến trình duyệt, đều đang phát sinh Data Egress. Hiểu rõ sự khác biệt giữa Data Egress vs Data Ingress sẽ giúp doanh nghiệp kiểm soát chi phí truyền dữ liệu, tăng cường bảo mật và tối ưu hiệu quả vận hành hạ tầng cloud.
- Bản chất: Data Ingress là luồng dữ liệu từ bên ngoài nạp vào hệ thống hoặc môi trường cloud (thường được miễn phí). Data Egress là luồng dữ liệu truyền từ bên trong hệ thống ra bên ngoài đến người dùng hoặc nền tảng khác.
- Thách thức về chi phí: Data Egress là nguyên nhân chính khiến hóa đơn cloud tăng cao do phát sinh cước phí băng thông khi truyền tải ra Internet, chuyển dữ liệu liên vùng hoặc di chuyển giữa nhiều nhà cung cấp khác nhau.
- Khác biệt về rủi ro an ninh: Chiều Ingress dễ bị đe dọa bởi phần mềm độc hại, tấn công DDoS và khai thác lỗ hổng API. Trong khi đó, chiều Egress đối mặt với nguy cơ đánh cắp thông tin, rò rỉ dữ liệu nội bộ và tấn công trung gian (Man-in-the-Middle).
- Giải pháp quản trị và tối ưu: Doanh nghiệp có thể kiểm soát hiệu quả luồng dữ liệu bằng cách ứng dụng mạng phân phối nội dung (CDN), gom cụm dữ liệu (batching), đặt tài nguyên cùng vùng, kết hợp chính sách mã hóa và hệ thống chống thất thoát dữ liệu (DLP).
1. Data Ingress là gì?
Data Ingress là luồng dữ liệu được truyền từ bên ngoài vào một hệ thống, mạng nội bộ hoặc môi trường cloud. Ví dụ, người dùng tải tệp lên website, doanh nghiệp đồng bộ dữ liệu từ hệ thống nội bộ lên cloud hoặc thiết bị IoT gửi dữ liệu về nền tảng xử lý trung tâm.
Về chi phí, Data Ingress thường được miễn phí hoặc tính phí rất thấp trên nhiều nền tảng cloud. Tuy nhiên, sau khi dữ liệu được đưa vào hệ thống, doanh nghiệp vẫn có thể phát sinh chi phí lưu trữ, xử lý, sao lưu hoặc phân tích dữ liệu.
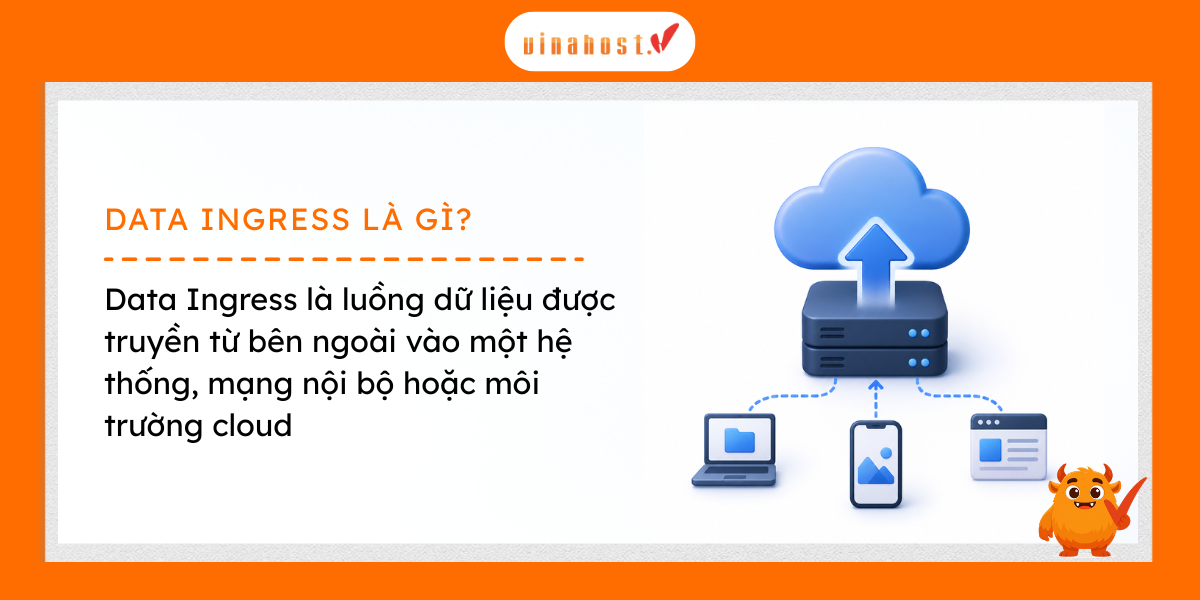
2. Data Egress là gì?
Data Egress là luồng dữ liệu được truyền từ bên trong một hệ thống, mạng nội bộ hoặc môi trường cloud ra bên ngoài. Ví dụ, người dùng tải file từ cloud storage về máy tính, website gửi hình ảnh/video đến trình duyệt hoặc doanh nghiệp xuất dữ liệu từ cloud về hệ thống nội bộ.
Về chi phí, Data Egress thường dễ phát sinh phí hơn Data Ingress, đặc biệt khi dữ liệu được truyền ra Internet, sang khu vực khác hoặc sang nền tảng bên thứ ba. Vì vậy, đây là loại lưu lượng cần được theo dõi kỹ để kiểm soát chi phí cloud.
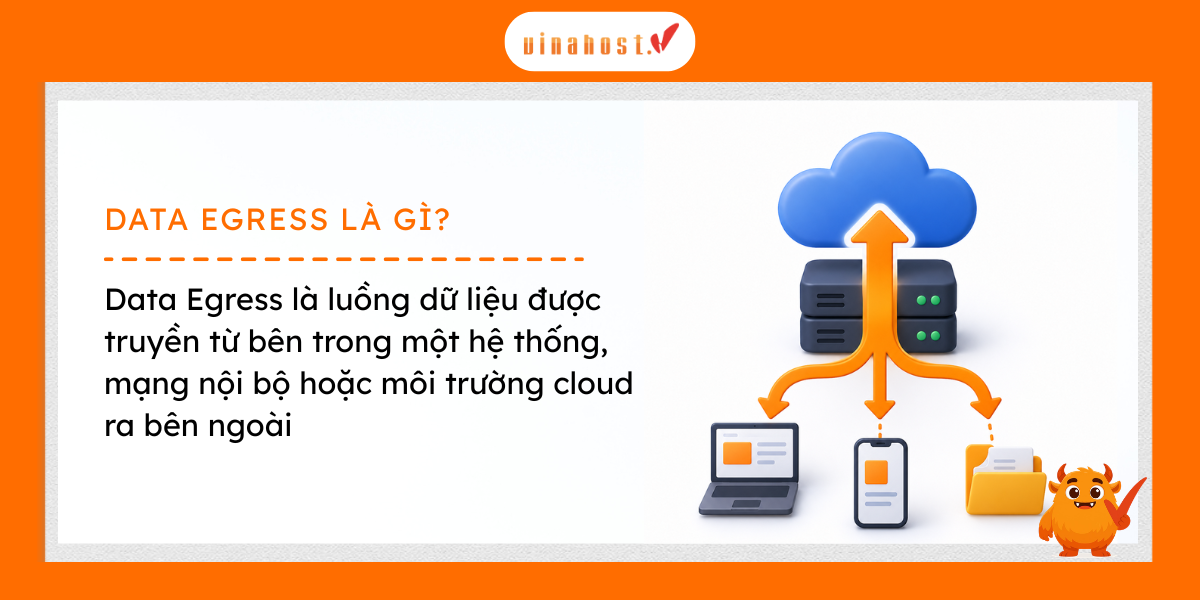
✅ Mẹo phân biệt nhanh: Data Ingress là khái niệm tầng mạng (hạ tầng), chỉ luồng lưu lượng truy cập đi vào hệ thống qua tường lửa, Load Balancer hay chứng chỉ SSL. Ngược lại, Data Ingestion là khái niệm tầng dữ liệu (data pipeline/ETL), chỉ quá trình trích xuất, làm sạch và nạp dữ liệu vào Data Warehouse/Data Lake bằng các công cụ như Python hay Apache Spark.
3. So sánh chi tiết Data Ingress với Data Egress
Để dễ phân biệt, có thể hiểu đơn giản: Data Ingress là dữ liệu đi vào hệ thống, còn Data Egress là dữ liệu đi ra khỏi hệ thống. Việc nắm rõ bản chất và chiều di chuyển của từng luồng dữ liệu sẽ giúp bạn dễ dàng thiết lập hạ tầng mạng cũng như phân bổ ngân sách cloud một cách hợp lý.
| Tiêu chí | Data Ingress | Data Egress |
| Khái niệm | Là luồng dữ liệu được truyền từ bên ngoài vào hệ thống, mạng nội bộ hoặc môi trường cloud. | Là luồng dữ liệu được truyền từ bên trong hệ thống, mạng nội bộ hoặc môi trường cloud ra bên ngoài. |
| Hướng truyền dữ liệu | Từ bên ngoài vào hệ thống. | Từ hệ thống đi ra bên ngoài. |
| Ví dụ phổ biến | Tải file lên website, đồng bộ dữ liệu từ on-premises lên cloud, gửi log vào hệ thống giám sát, thiết bị IoT gửi dữ liệu về cloud. | Tải file từ cloud về máy tính, website gửi hình ảnh/video đến người dùng, xuất dữ liệu từ cloud về hệ thống nội bộ, truyền dữ liệu sang dịch vụ bên thứ ba. |
| Vai trò chính | Đưa dữ liệu vào hệ thống để lưu trữ, xử lý, sao lưu hoặc phân tích. | Phân phối, xuất, chia sẻ hoặc truyền dữ liệu từ hệ thống đến người dùng hoặc nền tảng khác. |
| Chi phí cloud | Thường miễn phí hoặc có chi phí thấp trên nhiều nền tảng cloud. | Thường dễ phát sinh phí hơn, nhất là khi truyền dữ liệu ra Internet, sang region khác hoặc sang nhà cung cấp khác. |
| Mức độ cần theo dõi chi phí | Cần theo dõi ở mức vừa phải, chủ yếu để kiểm soát dung lượng lưu trữ và tài nguyên xử lý sau khi dữ liệu đi vào. | Cần theo dõi kỹ hơn vì lưu lượng dữ liệu đi ra có thể ảnh hưởng trực tiếp đến hóa đơn cloud. |
| Rủi ro cần lưu ý | Dữ liệu không hợp lệ, dữ liệu dư thừa, mã độc hoặc tệp không an toàn được đưa vào hệ thống. | Rò rỉ dữ liệu, truyền dữ liệu sai phạm vi, chi phí tăng cao hoặc mất kiểm soát khi chia sẻ dữ liệu ra ngoài. |
| Trường hợp thường gặp | Backup dữ liệu lên cloud, upload nội dung, thu thập log, nhập dữ liệu vào database. | Người dùng tải dữ liệu xuống, CDN phân phối nội dung, API trả dữ liệu cho ứng dụng, sao chép dữ liệu ra ngoài cloud. |
| Mức độ ảnh hưởng đến bảo mật | Tập trung vào việc kiểm tra dữ liệu đầu vào, xác thực nguồn gửi và ngăn dữ liệu độc hại. | Tập trung vào kiểm soát quyền truy cập, mã hóa dữ liệu và giới hạn phạm vi dữ liệu được truyền ra ngoài. |
| Cách ghi nhớ nhanh | “Ingress” = dữ liệu đi vào. | “Egress” = dữ liệu đi ra. |
| Thuật ngữ mạng tương đương | Inbound Traffic (Lưu lượng đến), Incoming Data. | Outbound Traffic (Lưu lượng đi), Outgoing Data. |
Data Ingress giúp đưa dữ liệu vào hệ thống để phục vụ lưu trữ và xử lý, trong khi Data Egress liên quan đến việc dữ liệu rời khỏi hệ thống để đến người dùng hoặc nền tảng khác. Cả hai luồng này đều đóng vai trò bổ trợ và duy trì sự liên tục trong toàn bộ vòng đời truyền tải dữ liệu của doanh nghiệp.
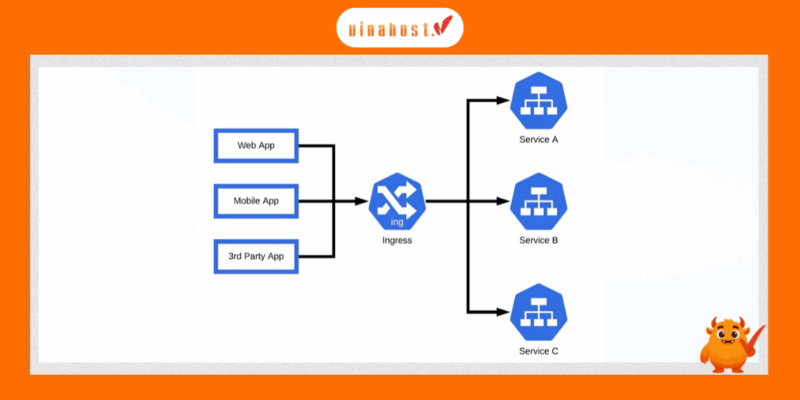
⚠️ Lưu ý: Trong môi trường cloud, doanh nghiệp thường cần chú ý nhiều hơn đến Data Egress vì đây là luồng dữ liệu dễ ảnh hưởng đến chi phí, bảo mật và khả năng kiểm soát dữ liệu. Ngược lại, Data Ingress đa phần được miễn phí nạp vào nhưng lại đòi hỏi khâu kiểm duyệt kỹ lưỡng để tránh các rủi ro độc hại cho hệ thống lưu trữ. Khi dữ liệu bắt đầu di chuyển liên tục giữa hệ thống, người dùng và các nền tảng cloud, hai vấn đề cần được kiểm soát chặt chẽ nhất là chi phí truyền dữ liệu và an toàn dữ liệu. Nếu không được giám sát toàn diện, doanh nghiệp rất dễ rơi vào tình trạng phát sinh chi phí băng thông ngoài dự kiến và đối mặt với các nguy cơ rò rỉ dữ liệu nghiêm trọng. Data Egress thường tốn kém vì đây là luồng dữ liệu đi ra khỏi hệ thống cloud. Trong khi Data Ingress thường miễn phí hoặc có chi phí thấp, dữ liệu đi ra ngoài có thể bị tính phí theo dung lượng, vị trí đích và phạm vi truyền tải. Các nguyên nhân chính khiến chi phí Data Egress tăng cao gồm: ✅ Với website hoặc ứng dụng có phần lớn người dùng tại Việt Nam, doanh nghiệp có thể cân nhắc sử dụng Cloud Server trong nước như dịch vụ Cloud Server giá rẻ của VinaHost để tối ưu độ trễ, cải thiện tốc độ truy cập và tận dụng chính sách băng thông rộng rãi hơn cho nhu cầu vận hành thực tế. Theo báo cáo State of the Cloud 2026 của Flexera, quản lý chi phí đám mây tiếp tục là thách thức lớn nhất đối với 85% các doanh nghiệp. Đáng chú ý, ước tính có tới 29% chi tiêu cho nền tảng Cloud hiện đang bị lãng phí hoàn toàn. Vì vậy, với Data Egress, doanh nghiệp cần theo dõi dữ liệu đang đi đâu, đi bao nhiêu và có thật sự cần thiết hay không. Việc chủ động kiểm toán lưu lượng thường xuyên sẽ giúp phát hiện sớm các dòng dữ liệu rò rỉ hoặc các truy vấn lặp không đáng có. Bên cạnh chi phí, bảo mật cũng là yếu tố quan trọng khi quản lý luồng dữ liệu. Tuy nhiên, Data Ingress và Data Egress lại đối mặt với những nhóm rủi ro khác nhau. Trong khi dữ liệu đi vào chủ yếu tiềm ẩn nguy cơ đưa mã độc hoặc lưu lượng độc hại vào hệ thống, dữ liệu đi ra lại liên quan đến nguy cơ rò rỉ thông tin và thất thoát dữ liệu. Vì vậy, doanh nghiệp cần áp dụng các biện pháp bảo vệ phù hợp cho từng chiều truyền dữ liệu. Với Data Ingress, rủi ro thường đến từ việc hệ thống tiếp nhận dữ liệu không an toàn từ bên ngoài. Nếu không có cơ chế kiểm tra và lọc dữ liệu đầu vào, doanh nghiệp có thể đối mặt với các nguy cơ như: Với Data Egress, rủi ro lớn nhất nằm ở việc dữ liệu nhạy cảm bị truyền ra ngoài sai cách, sai người nhận hoặc không được bảo vệ đầy đủ. Một số nguy cơ thường gặp gồm: Theo báo cáo Cost of a Data Breach 2025 của IBM, chi phí trung bình cho một sự cố tống tiền hoặc ransomware (đặc biệt khi bị chính kẻ tấn công công khai rò rỉ) đã chạm mức 5,08 triệu USD. Đây là kịch bản điển hình khi tội phạm mạng khai thác luồng Egress để exfiltrate dữ liệu nhạy cảm rồi tống tiền nạn nhân. Để kiểm soát luồng dữ liệu hiệu quả, doanh nghiệp cần kết hợp đồng thời hai hướng: tối ưu chi phí Data Egress và tăng cường bảo mật dữ liệu. Sự cân bằng giữa hai mục tiêu này sẽ giúp hệ thống vừa vận hành trơn tru, tiết kiệm chi phí, vừa đứng vững trước các mối hiểm họa an ninh mạng. Dù lưu lượng Data Ingress đa phần không bị tính phí truyền tải trực tiếp, việc tối ưu luồng dữ liệu đi vào sẽ giúp giảm tải CPU máy chủ, tiết kiệm phí lưu trữ và tối ưu hóa chi phí API request: Chi phí Data Egress có thể được kiểm soát tốt hơn nếu doanh nghiệp tối ưu cách dữ liệu được lưu trữ, xử lý và phân phối. Một số chiến lược quan trọng gồm: ✅ Với các website có nhiều hình ảnh, video, CSS, JavaScript hoặc lượng truy cập lớn, dịch vụ CDN chuyên nghiệp của VinaHost có thể giúp phân phối nội dung từ máy chủ gần người dùng hơn, qua đó giảm tải lưu lượng Egress trực tiếp từ máy chủ gốc và cải thiện tốc độ tải trang. Bên cạnh tối ưu chi phí, doanh nghiệp cần kiểm soát chặt cách dữ liệu được truy cập, truyền tải và rời khỏi hệ thống. Một số chiến lược quan trọng gồm: Trong Kubernetes, Ingress là luồng truy cập từ bên ngoài vào cluster, còn Egress là luồng dữ liệu từ bên trong cluster đi ra ngoài. Hai luồng này được kiểm soát thông qua các cơ chế như Ingress Controller, Network Policies và Egress Gateway để đảm bảo khả năng truy cập và bảo mật hệ thống. Kubernetes Ingress Controller là thành phần xử lý các request từ bên ngoài và định tuyến chúng đến đúng service bên trong cluster. Thông qua Ingress Controller, doanh nghiệp có thể quản lý tên miền, đường dẫn URL, HTTPS/TLS và cân bằng tải cho nhiều service mà không cần mở trực tiếp từng service ra Internet. Egress Gateway và Network Policies giúp kiểm soát lưu lượng đi ra khỏi Kubernetes cluster. Thay vì để mọi pod tự do kết nối ra ngoài, doanh nghiệp có thể quy định rõ luồng Egress được phép đi đâu và đi qua tuyến nào. Khi được triển khai đúng cách, hai cơ chế này giúp giảm rủi ro rò rỉ dữ liệu, kiểm soát truy cập ra ngoài và theo dõi tốt hơn chi phí Data Egress. Nhờ vậy, đội ngũ kỹ thuật có thể quản lý hạ tầng microservices một cách linh hoạt mà vẫn duy trì chuẩn mực an toàn cao nhất. Mặc dù Kubernetes Ingress Controller vẫn đang được sử dụng rộng rãi, hệ sinh thái Kubernetes đã chính thức chuyển hướng sang chuẩn mới mang tên Kubernetes Gateway API. Đây là bước tiến quan trọng giải quyết triệt để các hạn chế cố hữu của tài nguyên Ingress truyền thống. Tài nguyên Ingress thế hệ cũ thường phụ thuộc nặng nề vào các cấu hình riêng biệt của từng nhà cung cấp (thông qua Annotation) và không hỗ trợ định tuyến nâng cao ở tầng giao vận L4. Ngược lại, Gateway API áp dụng kiến trúc hướng vai trò (Role-oriented), phân tách rõ ràng quyền quản trị của đội ngũ hạ tầng (Cluster Operator) và lập trình viên (Developer). Ngoài ra, Gateway API hỗ trợ cả giao thức HTTP, gRPC và TCP/UDP nguyên bản, cung cấp khả năng điều phối lưu lượng Ingress mạnh mẽ, an toàn và đồng nhất hơn trên mọi môi trường triển khai microservices. Không. Data Ingress thường được miễn phí trên nhiều nền tảng cloud, nhưng bạn vẫn có thể phải trả phí cho việc lưu trữ, xử lý hoặc truyền dữ liệu sau khi dữ liệu đã được đưa vào hệ thống. Để tránh hoặc giảm phí Egress khi chuyển dữ liệu khỏi AWS, Google Cloud hoặc Azure, bạn nên: Lưu ý rằng việc miễn phí Egress không được áp dụng tự động trong mọi trường hợp, nên cần xác nhận điều kiện với nhà cung cấp trước khi thực hiện migration. Mức miễn phí Data Egress phụ thuộc vào từng nhà cung cấp cloud. Một số mức phổ biến: Các chính sách này có thể thay đổi theo dịch vụ, khu vực và loại tài khoản, nên cần kiểm tra bảng giá chính thức trước khi sử dụng. Có. Cloudflare Bandwidth Alliance là chương trình phổ biến giúp giảm hoặc miễn phí Data Egress giữa Cloudflare và một số nhà cung cấp cloud/storage đối tác. Ngoài ra, có thể giảm chi phí bằng cách dùng CDN, peering/kết nối riêng hoặc chọn nhà cung cấp có chính sách miễn phí Egress. Data Egress vs Data Ingress là hai chiều truyền dữ liệu quan trọng trong mọi hệ thống CNTT. Hiểu rõ sự khác biệt giữa chúng sẽ giúp doanh nghiệp tối ưu chi phí, tăng cường bảo mật và nâng cao hiệu quả vận hành hạ tầng. Hy vọng bài viết đã giúp bạn hiểu khi dữ liệu được xem là Data Ingress hoặc Data Egress, vì sao mỗi chiều truyền dữ liệu lại có những yêu cầu riêng về chi phí và bảo mật, từ đó đưa ra quyết định phù hợp khi thiết kế và vận hành hệ thống. Mời bạn truy cập vào blog của VinaHost TẠI ĐÂY để theo dõi thêm nhiều bài viết mới. Hoặc nếu bạn muốn được tư vấn thêm về dịch vụ thì có thể liên hệ với chúng tôi qua: Xem ngay các bài viết đang được quan tâm4. Hai thách thức lớn nhất của luồng dữ liệu: Chi phí và Bảo mật
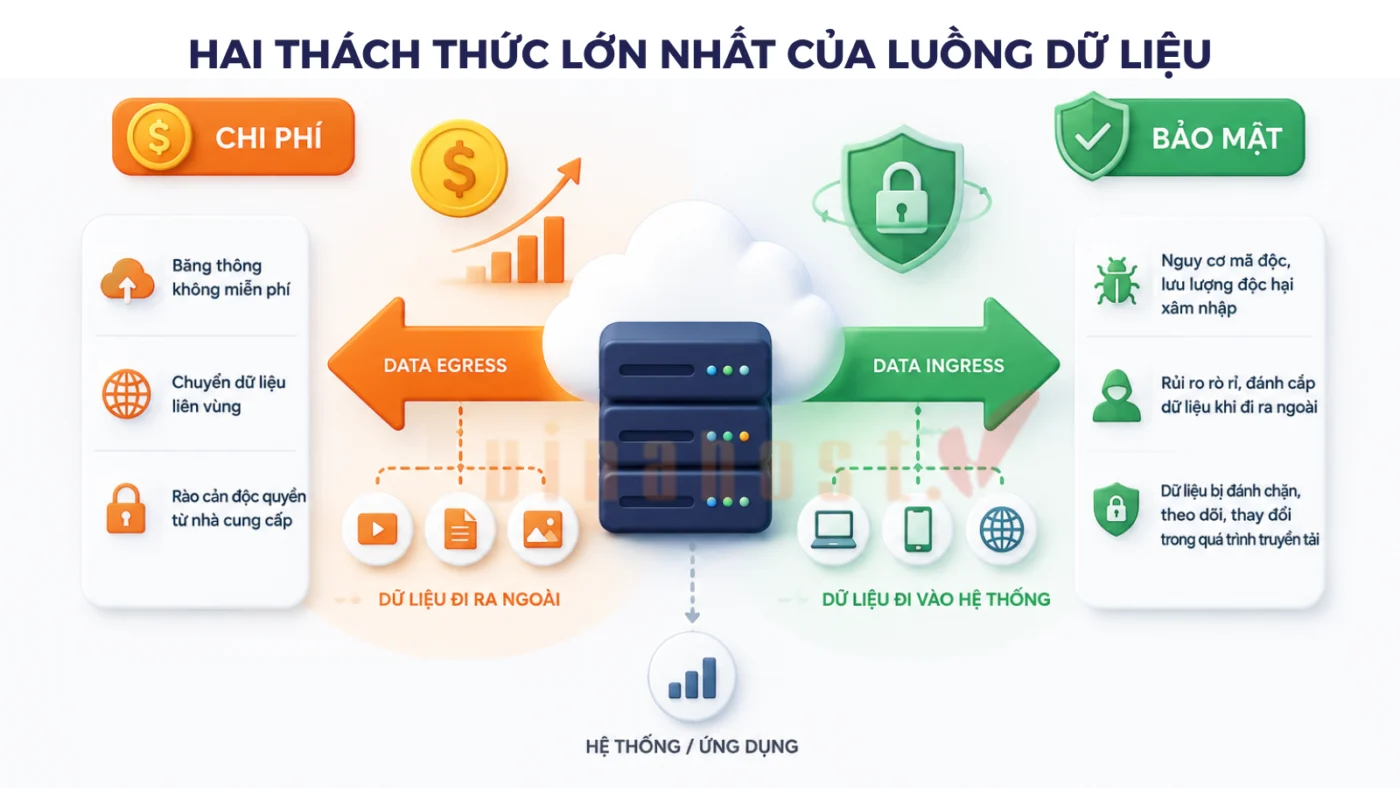
4.1. Tại sao Data Egress lại tốn kém?
4.2. Các rủi ro bảo mật đối với luồng dữ liệu
4.2.1. Đối với Data Ingress (Dữ liệu đi vào)
4.2.2. Đối với Data Egress (Dữ liệu đi ra)
5. Các biện pháp quản lý và tối ưu hóa luồng dữ liệu 2026
5.1. Chiến lược tối ưu hóa Data Ingress
5.2. Chiến lược tối ưu chi phí Data Egress
5.3. Chiến lược tăng cường bảo mật
6. Data Ingress và Egress trong kiến trúc Kubernetes (K8s)
6.1. Kubernetes Ingress Controllers
6.2. Egress Gateways và Network Policies
6.3. Xu hướng mới: Kubernetes Gateway API thay thế Ingress Controller truyền thống
Câu hỏi thường gặp
Data Ingress có luôn miễn phí không?
Làm thế nào để chuyển toàn bộ dữ liệu khỏi AWS/GCP/Azure mà không mất phí Egress?
Mức miễn phí Data Egress hàng tháng của các nhà cung cấp Cloud hiện nay là bao nhiêu?
Có chương trình nào hỗ trợ kết nối các nhà cung cấp Cloud để giảm phí Egress không?
Kết luận


Mình là Ngô Thị Yến, sở hữu hơn 1 năm kinh nghiệm viết về lĩnh vực như: Cloud Server, VPS, hosting, domain,.. Mục tiêu của mình là mang đến cho người đọc những nội dung chất lượng, giá trị và dễ dàng tiếp cận giúp bản thân mình có thể xây dựng lòng tin từ cộng đồng người dùng tại VinaHost.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



