

 Tiếng Việt
 English
 简体中文

DNS Security là giải pháp quan trọng giúp bảo vệ hệ thống phân giải tên miền trước các cuộc tấn công mạng, hạn chế nguy cơ đánh cắp dữ liệu và gián đoạn hoạt động của website. Vậy DNS Security là gì, có những hình thức tấn công DNS phổ biến nào và làm thế nào để bảo vệ hệ thống hiệu quả? Hãy cùng VinaHost tìm hiểu các kiến thức cần thiết và giải pháp bảo mật DNS phù hợp trong bài viết dưới đây.
🛡️ Bản chất: Hệ thống phòng thủ đa tầng bảo vệ hạ tầng phân giải tên miền khỏi bị can thiệp trái phép, rò rỉ dữ liệu và gián đoạn dịch vụ.
⚠️ Các hình thức tấn công chính: DDoS / Amplification (gây nghẽn tài nguyên), Cache Poisoning / Spoofing (đầu độc bộ nhớ đệm), DNS Hijacking (cướp quyền kiểm soát), DNS Tunneling (tuồn lén dữ liệu) và các cuộc tấn công quét cạn tài nguyên (NXDOMAIN, Phantom Domain).
🔐 Giải pháp phòng vệ cốt lõi:
DNSSEC: Chữ ký số xác thực tính toàn vẹn bản ghi, chống giả mạo IP.
Anycast & Redundant DNS: Phân tán tải trên nhiều cụm máy chủ, triệt tiêu nguy cơ sập toàn hệ thống (SPOF).
DNS Firewall & Hidden Master: Chặn truy vấn độc hại và ẩn máy chủ dữ liệu gốc.
DoH / DoT: Mã hóa đường truyền truy vấn, chống bị nghe lén dữ liệu.
Đảm bảo an toàn tuyệt đối cho tên miền và duy trì kết nối xuyên suốt cùng hạ tầng DNS Cao cấp & Bảo mật DNSSEC tại VinaHost, hỗ trợ 24/7.
1. DNS Security là gì?
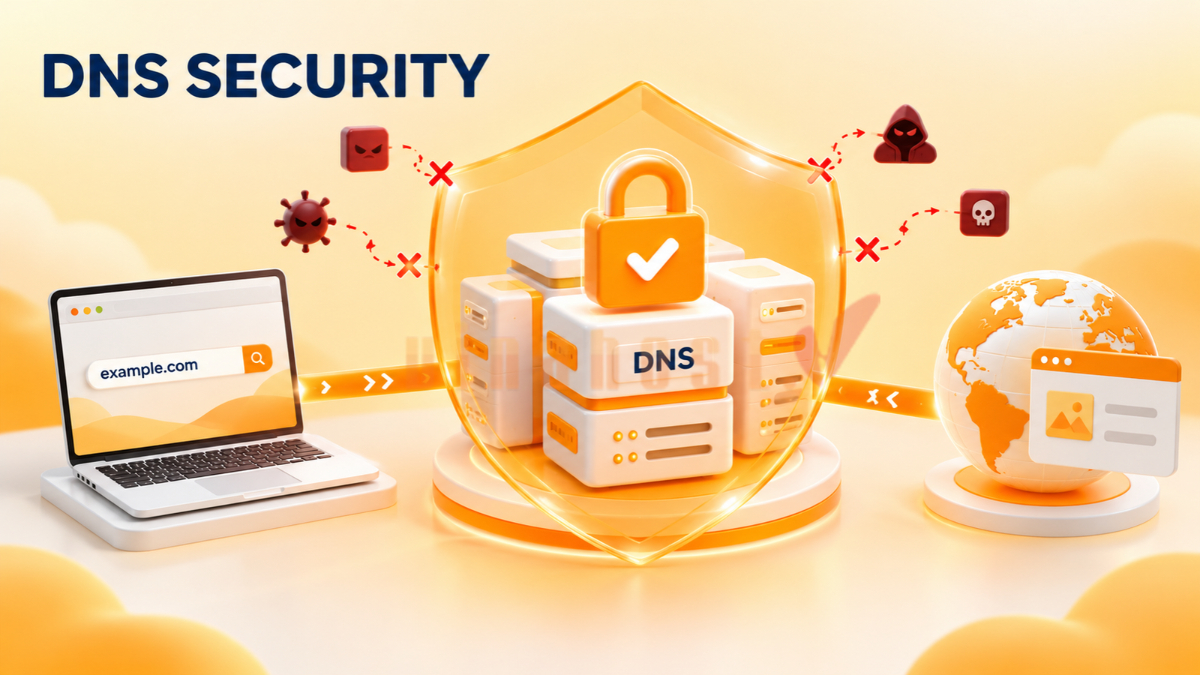
DNS Security (Bảo mật DNS) là tập hợp các giao thức và biện pháp bảo vệ hạ tầng hệ thống phân giải tên miền (DNS) khỏi các cuộc tấn công mạng, giúp máy chủ và website hoạt động ổn định, an toàn. Đây là chiến lược bảo vệ đa tầng, phối hợp nhiều cơ chế nhằm xác thực dữ liệu DNS và ngăn chặn sự can thiệp trái phép từ hacker.
✅Bạn có thể tham khảo thêm dịch vụ DNS tại nhà cung cấp VinaHost như: Dịch vụ DNSSEC, DỊch vụ Pro DNS, Dịch vụ Dynamic DNS, …. & dịch vụ đăng ký tên miền để bảo vệ hạ tầng hệ thống phân giải tên miền khỏi các cuộc tấn công mạng
2. Tầm quan trọng của DNS Security
DNS Security đóng vai trò quan trọng trong việc bảo vệ hạ tầng mạng, dữ liệu và hoạt động trực tuyến của cá nhân, doanh nghiệp trước các mối đe dọa an ninh mạng.
2.1. Lỗ hổng cố hữu của hệ thống DNS truyền thống
Giao thức DNS (Domain Name System) truyền thống không được thiết kế với các cơ chế xác thực và bảo mật đầy đủ ngay từ đầu, khiến hệ thống dễ bị tin tặc khai thác thông qua các lỗ hổng như giả mạo phản hồi DNS, đầu độc bộ nhớ đệm DNS (DNS Cache Poisoning) và nghe lén truy vấn.
2.2. Tuyến đầu phòng thủ hạ tầng mạng doanh nghiệp
DNS là thành phần nền tảng của hầu hết các kết nối Internet, giúp thiết bị truy cập website và các dịch vụ trực tuyến. Vì vậy, DNS thường trở thành mục tiêu tấn công nhằm đánh cắp dữ liệu, chuyển hướng người dùng đến website độc hại hoặc gây gián đoạn hoạt động của hệ thống doanh nghiệp.
2.3. Ngăn chặn kỹ thuật đánh lạc hướng của tội phạm mạng
Tin tặc có thể lợi dụng các cuộc tấn công DNS như một lớp ngụy trang để che giấu hoạt động độc hại, chuyển hướng lưu lượng truy cập hoặc thiết lập kênh liên lạc với máy chủ điều khiển. DNS Security giúp phát hiện và ngăn chặn các hành vi bất thường, góp phần hạn chế nguy cơ xâm nhập sâu vào hệ thống mạng nội bộ.
3. Các cuộc tấn công DNS phổ biến hiện nay
Các cuộc tấn công DNS ngày càng đa dạng, nhắm vào nhiều thành phần khác nhau của hệ thống phân giải tên miền, từ máy chủ DNS đến trình phân giải và thiết bị mạng. Việc hiểu rõ đặc điểm của từng hình thức tấn công giúp doanh nghiệp nhận diện rủi ro và lựa chọn giải pháp DNS Security phù hợp để bảo vệ hệ thống.
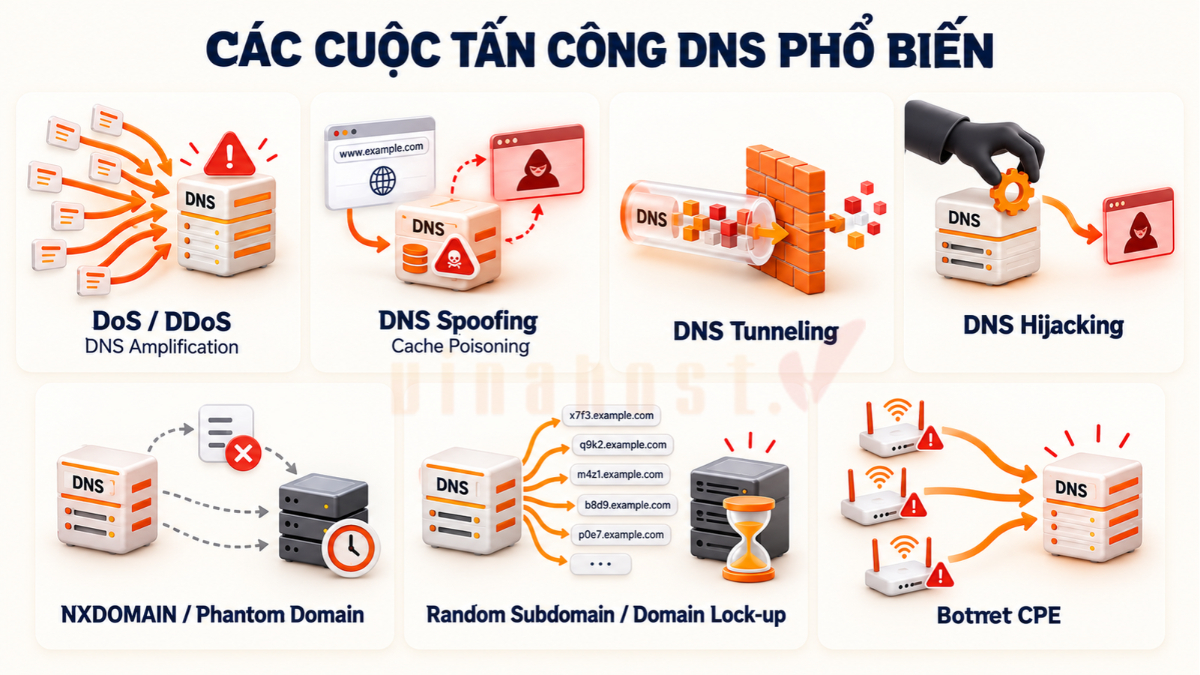
3.1. Tấn công DoS, DDoS và DNS Amplification
Các cuộc tấn công DoS, DDoS và DNS Amplification nhắm đến việc làm quá tải hạ tầng máy chủ DNS bằng lượng truy vấn hoặc lưu lượng mạng khổng lồ. Khi tài nguyên xử lý bị cạn kiệt, máy chủ có thể phản hồi chậm, gián đoạn hoặc không thể phục vụ các truy vấn DNS hợp lệ.
3.2. DNS Spoofing / Cache Poisoning
DNS Spoofing và DNS Cache Poisoning là các hình thức giả mạo hoặc đầu độc bộ nhớ đệm DNS nhằm khiến hệ thống trả về địa chỉ IP không chính xác. Tin tặc có thể lợi dụng kỹ thuật này để chuyển hướng người dùng đến website giả mạo, đánh cắp thông tin cá nhân, thông tin đăng nhập hoặc phát tán mã độc.
3.3. DNS Tunneling
DNS Tunneling là kỹ thuật lợi dụng các truy vấn và phản hồi DNS để truyền dữ liệu trái phép qua mạng. Tin tặc có thể mã hóa dữ liệu bị đánh cắp hoặc thông tin liên lạc với máy chủ điều khiển trong các truy vấn DNS, qua đó tìm cách vượt qua tường lửa và né tránh các hệ thống giám sát bảo mật.
3.4. DNS Hijacking
DNS Hijacking (chiếm quyền điều khiển DNS) xảy ra khi tin tặc thay đổi trái phép cấu hình DNS hoặc bản ghi trên Nameserver, router hay tài khoản quản trị tên miền. Hành vi này khiến lưu lượng truy cập bị chuyển hướng đến địa chỉ không mong muốn, gây gián đoạn dịch vụ hoặc đưa người dùng đến website giả mạo.
3.5. Tấn công NXDOMAIN và Phantom Domain
Hai hình thức tấn công này khai thác cách trình phân giải DNS xử lý các truy vấn không hợp lệ hoặc máy chủ DNS phản hồi bất thường:
- NXDOMAIN Attack: Tin tặc gửi lượng lớn truy vấn đến các tên miền không tồn tại, khiến trình phân giải DNS phải xử lý nhiều yêu cầu vô ích, tiêu tốn tài nguyên và ảnh hưởng đến khả năng phục vụ truy vấn hợp lệ.
- Phantom Domain Attack: Tin tặc sử dụng các tên miền có máy chủ DNS không phản hồi hoặc phản hồi rất chậm, buộc trình phân giải phải chờ đợi và thử truy vấn lại nhiều lần, làm tăng độ trễ và tiêu hao tài nguyên hệ thống.
3.6. Tấn công Subdomain ngẫu nhiên và Domain Lock-up
- Random Subdomain Attack: Tin tặc liên tục tạo truy vấn đến các tên miền phụ ngẫu nhiên của một tên miền mục tiêu, khiến máy chủ DNS phải xử lý nhiều truy vấn không có trong bộ nhớ đệm, làm tăng tải hệ thống.
- Domain Lock-up Attack: Kẻ tấn công khai thác các kết nối hoặc quy trình xử lý truy vấn DNS kéo dài nhằm chiếm dụng tài nguyên của trình phân giải, khiến các truy vấn hợp lệ bị chậm hoặc không thể xử lý. Một số biến thể có thể sử dụng kết nối TCP để làm cạn kiệt tài nguyên.
3.7. Tấn công CPE dựa trên Botnet
Tấn công CPE dựa trên Botnet là hình thức tin tặc chiếm quyền điều khiển các thiết bị CPE (Customer Premises Equipment), chẳng hạn như router hoặc modem tại nhà khách hàng, rồi tập hợp chúng thành mạng botnet. Các thiết bị bị kiểm soát có thể đồng loạt gửi lượng lớn truy vấn DNS hoặc lưu lượng độc hại để tấn công máy chủ DNS, gây quá tải và gián đoạn dịch vụ trên quy mô lớn.
4. Các giải pháp bảo mật DNS Security hiệu quả nhất
Để giảm thiểu nguy cơ tấn công và đảm bảo hệ thống DNS hoạt động ổn định, doanh nghiệp cần triển khai các biện pháp bảo mật phù hợp với hạ tầng và nhu cầu sử dụng.
4.1. Triển khai giao thức DNSSEC và các tiện ích mở rộng
DNSSEC (Domain Name System Security Extensions) sử dụng chữ ký số để xác thực dữ liệu DNS, giúp trình phân giải kiểm tra tính toàn vẹn và nguồn gốc của bản ghi, hạn chế nguy cơ giả mạo phản hồi. Bên cạnh đó, doanh nghiệp có thể triển khai Response Policy Zone (RPZ) để áp dụng chính sách lọc, chặn các tên miền độc hại và sử dụng Denial of Existence (DoE) để xác thực thông tin về sự không tồn tại của tên miền theo cơ chế phù hợp.
4.2. Xây dựng hệ thống máy chủ DNS dự phòng (Redundant DNS)
Hệ thống DNS dự phòng sử dụng nhiều máy chủ hoặc cụm máy chủ độc lập để duy trì khả năng phân giải tên miền khi một thành phần gặp sự cố. Doanh nghiệp nên phân tán máy chủ trên nhiều địa điểm hoặc hạ tầng khác nhau, kết hợp cơ chế giám sát và chuyển đổi dự phòng tự động nhằm tăng tính sẵn sàng, giảm nguy cơ gián đoạn dịch vụ.
4.3. Ứng dụng công nghệ Anycast Routing
Anycast Routing cho phép nhiều máy chủ DNS tại các vị trí địa lý khác nhau sử dụng chung một địa chỉ IP. Các truy vấn sẽ được định tuyến đến máy chủ phù hợp dựa trên cơ chế định tuyến mạng, giúp phân phối lưu lượng, rút ngắn thời gian phản hồi và tăng khả năng chống chịu trước các cuộc tấn công DDoS (Distributed Denial of Service).
Xem thêm: Anycast là gì? | Hướng dẫn cách sử dụng Anycast chi tiết
4.4. Triển khai DNS Firewall và trình phân giải DNS an toàn
DNS firewall và Secure DNS Resolver giúp kiểm soát truy vấn DNS, phát hiện và ngăn chặn các kết nối đến tên miền độc hại trước khi chúng gây ảnh hưởng đến hệ thống.
- DNS Firewall: Lọc truy vấn đến các tên miền nằm trong danh sách chặn, áp dụng giới hạn tốc độ truy vấn và hỗ trợ chính sách phản hồi phù hợp. Một số hệ thống có thể tiếp tục trả lời từ bộ nhớ đệm khi máy chủ DNS phía sau gặp sự cố, tùy thuộc vào cấu hình.
- Secure DNS Resolver: Tích hợp các cơ chế lọc tên miền độc hại, ngăn chặn truy cập vào website lừa đảo, máy chủ phát tán mã độc và các địa chỉ có rủi ro bảo mật.
4.5. Ẩn thông tin DNS và máy chủ chính (Hidden Master)
Hidden Master là mô hình triển khai trong đó máy chủ DNS chính được giữ kín, không trực tiếp công khai trên Internet. Máy chủ này cung cấp dữ liệu vùng DNS cho các máy chủ DNS phụ có chức năng trả lời truy vấn công khai. Việc giới hạn quyền truy cập, bảo vệ kênh đồng bộ dữ liệu và chỉ cho phép các máy chủ được ủy quyền kết nối giúp giảm nguy cơ máy chủ chính trở thành mục tiêu tấn công trực tiếp.
4.6. Mã hóa truy vấn DNS với DoT và DoH
DNS over TLS (DoT) và DNS over HTTPS (DoH) là hai giao thức mã hóa truy vấn DNS trong quá trình truyền tải giữa thiết bị và trình phân giải DNS hỗ trợ tương ứng. DoT sử dụng TLS để bảo vệ truy vấn DNS, trong khi DoH truyền truy vấn thông qua HTTPS. Các giao thức này giúp hạn chế nguy cơ bên thứ ba nghe lén hoặc theo dõi nội dung truy vấn trên đường truyền, góp phần bảo vệ quyền riêng tư của người dùng.
Một số câu hỏi thường gặp về DNS Security
Truy vấn DNS Query có riêng tư tuyệt đối không?
Không. Truy vấn DNS thông thường có thể bị theo dõi nếu không được mã hóa. Sử dụng DNS over HTTPS (DoH) hoặc DNS over TLS (DoT) giúp bảo vệ truy vấn trên đường truyền, nhưng không đảm bảo riêng tư tuyệt đối vì nhà cung cấp DNS vẫn có thể ghi nhận dữ liệu truy vấn.
Sự khác biệt giữa DNS Security và VPN là gì?
DNS Security tập trung bảo vệ quá trình phân giải tên miền thông qua xác thực dữ liệu, lọc tên miền độc hại và ngăn chặn các cuộc tấn công DNS, trong khi VPN mã hóa kết nối mạng giữa thiết bị và máy chủ VPN, giúp bảo vệ dữ liệu truyền tải và che giấu địa chỉ IP thực đối với các bên quan sát bên ngoài trong những điều kiện phù hợp.
Doanh nghiệp cần bắt đầu triển khai DNS Security từ đâu?
Doanh nghiệp nên bắt đầu bằng việc rà soát hạ tầng DNS hiện tại, đánh giá các lỗ hổng bảo mật và triển khai những biện pháp cơ bản như DNSSEC, DNS Firewall, trình phân giải DNS an toàn, hệ thống máy chủ dự phòng và giám sát truy vấn bất thường.
DNS Security Check là gì?
DNS Security Check là quá trình kiểm tra và đánh giá mức độ an toàn của hệ thống DNS, bao gồm cấu hình DNSSEC, bản ghi DNS, nguy cơ giả mạo hoặc chiếm quyền điều khiển DNS và các lỗ hổng cấu hình có thể bị khai thác. Quá trình này giúp phát hiện vấn đề và đề xuất biện pháp khắc phục nhằm tăng cường bảo mật cho tên miền và hệ thống mạng.
6. Tổng kết
DNS Security đóng vai trò quan trọng trong việc bảo vệ hệ thống phân giải tên miền trước các cuộc tấn công mạng, hạn chế nguy cơ rò rỉ dữ liệu và gián đoạn hoạt động của website. Việc triển khai các giải pháp như DNSSEC, DNS Firewall, máy chủ DNS dự phòng và mã hóa truy vấn giúp tăng cường bảo mật, đảm bảo tính ổn định cho hạ tầng mạng. Hy vọng những thông tin trên sẽ giúp bạn hiểu rõ hơn về DNS Security và lựa chọn được phương án bảo vệ phù hợp với nhu cầu sử dụng.
Để có thể tìm hiểu thêm thông tin, mời bạn truy cập vào Blog của VinaHost TẠI ĐÂY hoặc liên hệ ngay cho VinaHost nếu cần tư vấn về dịch vụ nhé:
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/chat.php


 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



