

 Tiếng Việt
 English
 简体中文

DNS Rebinding là một kỹ thuật tấn công lợi dụng cách DNS phân giải và thay đổi địa chỉ IP của tên miền để vượt qua một số cơ chế bảo mật. Kỹ thuật này có thể khiến trình duyệt trở thành trung gian truy cập các dịch vụ trong mạng nội bộ, gây nguy cơ rò rỉ dữ liệu và xâm nhập hệ thống. Bài viết dưới đây sẽ giúp bạn hiểu DNS Rebinding là gì, cơ chế hoạt động, kịch bản tấn công, hậu quả và cách phòng ngừa hiệu quả.
🌐 Bản chất: Lợi dụng việc tráo đổi IP tên miền qua DNS để vượt qua chính sách cùng nguồn (SOP) của trình duyệt, biến máy nạn nhân thành cầu nối xâm nhập mạng nội bộ.
⚙️ Cơ chế: Kẻ tấn công thiết lập bản ghi DNS có TTL siêu ngắn (0–1s); sau khi nạp mã JavaScript, DNS lập tức đổi IP công khai sang IP nội bộ (
127.0.0.1hoặc192.168.x.x).🎯 Hậu quả: Xâm nhập hệ thống nội bộ (Redis, Elasticsearch), chiếm quyền router/IoT, gây rò rỉ dữ liệu và thực thi mã độc từ xa (RCE).
🛡️ Phòng ngừa: Xác thực chặt chẽ Host Header, cấu hình DNS Resolver chặn phân giải về dải IP riêng tư (DNS Filtering), áp dụng Zero Trust và phân đoạn mạng LAN.
Bảo vệ hệ thống và hạ tầng máy chủ trước các lỗ hổng bảo mật phức tạp với giải pháp Cloud Server / Web Application Firewall (WAF) của VinaHost, đi kèm giám sát an toàn thông tin 24/7.
1. DNS Rebinding là gì?
DNS Rebinding là kỹ thuật tấn công lợi dụng việc thay đổi kết quả phân giải tên miền DNS nhằm vượt qua một số cơ chế bảo mật, đặc biệt là Same-Origin Policy (SOP) của trình duyệt hoặc các bộ lọc danh sách đen (blacklist) trong tấn công SSRF.
Same-Origin Policy (SOP) là tính năng bảo mật của trình duyệt nhằm ngăn chặn mã lệnh từ một website độc hại tương tác hoặc gửi yêu cầu trái phép tới tài nguyên thuộc một origin khác, chẳng hạn như tài khoản ngân hàng hoặc dịch vụ web của người dùng.
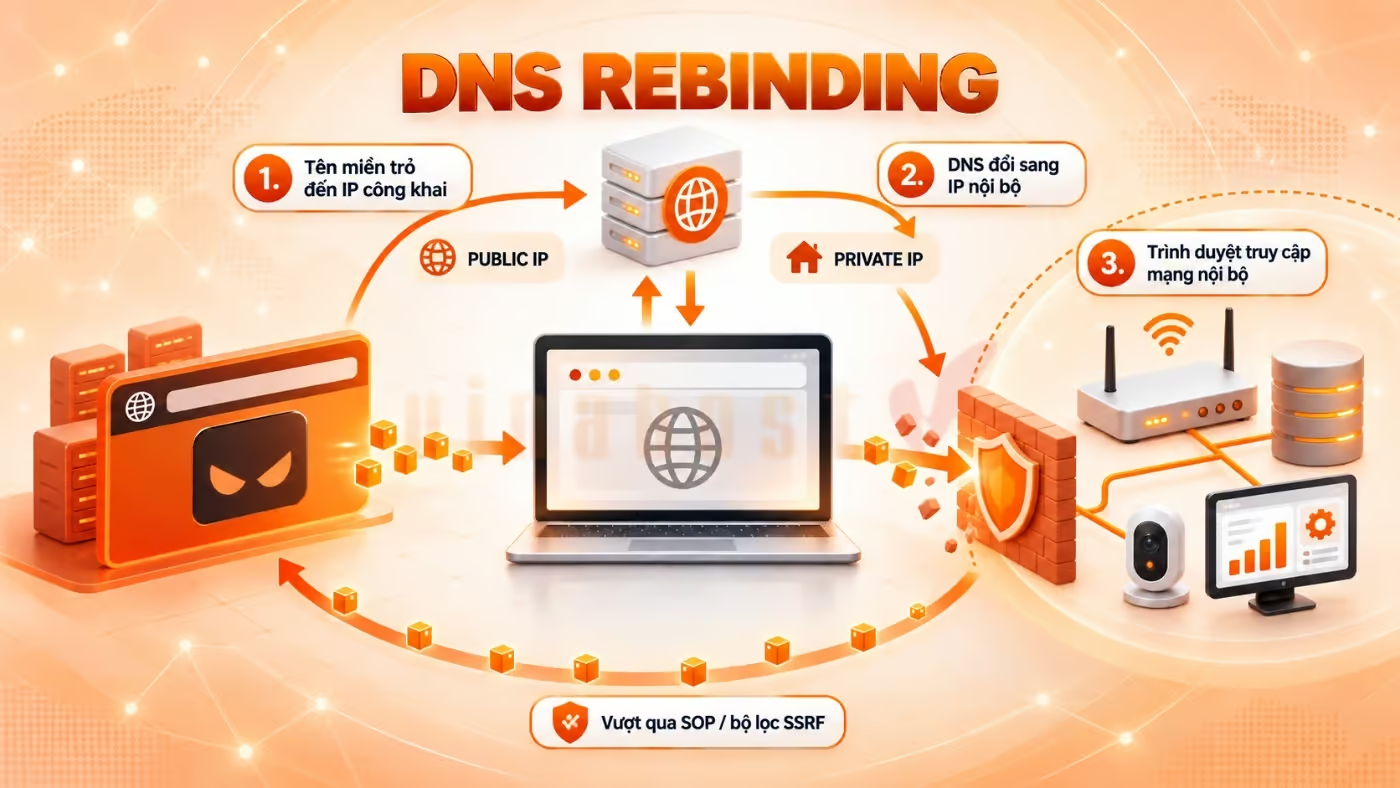
Mục đích của DNS Rebinding là lợi dụng trình duyệt của người dùng làm trung gian để gửi các yêu cầu trái phép tới thiết bị hoặc dịch vụ nằm trong mạng nội bộ. Khi khai thác thành công, kẻ tấn công có thể:
- Truy cập các dịch vụ nội bộ không được công khai trên Internet.
- Đánh cắp hoặc thu thập dữ liệu từ hệ thống mục tiêu.
- Lợi dụng tài nguyên của hệ thống để thực hiện các hành vi tấn công khác.
2. Cơ chế hoạt động của cuộc tấn công DNS Rebinding
DNS Rebinding hoạt động bằng cách kẻ tấn công kiểm soát máy chủ DNS và thay đổi liên tục ánh xạ của một tên miền sang các địa chỉ IP khác nhau. Quy trình thường diễn ra qua các giai đoạn:
Giai đoạn 1: Tải mã độc
Nạn nhân bị lừa truy cập vào một website độc hại, chẳng hạn attacker.com. Ban đầu, DNS phân giải tên miền này về địa chỉ IP công khai do kẻ tấn công kiểm soát, cho phép trình duyệt tải đoạn mã JavaScript về và thực thi.
Giai đoạn 2: Thiết lập TTL siêu ngắn
Kẻ tấn công cấu hình bản ghi DNS với TTL (Time-To-Live) rất thấp, có thể chỉ khoảng 0–1 giây. Điều này làm giảm thời gian lưu bản ghi trong bộ nhớ đệm DNS và khiến trình duyệt hoặc hệ thống phân giải DNS phải thực hiện truy vấn lại trong thời gian ngắn.
Giai đoạn 3: Tráo đổi IP – Rebinding
Khi đoạn mã JavaScript tiếp tục gửi yêu cầu đến cùng tên miền, máy chủ DNS có thể trả về một địa chỉ IP khác, chẳng hạn 127.0.0.1 hoặc một địa chỉ thuộc mạng nội bộ như 192.168.x.x.
Kết quả
Tên miền mà trình duyệt truy cập vẫn không thay đổi, trong khi địa chỉ IP phía sau đã được thay đổi. Trong những điều kiện mà cơ chế bảo vệ không ngăn chặn được việc này, đoạn mã độc có thể lợi dụng kết nối để tương tác với các thiết bị hoặc dịch vụ trong mạng nội bộ của nạn nhân.
3. Các kịch bản tấn công DNS Rebinding phổ biến
DNS Rebinding có thể được lợi dụng trong nhiều tình huống khác nhau, đặc biệt khi hệ thống có dịch vụ nội bộ hoặc cơ chế xác thực, kiểm tra địa chỉ IP chưa đủ chặt chẽ.
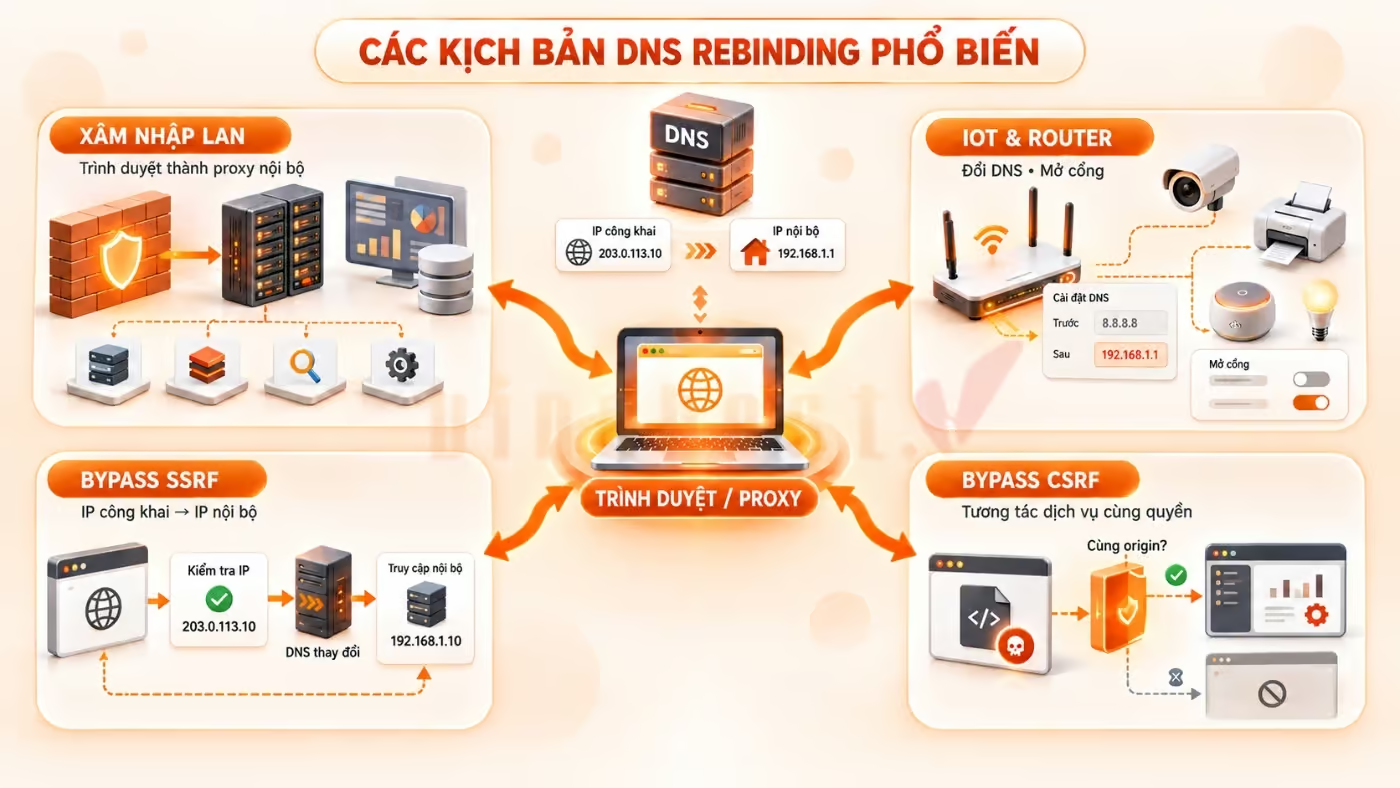
3.1. Xâm nhập mạng lưới nội bộ doanh nghiệp (LAN)
Trong kịch bản này, trình duyệt của nhân viên có thể bị biến thành một proxy trung gian nằm phía sau tường lửa biên, giúp kẻ tấn công tiếp cận các tài nguyên vốn không thể truy cập trực tiếp từ Internet.
Đoạn mã độc chạy trên trình duyệt có thể tìm kiếm các địa chỉ IP nội bộ và xác định những cổng dịch vụ đang mở. Nếu phát hiện các dịch vụ quản trị nội bộ được cấu hình thiếu bảo mật hoặc không yêu cầu xác thực đầy đủ, kẻ tấn công có thể tiếp tục tìm cách truy cập hoặc khai thác dữ liệu, chẳng hạn từ Hadoop, Redis, Elasticsearch hoặc Jenkins.
3.2. Tấn công thiết bị IoT và bộ định tuyến (Router)
DNS Rebinding cũng có thể nhắm đến các thiết bị IoT và router gia đình hoặc văn phòng nhỏ có cấu hình bảo mật yếu, chẳng hạn như camera an ninh, máy in và các thiết bị thông minh khác.
Nếu truy cập trái phép được vào giao diện quản trị router, kẻ tấn công có thể tìm cách:
- Thay đổi cấu hình DNS để chuyển hướng người dùng đến các trang giả mạo.
- Thay đổi một số thiết lập mạng hoặc mở cổng, tạo điều kiện cho việc truy cập thiết bị từ xa.
3.3. Vượt qua cơ chế bảo vệ ứng dụng Web (Bypass SSRF & CSRF)
Bypass SSRF: Với ứng dụng cho phép tải dữ liệu từ một URL, kẻ tấn công có thể lợi dụng DNS Rebinding để cung cấp một địa chỉ IP công khai ở bước kiểm tra ban đầu nhằm vượt qua bộ lọc. Sau đó, kết quả phân giải DNS thay đổi sang địa chỉ IP nội bộ khi ứng dụng thực hiện yêu cầu thực tế, từ đó có thể truy cập trái phép vào tài nguyên nội bộ.
Bypass CSRF: Trong một số trường hợp, DNS Rebinding có thể được sử dụng để vượt qua các kiểm soát dựa trên Same-Origin Policy, từ đó tạo điều kiện cho đoạn mã độc tương tác với dịch vụ nội bộ hoặc tài nguyên mà trình duyệt đã cấp quyền truy cập. Việc đọc trực tiếp CSRF token phụ thuộc vào cách ứng dụng triển khai cơ chế xác thực và bảo vệ origin, không phải lúc nào cũng thực hiện được.
4. Hậu quả của DNS Rebinding đối với an ninh thông tin
DNS Rebinding có thể tạo điều kiện để kẻ tấn công vượt qua một số lớp bảo vệ và tiếp cận tài nguyên nội bộ, từ đó gây ra nhiều rủi ro đối với dữ liệu, hệ thống và hoạt động của doanh nghiệp.
4.1. Trích xuất và rò rỉ dữ liệu trái phép (Data Exfiltration)
Khi truy cập được các dịch vụ nội bộ, kẻ tấn công có thể tìm cách thu thập và đưa dữ liệu ra bên ngoài, chẳng hạn:
- Đánh cắp sở hữu trí tuệ, mã nguồn từ các kho lưu trữ nội bộ như GitLab tự host.
- Thu thập khóa API, thông tin đăng nhập hệ thống hoặc mật khẩu cơ sở dữ liệu nếu các thông tin này được lưu trữ hoặc quản lý không an toàn.
- Rò rỉ thông tin khách hàng từ hệ thống CRM hoặc cơ sở dữ liệu nội bộ, đặc biệt khi dữ liệu không được mã hóa hoặc kiểm soát truy cập không đầy đủ.
4.2. Thao túng và phá hoại hệ thống
Nếu dịch vụ nội bộ tồn tại lỗ hổng nghiêm trọng, DNS Rebinding có thể trở thành bước trung gian để kẻ tấn công tiếp tục khai thác hệ thống. Hậu quả có thể bao gồm:
- Lợi dụng lỗ hổng thực thi mã từ xa (RCE) để cài đặt ransomware, phần mềm độc hại hoặc biến thiết bị thành một phần của mạng botnet.
- Tắt máy chủ, xóa dữ liệu hoặc cơ sở dữ liệu.
- Thay đổi cấu hình mạng và các thiết lập dịch vụ, gây gián đoạn hoạt động kinh doanh.
4.3. Rủi ro pháp lý và tổn thất uy tín
Việc dữ liệu hoặc hệ thống bị xâm phạm có thể khiến doanh nghiệp phát sinh các nghĩa vụ pháp lý và tổn thất về uy tín, tùy thuộc vào loại dữ liệu, phạm vi sự cố và quy định áp dụng.
Doanh nghiệp có thể phải đối mặt với các khoản phạt hoặc yêu cầu xử lý vi phạm theo những quy định bảo vệ dữ liệu như GDPR, CCPA hoặc các quy định pháp luật về an toàn, an ninh mạng tại Việt Nam. Đồng thời, sự cố rò rỉ dữ liệu có thể làm giảm lòng tin của khách hàng và đối tác, ảnh hưởng đến hoạt động và khả năng cạnh tranh của doanh nghiệp.
5. Cách ngăn ngừa DNS Rebinding hiệu quả nhất
Để giảm thiểu nguy cơ DNS Rebinding, doanh nghiệp cần kết hợp biện pháp bảo vệ ở cả tầng ứng dụng, trình duyệt, mạng và hệ thống DNS. Không nên phụ thuộc vào một cơ chế duy nhất vì DNS Rebinding có thể khai thác nhiều điểm yếu khác nhau trong quá trình phân giải và kết nối.
5.1. Giải pháp dành cho nhà phát triển ứng dụng (Developers)
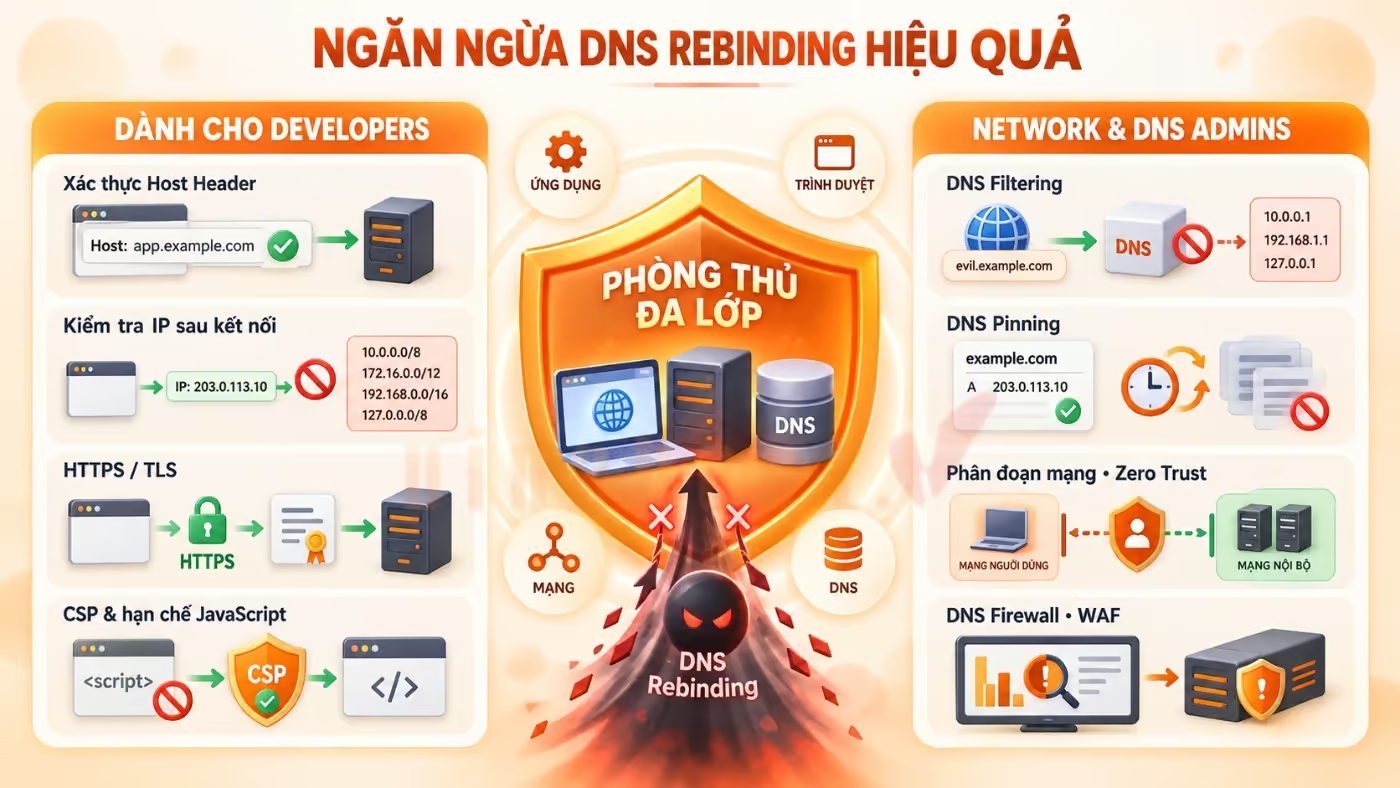
Nhà phát triển cần kiểm soát chặt chẽ tên miền, địa chỉ IP và các kết nối do ứng dụng thực hiện:
- Xác thực Host Header: Cấu hình máy chủ web chỉ chấp nhận tiêu đề Host khớp với tên miền chính thức của dịch vụ, hạn chế việc kẻ tấn công sử dụng tên miền tùy ý để truy cập tài nguyên.
- Kiểm tra IP sau khi kết nối: Với ứng dụng có chức năng tải dữ liệu từ URL, cần xác minh địa chỉ IP thực tế ngay sau khi thiết lập kết nối socket và trước khi gửi dữ liệu, đồng thời từ chối các địa chỉ IP nội bộ hoặc không được phép.
- Bắt buộc sử dụng HTTPS: Triển khai SSL/TLS cho các dịch vụ phù hợp để xác thực danh tính máy chủ thông qua chứng chỉ. HTTPS không tự ngăn DNS Rebinding, nhưng giúp giảm khả năng kết nối đến một máy chủ nội bộ không có chứng chỉ hợp lệ.
- Hạn chế thực thi JavaScript không cần thiết: Áp dụng các chính sách như Content Security Policy (CSP) và hạn chế script từ nguồn không tin cậy nhằm giảm khả năng mã độc thực hiện các yêu cầu trái phép.
5.2. Giải pháp cấu hình mạng và hạ tầng DNS (Network Admins)
Quản trị viên mạng có thể bổ sung các lớp bảo vệ tại DNS và hạ tầng mạng:
- Lọc phản hồi DNS (DNS Filtering): Cấu hình DNS resolver nội bộ phát hiện và chặn các phản hồi không phù hợp, đặc biệt là những trường hợp tên miền bên ngoài phân giải bất thường về địa chỉ IP riêng tư hoặc loopback.
- DNS Pinning: Duy trì kết quả phân giải DNS trong một khoảng thời gian phù hợp thay vì cho phép thay đổi liên tục theo TTL cực ngắn. Tuy nhiên, hiệu quả của cơ chế này phụ thuộc vào trình duyệt, DNS resolver và kiến trúc mạng.
- Phân đoạn mạng và Zero Trust: Phân tách các vùng mạng, cô lập hệ thống quan trọng và yêu cầu xác thực, phân quyền chặt chẽ khi truy cập tài nguyên nội bộ.
- Sử dụng dịch vụ giám sát chuyên biệt: DNS Firewall, Web Application Firewall hoặc các hệ thống bảo vệ mạng có thể giúp giám sát truy vấn DNS, phát hiện hành vi bất thường và lọc lưu lượng theo chính sách bảo mật.
✅ Tham khảo ngay dịch vụ DNS tại nhà đăng ký tên miền VinaHost như: Dịch vụ DNSSEC, Dịch vụ ProDNS, Dịch vụ Dynamic DNS, Đăng Ký Tên Miền
Một số câu hỏi liên quan về DNS Rebinding
Tường lửa thông thường có ngăn chặn được DNS rebinding không?
Không phải lúc nào cũng ngăn chặn được. Tường lửa có thể hạn chế truy cập từ Internet vào mạng nội bộ, nhưng DNS Rebinding thường lợi dụng chính kết nối hợp lệ được tạo từ bên trong mạng, chẳng hạn thông qua trình duyệt của người dùng. Vì vậy, cần kết hợp tường lửa với DNS Filtering, phân đoạn mạng và kiểm soát truy cập ở tầng ứng dụng.
Cuộc tấn công này có cần cài đặt phần mềm độc hại lên máy nạn nhân không?
Thông thường không cần cài đặt phần mềm độc hại truyền thống. Kẻ tấn công có thể lừa nạn nhân truy cập một website chứa JavaScript độc hại, sau đó lợi dụng trình duyệt để thực hiện các yêu cầu đến tài nguyên trong mạng nội bộ.
Tại sao TTL ngắn lại là yếu tố quyết định trong cuộc tấn công này?
TTL ngắn giúp kẻ tấn công thay đổi kết quả phân giải DNS nhanh hơn. Khi TTL gần bằng 0, bản ghi DNS có thời gian lưu trong cache rất ngắn, khiến hệ thống phải truy vấn lại thường xuyên và tạo điều kiện để tên miền ban đầu phân giải đến IP công khai, sau đó được chuyển sang địa chỉ IP nội bộ.
7. Tổng kết
DNS Rebinding là kỹ thuật tấn công lợi dụng cơ chế phân giải DNS để thay đổi địa chỉ IP và tiếp cận các tài nguyên nội bộ thông qua trình duyệt hoặc ứng dụng. Hiểu rõ cơ chế hoạt động, các kịch bản tấn công và hậu quả của DNS Rebinding sẽ giúp doanh nghiệp chủ động triển khai các biện pháp bảo vệ như kiểm soát DNS, xác thực kết nối, phân đoạn mạng và kiểm soát truy cập, từ đó giảm thiểu nguy cơ rò rỉ dữ liệu và xâm nhập hệ thống.
Mời bạn truy cập vào blog của VinaHost TẠI ĐÂY để theo dõi thêm nhiều bài viết mới. Hoặc nếu bạn muốn được tư vấn thêm về dịch vụ thì có thể liên hệ với VinaHost qua:
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/chat.php
Xem thêm một số bài viết khác:
- DNS Security là gì? | Tính năng nổi bật của DNS Security
- DDNS là gì? | Hướng dẫn đăng ký dịch vụ Dynamic DNS
- DNS Zone là gì? | Tổng quan kiến thức về DNS Zone
- Session Hijacking là gì? | Cách ngăn chặn hiệu quả
- DNS Unlocker là gì? | Cách gỡ bỏ DNS Unlocker hiệu quả
- Recursive DNS là gì? | Phân biệt giữa Recursive DNS và Authoritative DNS
- Cách khắc phục lỗi DNS_PROBE_FINISHED_BAD_CONFIG hiệu quả
- Cách sửa lỗi dns_probe_finished_nxdomain hiệu quả 99%


 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



