

 Tiếng Việt
 English
 简体中文

DS Record là gì? Đây là thành phần quan trọng trong DNSSEC, giúp liên kết zone cha và zone con để xác thực khóa DNS và duy trì chuỗi tin cậy khi phân giải tên miền. Việc hiểu rõ cấu trúc, cơ chế hoạt động và cách cấu hình DS Record giúp hạn chế lỗi xác thực DNSSEC, đặc biệt khi thay đổi nameserver hoặc xoay khóa. Bài viết dưới đây sẽ hướng dẫn cách cấu hình và kiểm tra DS Record một cách chính xác.
- 🔗 Bản chất: DS (Delegation Signer) là bản ghi lưu tại zone cha (Registry như
.com,.vn), chứa mã băm (digest) của khóa KSK từ zone con, đóng vai trò mắt xích xây dựng chuỗi tin cậy (Chain of Trust). - 🛡️ Vai trò bảo mật: Bảo vệ hệ thống khỏi tấn công nhiễm độc bộ nhớ đệm (DNS Cache Poisoning) và giả mạo Man-in-the-Middle (MITM); nếu cấu hình sai hoặc lệch khóa, tên miền sẽ bị trả về lỗi SERVFAIL khiến người dùng không thể truy cập.
- 🧩 Cấu trúc 4 trường bắt buộc: Gồm Key Tag (định danh nhanh khóa), Algorithm (thuật toán mã hóa), Digest Type (loại hàm băm) và Digest (chuỗi giá trị băm từ DNSKEY).
- ⚙️ Quy trình triển khai & Quản trị: Bật DNSSEC tại máy chủ DNS để lấy thông số, sau đó khai báo chính xác lên nhà đăng ký tên miền (Registrar). Khi đổi Nameserver, bắt buộc gỡ DS Record cũ trước rồi mới trỏ Nameserver mới để tránh đứt gãy chuỗi xác thực.
Bảo vệ tên miền toàn diện với giải pháp kích hoạt DNSSEC chuẩn mực. Liên hệ ngay VinaHost để đăng ký Tên miền & dịch vụ Quản trị DNS nâng cao, đảm bảo website luôn hoạt động an toàn, chính xác và hỗ trợ kỹ thuật 24/7.
1. DS record là gì?
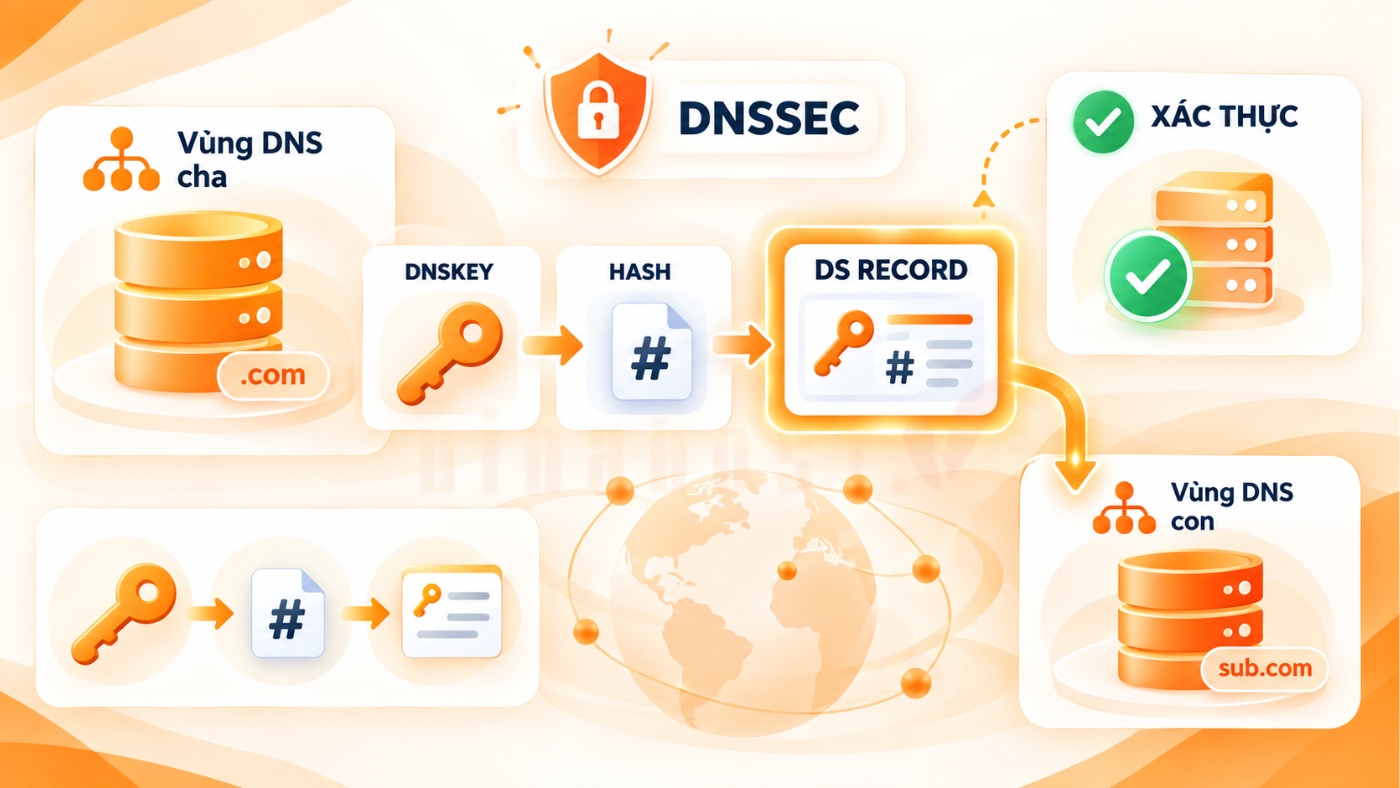
DS (Delegation Signer) là bản ghi DNSSEC được lưu tại zone cha (parent zone), đóng vai trò liên kết bảo mật giữa zone cha và zone con, giúp máy chủ DNS phân giải xác thực khóa công khai của tên miền.
- Vị trí lưu trữ: DS Record nằm tại zone cha, chẳng hạn registry của các tên miền cấp cao như .com, .org hoặc zone chứa tên miền cha, thay vì được lưu trực tiếp trong zone con.
- Chức năng chính: DS Record chứa giá trị băm (cryptographic digest) của khóa KSK (Key Signing Key) thuộc zone con. Resolver sử dụng giá trị này để kiểm tra khóa công khai của zone con có hợp lệ và đúng với thông tin đã được ủy quyền từ zone cha hay không.
- Vai trò trong DNSSEC: DS Record tạo thành mắt xích xác thực giữa zone cha và zone con, góp phần xây dựng chuỗi tin cậy (Chain of Trust) của DNSSEC.
2. Tầm quan trọng của DS Record trong bảo mật DNS
DS Record là thành phần quan trọng trong DNSSEC, giúp liên kết khóa của zone con với zone cha và duy trì chuỗi tin cậy khi phân giải tên miền. Việc cấu hình DS chính xác giúp resolver có cơ sở xác thực dữ liệu DNS và phát hiện các phản hồi đã bị giả mạo hoặc thay đổi.
2.1. Ngăn chặn tấn công nhiễm độc bộ nhớ đệm (Cache Poisoning) và Man-in-the-Middle (MITM)
Khi không sử dụng DNSSEC, resolver khó xác minh nguồn gốc và tính toàn vẹn của dữ liệu DNS, tạo điều kiện cho kẻ tấn công chèn phản hồi giả và điều hướng người dùng đến website giả mạo. DNSSEC kết hợp với DS Record cho phép resolver kiểm tra chuỗi chữ ký và khóa xác thực, từ đó phát hiện và loại bỏ các phản hồi DNS không hợp lệ.
2.2. Thiết lập và hoàn thiện chuỗi tin cậy (Chain of Trust)
DS Record tạo liên kết xác thực giữa zone cha và zone con, giúp resolver lần theo chuỗi tin cậy từ vùng gốc DNS (Root) đến tên miền cần truy vấn. Nhờ đó, các zone con và subdomain được ủy quyền sang hệ thống DNS khác vẫn có thể duy trì cơ chế xác thực DNSSEC nếu được cấu hình đúng.
2.3. Hậu quả nghiêm trọng khi cấu hình sai hoặc thiếu DS Record
DS Record phải tương ứng với khóa KSK và thông tin DNSSEC thực tế của zone con. Nếu DS bị cấu hình sai, không khớp hoặc được giữ lại sau khi khóa DNSSEC đã thay đổi, resolver hỗ trợ DNSSEC có thể không xác thực được chuỗi tin cậy và trả về lỗi SERVFAIL, khiến người dùng không thể truy cập tên miền.
3. Cấu trúc và các thành phần cấu thành bản ghi DS
Một bản ghi DS Record có cấu trúc RDATA gồm 4 trường thông tin bắt buộc: Key Tag, Algorithm, Digest Type và Digest. Các trường này giúp resolver xác định khóa DNSKEY tương ứng và kiểm tra tính hợp lệ của khóa trong zone con.
Cấu trúc tổng quát: Tên miền. IN DS Key Tag Algorithm Digest Type Digest
Trong đó:
- Key Tag: Là một số nguyên ngắn dùng để định danh nhanh khóa DNSKEY tương ứng trong zone con, giúp resolver xác định khóa cần kiểm tra mà không phải xử lý toàn bộ danh sách khóa.
- Algorithm: Xác định thuật toán mật mã được sử dụng cho khóa DNSSEC và chữ ký tương ứng, chẳng hạn RSA/SHA-256.
- Digest Type: Xác định loại thuật toán băm được sử dụng để tạo digest từ khóa DNSKEY, chẳng hạn SHA-1, SHA-256, GOST hoặc SHA-384.
- Digest: Là chuỗi giá trị băm được biểu diễn dưới dạng hexadecimal, được tạo từ khóa công khai DNSKEY tương ứng, thường là KSK. Resolver sử dụng giá trị này để đối chiếu khóa trong zone con với thông tin DS được công bố tại zone cha.
4. Cơ chế hoạt động của DS Record trong DNSSEC
DS Record hoạt động như một mắt xích kết nối giữa zone cha và zone con, giúp resolver xác thực khóa DNSSEC của zone con và xây dựng chuỗi tin cậy (Chain of Trust). Quy trình có thể khái quát qua 4 giai đoạn:
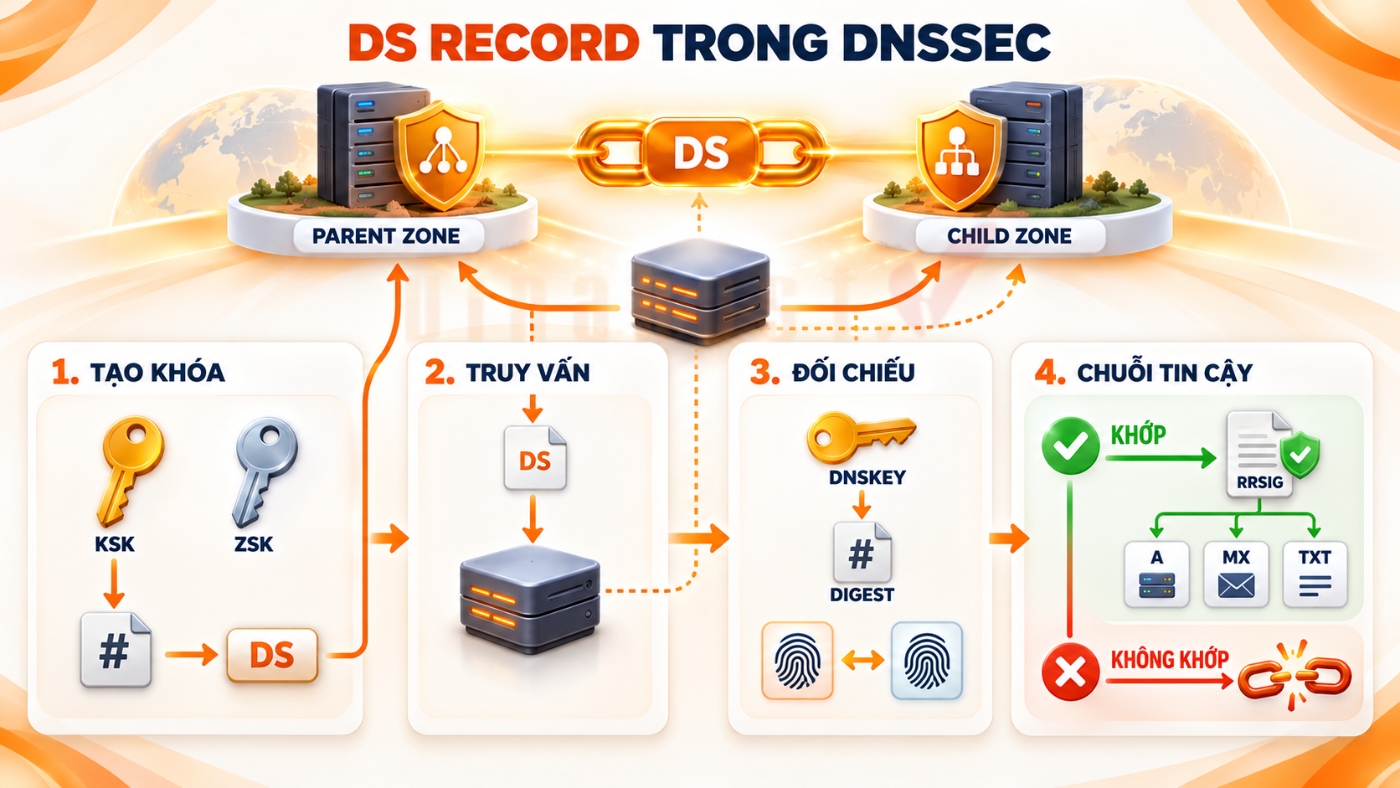
Giai đoạn 1: Thiết lập DNSSEC
Khi bật DNSSEC cho tên miền, hệ thống tạo các khóa DNSSEC, phổ biến gồm KSK (Key Signing Key) và ZSK (Zone Signing Key). Khóa KSK được sử dụng để xác thực khóa DNSKEY của zone, sau đó giá trị băm (digest) của KSK được tạo thành DS Record và công bố tại parent zone.
Giai đoạn 2: Resolver thực hiện truy vấn
Khi resolver phân giải tên miền có bật DNSSEC, quá trình truy vấn được thực hiện từ zone cha xuống zone con. Resolver lấy DS Record từ parent zone để có cơ sở xác thực khóa DNSSEC được công bố tại zone con.
Giai đoạn 3: Xác thực chéo
Resolver tiếp tục truy vấn DNSKEY Record tại zone con. Dựa trên Digest Type được chỉ định trong DS Record, resolver tính toán lại digest từ DNSKEY tương ứng và sử dụng thông tin Algorithm để xác định thuật toán mật mã liên quan.
Giai đoạn 4: Xác nhận chuỗi tin cậy
Resolver đối chiếu digest vừa tính toán với giá trị Digest trong DS Record được lấy từ zone cha.
- Nếu khớp: Resolver xác nhận DNSKEY của zone con phù hợp với thông tin đã được ủy quyền từ zone cha, sau đó tiếp tục kiểm tra chữ ký RRSIG của các bản ghi DNS như A, MX, TXT…
- Nếu không khớp: Chuỗi tin cậy bị phá vỡ và resolver hỗ trợ DNSSEC sẽ coi dữ liệu là không hợp lệ, thay vì trả về kết quả DNS chưa được xác thực.
5. Hướng dẫn chi tiết cách thêm bản ghi DS cho tên miền
Việc thêm DS Record cần được thực hiện ở hai phía: kích hoạt DNSSEC và lấy thông tin DS tại DNS provider, sau đó khai báo DS tại Registrar đang quản lý tên miền. Tham khảo ngay dịch vụ DNSSEC, dịch vụ Dynamic DNS, Dịch vụ Pro DNS, Đăng ký tên miền tại nhà đăng ký tên miền VinaHost
Các bước thực hiện như sau:
Bước 1: Kích hoạt DNSSEC tại zone con
Đăng nhập vào trang quản lý DNS của nhà cung cấp dịch vụ DNS và kích hoạt DNSSEC cho tên miền. Sau khi thiết lập, hệ thống sẽ cung cấp các thông số DS gồm:
- Key Tag
- Algorithm
- Digest Type
- Digest
Cần sao chép chính xác các giá trị này để sử dụng ở bước tiếp theo.
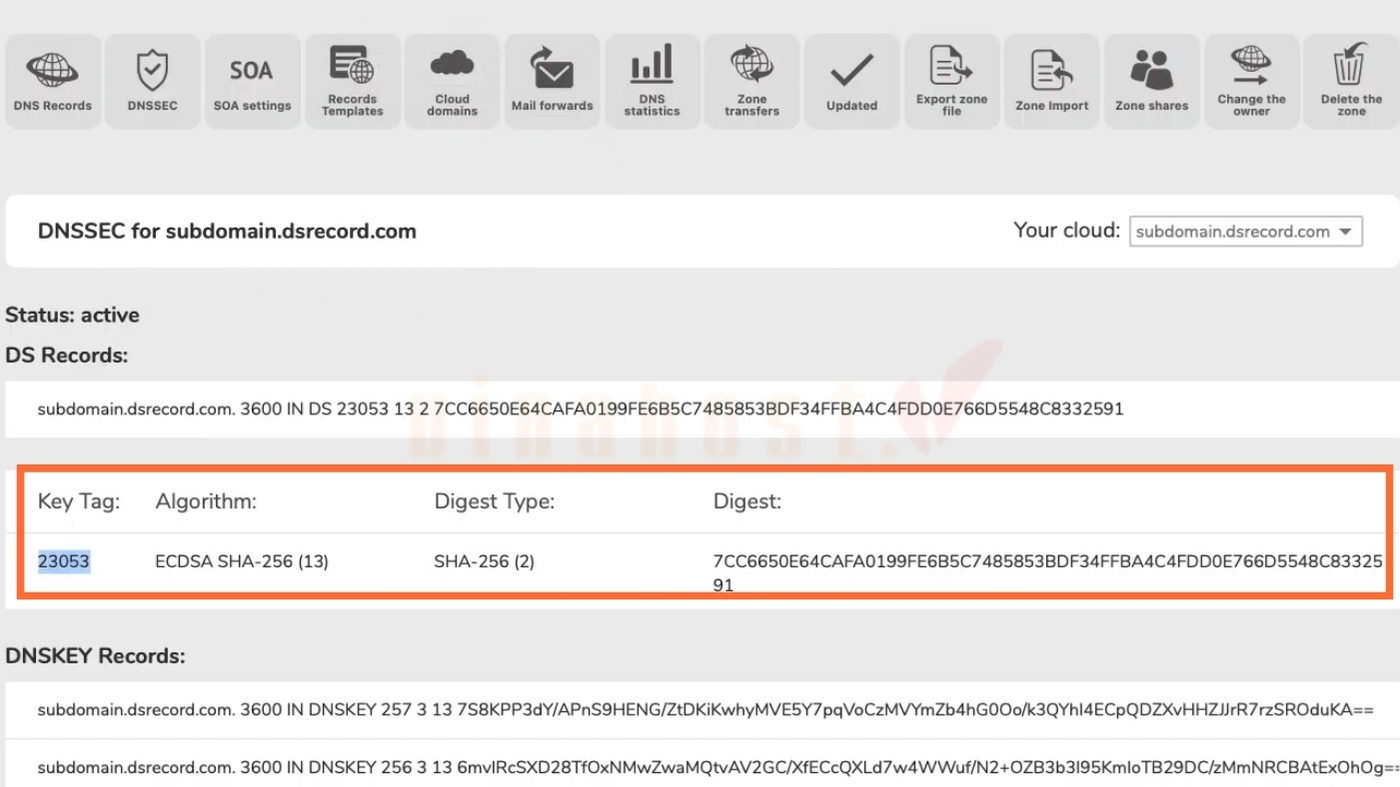
Bước 2: Truy cập trang quản lý của Registrar
Đăng nhập vào tài khoản quản lý tên miền tại nhà đăng ký (Registrar). Tìm đến khu vực DNSSEC, DS Records hoặc mục có chức năng thêm thông tin DS cho tên miền.
Bước 3: Nhập thông số DS Record
Tạo bản ghi DS mới và nhập các thông tin được cung cấp bởi DNS provider vào đúng trường tương ứng:
- Key Tag: Nhập mã định danh của DNSKEY.
- Algorithm: Chọn thuật toán tương ứng.
- Digest Type: Chọn loại hàm băm được sử dụng.
- Digest: Nhập chuỗi digest được cung cấp, thường nằm trong trường Digest hoặc Points to tùy giao diện Registrar.
Cần đảm bảo các thông số được nhập chính xác và khớp hoàn toàn với DS Record được tạo tại zone con.
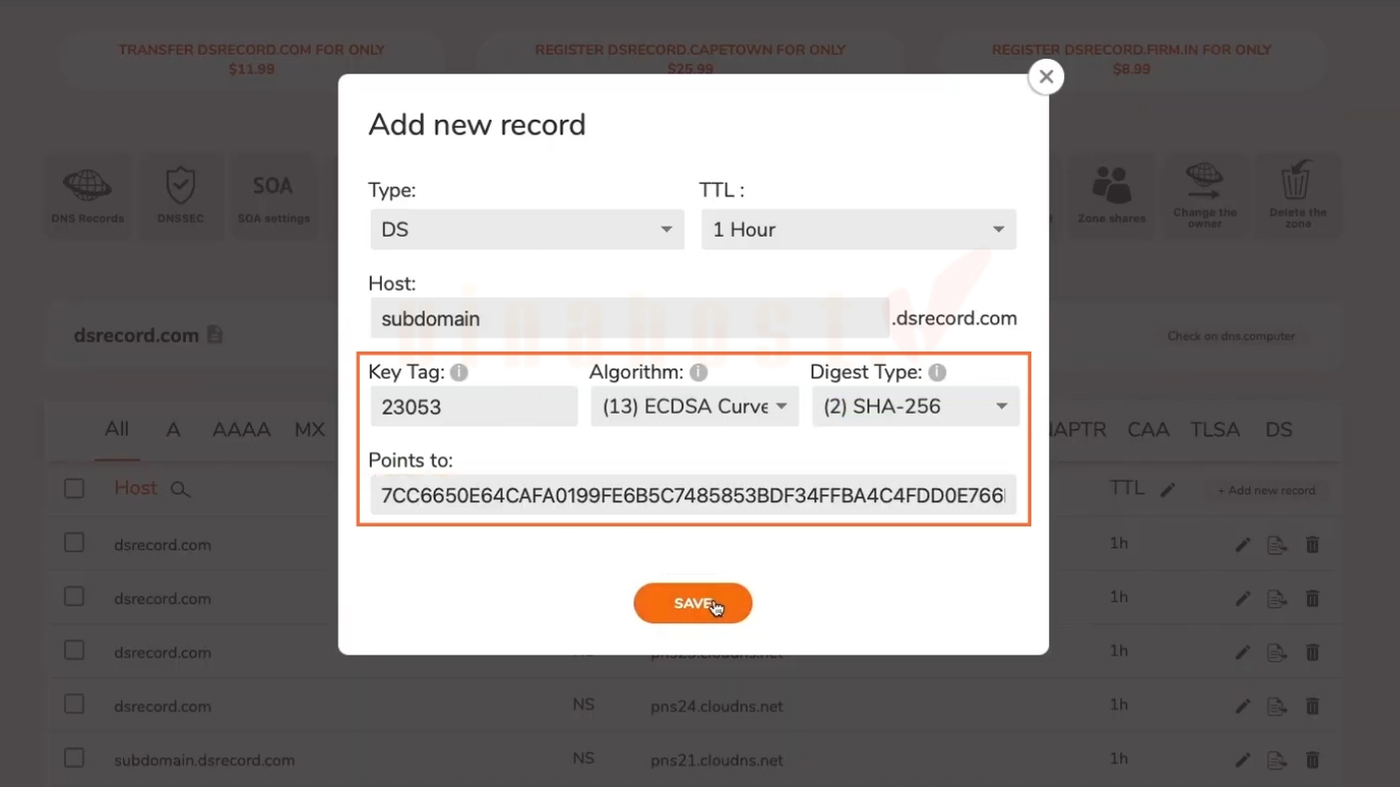
Bước 4: Lưu cấu hình và chờ cập nhật
Sau khi kiểm tra lại thông tin, lưu cấu hình DS Record tại Registrar. Hệ thống DNS cần thời gian để đồng bộ thông tin trên Internet; thời gian cập nhật thực tế phụ thuộc vào Registrar, registry và TTL.
Sau khi hoàn tất, nên kiểm tra lại DS Record và trạng thái DNSSEC bằng công cụ kiểm tra DNSSEC để xác nhận chuỗi tin cậy hoạt động chính xác.
6. Cách kiểm tra và xác minh bản ghi DS đã hoạt động thành công
Sau khi thêm DS Record, cần kiểm tra cả sự tồn tại của bản ghi tại zone cha và khả năng liên kết giữa DS Record với DNSKEY của zone con. Có thể thực hiện bằng dòng lệnh hoặc các công cụ trực tuyến.
6.1. Kiểm tra bằng dòng lệnh Terminal (Linux/macOS)
Trên Linux hoặc macOS, có thể sử dụng công cụ DIG để truy vấn trực tiếp DS Record:
dig example.com DS +dnssec
Sau khi thực hiện lệnh, kiểm tra phần ANSWER SECTION và đối chiếu các trường Key Tag, Algorithm, Digest Type và Digest với thông tin DS được cung cấp khi kích hoạt DNSSEC.
Đối với Windows, nslookup và Resolve-DnsName không thuận tiện cho việc kiểm tra trực tiếp DS Record trong mọi trường hợp. Người dùng có thể sử dụng WSL, cài đặt công cụ DNS phù hợp hoặc sử dụng các công cụ kiểm tra DNS trực tuyến.
6.2. Sử dụng các công cụ trực tuyến trực quan
Các công cụ trực tuyến giúp kiểm tra DS Record dễ dàng mà không cần sử dụng dòng lệnh. Có thể thực hiện theo hai bước:
- Kiểm tra sự tồn tại của DS Record: Sử dụng các công cụ như DNS Checker DS Lookup, nslookup.io hoặc MXToolbox để kiểm tra DS Record đã được công bố và có thể được truy vấn từ các máy chủ DNS hay chưa.
- Xác minh DS và DNSKEY: Sử dụng các công cụ chuyên dụng như DNSSEC Debugger hoặc DNSSEC Checker để kiểm tra chuỗi xác thực DNSSEC, đặc biệt là sự tương ứng giữa DS Record ở zone cha và DNSKEY ở zone con.
Nếu DS Record tồn tại và thông tin DS khớp với DNSKEY tương ứng, đồng thời chuỗi chữ ký DNSSEC được xác thực thành công, có thể xem cấu hình DNSSEC đã được thiết lập đúng.
7. Những lưu ý sống còn khi quản lý bản ghi DS
DS Record liên quan trực tiếp đến chuỗi tin cậy của DNSSEC, vì vậy mọi thay đổi về DNS provider, nameserver hoặc khóa DNSSEC đều cần được thực hiện theo đúng thứ tự. Một thao tác sai có thể khiến resolver không xác thực được tên miền và dẫn đến lỗi truy cập.
7.1. Khi thay đổi Nameserver hoặc nhà cung cấp DNS
Trước khi chuyển Nameserver hoặc thay đổi nhà cung cấp DNS, cần xử lý DNSSEC đúng quy trình. Nếu hệ thống mới không sử dụng cùng khóa DNSSEC, việc giữ lại DS Record cũ có thể khiến resolver tìm thấy DS nhưng không thể xác thực DNSKEY tương ứng tại zone mới.
Quy trình an toàn thường gồm:
- Tắt DNSSEC tại hệ thống DNS cũ nếu cần.
- Gỡ DS Record cũ tại Registrar.
- Chờ thông tin DS cũ được cập nhật và hết hiệu lực trong cache.
- Sau đó mới chuyển Nameserver sang hệ thống DNS mới.
- Kích hoạt lại DNSSEC và tạo DS Record mới nếu hệ thống mới sử dụng DNSSEC.
Không nên đổi Nameserver trước rồi mới xử lý DS Record, đặc biệt khi khóa DNSSEC giữa hai hệ thống không giống nhau.
7.2. Quy trình an toàn khi xoay khóa (Key Rollover)
Khi thay đổi KSK hoặc thực hiện Key Rollover, cần đảm bảo resolver có đủ thời gian nhận biết khóa mới trước khi loại bỏ khóa cũ. Về nguyên tắc, quy trình có thể thực hiện theo thứ tự:
Công bố khóa mới tại zone con → cập nhật DS tương ứng tại zone cha → chờ các bản ghi cũ hết thời gian cache → thu hồi và xóa khóa cũ.
Thời gian chờ cần dựa trên TTL và quy trình rollover của hệ thống DNSSEC, không nên xóa khóa cũ ngay sau khi công bố khóa mới.
7.3. Tránh nhập thủ công sai sót
Khi thêm DS Record, nên sao chép trực tiếp các thông số từ hệ thống DNSSEC thay vì tự nhập hoặc chỉnh sửa thủ công. Đặc biệt cần kiểm tra kỹ Key Tag, Algorithm, Digest Type và Digest trước khi lưu.
Chỉ một ký tự sai trong Digest hoặc một thông số không khớp cũng có thể làm DS và DNSKEY không xác thực được với nhau, khiến chuỗi tin cậy DNSSEC bị gián đoạn và tên miền có nguy cơ trả về lỗi SERVFAIL.
Một số câu hỏi liên quan đến DS Record
Bản ghi DNS thông thường và bản ghi DS khác nhau thế nào?
Bản ghi DNS thông thường dùng để cung cấp thông tin phân giải tên miền như địa chỉ IP, mail server hoặc máy chủ DNS, trong khi DS Record thuộc DNSSEC, dùng để liên kết và xác thực khóa DNSSEC của zone con với zone cha.
Tôi có thể cấu hình DS Record cho subdomain không?
Có, nhưng subdomain phải được ủy quyền thành một zone riêng và có DNSSEC riêng; khi đó DS Record của subdomain được đặt tại zone cha của chính subdomain đó để thiết lập chuỗi tin cậy.
Có thể cấu hình nhiều DS Record cho cùng một tên miền không?
Có. Một tên miền có thể có nhiều DS Record cùng lúc, thường được sử dụng trong quá trình Key Rollover hoặc khi cần hỗ trợ nhiều khóa DNSSEC hợp lệ. Các DS Record phải tương ứng với những DNSKEY hợp lệ đang được công bố tại zone con.
8. Tổng kết
DS Record là một thành phần quan trọng trong DNSSEC, giúp liên kết zone cha với zone con và xác thực khóa DNS thông qua chuỗi tin cậy. Việc cấu hình đúng DS Record, kiểm tra khả năng xác thực và tuân thủ quy trình khi thay đổi nameserver hoặc xoay khóa sẽ giúp hạn chế lỗi DNSSEC và duy trì khả năng phân giải tên miền ổn định. Hy vọng những hướng dẫn trên giúp bạn hiểu rõ hơn về DS Record và có thể chủ động cấu hình, kiểm tra khi cần thiết.
Mời bạn truy cập vào blog của VinaHost TẠI ĐÂY để theo dõi thêm nhiều bài viết mới. Hoặc nếu bạn muốn được tư vấn thêm về dịch vụ thì có thể liên hệ với VinaHost qua:
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/chat.php
Xem thêm các bài viết liên quan:
- Lỗi DNS_PROBE_STARTED là gì? | Cách khắc phục lỗi hiệu quả nhất
- Cách khắc phục lỗi DNS_PROBE_FINISHED_BAD_CONFIG hiệu quả
- Cách sửa lỗi dns_probe_finished_nxdomain hiệu quả 99%
- DNS Unlocker là gì? | Cách gỡ bỏ DNS Unlocker hiệu quả
- DNS Suffix là gì? | Phân biệt giữa DNS Suffix & DNS Server
- DDNS là gì? | Hướng dẫn đăng ký dịch vụ Dynamic DNS
- DNS Security là gì? | Tính năng nổi bật của DNS Security
- OpenDNS là gì? | Tổng quan kiến thức về OpenDNS


 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



