

 Tiếng Việt
 English
 简体中文

DNS Exfiltration là gì và vì sao kỹ thuật này có thể khiến dữ liệu âm thầm rời khỏi hệ thống mà không dễ bị phát hiện? Thay vì sử dụng các kênh kết nối dễ bị phát hiện, kẻ tấn công có thể lợi dụng các truy vấn DNS để mã hóa và gửi dữ liệu ra bên ngoài theo từng phần nhỏ. Bài viết này của Vinahost sẽ giúp bạn hiểu rõ cơ chế hoạt động, dấu hiệu nhận biết và áp dụng các biện pháp phòng tránh hiệu quả để hạn chế nguy cơ rò rỉ dữ liệu.
1. DNS Exfiltration là gì?
DNS Exfiltration là kỹ thuật tấn công mạng sử dụng giao thức DNS để tạo một kênh ngầm, qua đó đưa dữ liệu nhạy cảm từ hệ thống bị xâm nhập ra máy chủ bên ngoài do kẻ tấn công kiểm soát. Thay vì truyền dữ liệu qua những kết nối dễ bị phát hiện, kẻ tấn công chia nhỏ thông tin và nhúng chúng vào các truy vấn DNS gửi đến tên miền được thiết lập từ trước.
Kỹ thuật này có thể hoạt động hiệu quả vì DNS là thành phần thiết yếu trong hạ tầng mạng và thường được cho phép đi qua tường lửa để đảm bảo khả năng phân giải tên miền. Nếu các truy vấn DNS không được theo dõi và phân tích chặt chẽ, lưu lượng chứa dữ liệu bị đánh cắp có thể trông giống những truy vấn DNS thông thường, từ đó làm tăng khả năng bỏ sót dấu hiệu bất thường và chậm phát hiện hành vi rò rỉ dữ liệu.
Đặc điểm cốt lõi của DNS Exfiltration:
- Tạo kênh truyền dữ liệu ngầm: Lợi dụng các truy vấn DNS làm phương tiện đưa dữ liệu từ mạng nội bộ ra bên ngoài.
- Chia nhỏ và mã hóa dữ liệu: Thông tin cần đánh cắp thường được xử lý thành các chuỗi nhỏ rồi chèn vào tên miền hoặc phần dữ liệu của truy vấn DNS.
- Tận dụng lưu lượng DNS hợp lệ: DNS thường được hệ thống cho phép hoạt động nên kênh truyền này có thể ít gây chú ý nếu không có cơ chế giám sát chuyên sâu.
- Gửi dữ liệu đến máy chủ do kẻ tấn công kiểm soát: Các truy vấn được chuyển đến hạ tầng DNS bên ngoài, nơi dữ liệu có thể được thu thập và tái tạo.
Vì sao kỹ thuật này hiệu quả? DNS là giao thức thiết yếu trong hoạt động mạng nên lưu lượng DNS thường được cho phép đi qua tường lửa. Kẻ tấn công có thể tận dụng đặc điểm này để đưa dữ liệu vào các truy vấn DNS và gửi đến máy chủ bên ngoài. Nếu không được giám sát chặt chẽ, những truy vấn này có thể khó phân biệt với lưu lượng DNS hợp lệ. Vì vậy, hệ thống cần kết hợp kiểm soát DNS outbound và phân tích mẫu truy vấn để phát hiện sớm dấu hiệu rò rỉ dữ liệu.
2. Cơ chế hoạt động chi tiết của DNS Exfiltration
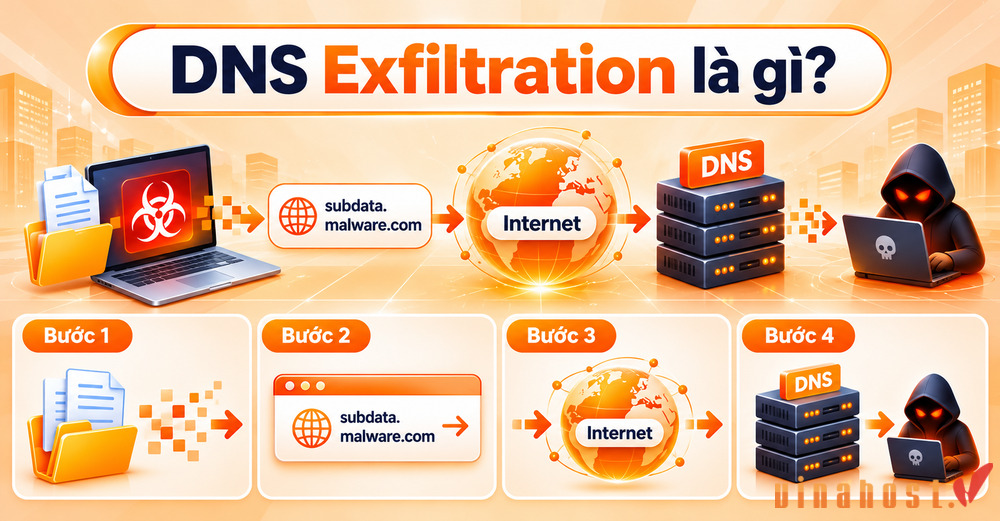
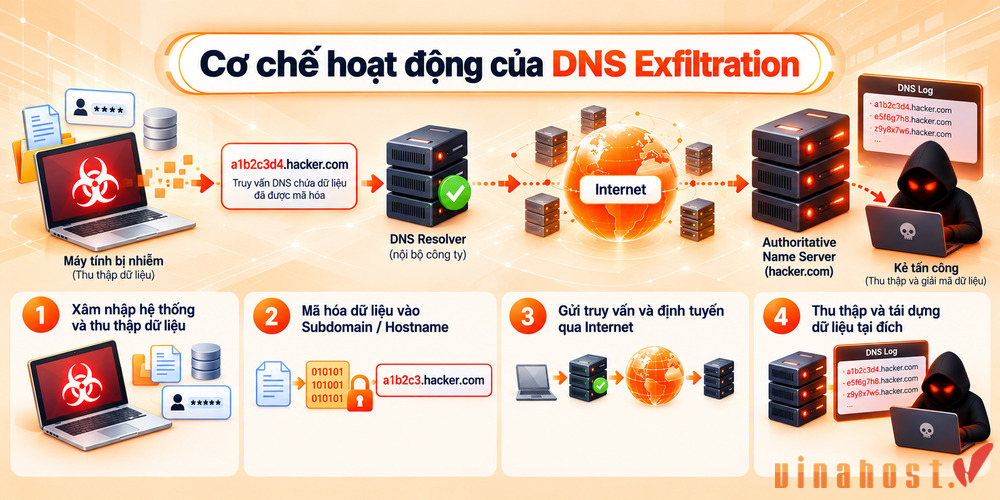
DNS Exfiltration thường diễn ra theo chuỗi bước từ việc xâm nhập hệ thống, thu thập và mã hóa dữ liệu cho đến gửi truy vấn DNS và tái dựng thông tin tại máy chủ đích.
2.1. Bước 1: Xâm nhập hệ thống và thu thập dữ liệu
Trước tiên, kẻ tấn công có thể xâm nhập thiết bị hoặc mạng nội bộ thông qua mã độc, lừa đảo hoặc khai thác lỗ hổng bảo mật. Sau khi có quyền truy cập, chúng tiến hành tìm kiếm và thu thập các dữ liệu nhạy cảm như thông tin đăng nhập, mật khẩu, tài liệu nội bộ hoặc dữ liệu quan trọng khác để chuẩn bị cho quá trình đưa dữ liệu ra bên ngoài.
2.2. Bước 2: Mã hóa dữ liệu vào Subdomain / Hostname
Dữ liệu cần đánh cắp được chia thành các mảnh nhỏ để phù hợp với giới hạn ký tự của truy vấn DNS. Các phần dữ liệu này có thể được mã hóa rồi chèn vào subdomain hoặc hostname của một tên miền do kẻ tấn công kiểm soát.
Ví dụ, một truy vấn có thể có dạng: a1b2c3.hacker.com
Trong đó, a1b2c3 là phần dữ liệu đã được mã hóa, còn hacker.com là tên miền được kẻ tấn công sử dụng để tiếp nhận truy vấn. Khi dữ liệu có kích thước lớn, nhiều truy vấn DNS sẽ được tạo ra để truyền từng phần theo thứ tự.
2.3. Bước 3: Gửi truy vấn và định tuyến qua Internet
Máy tính bị nhiễm sẽ gửi truy vấn tra cứu tên miền đến DNS resolver trong nội bộ theo cấu hình mạng. Do truy vấn DNS thường được xem là lưu lượng hợp lệ, hệ thống bảo mật nội bộ có thể cho phép yêu cầu đi qua mà không phát hiện phần dữ liệu được mã hóa bên trong. Sau đó, truy vấn được DNS resolver chuyển tiếp qua các máy chủ trung gian trên Internet cho đến khi tìm được máy chủ định danh có thẩm quyền (Authoritative Name Server – AuthNS) đang quản lý tên miền độc hại do kẻ tấn công kiểm soát.
2.4. Bước 4: Thu thập và tái dựng dữ liệu tại đích
Khi truy vấn đến máy chủ AuthNS do kẻ tấn công kiểm soát, thay vì trả về IP, phần subdomain chứa dữ liệu sẽ được ghi nhận trong log của máy chủ. Kẻ tấn công thu thập các chuỗi dữ liệu từ nhiều truy vấn, sau đó giải mã và sắp xếp chúng theo đúng thứ tự để tái dựng thành dữ liệu hoàn chỉnh ban đầu. Quá trình này có thể diễn ra qua nhiều truy vấn DNS nhỏ, giúp dữ liệu được truyền từng phần thay vì gửi toàn bộ trong một kết nối duy nhất.
3. Các phương thức giấu dữ liệu trong lưu lượng DNS
Kẻ tấn công có thể sử dụng nhiều cách khác nhau để đưa dữ liệu vào lưu lượng DNS nhằm truyền thông tin ra bên ngoài mà khó bị phát hiện. Một số cách thức giấu dữ liệu qua DNS bao gồm:
- Mã hóa vào Subdomain và Resource Records: Dữ liệu nhạy cảm được mã hóa rồi chèn vào phần subdomain hoặc một số trường trong bản ghi tài nguyên DNS. Cách này giúp dữ liệu được truyền đi dưới dạng các truy vấn DNS có vẻ hợp lệ.
- Chia nhỏ dữ liệu (Data Splitting): Dữ liệu có kích thước lớn được chia thành nhiều mảnh nhỏ và gửi qua hàng loạt truy vấn DNS. Các mảnh dữ liệu sau đó được thu thập và ghép lại tại máy chủ của kẻ tấn công.
- Can thiệp vào tiêu đề gói tin (Packet Manipulation): Kẻ tấn công có thể thay đổi một số trường trong gói tin DNS, chẳng hạn Query ID hoặc các thông tin trong tiêu đề, để truyền tín hiệu hoặc dữ liệu đến máy chủ đích.
- Trích xuất dữ liệu lưu lượng thấp (Low-Throughput Data Exfiltration): Dữ liệu được truyền với tốc độ rất chậm và kéo dài trong nhiều ngày, tuần hoặc thậm chí lâu hơn. Mục đích là hạn chế tạo ra các đỉnh lưu lượng bất thường, từ đó giảm khả năng bị phát hiện bởi các công cụ giám sát băng thông truyền thống.
- Sử dụng Out-of-Band SQL Injection qua DNS: Trong một số trường hợp, kẻ tấn công có thể kết hợp lỗ hổng SQL Injection với DNS để buộc hệ thống hoặc cơ sở dữ liệu gửi các truy vấn DNS có chứa thông tin cần thu thập ra máy chủ bên ngoài.
Do lưu lượng DNS có thể phát sinh với số lượng rất lớn, việc phát hiện các truy vấn bất thường chỉ bằng cách phân tích thủ công là không khả thi. Các hệ thống bảo mật có thể sử dụng AI và Machine Learning để xử lý lượng lớn dữ liệu DNS, nhận diện mẫu truy vấn bất thường và hỗ trợ phát hiện sớm dấu hiệu DNS Exfiltration.
4. Những rủi ro và hậu quả nghiêm trọng đối với doanh nghiệp
DNS Exfiltration có thể gây ra nhiều hệ quả nếu dữ liệu bị đánh cắp không được phát hiện và xử lý kịp thời. Một số hậu quả phổ biến đối với doanh nghiệp gồm:
- Rò rỉ dữ liệu nhạy cảm (Data Breach): Kẻ tấn công có thể lấy cắp tài sản trí tuệ, thông tin tài chính, dữ liệu khách hàng, thông tin đăng nhập hoặc tài khoản quản trị cao cấp.
- Tổn thất tài chính: Doanh nghiệp có thể phát sinh chi phí điều tra và khắc phục sự cố, xử lý hậu quả khủng hoảng truyền thông, tư vấn pháp lý, cũng như các khoản phạt nếu vi phạm quy định về bảo vệ dữ liệu.
- Mối đe dọa dai dẳng (APT): DNS Exfiltration có thể được sử dụng trong các chiến dịch APT kéo dài, cho phép kẻ tấn công âm thầm thu thập và truyền dữ liệu ra bên ngoài trong thời gian dài nếu hệ thống không phát hiện được hoạt động bất thường.
5. Cách nhận biết và phát hiện sớm DNS Exfiltration
Để hạn chế nguy cơ dữ liệu bị âm thầm truyền ra ngoài, việc phát hiện sớm các truy vấn DNS bất thường là yếu tố quan trọng. Do DNS Exfiltration có thể ẩn trong lưu lượng DNS hợp lệ, doanh nghiệp cần theo dõi các dấu hiệu bất thường và áp dụng công cụ giám sát phù hợp.
5.1. Các dấu hiệu nhận biết bất thường trên hệ thống
DNS Exfiltration thường tạo ra những đặc điểm khác với lưu lượng DNS thông thường. Việc theo dõi các dấu hiệu sau có thể hỗ trợ phát hiện sớm hoạt động đáng ngờ:
- Lưu lượng truy vấn tăng bất thường: Một thiết bị liên tục phát sinh số lượng DNS request cao hơn đáng kể so với hoạt động thông thường.
- Subdomain có độ dài bất thường: Xuất hiện nhiều truy vấn chứa subdomain dài, gồm các chuỗi ký tự ngẫu nhiên hoặc khó đọc, có thể liên quan đến dữ liệu được mã hóa.
- Truy vấn đến tên miền lạ: Thiết bị thường xuyên gửi yêu cầu đến những tên miền mới xuất hiện, ít phổ biến hoặc chưa từng được ghi nhận trong hệ thống.
- Hoạt động ngoài giờ hành chính: Số lượng truy vấn DNS tăng mạnh vào ban đêm, cuối tuần hoặc ngày nghỉ, khác với thói quen sử dụng thông thường của thiết bị.
5.2. Ứng dụng AI và Machine Learning trong giám sát
Lượng truy vấn DNS trong các hệ thống lớn có thể lên đến hàng triệu bản ghi, khiến việc kiểm tra thủ công khó đáp ứng yêu cầu giám sát liên tục. AI và Machine Learning có thể hỗ trợ phân tích dữ liệu ở quy mô lớn, nhận diện các mẫu truy vấn bất thường và so sánh chúng với hành vi DNS thông thường của hệ thống.
Các mô hình này có thể phát hiện những dấu hiệu như tần suất truy vấn tăng đột biến, subdomain có cấu trúc bất thường hoặc thiết bị liên tục kết nối đến các tên miền chưa từng xuất hiện. Tuy nhiên, AI/ML không phải phương pháp duy nhất để phát hiện DNS Exfiltration mà nên được kết hợp với DNS logging, threat intelligence và các chính sách kiểm soát DNS để nâng cao khả năng giám sát.
6. Cách phòng tránh DNS Exfiltration hiệu quả
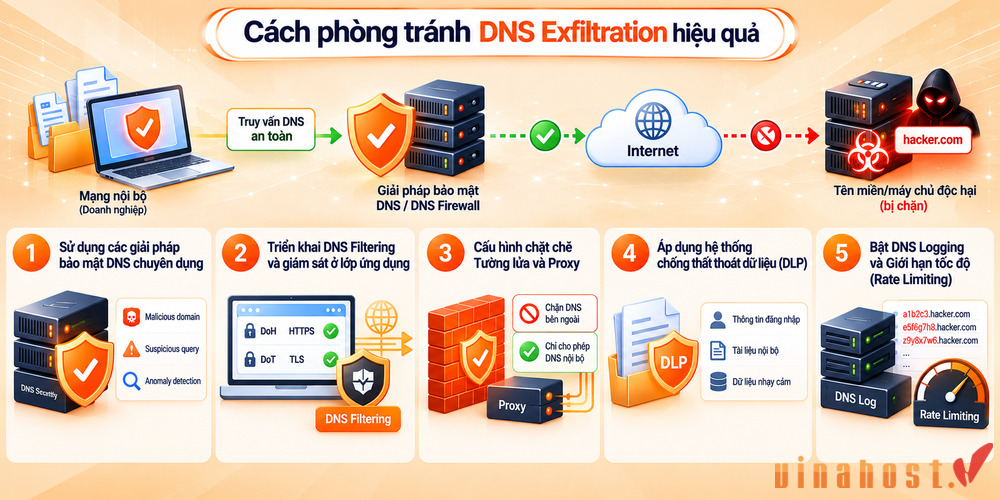
Để giảm nguy cơ dữ liệu bị rò rỉ qua DNS, doanh nghiệp nên kết hợp nhiều lớp bảo vệ thay vì chỉ dựa vào tường lửa hoặc kiểm soát cổng 53. Các biện pháp cần tập trung vào việc kiểm soát truy vấn DNS, giám sát lưu lượng và ngăn dữ liệu nhạy cảm rời khỏi hệ thống.
6.1. Sử dụng các giải pháp bảo mật DNS chuyên dụng
Các giải pháp bảo mật DNS có thể phân tích truy vấn, nhận diện tên miền độc hại và phát hiện những mẫu lưu lượng bất thường có khả năng liên quan đến DNS Exfiltration. DNS Firewall cũng có thể được sử dụng để kiểm soát và chặn các yêu cầu đến những tên miền hoặc máy chủ DNS không đáng tin cậy.
6.2. Triển khai DNS Filtering và giám sát ở lớp ứng dụng
DoH (DNS-over-HTTPS) và DoT (DNS-over-TLS) mã hóa lưu lượng DNS, giúp bảo vệ dữ liệu truy vấn trên đường truyền nhưng đồng thời có thể khiến các hệ thống chỉ kiểm soát DNS dựa trên cổng 53 khó quan sát nội dung. Vì vậy, doanh nghiệp cần kết hợp DNS Filtering và các cơ chế kiểm soát ở lớp ứng dụng để quản lý truy vấn DNS tập trung, hạn chế việc thiết bị tự ý sử dụng các DNS bên ngoài.
6.3. Cấu hình chặt chẽ Tường lửa và Proxy
Tường lửa và Proxy nên được cấu hình để hạn chế DNS outbound và chỉ cho phép truy vấn đi qua các DNS server nội bộ đã được phê duyệt. Đồng thời, cần kiểm soát hoặc chặn kết nối trực tiếp đến các máy chủ DNS bên ngoài nhằm giảm khả năng kẻ tấn công sử dụng hạ tầng DNS trái phép để đưa dữ liệu ra ngoài.
6.4. Áp dụng hệ thống chống thất thoát dữ liệu (DLP)
DLP giúp giám sát việc dữ liệu nhạy cảm rời khỏi hệ thống và hỗ trợ phát hiện những hành vi truyền dữ liệu bất thường. Khi kết hợp với giám sát DNS, giải pháp này có thể bổ sung thêm một lớp kiểm soát đối với trường hợp dữ liệu được chia nhỏ hoặc che giấu trong lưu lượng DNS.
6.5. Bật DNS Logging và Giới hạn tốc độ (Rate Limiting)
DNS Logging cần được bật để lưu lại thông tin về các truy vấn, giúp đội ngũ bảo mật truy vết nguồn phát sinh khi xuất hiện dấu hiệu bất thường. Bên cạnh đó, Rate Limiting có thể giới hạn tần suất phản hồi hoặc truy vấn DNS, góp phần giảm tác động của các cuộc tấn công DNS Flood và hạn chế lưu lượng bất thường làm nhiễu quá trình giám sát.
VinahostTrích dẫn từ Chuyên giaChỉ chặn port 53 chưa đủ để ngăn chặn DNS Exfiltration, bởi kẻ tấn công có thể sử dụng DNS-over-HTTPS (DoH) hoặc DNS-over-TLS (DoT) để mã hóa lưu lượng DNS. Vì vậy, doanh nghiệp cần tăng cường kiểm soát lưu lượng DNS thông qua DNS Filtering và giám sát tại lớp ứng dụng nhằm nhận diện truy vấn đáng ngờ, từ đó giảm thiểu nguy cơ dữ liệu bị rò rỉ ra bên ngoài.
Đối với nhu cầu phòng tránh DNS Exfiltration, Cloud Server VinaHost cung cấp môi trường máy chủ linh hoạt để doanh nghiệp triển khai các hệ thống giám sát, kiểm soát và bảo mật lưu lượng DNS. Với tài nguyên riêng, khả năng chủ động cấu hình hệ điều hành, mạng và các chính sách bảo mật, Cloud Server phù hợp để xây dựng hạ tầng DNS theo mô hình tập trung, hạn chế truy vấn DNS trực tiếp ra bên ngoài. Bên dưới là một số đặc điểm phù hợp cho việc triển khai hệ thống bảo mật DNS:
- Tài nguyên riêng: Hỗ trợ triển khai các công cụ giám sát và phân tích lưu lượng DNS mà không phải chia sẻ tài nguyên máy chủ.
- Chủ động cấu hình: Cho phép tùy chỉnh hệ điều hành, firewall, rule mạng và các chính sách kiểm soát DNS theo nhu cầu.
- SSD/NVMe tốc độ cao: Đáp ứng tốt nhu cầu ghi log, xử lý truy vấn và lưu trữ dữ liệu giám sát.
- Khả năng nâng cấp linh hoạt: Có thể điều chỉnh tài nguyên khi số lượng truy vấn DNS hoặc nhu cầu giám sát của hệ thống tăng lên.
- Kết nối ổn định: Hỗ trợ duy trì hoạt động liên tục của các hệ thống DNS, logging và giám sát bảo mật.

✅ Ngoài ra, nhà cung cấp VinaHost còn cung cấp đa dạng dịch vụ như: Dịch vụ Pro DNS, Dịch vụ Dynamic DNS, Dịch vụ DNSSEC, Đăng ký tên miền, Hosting giá rẻ, Hosting NVMe, VPS giá rẻ, VPS AMD EPYC, VPS NVMe, VPS cao cấp, …
Một số câu hỏi liên quan đến DNS exfiltration
DNS exfiltration khác gì so với tấn công DDoS?
DNS Exfiltration và DDoS có mục đích tấn công khác nhau. DDoS tập trung làm gián đoạn hoặc gây quá tải dịch vụ bằng lượng lớn lưu lượng, trong khi DNS Exfiltration lợi dụng truy vấn DNS để âm thầm truyền dữ liệu từ hệ thống bị xâm nhập ra bên ngoài. Vì ưu tiên duy trì hoạt động bình thường của hệ thống, DNS Exfiltration thường khó nhận biết hơn nếu không có cơ chế giám sát DNS phù hợp.
Tại sao tường lửa thông thường không chặn được cuộc tấn công này?
Tường lửa truyền thống thường kiểm soát lưu lượng dựa trên địa chỉ IP, cổng và giao thức. Do DNS là thành phần cần thiết cho hoạt động mạng, các truy vấn DNS hợp lệ thường được cho phép. Nếu không phân tích sâu nội dung hoặc hành vi của truy vấn, tường lửa có thể khó nhận biết dữ liệu được che giấu bên trong lưu lượng DNS.
Mã hóa DNS (DoH/DoT) có ngăn chặn được không?
Không hoàn toàn. DoH và DoT mã hóa lưu lượng DNS, giúp bảo vệ dữ liệu khỏi bị nghe lén trên đường truyền nhưng không ngăn chặn bản thân hành vi DNS Exfiltration. Nếu kẻ tấn công lợi dụng các giao thức này để che giấu truy vấn, việc phát hiện có thể trở nên khó khăn hơn đối với hệ thống chỉ giám sát DNS truyền thống. Do đó, doanh nghiệp cần kết hợp DNS Filtering, giám sát lưu lượng và phân tích hành vi để tăng khả năng phát hiện truy vấn bất thường.
8. Tổng kết
Qua bài viết, bạn đã hiểu rõ DNS Exfiltration là gì, cơ chế hoạt động cũng như những rủi ro có thể gây ra cho hệ thống và dữ liệu doanh nghiệp. Việc giám sát truy vấn DNS, kiểm soát lưu lượng ra ngoài và kết hợp các giải pháp bảo mật chuyên dụng sẽ giúp phát hiện sớm dấu hiệu bất thường, hạn chế nguy cơ rò rỉ dữ liệu. Nếu cần thêm thông tin về bảo mật hệ thống, bạn có thể xem thêm tại đây để tìm thêm thông tin, kiến thức hoặc liên hệ VinaHost để được tư vấn và hỗ trợ.
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/
Xem thêm một số bài viết khác:
- Cách sửa lỗi DNS server isn’t responding [Hiệu Quả]
- Recursive DNS là gì? | Phân biệt giữa Recursive DNS và Authoritative DNS
- Lỗi DNS_PROBE_STARTED là gì? | Cách khắc phục lỗi hiệu quả nhất
- Cách khắc phục lỗi DNS_PROBE_FINISHED_BAD_CONFIG hiệu quả
- Cách sửa lỗi dns_probe_finished_nxdomain hiệu quả 99%
- DNS Spoofing là gì? | Cách Chặn & Chống DNS Spoofing


Mình là Thảo Trang, cựu sinh viên trường đại học Khoa học Xã hội và Nhân Văn. Mình có hơn 3 năm kinh nghiệm trong lĩnh vực sáng tạo nội dung. Trang đam mê viết lách và đã từng làm việc trong nhiều lĩnh vực, bao gồm hosting, domain, công nghệ,… Mình luôn cố gắng để đưa ra những ý tưởng mới mẻ và độc đáo trong từng dự án để mang lại giá trị tốt nhất cho mọi người.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



