

 Tiếng Việt
 English
 简体中文

DNS Hijacking là hình thức tấn công mạng có thể khiến người dùng bị chuyển hướng từ website hợp pháp sang trang web giả mạo nhằm đánh cắp thông tin hoặc phát tán mã độc. Vậy DNS Hijacking là gì, hoạt động như thế nào và làm sao để nhận biết, phòng chống hiệu quả? Trong bài viết này, VinaHost sẽ giúp bạn tìm hiểu các hình thức tấn công phổ biến, dấu hiệu nhận biết và biện pháp bảo vệ hệ thống DNS an toàn.
🛑 Bản chất: Kẻ tấn công thao túng cài đặt hoặc phản hồi DNS để chuyển hướng người dùng từ web thật sang web giả mạo nhằm lừa đảo (Phishing), đánh cắp tài khoản hoặc cài mã độc.
⚠️ 4 Con đường tấn công: Xâm nhập máy cá nhân sửa file
hosts(Local); chiếm quyền modem/router Wi-Fi (Router); can thiệp đường truyền dữ liệu (MITM); hoặc chiếm đoạt máy chủ DNS/ISP (Rogue DNS).🔍 Dấu hiệu nhận biết: Trình duyệt báo lỗi SSL/TLS bất thường, xuất hiện nhiều popup lạ, web load chậm hoặc phân giải IP cho tên miền không tồn tại.
🛡️ Giải pháp phòng thủ: Bật xác thực 2FA, đổi mật khẩu quản trị router; doanh nghiệp cần kích hoạt DNSSEC, khóa tên miền (Domain Lock) và cài đặt chứng chỉ SSL/TLS.
Ngăn chặn nguy cơ chiếm quyền điều hướng tên miền và bảo vệ website an toàn với dịch vụ Tên miền, DNSSEC & Máy chủ bảo mật tại VinaHost, hỗ trợ kỹ thuật 24/7.
1. DNS Hijacking là gì?
DNS Hijacking (hay DNS redirection attack) là hình thức tấn công mạng trong đó kẻ xấu thao túng phản hồi DNS hoặc thay đổi cài đặt DNS để điều hướng truy vấn của người dùng từ website hợp pháp sang website giả mạo hoặc độc hại, nhằm thực hiện các mục đích như:
- Lừa đảo (Phishing/Pharming): Đánh cắp thông tin đăng nhập, tài khoản ngân hàng và dữ liệu tài chính.
- Phát tán phần mềm độc hại (Malware): Chuyển hướng người dùng đến các trang web phát tán mã độc.
- Thu thập dữ liệu: Đánh cắp dữ liệu nội bộ doanh nghiệp hoặc email.
- Kiểm duyệt hoặc quảng cáo: Phục vụ mục đích kiểm duyệt của chính phủ hoặc chuyển hướng quảng cáo của một số nhà cung cấp dịch vụ Internet (ISP).
2. Cơ chế hoạt động của cuộc tấn công DNS Hijacking
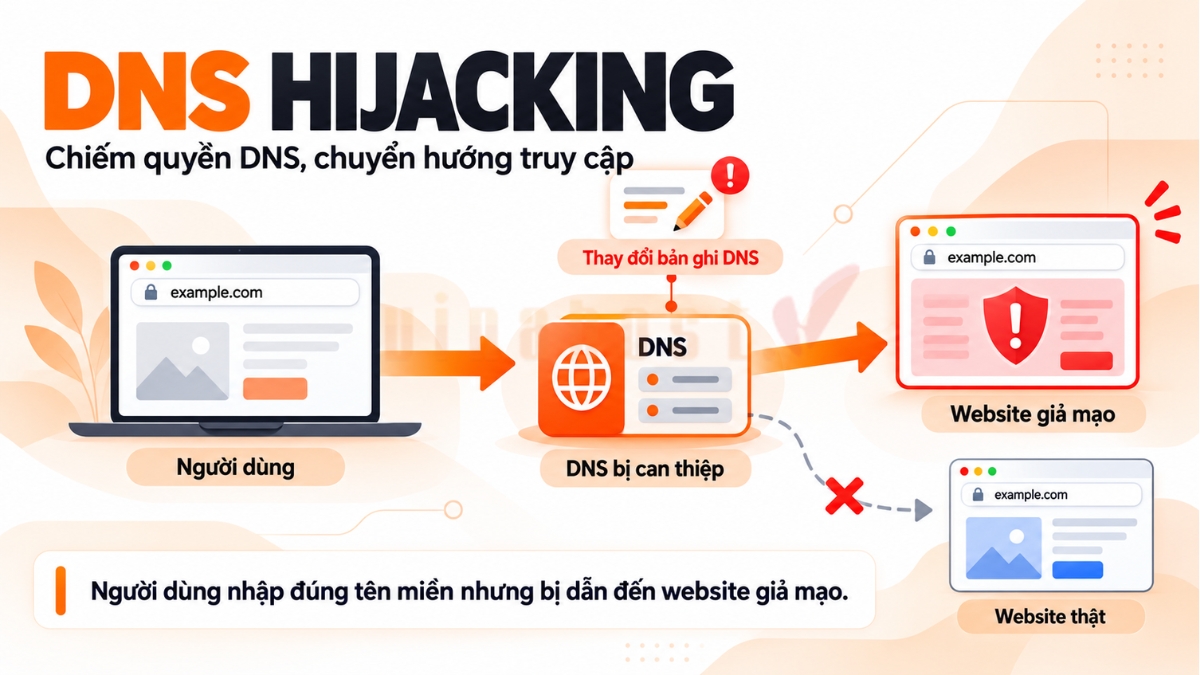
Cuộc tấn công DNS Hijacking thường diễn ra theo các bước sau:
- Bước 1: Xác định và tạo trang giả: Kẻ tấn công xây dựng website giả mạo có giao diện giống website hợp pháp để đánh lừa người dùng.
- Bước 2: Chiếm quyền truy cập: Kẻ tấn công đánh cắp thông tin đăng nhập router, tài khoản nhà đăng ký tên miền hoặc quyền truy cập máy chủ DNS.
- Bước 3: Thao túng bản ghi DNS: Thay đổi địa chỉ IP trong bản ghi DNS để chuyển hướng truy vấn đến máy chủ do kẻ tấn công kiểm soát.
- Bước 4: Ngụy trang chứng chỉ: Kẻ tấn công có thể sử dụng chứng chỉ SSL/TLS không hợp lệ hoặc tìm cách khiến người dùng tin rằng kết nối là an toàn. Tuy nhiên, chứng chỉ giả mạo không hợp lệ thường sẽ bị trình duyệt cảnh báo.
- Bước 5: Điều hướng người dùng: Người dùng nhập URL chính xác của website thật nhưng bị chuyển hướng đến website giả mạo mà không nhận ra.
- Bước 6: Thu thập dữ liệu: Khi người dùng nhập thông tin nhạy cảm như tài khoản, mật khẩu hoặc dữ liệu tài chính trên website giả mạo, kẻ tấn công có thể thu thập những thông tin này.
3. Các hình thức tấn công DNS Hijacking phổ biến
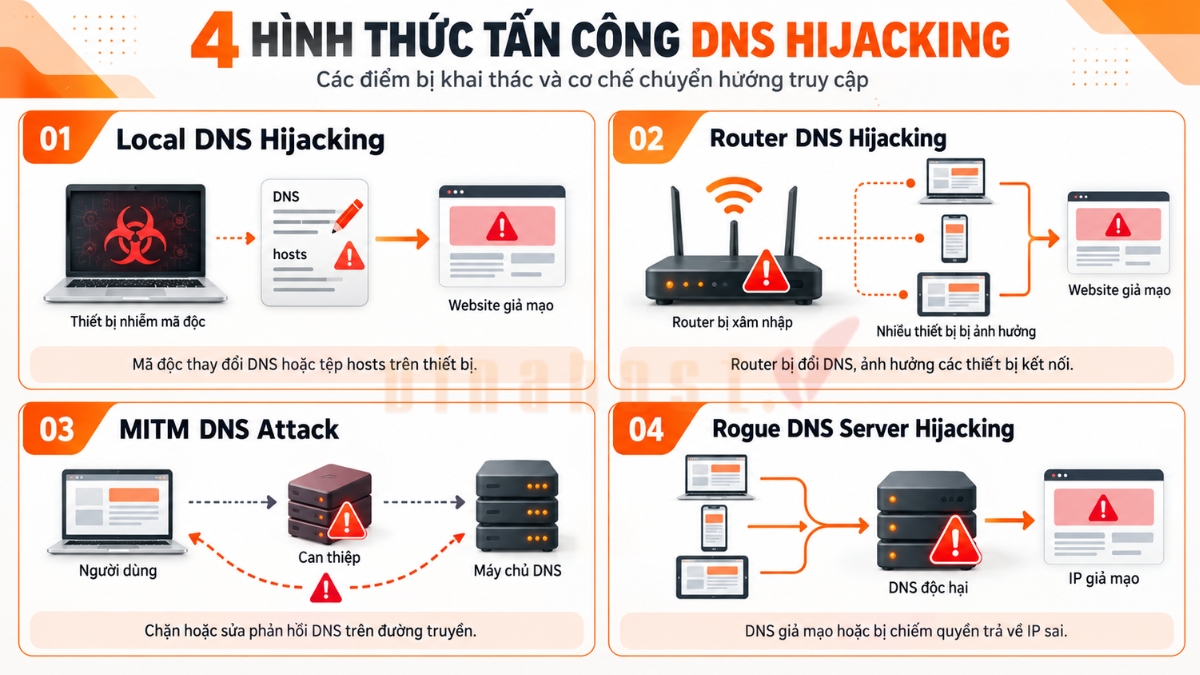
DNS Hijacking có thể được thực hiện thông qua nhiều phương thức khác nhau, tùy thuộc vào mục tiêu và vị trí mà kẻ tấn công khai thác. Dưới đây là 4 hình thức tấn công DNS Hijacking phổ biến cùng cơ chế hoạt động và ví dụ thực tế tương ứng.
3.1. Local DNS Hijacking
Local DNS Hijacking là hình thức tấn công trong đó kẻ xấu cài phần mềm độc hại như Trojan hoặc malware vào thiết bị cá nhân để thay đổi cấu hình DNS cục bộ hoặc tệp hosts, khiến thiết bị truy cập địa chỉ IP không mong muốn.
Ví dụ: Năm 2018, vụ tấn công nhắm vào MyEtherWallet đã chuyển hướng người dùng đến website giả mạo để đánh cắp thông tin ví tiền điện tử, gây thiệt hại hơn 150.000 USD.
3.2. Router DNS Hijacking
Router DNS Hijacking xảy ra khi kẻ tấn công khai thác mật khẩu mặc định, mật khẩu yếu hoặc lỗ hổng firmware trên modem/router Wi-Fi để thay đổi cài đặt DNS. Hình thức này có thể ảnh hưởng đến toàn bộ thiết bị kết nối qua router bị xâm nhập.
Ví dụ: Năm 2019, các router D-Link chưa được cập nhật bản vá bảo mật trở thành mục tiêu khai thác nhằm thay đổi cấu hình DNS và chuyển hướng lưu lượng truy cập.
3.3. Man-in-the-Middle (MITM) DNS Attack
MITM DNS Attack là hình thức tấn công trong đó kẻ xấu xen vào giữa thiết bị người dùng và máy chủ DNS để chặn, sửa đổi hoặc gửi phản hồi DNS giả mạo, khiến người dùng truy cập sai địa chỉ IP.
Ví dụ: Năm 2023, module shaDll của mã độc TrickBot được ghi nhận sử dụng kỹ thuật giả mạo chứng chỉ SSL để chèn mã độc vào lưu lượng mạng và đánh cắp dữ liệu người dùng.
3.4. Rogue DNS Server Hijacking
Rogue DNS Server Hijacking là hình thức tấn công trong đó kẻ xấu xâm nhập máy chủ DNS hợp pháp, chẳng hạn máy chủ của nhà cung cấp dịch vụ Internet (ISP), hoặc thiết lập máy chủ DNS giả mạo để trả về địa chỉ IP sai cho các truy vấn, từ đó chuyển hướng nhiều người dùng đến hệ thống do chúng kiểm soát.
Ví dụ: Chiến dịch DNS Predators được ghi nhận trong năm 2024 liên quan đến việc xâm nhập và chiếm quyền kiểm soát hạ tầng DNS, gây ảnh hưởng đến 70.000 tên miền.
4. Phân biệt DNS Hijacking với DNS Spoofing và DNS Cache Poisoning
DNS Hijacking, DNS Spoofing và DNS Cache Poisoning đều có thể khiến người dùng bị điều hướng đến địa chỉ IP sai, nhưng khác nhau về phương thức tấn công và cách thức thực hiện.
| Tiêu chí | DNS Hijacking | DNS Spoofing | DNS Cache Poisoning |
| Khái niệm | Chiếm quyền kiểm soát hoặc thay đổi cấu hình DNS để chuyển hướng truy vấn. | Giả mạo phản hồi DNS để cung cấp thông tin phân giải sai. | Đưa bản ghi DNS giả mạo vào bộ nhớ đệm DNS để làm sai lệch kết quả phân giải. |
| Cách thức thực hiện | Thay đổi cấu hình DNS trên thiết bị, router hoặc máy chủ DNS. | Gửi phản hồi DNS giả mạo hoặc can thiệp vào quá trình trao đổi DNS. | Khai thác lỗ hổng trong cơ chế phân giải DNS để đầu độc bộ nhớ đệm. |
| Phạm vi ảnh hưởng | Có thể ảnh hưởng đến một thiết bị, mạng nội bộ hoặc nhiều tên miền. | Phụ thuộc vào truy vấn và hệ thống bị nhắm mục tiêu. | Ảnh hưởng đến các truy vấn sử dụng bộ nhớ đệm DNS đã bị đầu độc. |
| Mục đích | Chuyển hướng người dùng, đánh cắp dữ liệu hoặc phát tán mã độc. | Đánh lừa người dùng bằng thông tin DNS giả mạo. | Duy trì kết quả phân giải DNS sai trong bộ nhớ đệm để chuyển hướng người dùng. |
| Mối quan hệ | Là thuật ngữ rộng, chỉ hành vi chiếm quyền hoặc thao túng DNS. | Là kỹ thuật giả mạo phản hồi DNS, có thể được dùng trong các cuộc tấn công hijacking. | Là một dạng tấn công đầu độc DNS cache, có thể sử dụng kỹ thuật DNS spoofing. |
Tóm lại: DNS Hijacking tập trung vào hành vi chiếm quyền hoặc thay đổi hoạt động DNS; DNS Spoofing tập trung vào việc giả mạo phản hồi DNS; còn DNS Cache Poisoning nhắm đến việc làm sai lệch dữ liệu trong bộ nhớ đệm DNS. Ba khái niệm có liên quan và đôi khi được sử dụng kết hợp trong cùng một cuộc tấn công.
5. Dấu hiệu nhận biết và cách kiểm tra DNS Hijacking
DNS Hijacking có thể gây ra những bất thường trong quá trình truy cập Internet và tiềm ẩn nguy cơ lộ thông tin cá nhân. Nhận biết sớm các dấu hiệu và kiểm tra cấu hình DNS sẽ giúp phát hiện nguy cơ bị tấn công và có biện pháp xử lý kịp thời.
5.1. Dấu hiệu nhận biết
Người dùng có thể nghi ngờ DNS Hijacking khi thiết bị hoặc hoạt động truy cập Internet xuất hiện những dấu hiệu bất thường như:
- Tốc độ tải trang chậm bất thường: Website mất nhiều thời gian để tải dù kết nối Internet vẫn ổn định.
- Quảng cáo Popup xuất hiện dày đặc: Các cửa sổ quảng cáo bất thường xuất hiện trên những website vốn không có quảng cáo như vậy.
- Cảnh báo virus giả mạo: Xuất hiện thông báo yêu cầu nhấp vào liên kết hoặc cài phần mềm để khắc phục lỗi bảo mật.
- Lỗi chứng chỉ SSL/TLS: Trình duyệt cảnh báo chứng chỉ không hợp lệ khi truy cập các website quen thuộc.
5.2. Các phương pháp kiểm tra nhanh
- Sử dụng lệnh Ping: Mở Command Prompt trên Windows và chạy lệnh ping kaspersky123456.com. Nếu tên miền không tồn tại nhưng vẫn được phân giải thành địa chỉ IP, có thể DNS đang bị can thiệp. Tuy nhiên, cần kiểm tra thêm vì một số hệ thống DNS có thể trả về IP cho tên miền không tồn tại.
- Kiểm tra trang quản trị Router: Đăng nhập vào giao diện quản trị router, kiểm tra địa chỉ DNS Server trong phần cài đặt mạng. Nếu phát hiện địa chỉ DNS lạ hoặc khác với cấu hình dự kiến, hãy xác minh trước khi thay đổi.
- Sử dụng công cụ WhoIsMyDNS.com: Truy cập WhoIsMyDNS.com để kiểm tra máy chủ DNS đang được sử dụng. Nếu kết quả hiển thị nhà cung cấp không quen thuộc, hãy đối chiếu với cấu hình DNS của thiết bị, router hoặc nhà mạng để xác định dấu hiệu bất thường.
6. Cách phòng chống DNS Hijacking hiệu quả
Để phòng chống DNS Hijacking, người dùng cần bảo vệ thiết bị và kết nối mạng, trong khi doanh nghiệp cần tăng cường bảo mật hệ thống DNS, tên miền và hạ tầng máy chủ. Dưới đây là những biện pháp phù hợp cho từng đối tượng.
6.1. Dành cho người dùng cá nhân
- Đặt mật khẩu mạnh và đổi thông tin mặc định: Thay đổi tên đăng nhập, mật khẩu mặc định của router Wi-Fi và tài khoản quản trị để hạn chế nguy cơ bị chiếm quyền truy cập.
- Kích hoạt xác thực hai yếu tố (2FA): Bật 2FA cho email, tài khoản quản lý tên miền và các tài khoản quan trọng nhằm tăng cường bảo mật.
- Cập nhật phần mềm định kỳ: Cập nhật hệ điều hành, trình duyệt, phần mềm diệt virus và firmware của router để khắc phục các lỗ hổng bảo mật.
- Sử dụng DNS công cộng uy tín: Có thể chuyển sang Google Public DNS (8.8.8.8, 8.8.4.4), OpenDNS (208.67.222.222, 208.67.220.220) hoặc Comodo Secure DNS (8.26.56.26). Tuy nhiên, việc đổi DNS không bảo đảm ngăn chặn mọi hình thức DNS Hijacking.
- Sử dụng VPN và phần mềm chống mã độc: VPN giúp mã hóa lưu lượng trong đường truyền VPN, giảm nguy cơ bị nghe lén trên mạng; phần mềm chống mã độc hỗ trợ phát hiện và loại bỏ các chương trình độc hại có khả năng thay đổi cấu hình DNS.
- Cảnh giác với đường link lạ: Tránh nhấp vào liên kết đáng ngờ hoặc đường link rút gọn không rõ nguồn gốc để hạn chế nguy cơ truy cập website giả mạo.
6.2. Dành cho doanh nghiệp và quản trị viên website
- Bảo mật tài khoản tại nhà đăng ký tên miền: Sử dụng mật khẩu mạnh, bật 2FA và kích hoạt Client Lock hoặc Registry Lock nếu được hỗ trợ để hạn chế việc chuyển nhượng, chuyển nhà đăng ký hoặc thay đổi thông tin tên miền trái phép.
- Kích hoạt DNSSEC (DNS Security Extensions): Triển khai DNSSEC đúng cách để xác thực tính toàn vẹn và nguồn gốc dữ liệu DNS, giúp hạn chế nguy cơ giả mạo bản ghi trong quá trình phân giải.
- Triển khai SSL/TLS và HTTPS: Mã hóa dữ liệu truyền tải giữa trình duyệt và website, đồng thời giúp trình duyệt cảnh báo khi chứng chỉ không hợp lệ. HTTPS không ngăn được mọi hình thức DNS Hijacking nếu website đích có chứng chỉ hợp lệ.
- Bảo vệ hạ tầng máy chủ/VPS: Lựa chọn nhà cung cấp uy tín, cập nhật hệ điều hành và phần mềm máy chủ, phân quyền quản trị phù hợp, giám sát hoạt động DNS và sử dụng Firewall kết hợp giải pháp chống DDoS để tăng cường an toàn hệ thống.
✅Tham khảo ngay dịch vụ tại nhà cung cấp VinaHost như:
7. Cần làm gì khi phát hiện bị DNS Hijacking?
Khi phát hiện dấu hiệu DNS Hijacking, người dùng cần nhanh chóng xử lý để hạn chế rò rỉ dữ liệu và ngăn chặn kẻ tấn công tiếp tục kiểm soát hệ thống. Các bước cần thực hiện gồm:
- Ngắt kết nối mạng: Tạm ngắt kết nối Internet của thiết bị nghi bị tấn công để hạn chế nguy cơ tiếp tục bị chuyển hướng hoặc rò rỉ dữ liệu.
- Đổi mật khẩu khẩn cấp: Sử dụng một thiết bị an toàn để đổi mật khẩu router, email và tài khoản quản trị tên miền; đồng thời bật xác thực hai yếu tố (2FA) nếu có.
- Quét virus toàn bộ hệ thống: Sử dụng phần mềm chống mã độc đáng tin cậy để kiểm tra và loại bỏ các chương trình độc hại có thể đã thay đổi cấu hình DNS.
- Khôi phục cấu hình DNS và xóa bộ nhớ đệm: Kiểm tra, đưa cấu hình DNS về địa chỉ đáng tin cậy, sau đó xóa DNS cache trên hệ điều hành và bộ nhớ đệm trình duyệt nếu cần thiết.
- Liên hệ nhà cung cấp dịch vụ: Thông báo sự cố cho nhà đăng ký tên miền, nhà cung cấp DNS hoặc ISP để kiểm tra cấu hình, khôi phục quyền kiểm soát và hỗ trợ xử lý triệt để.
Nếu đã nhập mật khẩu hoặc thông tin tài chính trên website nghi giả mạo, hãy đổi thông tin đăng nhập liên quan từ thiết bị an toàn và liên hệ ngân hàng ngay khi có nguy cơ lộ dữ liệu tài chính.
Một số câu hỏi liên quan đến DNS Hijacking
DNS Hijacking có nguy hiểm không?
Có. DNS Hijacking có thể khiến người dùng bị chuyển hướng đến website giả mạo, dẫn đến nguy cơ bị đánh cắp thông tin đăng nhập, dữ liệu tài chính, phát tán mã độc hoặc rò rỉ dữ liệu doanh nghiệp.
DNS Hijacking khác gì với DNS Tunneling?
DNS Hijacking là hình thức tấn công thao túng cấu hình hoặc phản hồi DNS để chuyển hướng người dùng đến địa chỉ không mong muốn, trong khi DNS Tunneling lợi dụng giao thức DNS để truyền dữ liệu trái phép hoặc thiết lập kênh liên lạc bí mật qua hệ thống DNS.
8. Tổng kết
DNS Hijacking là mối đe dọa an ninh mạng có thể gây rò rỉ dữ liệu, đánh cắp thông tin và ảnh hưởng đến hoạt động của cá nhân, doanh nghiệp. Việc hiểu rõ cơ chế tấn công, nhận biết dấu hiệu bất thường và áp dụng các biện pháp bảo mật DNS phù hợp sẽ giúp giảm thiểu nguy cơ bị tấn công. Hy vọng những chia sẻ trên của VinaHost sẽ giúp bạn chủ động hơn trong việc phát hiện, xử lý và phòng chống DNS Hijacking hiệu quả.
Mời bạn truy cập vào blog của VinaHost TẠI ĐÂY để theo dõi thêm nhiều bài viết mới. Hoặc nếu bạn muốn được tư vấn thêm về dịch vụ thì có thể liên hệ với VinaHost qua:
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/chat.php
Xem thêm một số bài viết khác:
- Cách sửa lỗi dns_probe_finished_nxdomain hiệu quả 99%
- Cách khắc phục lỗi DNS_PROBE_FINISHED_BAD_CONFIG hiệu quả
- Lỗi DNS_PROBE_STARTED là gì? | Cách khắc phục lỗi hiệu quả nhất
- Cách sửa lỗi DNS server isn’t responding [Hiệu Quả]
- Session Hijacking là gì? | Cách ngăn chặn hiệu quả
- ClickFix Malware là gì? | Cách phòng tránh hiệu quả
- Spyware là gì? | Cách Loại bỏ & Phòng chống Spyware
- Adware là gì? | Tổng quan kiến thức về Adware


 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



