

 Tiếng Việt
 English
 简体中文

CAA Record là gì là vấn đề cần tìm hiểu khi cấu hình DNS và tăng cường bảo mật cho tên miền. Bản ghi CAA (Certification Authority Authorization) cho phép chủ sở hữu tên miền chỉ định những tổ chức phát hành chứng chỉ SSL/TLS được phép cấp chứng chỉ cho tên miền của mình, góp phần hạn chế nguy cơ cấp phát chứng chỉ trái phép. Trong bài viết này, VinaHost sẽ giúp bạn hiểu rõ chức năng của bản ghi CAA và hướng dẫn cách cấu hình chi tiết để quản lý chứng chỉ bảo mật hiệu quả hơn.
- Flag: Thường là 0 (Non-critical) hoặc 128 (Issuer-critical – buộc CA dừng cấp phát nếu không đọc được Tag).
- Tag: Gồm issue (SSL tiêu chuẩn), issuewild (SSL đại diện Wildcard *.domain), và iodef (kênh tiếp nhận báo cáo vi phạm qua Email/Web).
- Value: Tên định danh của CA (như letsencrypt.org, digicert.com) hoặc giá trị ; để cấm cấp phát.
1. Tổng quan kiến thức về bản ghi CAA
Để hiểu rõ cách bản ghi CAA hoạt động và hỗ trợ bảo vệ tên miền, bạn cần nắm được các đặc điểm, cấu trúc và những thành phần cơ bản của bản ghi này. Dưới đây là những kiến thức tổng quan giúp bạn hiểu rõ hơn về CAA Record trước khi tiến hành cấu hình và sử dụng.
1.1. CAA Record là gì?
CAA Record (Certification Authority Authorization) là một loại bản ghi trong hệ thống DNS, được định danh bằng mã 257, giúp chủ sở hữu tên miền xác định cụ thể những tổ chức cấp phát chứng chỉ (CA) được ủy quyền phát hành chứng chỉ SSL/TLS cho tên miền đó. Bản ghi này giúp kiểm soát quyền cấp chứng chỉ, hạn chế nguy cơ phát hành chứng chỉ trái phép và tăng cường bảo mật cho website.
Để dễ hình dung, CAA Record hoạt động như một “danh sách trắng” (whitelist), trong đó chỉ những CA được chủ sở hữu tên miền cho phép mới được cấp chứng chỉ theo chính sách đã thiết lập. Nếu tên miền không có bản ghi CAA, các CA vẫn có thể cấp chứng chỉ theo quy trình thông thường và các điều kiện xác thực liên quan.
1.2. Tiêu chuẩn ngành và quy định bắt buộc
Theo quy định của CA/Browser Forum, các tổ chức cấp phát chứng chỉ (CA) phải kiểm tra bản ghi CAA trước khi cấp chứng chỉ SSL/TLS. Yêu cầu này được áp dụng từ năm 2017 và được quy định trong các tiêu chuẩn liên quan, sau đó tiếp tục được đề cập trong RFC 8659. Việc tuân thủ quy định giúp đảm bảo CA kiểm tra quyền cấp chứng chỉ theo chính sách mà chủ sở hữu tên miền đã thiết lập.
1.3. Sự khác biệt khi có và không có bản ghi CAA
Khi tên miền không có bản ghi CAA, các tổ chức chứng thực (CA) có thể cấp chứng chỉ SSL/TLS nếu yêu cầu đáp ứng đầy đủ các điều kiện xác thực và quy định liên quan. Ngược lại, khi bản ghi CAA được cấu hình, CA phải kiểm tra thông tin ủy quyền trước khi cấp chứng chỉ. Nếu CA không được cho phép theo chính sách CAA, yêu cầu cấp chứng chỉ sẽ bị từ chối. Nhờ đó, chủ sở hữu tên miền có thể chủ động quản lý các CA được phép cấp chứng chỉ, đồng thời giảm thiểu rủi ro phát hành chứng chỉ SSL/TLS không mong muốn.
2. Vai trò và tầm quan trọng của CAA Record đối với bảo mật Website
CAA Record giúp chủ sở hữu tên miền kiểm soát tổ chức được phép cấp chứng chỉ SSL/TLS, góp phần giảm thiểu rủi ro bảo mật và quản lý chứng chỉ hiệu quả hơn. Dưới đây là những lợi ích nổi bật của bản ghi này.
2.1. Ngăn chặn việc cấp phát chứng chỉ SSL/TLS giả mạo
CAA Record cho phép chủ sở hữu tên miền chỉ định các tổ chức chứng thực (CA) được quyền cấp chứng chỉ SSL/TLS. Nhờ đó, bản ghi này giúp hạn chế nguy cơ các CA không được ủy quyền phát hành chứng chỉ cho tên miền, đặc biệt trong trường hợp xảy ra sai sót hoặc lỗ hổng trong quy trình cấp phát. Tuy nhiên, CAA không thể ngăn chặn mọi hình thức giả mạo chứng chỉ hay tấn công mạng.
2.2. Kiểm soát tập trung hạ tầng SSL
Đối với doanh nghiệp quản lý nhiều tên miền và tên miền phụ, CAA Record hỗ trợ xác định rõ những CA được phép cấp chứng chỉ cho từng phạm vi tên miền. Điều này giúp đội ngũ kỹ thuật thống nhất chính sách cấp phát, hạn chế cấu hình không nhất quán và dễ dàng quản lý hệ thống chứng chỉ SSL/TLS trên toàn bộ hạ tầng.
2.3. Cảnh báo sự cố bảo mật sớm (Incident Reporting)
CAA Record có thể được cấu hình thêm thuộc tính iodef để chỉ định địa chỉ nhận báo cáo về các trường hợp vi phạm chính sách CAA, chẳng hạn email hoặc URL tiếp nhận báo cáo theo định dạng được hỗ trợ. Cơ chế này giúp quản trị viên có thêm thông tin để kiểm tra các yêu cầu cấp chứng chỉ đáng ngờ. Tuy nhiên, việc gửi báo cáo phụ thuộc vào khả năng hỗ trợ của CA và không đồng nghĩa mọi yêu cầu trái phép đều được thông báo.
2.4. Bảo vệ uy tín thương hiệu và tăng tốc xác thực SSL
Việc giới hạn CA được phép cấp chứng chỉ giúp doanh nghiệp giảm nguy cơ phát hành chứng chỉ ngoài dự kiến, góp phần bảo vệ uy tín thương hiệu và duy trì độ tin cậy của website. Ngoài ra, việc thiết lập CAA đúng cách giúp giảm thiểu sự cố cấp chứng chỉ do cấu hình DNS sai lệch, đồng thời nâng cao hiệu quả quản lý và kiểm soát quá trình phát hành chứng chỉ SSL/TLS. Nhờ giảm nguy cơ chứng chỉ bị cấp sai thẩm quyền, CAA Record góp phần củng cố niềm tin của khách hàng khi truy cập website. Tuy nhiên, bản ghi này không trực tiếp ngăn chặn tấn công Man-in-the-Middle hoặc rút ngắn thời gian xác thực từ phía CA.
⚠️ Lưu ý: CAA Record không trực tiếp làm tăng tốc độ xác thực SSL. Đây là cơ chế kiểm soát quyền cấp chứng chỉ ở cấp DNS, hỗ trợ tăng cường bảo mật và quản lý chứng chỉ hiệu quả hơn.
3. Cơ chế hoạt động và quy tắc thừa kế của CAA Record
CAA Record hoạt động bằng cách cho phép các tổ chức chứng thực (CA) kiểm tra chính sách cấp chứng chỉ SSL/TLS được thiết lập trong DNS trước khi phát hành chứng chỉ. Bên cạnh quy trình kiểm tra, bản ghi này còn áp dụng các quy tắc thừa kế và xử lý tên miền phụ, giúp chủ sở hữu quản lý quyền cấp chứng chỉ trên toàn bộ hệ thống tên miền.
3.1. Quy trình truy vấn CAA từ phía nhà cung cấp SSL (CA)
Khi nhận được yêu cầu cấp chứng chỉ SSL/TLS, CA cần kiểm tra chính sách CAA của tên miền theo quy định hiện hành. Quy trình cơ bản gồm ba bước:
- Bước 1 – Tiếp nhận yêu cầu: CA nhận yêu cầu cấp chứng chỉ SSL/TLS cho tên miền từ khách hàng.
- Bước 2 – Kiểm tra bản ghi CAA: CA truy vấn DNS để xác định các CA được phép cấp chứng chỉ cho tên miền đó.
- Bước 3 – Đưa ra quyết định: Nếu chính sách CAA cho phép CA phát hành chứng chỉ và các điều kiện khác được đáp ứng, quá trình cấp chứng chỉ có thể tiếp tục. Ngược lại, nếu chính sách không cho phép, CA phải từ chối yêu cầu.
3.2. Quy tắc tự động thừa kế tên miền phụ (Subdomain Inheritance)
Theo cơ chế của CAA, nếu tên miền phụ không có bản ghi CAA riêng, CA sẽ tiếp tục kiểm tra bản ghi tại các cấp tên miền cha cho đến khi tìm thấy chính sách CAA phù hợp hoặc đến cấp cao nhất theo quy định. Vì vậy, tên miền phụ thường kế thừa chính sách CAA từ tên miền cha gần nhất có bản ghi này.
Ví dụ, nếu example.com có CAA Record chỉ cho phép CA A cấp chứng chỉ, còn blog.example.com không có bản ghi CAA riêng, chính sách của example.com sẽ được áp dụng cho tên miền phụ này.
Cơ chế thừa kế giúp quản trị viên duy trì chính sách cấp chứng chỉ nhất quán mà không cần cấu hình CAA riêng cho từng tên miền phụ.
3.3. Cơ chế ghi đè (Override) và chuyển hướng CNAME
Cơ chế ghi đè: Chủ sở hữu có thể thiết lập bản ghi CAA riêng cho tên miền phụ để áp dụng chính sách cấp chứng chỉ riêng, thay vì tiếp tục sử dụng chính sách tại tên miền cha. Khi đó, CA sẽ kiểm tra chính sách CAA tại tên miền phụ trước và sử dụng chính sách tìm được theo quy tắc truy vấn CAA.
Đối với tên miền sử dụng bản ghi CNAME: Khi tên miền được cấu hình CNAME, CA cần xử lý việc truy vấn CAA theo quy định dành cho tên miền bí danh. Theo RFC 8659, quá trình kiểm tra CAA có thể tiếp tục tại tên miền đích của CNAME nếu cần. Vì vậy, quản trị viên cần kiểm tra cả cấu hình CNAME và chính sách CAA liên quan để tránh việc yêu cầu cấp chứng chỉ bị từ chối ngoài dự kiến.
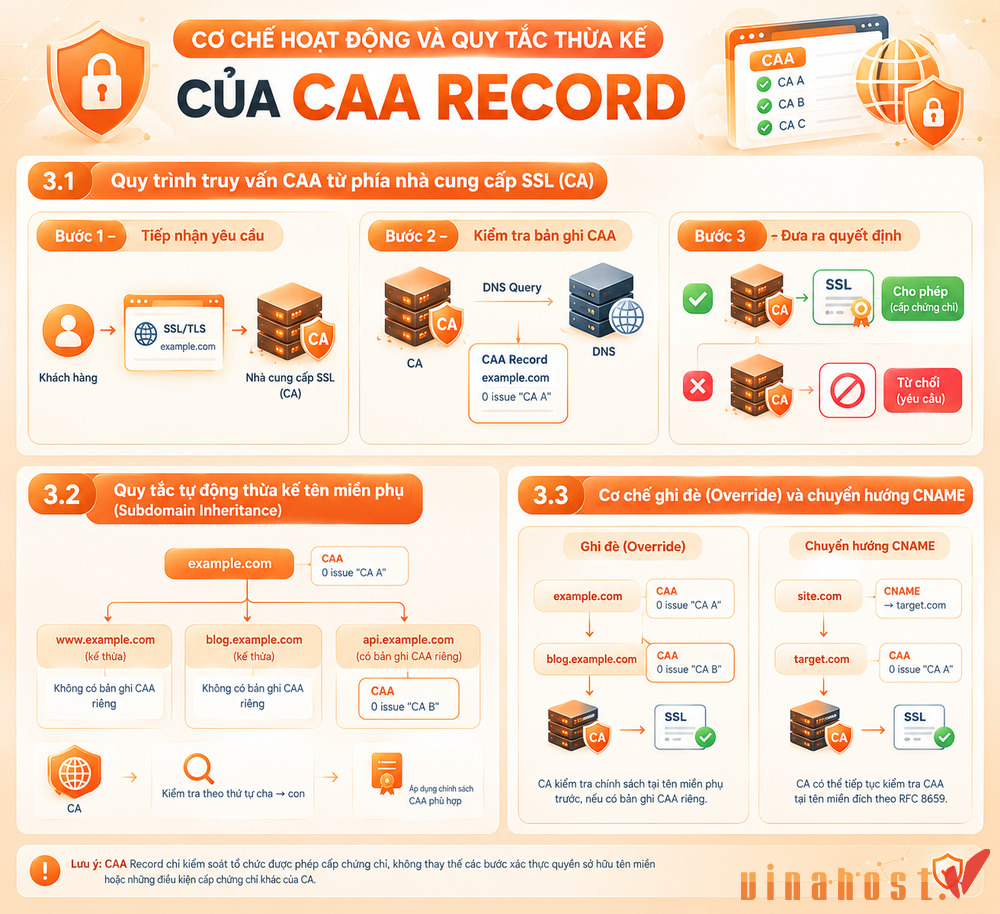
CAA Record quy định các CA được quyền phát hành chứng chỉ SSL/TLS, đồng thời cho phép tên miền phụ kế thừa chính sách từ tên miền cha khi không có cấu hình riêng.
⚠️ Lưu ý: CAA Record chỉ kiểm soát tổ chức được phép cấp chứng chỉ, không thay thế các bước xác thực quyền sở hữu tên miền hoặc những điều kiện cấp chứng chỉ khác của CA.
4. Cấu trúc cú pháp tiêu chuẩn của một CAA Record
Một bản ghi CAA được cấu thành từ ba thành phần chính: Flag, Tag và Value. Mỗi thành phần đảm nhận một vai trò riêng trong việc xác định mức độ quan trọng của thuộc tính, loại quyền cấp chứng chỉ và tổ chức chứng thực được ủy quyền. Nắm rõ cấu trúc này giúp bạn thiết lập chính sách CAA chính xác và hạn chế lỗi trong quá trình cấp phát SSL/TLS.
Cú pháp cơ bản của bản ghi CAA như sau:
CAA <flag> <tag> <value>
4.1. Cờ đánh dấu (Flag)
Flag là trường số nguyên dùng để xác định liệu thuộc tính CAA có được đánh dấu là quan trọng hay không. Hai giá trị thường gặp là:
- 0 (Non-critical): Không bật cờ quan trọng. CA có thể bỏ qua thuộc tính không nhận diện được theo quy tắc xử lý CAA.
- 128 (Issuer-critical): Bật cờ quan trọng. Nếu CA không nhận diện hoặc không thể xử lý thuộc tính được đánh dấu này, CA phải từ chối cấp chứng chỉ theo quy định áp dụng.
4.2. Định danh thuộc tính (Tag)
Tag xác định mục đích của bản ghi CAA. Ba thuộc tính phổ biến gồm issue, issuewild và iodef.
- issue: Xác định CA được phép cấp chứng chỉ cho tên miền. Thuộc tính này cũng áp dụng cho chứng chỉ wildcard nếu không có bản ghi issuewild riêng.
- issuewild: Quy định CA được phép cấp chứng chỉ wildcard, chẳng hạn chứng chỉ dành cho *.example.com. Khi thuộc tính này tồn tại, nó được ưu tiên sử dụng để xác định chính sách cấp chứng chỉ wildcard.
- iodef: Chỉ định địa chỉ email hoặc URL để tiếp nhận báo cáo về các trường hợp vi phạm chính sách CAA, tùy theo định dạng và khả năng hỗ trợ của CA.
4.3. Giá trị toán hạng (Value) và tham số mở rộng
Value chứa thông tin cụ thể tương ứng với Tag. Với issue và issuewild, giá trị thường là định danh của CA được phép cấp chứng chỉ, chẳng hạn letsencrypt.org, sectigo.com hoặc digicert.com.
Ví dụ:
example.com. IN CAA 0 issue "letsencrypt.org" Bản ghi trên cho phép Let’s Encrypt cấp chứng chỉ cho example.com, theo chính sách CAA được khai báo. Nếu muốn sử dụng một CA khác, bạn cần bổ sung hoặc điều chỉnh bản ghi phù hợp với chính sách cấp chứng chỉ của tên miền.
Ngoài định danh CA, một số tham số mở rộng còn giúp kiểm soát cụ thể hơn việc cấp chứng chỉ:
- validationmethods: Giới hạn các phương thức xác thực quyền kiểm soát tên miền mà CA được phép sử dụng, nếu CA hỗ trợ tham số này.
- accounturi: Giới hạn ID tài khoản ACME được phép yêu cầu cấp chứng chỉ tại CA tương ứng, giúp tăng khả năng kiểm soát các yêu cầu cấp phát.
Ví dụ, một bản ghi có thể kết hợp định danh CA với tham số mở rộng như sau:
example.com. IN CAA 0 issue "letsencrypt.org;validationmethods=tls-alpn-01" Trong ví dụ này, chính sách chỉ cho phép Let’s Encrypt cấp chứng chỉ bằng phương thức xác thực tls-alpn-01, nếu CA hỗ trợ và áp dụng tham số theo đúng quy định kỹ thuật.
⚠️ Lưu ý: Cú pháp nhập bản ghi có thể khác nhau tùy giao diện quản lý DNS. Trước khi triển khai các tham số nâng cao, bạn nên kiểm tra tài liệu của CA đang sử dụng để đảm bảo các giá trị được hỗ trợ và cấu hình đúng chuẩn.
5. Các ví dụ mẫu cấu hình CAA Record phổ biến
Tùy theo nhu cầu bảo mật và cách quản lý chứng chỉ SSL/TLS, bạn có thể cấu hình CAA Record để cho phép một hoặc nhiều tổ chức chứng thực (CA) cấp chứng chỉ, kiểm soát quyền phát hành chứng chỉ wildcard hoặc thiết lập kênh tiếp nhận báo cáo. Dưới đây là những ví dụ phổ biến kèm giải thích để bạn dễ áp dụng.
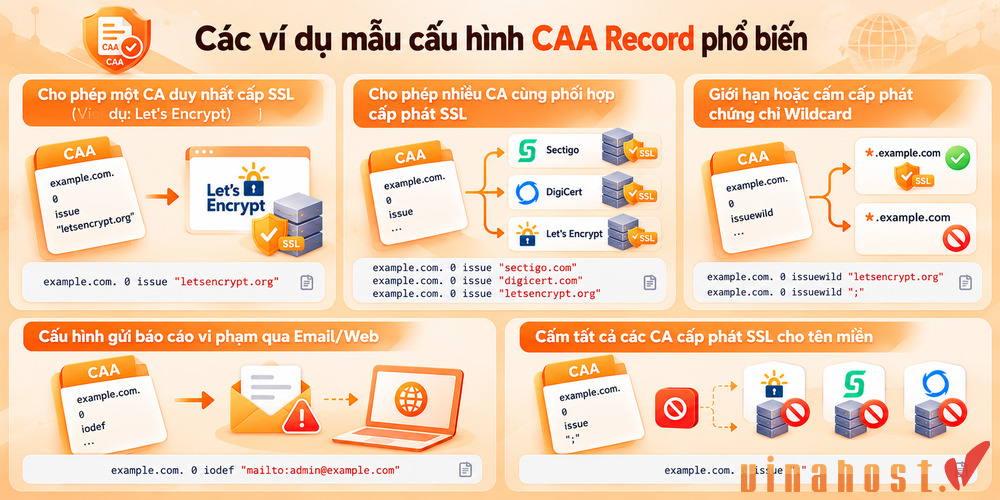
5.1. Cho phép một CA duy nhất cấp SSL (Ví dụ: Let’s Encrypt)
Nếu website chỉ sử dụng chứng chỉ từ Let’s Encrypt, bạn có thể tạo bản ghi sau:
example.com. IN CAA 0 issue “letsencrypt.org”
Trong đó:
- 0: Không bật cờ quan trọng.
- issue: Xác định CA được phép cấp chứng chỉ thông thường.
- letsencrypt.org: Định danh của Let’s Encrypt.
Cấu hình này giới hạn quyền cấp chứng chỉ theo chính sách CAA, chỉ cho phép Let’s Encrypt phát hành chứng chỉ cho tên miền. Các CA khác không được ủy quyền qua bản ghi này sẽ không thể cấp chứng chỉ hợp lệ theo chính sách CAA.
5.2. Cho phép nhiều CA cùng phối hợp cấp phát SSL
Trong trường hợp doanh nghiệp sử dụng nhiều nhà cung cấp chứng chỉ, bạn có thể khai báo nhiều bản ghi issue cho cùng một tên miền:
example.com. IN CAA 0 issue "digicert.com"
example.com. IN CAA 0 issue "letsencrypt.org"
Với cấu hình trên, cả DigiCert và Let’s Encrypt đều được phép cấp chứng chỉ cho example.com. Cách thiết lập này phù hợp khi doanh nghiệp cần dự phòng nhà cung cấp hoặc sử dụng các CA khác nhau cho những hệ thống, dịch vụ riêng biệt.
⚠️ Lưu ý: Nếu tên miền phụ có chính sách CAA riêng, CA sẽ kiểm tra chính sách áp dụng tại tên miền đó. Vì vậy, hãy rà soát cả các bản ghi CAA ở những cấp tên miền liên quan để tránh lỗi cấp chứng chỉ.
5.3. Giới hạn hoặc cấm cấp phát chứng chỉ Wildcard
Chứng chỉ Wildcard cho phép bảo vệ nhiều tên miền phụ bằng một chứng chỉ, chẳng hạn *.example.com. Nếu muốn kiểm soát riêng quyền cấp loại chứng chỉ này, bạn có thể sử dụng thẻ issuewild.
Ví dụ, chỉ cho phép Let’s Encrypt cấp chứng chỉ Wildcard:
example.com. IN CAA 0 issuewild "letsencrypt.org" Nếu muốn chỉ cho phép cấp chứng chỉ Wildcard và cấm cấp chứng chỉ thông thường, hãy cấu hình thêm bản ghi issue với giá trị rỗng:
example.com. IN CAA 0 issuewild "letsencrypt.org"
example.com. IN CAA 0 issue ";"
Theo quy tắc CAA, khi có issuewild, thuộc tính này được ưu tiên để xác định quyền cấp chứng chỉ Wildcard; bản ghi issue “;” sẽ không cho phép CA cấp chứng chỉ thông thường.
Ngược lại, nếu muốn cấm hoàn toàn việc cấp chứng chỉ cho tên miền, bao gồm cả chứng chỉ Wildcard, bạn có thể sử dụng:
example.com. IN CAA 0 issue ";"
example.com. IN CAA 0 issuewild ";"
Cấu hình này yêu cầu các CA tuân thủ chính sách CAA không cấp chứng chỉ cho tên miền theo các phạm vi tương ứng. Lưu ý rằng việc thay đổi CAA không tự động thu hồi những chứng chỉ đã được cấp trước đó.
5.4. Cấu hình gửi báo cáo vi phạm qua Email/Web
CAA Record hỗ trợ thuộc tính iodef, cho phép chỉ định địa chỉ tiếp nhận báo cáo liên quan đến các yêu cầu hoặc trường hợp cấp chứng chỉ vi phạm chính sách. Bạn có thể khai báo địa chỉ email hoặc URL HTTPS như sau:
example.com. IN CAA 0 iodef "mailto:admin@example.com"
example.com. IN CAA 0 iodef "https://security.example.com/report"
Trong đó:
- mailto:admin@example.com: Địa chỉ email tiếp nhận báo cáo.
- https://security.example.com/report: Địa chỉ web tiếp nhận báo cáo theo giao thức được hỗ trợ.
Bạn có thể khai báo cả hai phương thức để tạo thêm kênh tiếp nhận thông tin. Tuy nhiên, iodef chỉ cung cấp thông tin báo cáo; việc gửi báo cáo thực tế phụ thuộc vào khả năng hỗ trợ và cách triển khai của CA, không đảm bảo mọi trường hợp vi phạm đều được thông báo tự động.
5.5. Cấm tất cả các CA cấp phát SSL cho tên miền
Trong một số trường hợp, bạn có thể muốn ngăn chặn việc cấp mới chứng chỉ SSL/TLS công khai cho một tên miền, chẳng hạn tên miền không còn sử dụng hoặc chỉ phục vụ mục đích nội bộ. Khi đó, hãy cấu hình:
example.com. IN CAA 0 issue ";"
example.com. IN CAA 0 issuewild ";"
Giá trị “;” biểu thị danh sách CA được phép cấp chứng chỉ rỗng. Khi cả hai thuộc tính issue và issuewild đều được thiết lập như trên, chính sách CAA không cho phép cấp chứng chỉ thông thường hoặc Wildcard cho tên miền.
Trước khi áp dụng, bạn cần kiểm tra xem website hoặc các dịch vụ liên quan có còn cần cấp mới hay gia hạn chứng chỉ hay không. Nếu cấu hình sai, quá trình cấp hoặc gia hạn SSL/TLS có thể bị gián đoạn. Đồng thời, bản ghi CAA không thay thế việc thu hồi chứng chỉ đã phát hành hoặc các biện pháp bảo vệ khác của hệ thống.
Để cấu hình CAA Record chính xác và tăng cường bảo mật website, bạn cần sử dụng dịch vụ tên miền và DNS ổn định, hỗ trợ quản lý DNS chính xác, giới hạn các CA được phép cấp chứng chỉ SSL/TLS và tăng cường an toàn cho website. VinaHost cung cấp dịch vụ đăng ký tên miền cùng các giải pháp máy chủ, hosting phù hợp với nhu cầu vận hành website.

6. Hướng dẫn chi tiết các bước cấu hình CAA Record
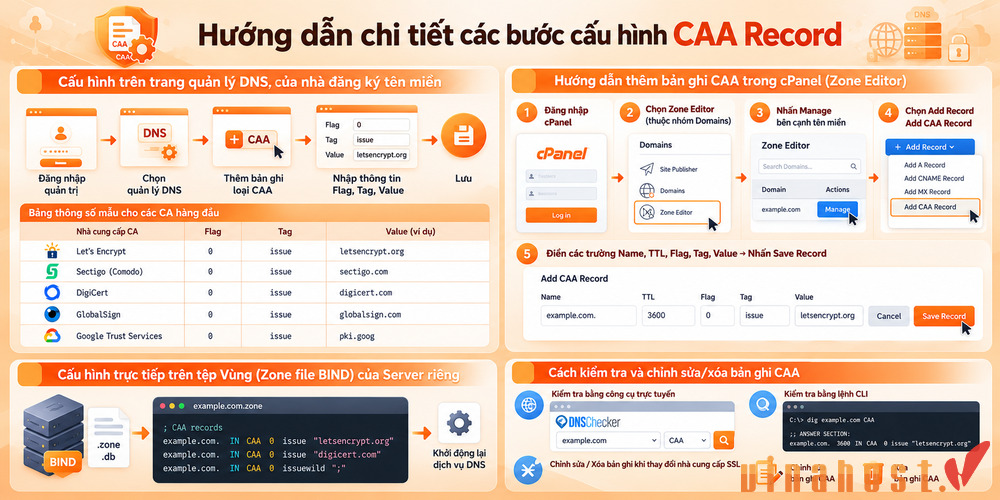
Bạn có thể tạo CAA Record thông qua trang quản lý DNS, cPanel hoặc tệp zone trên máy chủ BIND. Trước khi cấu hình, hãy xác định CA được phép cấp chứng chỉ để tránh ảnh hưởng đến quá trình cấp mới và gia hạn SSL/TLS.
6.1. Cấu hình trên trang quản lý DNS của nhà đăng ký tên miền
Có thể tạo CAA Record trực tiếp trên trang quản lý DNS theo các bước sau:
- Bước 1: Truy cập trang quản trị tên miền và đăng nhập bằng tài khoản đã đăng ký.
- Bước 2: Truy cập mục DNS Management hoặc DNS Records.
- Bước 3: Chọn Add Record và đặt loại bản ghi là CAA.
- Bước 4: Nhập các thông tin Host/Name, Flag, Tag và Value.
- Bước 5: Lưu các thay đổi và xác minh bản ghi sau khi cấu hình.
Dưới đây là các thông số CAA Record tham khảo cho một số nhà cung cấp chứng chỉ SSL/TLS phổ biến.
| Nhà cung cấp SSL/TLS | Host/Name | Tag | Value |
| Let’s Encrypt | @ | issue | letsencrypt.org |
| Sectigo | @ | issue | sectigo.com |
| DigiCert | @ | issue | digicert.com |
| GlobalSign | @ | issue | globalsign.com |
| Google Trust Services | @ | issue | pki.goog |
⚠️ Lưu ý: Đây là những giá trị tham khảo. Tham khảo hướng dẫn từ CA để xác định giá trị định danh phù hợp trước khi tạo bản ghi. Nếu sử dụng chứng chỉ Wildcard, bạn cần xem xét thêm thẻ issuewild theo chính sách cấp chứng chỉ mong muốn.
6.2. Hướng dẫn thêm bản ghi CAA trong cPanel (Zone Editor)
Nếu hosting hỗ trợ cPanel, bạn có thể thực hiện trực tiếp trên giao diện quản trị:
- Bước 1: Đăng nhập cPanel, tìm mục Domains và chọn Zone Editor.
- Bước 2: Nhấn Manage bên cạnh tên miền cần cấu hình để mở giao diện quản lý bản ghi DNS.
- Bước 3: Chọn Add Record → Add CAA Record.
- Bước 4: Điền các trường Name, TTL, Flag, Tag và Value.
- Bước 5: Nhấn Save Record để lưu thay đổi.
Ví dụ, để cho phép Let’s Encrypt cấp chứng chỉ thông thường, bạn có thể đặt Flag là 0, Tag là issue và Value là letsencrypt.org. Tên trường có thể khác nhau tùy phiên bản cPanel.
6.3. Cấu hình trực tiếp trên tệp Vùng (Zone file BIND) của Server riêng
Nếu máy chủ riêng chạy BIND, bạn cần mở và chỉnh sửa tệp zone chứa cấu hình DNS của tên miền.
- Bước 1: Xác định và sao lưu tệp zone hiện tại.
- Bước 2: Mở tệp cấu hình bằng trình soạn thảo văn bản.
- Bước 3: Thêm bản ghi CAA phù hợp, chẳng hạn:
example.com. 3600 IN CAA 0 issue "letsencrypt.org"- Bước 4: Kiểm tra cú pháp tệp zone bằng lệnh named-checkzone.
- Bước 5: Nếu cấu hình hợp lệ, nạp lại zone theo quy trình quản trị BIND.
Thay example.com và đường dẫn tệp bằng thông tin thực tế của máy chủ. Trước khi nạp lại cấu hình, hãy kiểm tra tính hợp lệ để hạn chế nguy cơ phát sinh lỗi dịch vụ DNS.
6.4. Cách kiểm tra và chỉnh sửa/xóa bản ghi CAA
Kiểm tra CAA Record: Chạy lệnh sau để truy vấn bản ghi CAA của tên miền.
dig example.com CAANgoài ra, bạn có thể sử dụng DNS Checker để đối chiếu kết quả phân giải DNS tại nhiều máy chủ và khu vực. Nếu chưa thấy bản ghi, hãy kiểm tra lại cấu hình DNS có thẩm quyền và thời gian cập nhật.
Chỉnh sửa bản ghi:
- Bước 1: Truy cập giao diện quản lý DNS và mở tên miền cần cập nhật bản ghi.
- Bước 2: Tìm bản ghi CAA muốn thay đổi.
- Bước 3: Điều chỉnh các thông số theo yêu cầu, sau đó lưu lại để áp dụng thay đổi.
Xóa CAA Record: Chọn bản ghi cần loại bỏ, nhấn biểu tượng xóa và xác nhận nếu hệ thống yêu cầu.
Trước khi chỉnh sửa hoặc xóa, hãy kiểm tra chính sách cấp chứng chỉ đang áp dụng. Việc xóa CAA có thể làm mất giới hạn CA tại tên miền đó, trong khi cấu hình sai có thể ảnh hưởng đến quá trình cấp mới hoặc gia hạn SSL/TLS.
Một số câu hỏi liên quan đến CAA Record
Cấu hình CAA Record có bắt buộc không?
CAA Record không phải là yêu cầu bắt buộc đối với mọi website, nhưng được khuyến nghị sử dụng để tăng cường bảo mật và kiểm soát các CA được phép cấp chứng chỉ SSL/TLS cho tên miền.
Dùng SSL miễn phí Let's Encrypt có cần tạo CAA Record không?
Bạn nên thiết lập CAA Record nếu chỉ sử dụng Let’s Encrypt. Ví dụ, bản ghi 0 issue “letsencrypt.org” giúp giới hạn quyền cấp chứng chỉ thông thường cho CA này, tránh các CA khác cấp chứng chỉ không đúng với chính sách mong muốn.
Bản ghi CAA có làm chậm tốc độ truy cập website không?
Không. CAA Record không ảnh hưởng trực tiếp đến tốc độ tải trang của người dùng. Bản ghi này được CA kiểm tra trong quá trình xác thực trước khi cấp chứng chỉ SSL/TLS, thay vì được xử lý mỗi lần người dùng truy cập website.
Nếu không thiết lập CAA Record thì điều gì sẽ xảy ra?
Nếu tên miền không có chính sách CAA áp dụng, các CA có thể cấp chứng chỉ khi yêu cầu đáp ứng các điều kiện xác thực và quy định liên quan. Việc thiếu CAA không đồng nghĩa chắc chắn xảy ra cấp chứng chỉ trái phép, nhưng khiến chủ sở hữu tên miền không có thêm lớp kiểm soát CA thông qua cơ chế này.
8. Tổng kết
CAA Record giúp quản lý quyền cấp chứng chỉ SSL/TLS cho tên miền, hạn chế nguy cơ phát hành chứng chỉ không mong muốn và nâng cao mức độ an toàn cho website. Qua bài viết, hy vọng bạn đã hiểu rõ CAA Record là gì, cách thiết lập cũng như kiểm tra và điều chỉnh bản ghi theo nhu cầu thực tế. Nếu cần hướng dẫn cấu hình DNS hoặc tìm kiếm giải pháp bảo mật phù hợp, bạn có thể liên hệ VinaHost để được tư vấn và hỗ trợ. Đừng quên xem thêm tại đây để cập nhật những thông tin và kiến thức hữu ích về tên miền, DNS và bảo mật website.
- Email: support@vinahost.vn
- Hotline: 1900 6046
- Livechat: https://livechat.vinahost.vn/
Xem thêm một số bài viết khác:
- NameServer là gì? | Đặc điểm & Thay đổi NameServer dễ dàng
- Cách sửa lỗi DNS server isn’t responding [Hiệu Quả]
- Lỗi DNS_PROBE_STARTED là gì? | Cách khắc phục lỗi hiệu quả nhất
- Cách sửa lỗi dns_probe_finished_nxdomain hiệu quả 99%
- Cách khắc phục lỗi DNS_PROBE_FINISHED_BAD_CONFIG hiệu quả
- NS Record là gì? | Hướng Dẫn cấu hình bản ghi NS chi tiết
- DDNS là gì? | Hướng dẫn đăng ký dịch vụ Dynamic DNS
- DNSSEC là gì | Nhận biết & Bảo mật DNS bằng DNSSEC


Mình là Thảo Trang, cựu sinh viên trường đại học Khoa học Xã hội và Nhân Văn. Mình có hơn 3 năm kinh nghiệm trong lĩnh vực sáng tạo nội dung. Trang đam mê viết lách và đã từng làm việc trong nhiều lĩnh vực, bao gồm hosting, domain, công nghệ,… Mình luôn cố gắng để đưa ra những ý tưởng mới mẻ và độc đáo trong từng dự án để mang lại giá trị tốt nhất cho mọi người.

 Tên miền miễn phí
 Hosting
 SEO Hosting
 VPS
 VPS Giá Rẻ
 VPS Cao Cấp
 VPS NVMe
 VPS AMD
 VPS MMO
 VPS Minecraft
 VPS ARK
 VPS RUST
 VPS Forex
 VPS N8N
 VPS GPU
 VPS Philippines
 Server
 Cloud
 Private Cloud
 Alibaba Cloud
 Email
 Email Marketing
 Hybrid Email
 Network
 Web



